


pip install强制忽略依赖警告有风险吗?Python包版本兼容的正确做法
深入解析pip install强行忽略依赖警告的实际风险,通过具体代码与菱形依赖案例揭示运行时崩溃机理,并提供从依赖排查到现代版本兼容管理的完整操作指南。
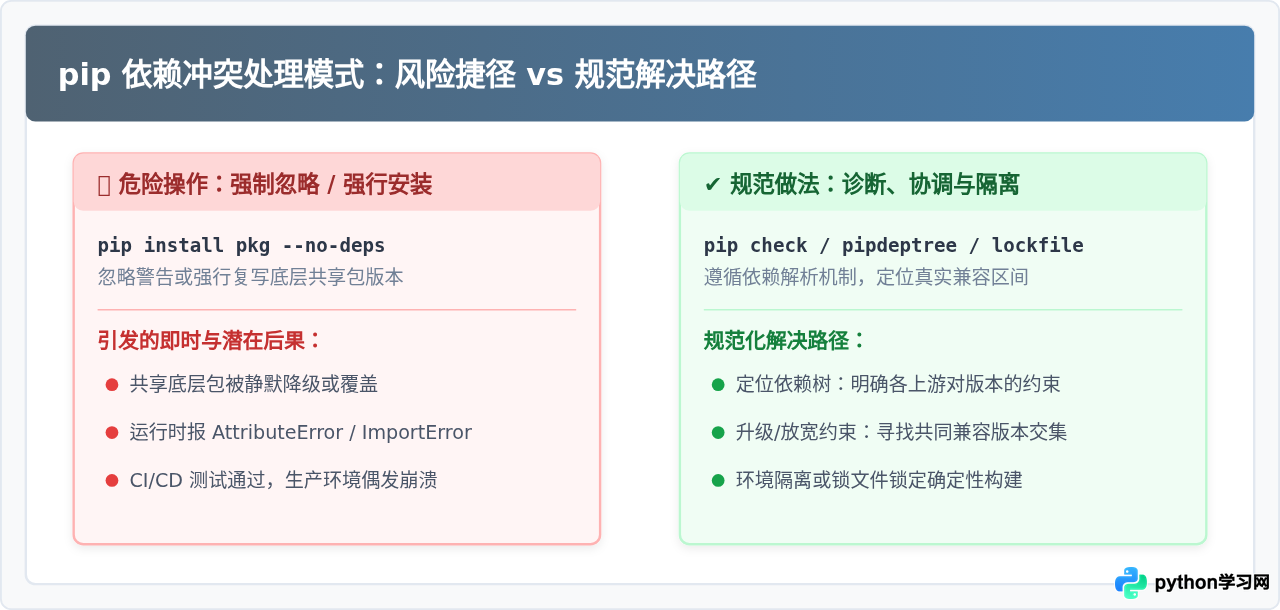
--no-deps、--force-reinstall 强行安装,在生产和开发环境中都具有极高风险。虽然命令在终端里显示安装成功,但它并未消除版本冲突,只是人为破坏了环境一致性约束,极易引发静默的运行时崩溃、模块属性缺失或第三方包级联损坏。要彻底解决 Python 依赖冲突,应当使用诊断工具明确版本边界,并通过环境隔离、依赖协调或现代锁定工具形成稳定的兼容组合。
一、强制忽略依赖警告的本质与直接风险
在执行 pip install 安装新包时,终端有时会输出类似 ERROR: pip's dependency resolver does not currently take into account all the packages that are installed 或 which is incompatible with ... 的警告与错误。为了尽快完成安装,部分开发者会附带 --no-deps(不安装依赖包)或 --force-reinstall 参数,甚至直接无视警告。
这种做法的本质是关闭了包管理器的安全校验器。pip 作为 Python 官方包管理器,自 20.3 版本起全面启用了基于 Backtracking(回溯算法)的依赖解析器。当解析器发出警告或报错时,意味着当前环境中已有的包与新请求的包对某一个共享底层库提出了互相矛盾的版本要求。强行忽略警告,仅仅是欺骗了终端安装流程,而没有改变 Python 运行时的加载机制。
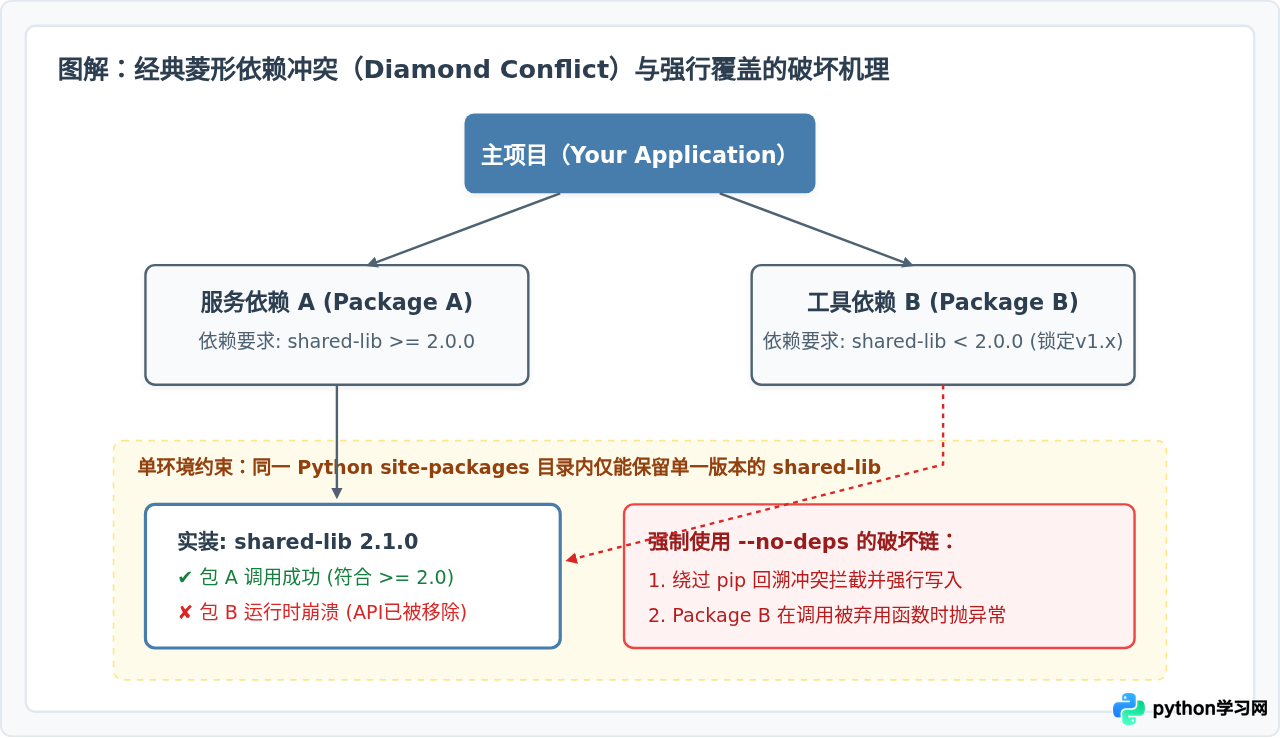
site-packages 环境中只能存在某一个特定版本的包。强行忽略依赖冲突,必然会导致其中一个包加载到与其预期不符的代码实现,从而把安装期的显式错误掩盖成运行期的致命异常。
强行忽略依赖警告会带来以下三项确定性的直接风险:
-
运行时缺少属性与模块(AttributeError / ImportError):
当依赖包从低版本升级或降级时,废弃函数可能被移除,模块内部结构可能调整。如果包 A 要求
urllib3>=2.0使用了新版 API,而包 B 强行将其降级为1.26.15,包 A 在执行网络请求时就会立刻抛出AttributeError。 - 静默的数据计算偏差与行为突变: 并非所有破坏性变更都会立刻抛出异常。在数据处理库(如 Pandas、NumPy)或序列化库中,不兼容的子版本可能仅改变了浮点数转换规则、默认索引行为或解析精度,这会导致程序在不报错的情况下持续产出错误数据。
-
破坏原有健康包,导致连锁失效:
使用
--force-reinstall或随意复写版本,会覆盖其他本已正常工作的业务依赖,造成单点修改引发整个项目其他无关功能突然故障。
二、典型故障场景:一次强行安装导致的系统崩溃
为了直观理解这种风险,来看一个在自动化脚本和网络爬虫项目中极常见的具体例子。项目中原先安装了处理旧版接口的库,其硬性依赖 requests==2.25.1(底层对应 urllib3<1.27)。后来,开发者为了使用某 SDK 的新特性,执行了如下命令:
# 出现依赖冲突警告后,强行忽略警告升级 urllib3
pip install urllib3==2.2.1 --no-deps
此时,终端顺利返回 Successfully installed urllib3-2.2.1。很多开发者误以为问题已经解决,但当原业务调用依赖旧版请求库时,Python 解释器在实际执行阶段直接抛出未捕获异常:
ImportError: urllib3 v2.0 only supports OpenSSL 1.1.1+, currently the 'ssl' module is compiled with 'OpenSSL 1.0.2k-fips'.
# 或者在调用特定方法时:
AttributeError: module 'urllib3.util' has no attribute 'ssl_'
如果这个命令是在本地测试机上运行,开发者可能很快察觉;但如果是写在自动化部署脚本中,忽略警告便意味着带病的依赖包被打包进容器镜像,一旦特定分支逻辑在深夜被触发,就会导致服务整体瘫痪。
三、排查依赖冲突的四步操作法
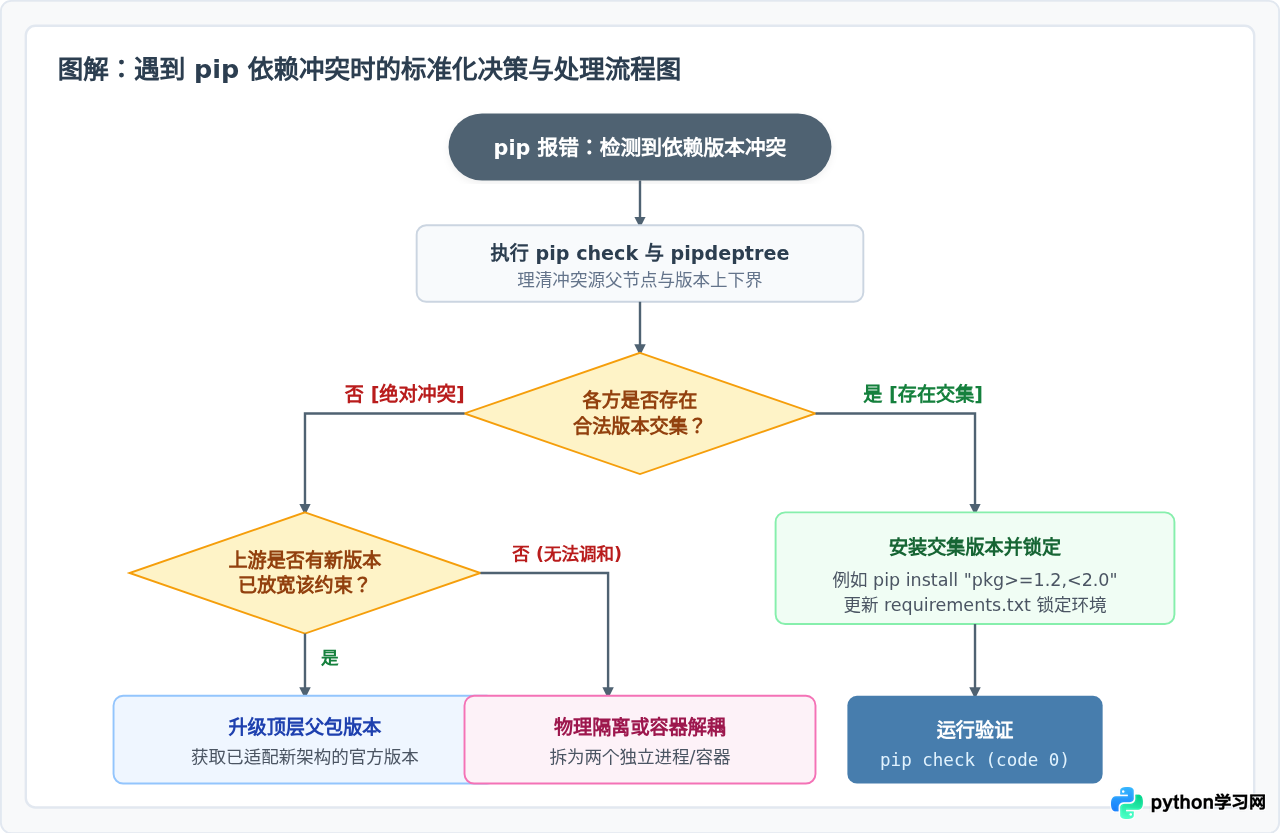
当 pip install 报错或告警时,规范的解决前提是准确看清依赖树现状与冲突的来源。通过以下四个步骤可以清晰定位根源:
步骤 1:利用 pip check 检查当前环境的一致性
在进行任何修改前,第一步应执行 Python 官方内置的一致性检查命令。它会扫描当前环境的所有已安装包,并列出所有不满足声明条件的依赖项:
pip checkfoo-package 1.0.0 has requirement urllib3<2.0.0,>=1.21.1, but you have urllib3 2.2.1.
bar-tool 0.5.2 has requirement requests>=2.28.0, but you have requests 2.25.1.步骤 2:使用 pipdeptree 打印可视化依赖树
pip check 只能指出存在冲突,但无法直观呈现包的调用层级。安装并使用纯只读诊断工具 pipdeptree,可以定位具体是哪个顶层包拉入了冲突的子依赖:
# 仅在当前环境安装轻量诊断工具
pip install pipdeptree

# 查找具体某个被冲突包的反向依赖关系
pipdeptree -r -p urllib3urllib3==2.2.1
├── foo-package==1.0.0 [requires: urllib3<2.0.0,>=1.21.1]
└── requests==2.31.0 [requires: urllib3>=1.21.1,<3]步骤 3:识别冲突类型并确定版本交集区间
通过反向依赖树,可以清晰看出矛盾点:foo-package 锁死了 urllib3 < 2.0.0,而当前装入的是 2.2.1。此时的核心问题不是“如何强行装入”,而是“是否存在一个版本能同时满足双方条件”。在上述示例中,1.26.18 既满足 >=1.21.1,<2.0.0,又满足 >=1.21.1,<3。
步骤 4:根据交集重装或更新上游约束
找到交集后,明确指定目标版本执行精准安装,使两方重新回到合法约束范围:
pip install "urllib3>=1.21.1,<2.0.0"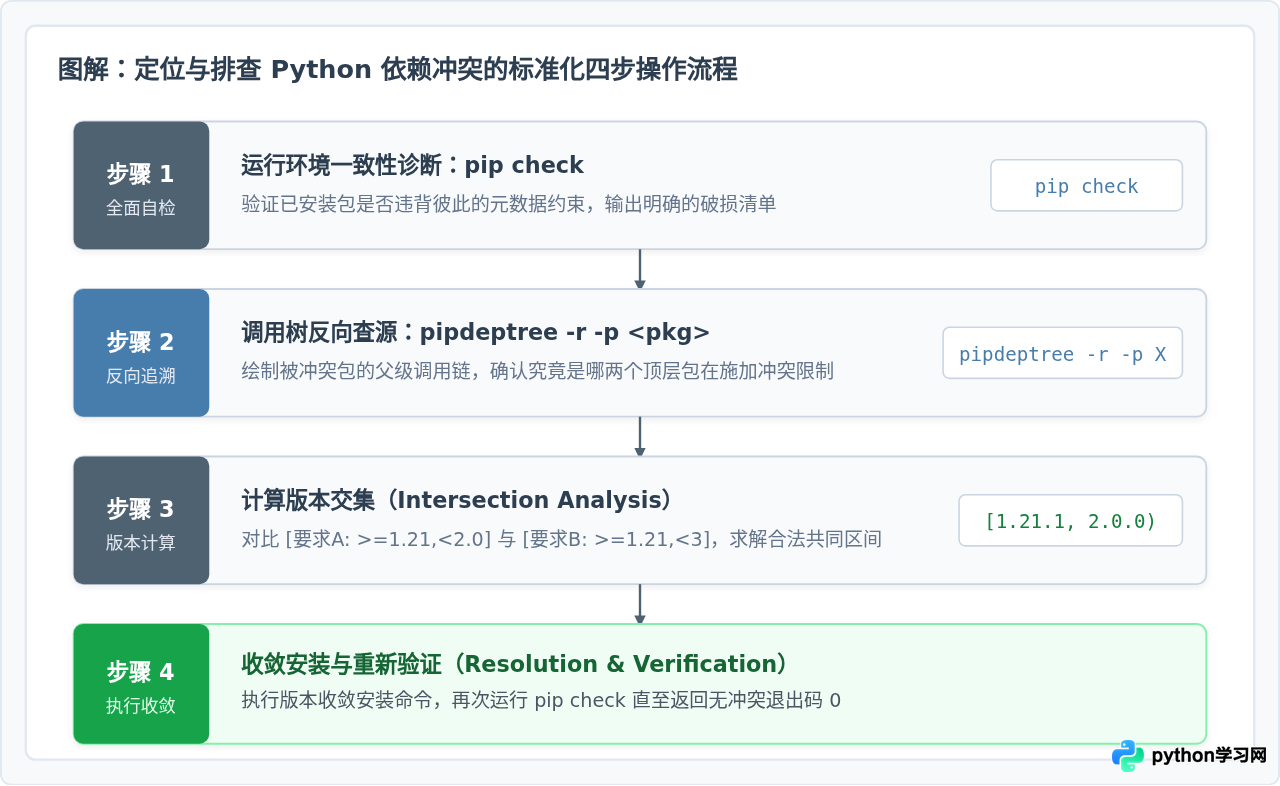
四、Python 包版本兼容的正确做法
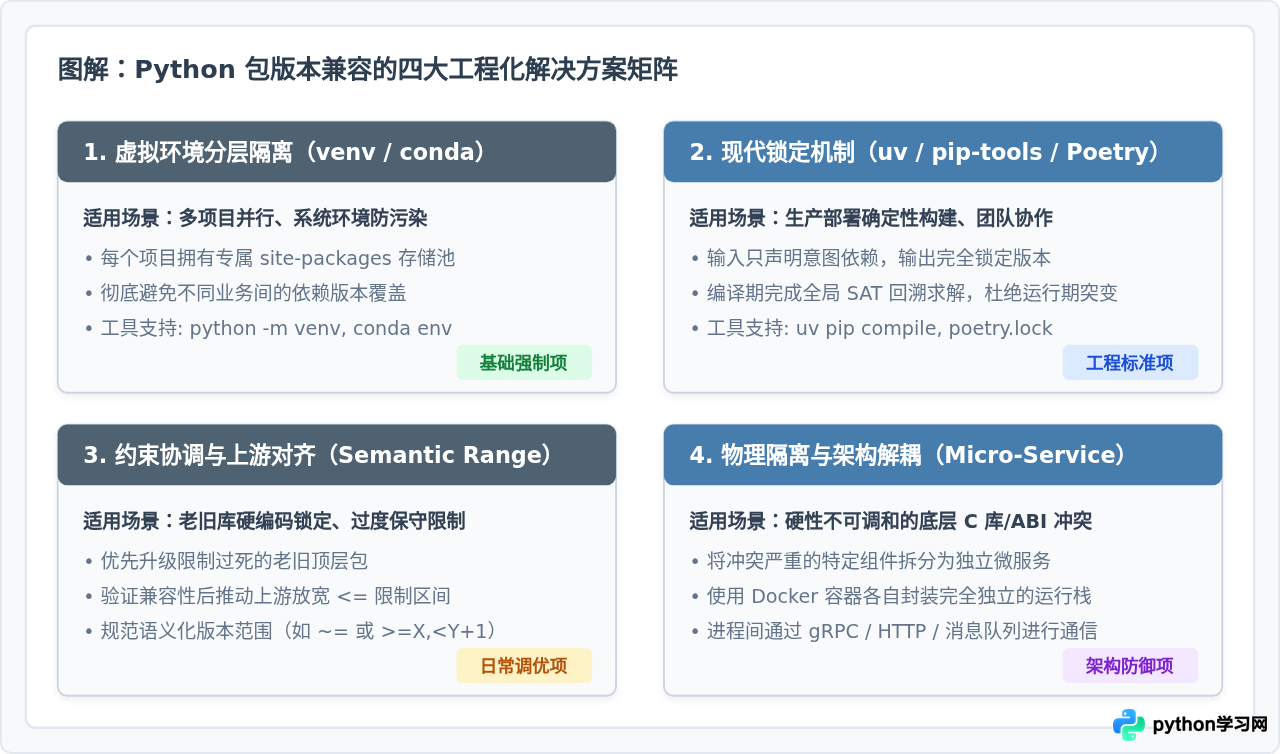
要从根本上避免陷入依赖地狱,应该从“临时打补丁”转变为遵循现代 Python 工程的版本兼容规范。以下是四种被业界广泛验证的标准实践:
做法 1:严格落实虚拟环境隔离(Virtual Environments)
不要在一个全局环境或基础环境中混合开发不同项目。每一个项目都必须拥有独立的运行沙箱。Python 标准库自带的 venv 模块无需任何额外安装即可使用:
# 1. 在项目根目录下创建独立的虚拟环境目录 .venv
python3 -m venv .venv

# 2. 激活虚拟环境 (macOS/Linux)
source .venv/bin/activate
# Windows PowerShell 执行: .venv\Scripts\Activate.ps1

# 3. 升级当前独立环境的基础打包工具
pip install --upgrade pip setuptools wheel
环境隔离可以确保项目 A 的依赖变动绝不会波及项目 B,将可能产生的冲突影响半径压缩在单一项目内部。
做法 2:使用锁定文件(Lockfile)与现代解析工具
传统的 requirements.txt 如果只写无版本的包名,极易在随时间推移的构建中拉入不兼容的新版;而如果人工逐个写死版本,又无法自动化回溯依赖图。推荐采用以下两类成熟工具链:
-
轻量级标准方案(pip-tools):
使用
requirements.in仅声明直接依赖,通过pip-compile自动计算包含所有深层依赖版本交集的requirements.txt。# requirements.in 内容示例 requests>=2.28 pandas>=2.0 # 自动生成完全锁定的依赖清单并验证无冲突 pip-compile requirements.in --output-file=requirements.txt -
高性能现代工程方案(uv / Poetry / PDM):
采用遵循 PEP 621 标准的
pyproject.toml配置,利用现代 SAT 依赖求解器(如uv pip compile或poetry lock)在毫秒级内完成回溯并生成全局严密的 Lockfile。
做法 3:协调与放宽依赖范围(Semantic Versioning)
很多依赖冲突是由于库作者设置了过度严格的上限限制(例如 pydantic<1.9.0,即使 1.10.x 完全向后兼容)。面对这种情形,合理的工程手段包括:
- 检查是否有更新版本的上游包已经放宽了限制,优先升级顶层父包。
- 如果限制过于保守且确认接口未变,可通过提交 Issue/PR 推动上游修复;或者在私有仓中维护一个打补丁的分支。
- 在
pip install时同时声明所有直接依赖,允许 pip 求解器在多方约束下全局回溯,而不是逐个单独安装。
做法 4:架构解耦与物理隔离
当两个功能模块确实存在“不可调和的底层冲突”(例如模块 A 依赖深度定制的旧版 C 扩展,而模块 B 依赖要求最新 Python ABI 的高版本库时),不应强行将它们塞在同一个 Python 进程中。可以通过微服务化、CLI 独立子进程调用或轻量 Docker 容器进行物理级隔离。
五、常见方案对比与决策指南
在实际操作中,面对不同阶段的报错,应根据项目的生命周期和影响范围选择恰当的应对方式:
| 操作方式 | 安全性评级 | 生效周期 | 潜在缺陷 / 代价 | 推荐使用场景 |
|---|---|---|---|---|
--no-deps / 强行覆盖 |
极度高危 | 即时破损 | 破坏元数据一致性,埋下运行时崩溃隐患 | 严禁在生产或正式开发中使用 |
| 临时微调精准版本 | 安全可控 | 短期有效 | 新包升级时需再次手动核算 | 单次修复已知交集的轻度冲突 |
| 采用 Lockfile 锁定构建 | 高度稳健 | 长期可靠 | 引入额外构建编译步骤(如 pip-compile) | 中大型业务项目、团队协同、CI/CD 部署 |
| 拆分容器或子进程 | 终极稳健 | 长期可靠 | 带来少许跨进程或网络开销 | 依赖底层互斥动态库或遗留闭源系统 |
六、关键规则与实践清单
在持续迭代的项目中,遵循以下规则能够有效预防 90% 以上的依赖问题:
-
坚决不在生产部署与镜像构建中使用
--no-deps: 任何对依赖检查的规避,都只是把问题转嫁给线上用户。在 CI 构建流程中加入pip check,当存在未解决依赖时强制中断构建流程。 -
区分顶层业务依赖与瞬态间接依赖:
在项目清单中只维护真正调用的顶层库(例如
FastAPI),避免手动把click、idna、anyio等数十个间接依赖混杂在一起;交给锁文件工具自动派生完整锁清单。 -
优先使用语义化版本范围而非绝对等号:
编写自己的包或库时,除非有明确的不兼容记录,依赖声明尽量使用兼容操作符(例如
requests~=2.28.0或pydantic>=2.0,<3.0),为下游使用者保留必要的版本协商空间。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















