


为什么Docker里搭建Python环境也要用虚拟环境?
深入解析在Docker容器中搭建Python环境为何依然必须使用虚拟环境。从PEP 668系统包保护、多阶段构建镜像瘦身、非Root安全运行以及本地代码挂载隔离等四个核心维度全面剖析,并提供生产级标准Dockerfile配置方案。
很多开发者在刚接触 Docker 时常常抱有一种直觉认知:“Docker 镜像本身就是一个完全隔离的轻量级 Linux 沙箱,一个容器通常只跑一个 Python 服务,为什么还要在容器里多此一举建一个 venv 呢?直接 pip install -r requirements.txt 装在全局不是更省事吗?”
这种认知在早期的 Docker 实践中确实很常见,但在当下的容器化标准下,这种做法不仅会遇到实际的构建阻碍,还会为生产安全和团队协作埋下隐患。理解为什么需要虚拟环境,需要将目光从“容器与宿主机之间”拉回到“容器内部的文件系统组织”本身。
核心冲突:系统级 Python 与应用级依赖的边界 (PEP 668)
容器并不是单纯的 Python 解释器,官方提供的 python:3.11-slim 或基础 debian:bookworm、ubuntu:22.04 本质上都是完整的微型 Linux 发行版。操作系统内部自带了 Python 运行时以及依赖该运行时的系统工具,例如包管理器底层的集成脚本、云初始化工具 cloud-init,或者运维常用的大量 CLI 工具。
在 Debian 12(Bookworm)和 Ubuntu 23.04 及更新版本中,官方正式落地执行了 PEP 668(标记外部管理的环境)。当你尝试在容器中直接执行全局 pip install 时,Python 会直接中断并抛出明确错误:
pip install -r requirements.txterror: externally-managed-environment
× This environment is externally managed
╰─ To install packages into this system site-packages, you need to use
the package manager (apt). To install a Python application that is
packaged with pip, create a virtual environment:
python3 -m venv path/to/venv
note: If you believe this is a mistake, you can override this behavior by
passing --break-system-packages; however, doing so may break your system.部分教程会建议在命令后加上 --break-system-packages 强行跳过检查。然而正如参数名所警示的,这是一种具有破坏性的对抗做法。系统 APT 包管理器安装的 Python 包存放在 /usr/lib/python3/dist-packages,而 pip 默认装在 /usr/local/lib/python3.x/site-packages。全局 pip 会无差别升级或覆盖诸如 urllib3、requests、six 等底层通用库。一旦发生 ABI 不兼容或依赖倒退,系统包管理器或镜像预装的基础诊断工具将直接失效,且难以逆向排查。
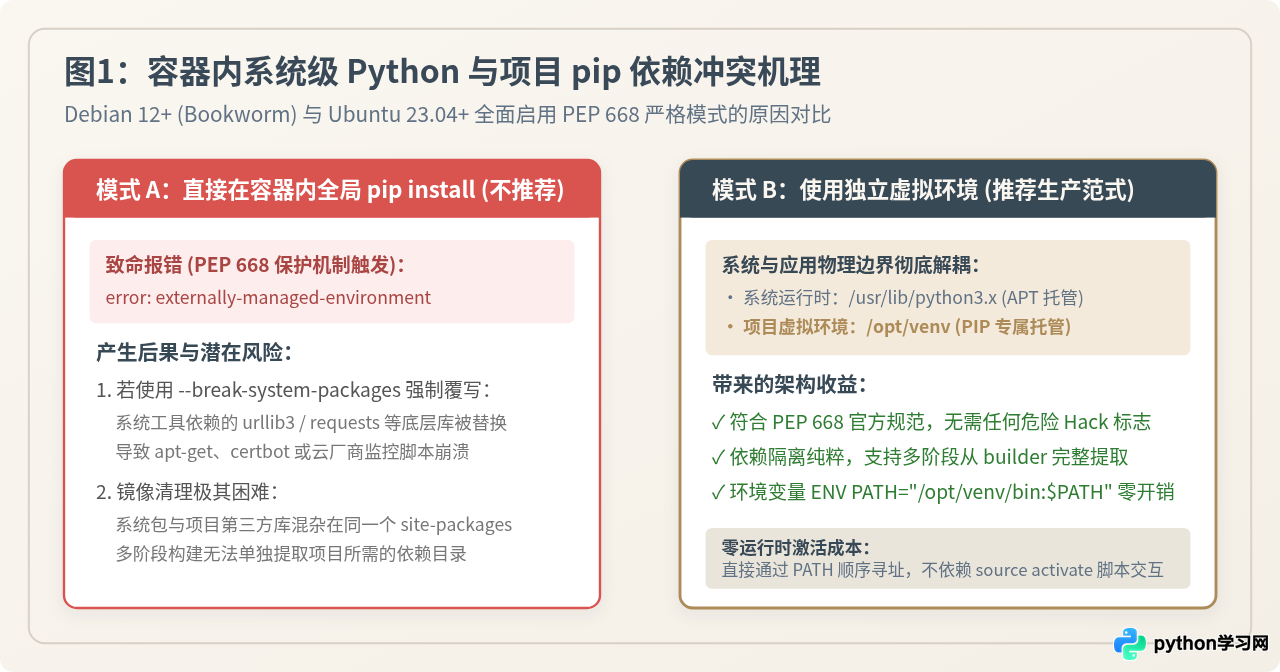
使用虚拟环境(例如 python -m venv /opt/venv)后,项目所需的所有三方库都被严格收束在 /opt/venv 内部,与操作系统的系统 Python 彻底物理隔离,从而在遵循发行版规范的前提下杜绝了依赖互踩。
瘦身与安全:多阶段构建(Multi-Stage Builds)的最佳解法
在生产环境构建 Python 镜像时,体积与安全漏洞是两项关键指标。许多高频使用的三方包(例如 numpy、cryptography、psycopg2、grpcio)包含 C/C++ 或 Rust 扩展,在安装时需要调用 gcc、g++、make 以及各种开发头文件(如 libpq-dev、python3-dev)。
如果使用单阶段 Dockerfile 并在全局环境中安装:
- 为了编译依赖,必须通过
apt-get install -y gcc g++ build-essential安装庞大的编译套件,镜像体积往往激增 400MB 至 800MB。 - 虽然可以在同一层末尾尝试
apt-get purge -y gcc && apt-get autoremove,但极易漏删孤立依赖包,且 pip 生成的 wheel 构建缓存依然残留。 - 更严重的是,留在镜像中的编译器和调试工具给攻击者在容器逃逸或反弹 Shell 后提供了现成的现场编译提权武器,通不过严苛的企业级 CVE 安全基线扫描。
虚拟环境为 多阶段构建(Multi-Stage Builds) 提供了无可替代的便利。因为虚拟环境是一个内聚自包含的单一目录,所有的第三方模块、二进制可执行文件都集中保存在该目录内。我们可以在 builder 阶段尽情安装重型编译器,完成编译后,在精简的最终阶段只需一条命令将该目录拷贝过来:
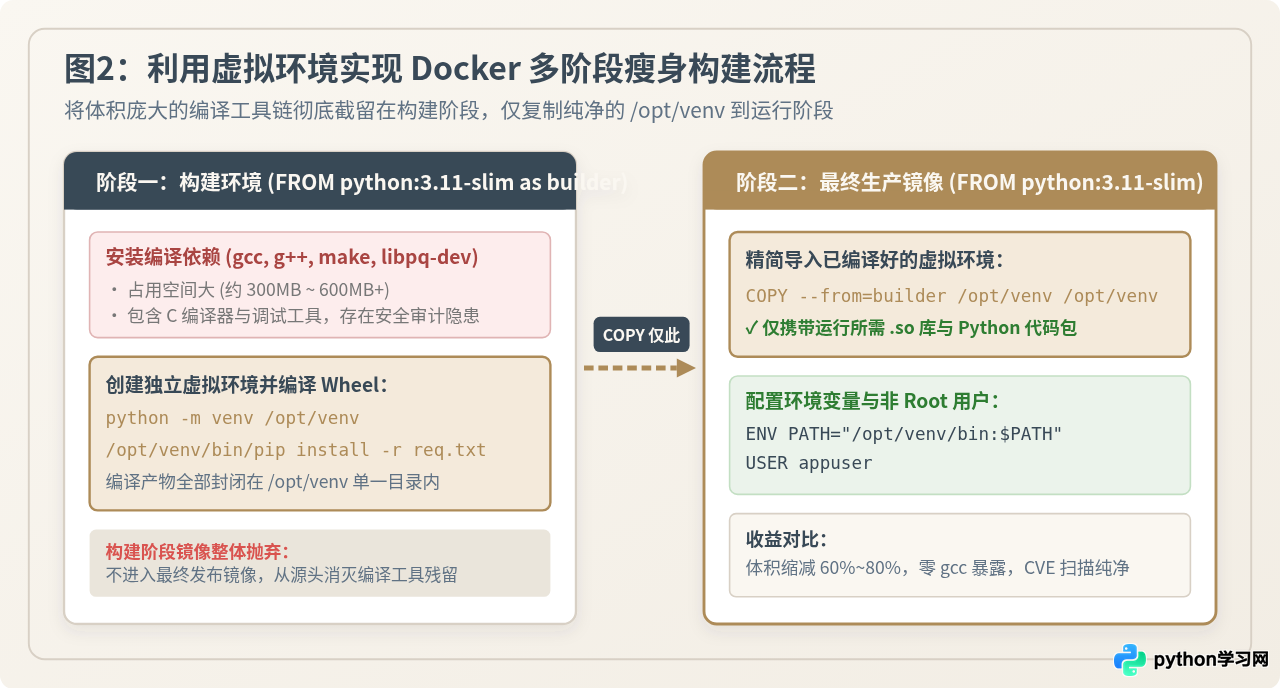
如果没有虚拟环境,依赖将散落在系统层级的 /usr/local 各个子目录中,与镜像基础库混合在一起,几乎无法精准挑选出哪些是应用包并单独复制到新的运行阶段。
权限隔离与卷挂载避坑:生产与开发的一致性保障
除了构建与依赖保护,虚拟环境在运行权限控制与日常本地调试场景中同样起着决定性作用。
1. 践行容器最小权限原则(非 Root 运行)
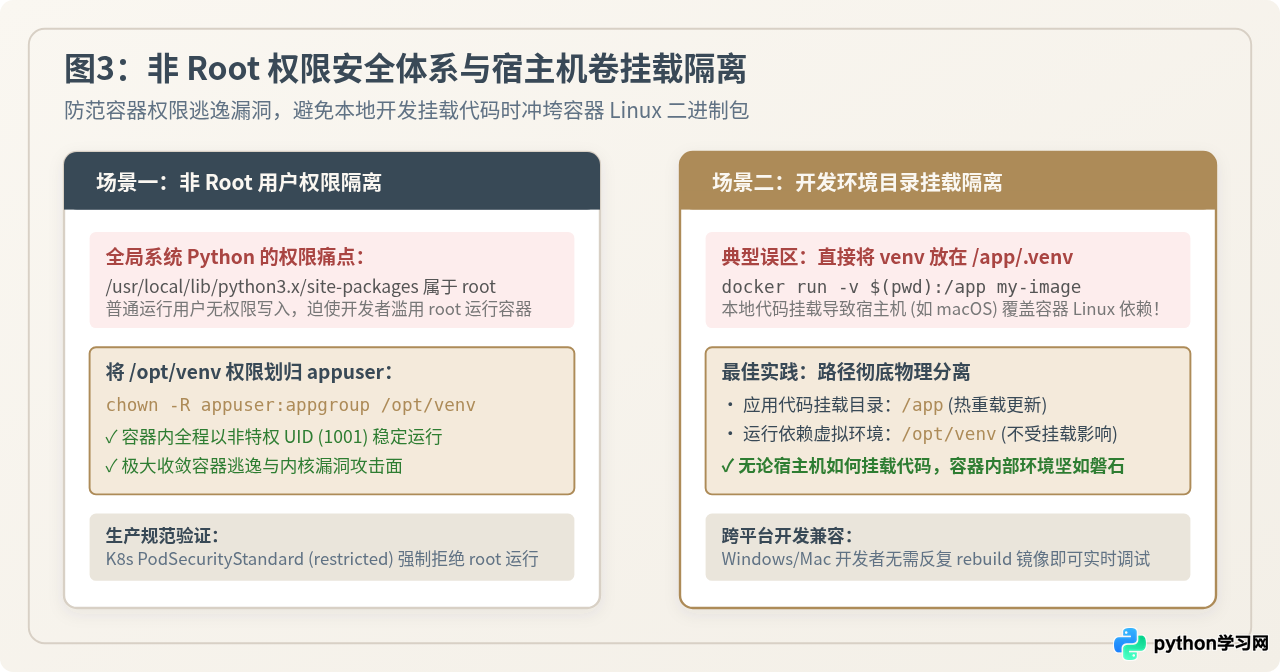
根据 CIS Docker Benchmark 和 Kubernetes Pod 安全准则,生产环境的容器进程绝不能以 root 身份启动。如果采用全局 Python,/usr/local 目录默认属于 root:root 且权限为 0755。普通应用用户(例如 appuser)无法对该目录进行任何写入或微调。
通过创建独立的 /opt/venv,管理员可以在构建阶段直接执行 chown -R appuser:appgroup /opt/venv 将整个虚拟环境的管理权授权给指定服务账号。在遵循最小特权原则的同时,保障了权限模型清晰简洁。
2. 避开本地开发卷挂载(Volume Mount)的“架构踩踏”
在日常本地开发或者使用 VS Code Dev Containers、Docker Compose 调试时,开发者通常会把宿主机当前项目目录挂载到容器中,以获得代码修改实时生效(热重载)的能力:
docker run -it -v $(pwd):/app -p 8000:8000 my-python-app:latest如果在项目本地开发时把虚拟环境放在了代码同级的 /app/.venv 下,并且容器内也直接沿用该路径,此时宿主机的本地目录就会强行覆盖容器内部的同名目录。如果宿主机是 macOS(Apple Silicon ARM64),而容器运行的是 Linux x86_64 或特定 Linux aarch64 glibc 环境,本地编译的动态链接库(.so / .dylib)会瞬间冲垮容器内依赖,引发经典的 invalid ELF header 或模块缺失报错。
规范的做法是将容器内的虚拟环境固定存放在 /opt/venv,与代码工作目录 /app 在物理路径上彻底分开。无论宿主机代码目录如何频繁挂载、同步,容器内稳定构建好的运行环境都不会受到半点干扰。
规范实操:在 Dockerfile 中优雅落地虚拟环境
在 Dockerfile 中配置虚拟环境时,有一个极高频的经典误区:试图使用 RUN source /opt/venv/bin/activate。因为 Dockerfile 中的每一条 RUN、CMD 指令都是在独立的子 Shell 进程中启动执行的,子进程退出后所设置的环境变量立即随之注销,下一条指令依然会回退到系统全局环境。
在容器中激活虚拟环境的标准、优雅做法是直接通过 ENV PATH 重写系统路径优先级。以下是一份可直接应用于生产环境的多阶段构建标准模板:
# ==========================================
# 阶段一:构建依赖与编译 Wheel
# ==========================================
FROM python:3.11-slim AS builder

# 设置构建环境专用变量
ENV PYTHONUNBUFFERED=1     PYTHONDONTWRITEBYTECODE=1     PIP_NO_CACHE_DIR=1     PIP_DISABLE_PIP_VERSION_CHECK=1

# 安装编译必需的系统工具链
RUN apt-get update && apt-get install -y --no-install-recommends     build-essential     libpq-dev  && rm -rf /var/lib/apt/lists/*

# 创建独立虚拟环境并配置首选 PATH
RUN python -m venv /opt/venv
ENV PATH="/opt/venv/bin:$PATH"

# 单独复制依赖清单以充分利用 Docker 缓存分层
WORKDIR /build
COPY requirements.txt .
RUN pip install --upgrade pip &&     pip install -r requirements.txt

# ==========================================
# 阶段二:生产运行时环境
# ==========================================
FROM python:3.11-slim AS runner

# 设置运行时环境变量
ENV PYTHONUNBUFFERED=1     PYTHONDONTWRITEBYTECODE=1     PATH="/opt/venv/bin:$PATH"

# 创建非 root 安全运行账号
RUN groupadd -g 10001 appgroup &&     useradd -u 10001 -g appgroup -s /bin/bash -m appuser

# 仅从 builder 阶段复制纯净的虚拟环境,杜绝 gcc 泄露
COPY --from=builder --chown=appuser:appgroup /opt/venv /opt/venv

# 切换工作目录并复制业务源代码
WORKDIR /app
COPY --chown=appuser:appgroup . .

# 切换至非特权账号运行服务
USER appuser

EXPOSE 8000
CMD ["python", "app.py"]ENV PATH="/opt/venv/bin:$PATH",将虚拟环境的 bin 目录前置注入到容器的系统寻址路径最前端。当容器启动执行 python app.py 或 gunicorn 时,系统解析到的必然是 /opt/venv/bin/python,且该 Python 解释器会自动将其所在的 /opt/venv/lib/python3.x/site-packages 作为唯一的模块搜索基准,全程无需显式执行任何 activate 脚本。
验证虚拟环境配置是否生效
构建镜像后,可以通过以下简单命令直接校验隔离效果与运行身份:
docker run --rm my-app:latest which python/opt/venv/bin/pythondocker run --rm my-app:latest whoamiappuser总结与最佳实践对照表
容器技术提供了主机层面的物理隔离,而虚拟环境则提供了语言内部的生态自律。两者的结合并不是冗余设计,而是云原生架构下分工明确、优势互补的黄金搭档。
| 评估维度 | 全局安装模式(不推荐) | 虚拟环境模式(生产推荐) |
|---|---|---|
| Debian/Ubuntu 兼容性 | 报 PEP 668 错误,需危险参数绕过 | 原生兼容,严格遵守操作系统规范 |
| 多阶段构建可行性 | 极难剥离,无法准确分离业务包与系统包 | 一键复制,COPY /opt/venv 干净利落 |
| 最终镜像体积 | 臃肿(含编译链和各种包管理残留) | 极致精简,体积通常降低 60% 至 80% |
| 生产安全评级 | 高危(残留 gcc/make,常被迫用 root 运行) | 安全(零编译链,配合 non-root 用户) |
| 本地开发挂载 | 容易因覆盖产生跨架构崩溃 | 依赖与代码路径解耦,挂载稳定性 100% |
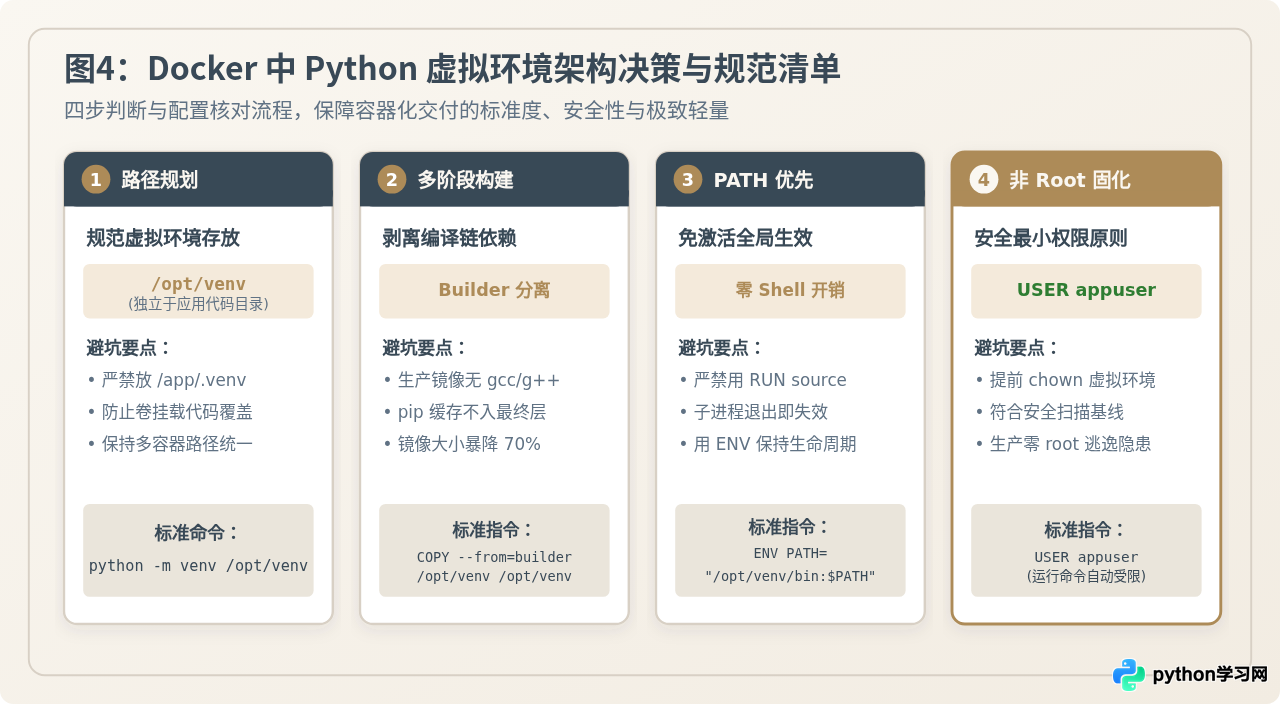
在 Docker 中搭建 Python 环境时,采用 /opt/venv + ENV PATH 的多阶段方案,不仅消除了跨系统版本升级时的阻碍,更为交付可重现、易排查、高安全的生产级微服务奠定了稳固的基础。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















