


Python项目.gitignore配置指南:排除venv、__pycache__和.env
针对Python项目的.gitignore实用配置指南,系统讲解如何排除虚拟环境目录venv、编译字节码__pycache__以及敏感配置文件.env,包含规则编写、误提交清理命令及团队规范。
venv(虚拟环境)、__pycache__(编译缓存)与 .env(环境变量配置文件)三类高频干扰项,提供标准 .gitignore 配置方案、规则语义拆解、误提交清理步骤以及跨平台团队协作的最佳实践。
一、为什么 Python 项目必须主动忽略这三类文件
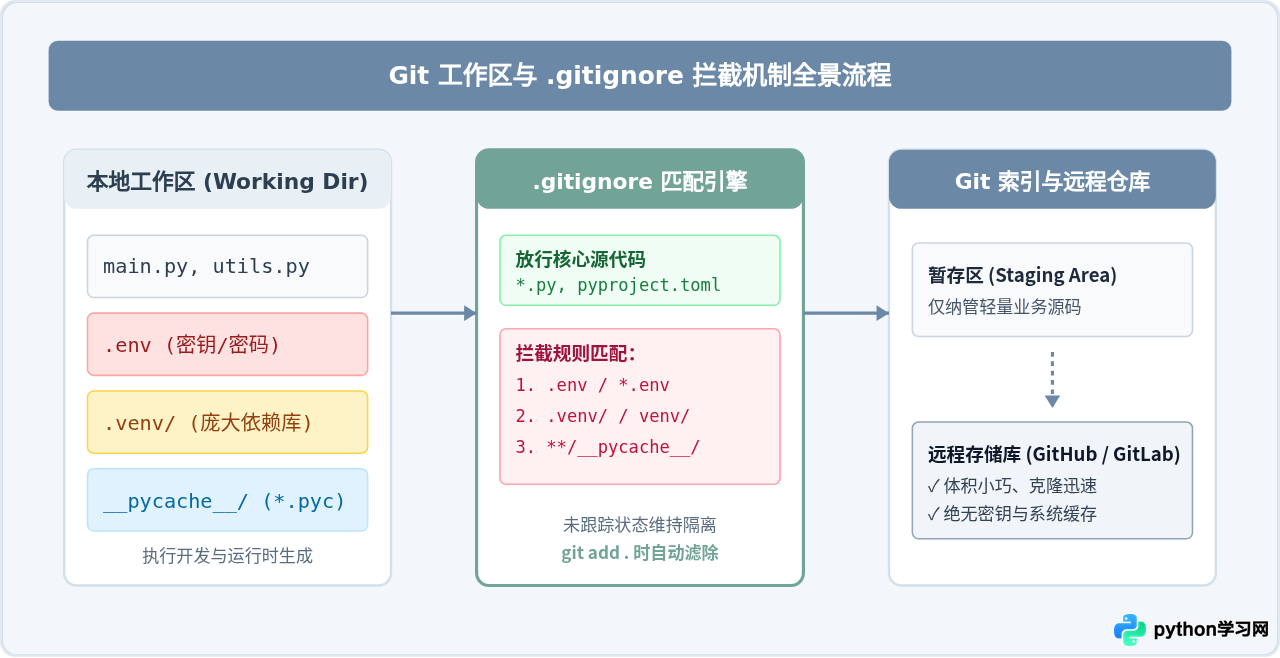
Git 是一个专注于追踪源代码文本变更的分布式版本控制系统。在运行 Python 程序时,解释器与开发工具会派生出大量本地特异性文件。若不加约束地全部推送至仓库,不仅会导致仓库体积膨胀,还会破坏环境可复现性并引发安全漏洞。
- 虚拟环境(venv / .venv):虚拟环境目录包含成千上万个第三方依赖库的源码、编译二进制模块以及与当前操作系统绑定的 Python 解释器符号链接。它体积通常从数百兆到数吉字节不等。不同平台(macOS、Linux、Windows)的虚拟环境无法直接拷贝运行,因此应当通过
requirements.txt或pyproject.toml记录依赖清单,而非提交整个环境。 - 编译字节码(__pycache__ / *.pyc):Python 在加载模块时会将其编译为平台无关的中间字节码并存放在
__pycache__目录中,后缀为.pyc。这类文件完全是根据当前 Python 解释器版本自动生成的。将它们纳入 Git 会导致每次执行脚本后工作区充斥大量无关变动,在团队多人合并时极易发生二进制冲突。 - 敏感配置文件(.env):
.env文件通常用来存储本地开发时所需的数据库密码、第三方 API Token、私钥及会话密钥。代码仓库往往会在本地镜像、持续集成机器或远程代码托管平台上被多人克隆。一旦.env被公开推送,敏感凭据即面临瞬时泄露风险。
二、Python 项目标准 .gitignore 模板与语法详解
Git 的忽略语法具备模式匹配能力。为了确保在多操作系统、不同 IDE 及嵌套子目录中均能准确生效,需要理解其关键通配符行为:
*:匹配零个或多个除斜杠外的任意字符(例如*.pyc匹配同目录下的任意 pyc 文件)。**:匹配多级嵌套目录(例如**/__pycache__/无论出现在项目根目录还是深度嵌套的应用模块中均被忽略)。/开头:限定匹配项目根路径,不向下递归查找同名目录。/结尾:显式声明匹配目录而非普通文件。!:否定忽略规则,强制追踪原本被排除的文件(例如!.env.example)。
以下是经过实践检验的 Python 项目核心 .gitignore 配置内容:
# ==========================================
# 1. 字节码与解释器缓存文件 (Bytecode & Caches)
# ==========================================
__pycache__/
*.py[cod]
*$py.class
*.so

# 测试与代码覆盖率临时产物
.pytest_cache/
.coverage
htmlcov/
.mypy_cache/
.ruff_cache/

# ==========================================
# 2. 虚拟环境目录 (Virtual Environments)
# ==========================================
.venv/
venv/
ENV/
env/
env.bak/
venv.bak/

# Pipenv 与 Poetry 构建目录
.build/
dist/
*.egg-info/

# ==========================================
# 3. 本地环境变量与机密文件 (Environment & Secrets)
# ==========================================
.env
.env.local
.env.*.local
*.pem
*.key

# 明确允许提交模板配置文件以供团队参考
!.env.example
!.env.template

# ==========================================
# 4. 编辑器与操作系统杂项 (IDE & OS)
# ==========================================
.DS_Store
Thumbs.db
.idea/
.vscode/
*.swp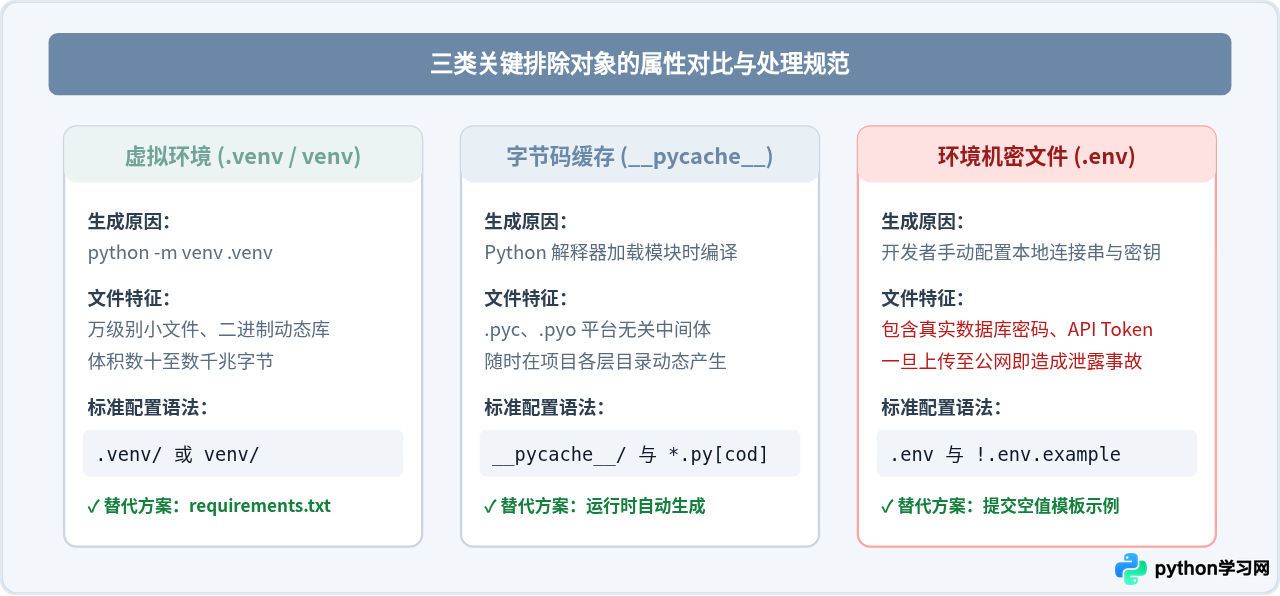
三、常见故障:为何在 .gitignore 中写了规则却依然生效失败?
很多开发者在项目中后期追加 .gitignore 时,经常发现即便配置了 .env 或 venv/,修改这些文件时 git status 依然会提示它们发生了变更。这是初学者最容易困惑的技术点。
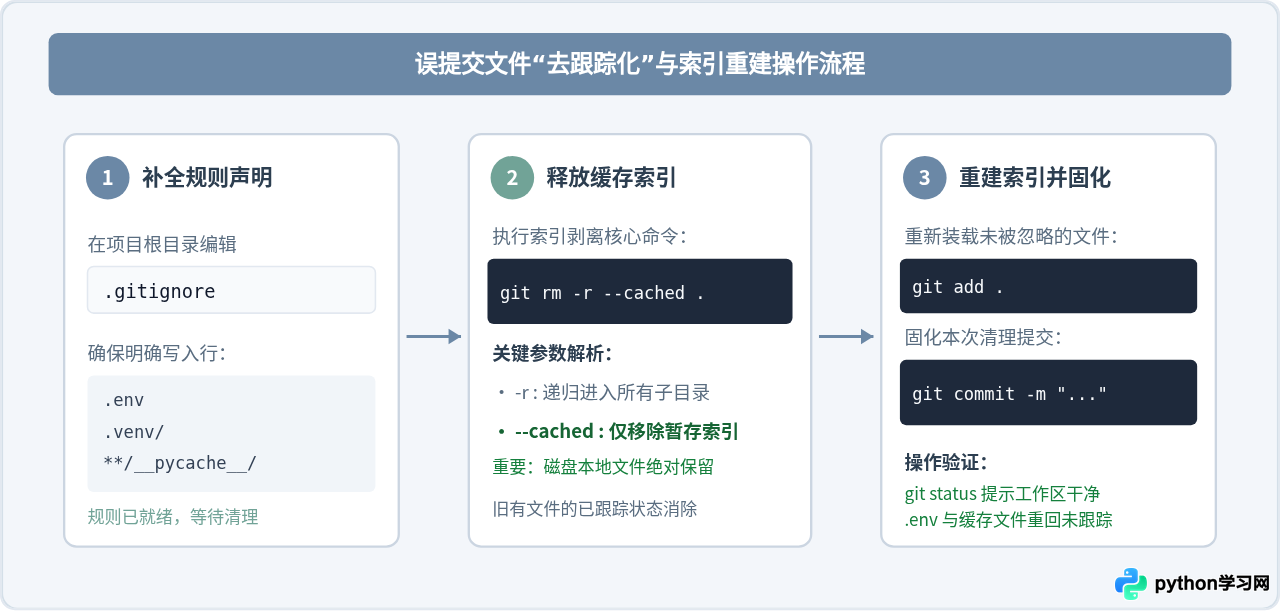
根本原因:.gitignore 的匹配机制仅对处于未跟踪(Untracked)状态的文件生效。如果某个文件在添加忽略规则之前已经被执行过 git add 或 git commit,Git 就会将该文件的元数据记录在索引树(Index / Staged Cache)中。对于已经被跟踪的文件,Git 会优先保持跟踪,完全跳过 .gitignore 的检测。
解决步骤:从暂存区中注销已跟踪的文件
解决该问题的核心在于:从 Git 的索引中剥离该文件,但保留本地磁盘上的实际文件。使用 git rm --cached 命令即可完成这一操作。
1. 如果只想移除特定的敏感文件或缓存目录:
# 移除单个被错误跟踪的 .env 文件(保留本地磁盘物理文件)
git rm --cached .env

# 递归移除被误提交的虚拟环境或缓存文件夹
git rm -r --cached .venv/
git rm -r --cached **/ __pycache__/
2. 如果项目历史杂乱,需要根据更新后的 .gitignore 全局重建索引:
# 第一步:递归清除暂存区中当前目录下的所有索引记录
git rm -r --cached .

# 第二步:重新根据现有 .gitignore 扫描并添加未忽略的文件
git add .

# 第三步:提交本次清理变更
git commit -m "build: 根据最新 .gitignore 清理暂存区中的已跟踪杂项".env 文件此前已经被 git push 推送到了 GitHub、Gitee 等远程公开仓库,仅仅在本地执行 git rm --cached 并不能消除安全威胁!因为该敏感文件依旧完整保存在之前的 Git Commit 提交历史记录中,任何克隆仓库的人都可以通过 git log -p 检出历史提交中的密码。在发生此类泄漏后,首要行动是立刻注销并轮换被泄露的 API Key 与密码,随后使用 git-filter-repo 或 BFG Repo-Cleaner 重写历史提交。
四、规则验证方法与团队工程化实践
编写完规则后,不应凭猜测确认其是否生效,Git 提供了内置的排查诊断工具。
1. 使用 git check-ignore 精准测试文件命中规则
当怀疑某个文件是否被正确忽略、或者想知道该文件是被哪一行规则排除时,可运行带有 -v(verbose)参数的检测命令:
# 检查 .env 是否被忽略并输出对应规则行号
git check-ignore -v .env
# 示例输出:.gitignore:25:.env    .env

# 检查子目录内的 pyc 缓存
git check-ignore -v app/__pycache__/views.cpython-311.pyc
# 示例输出:.gitignore:4:__pycache__/ app/__pycache__/views.cpython-311.pyc如果执行命令后没有任何控制台输出,则代表该文件当前完全未被忽略,需要核对拼写或检查前置跟踪状态。
2. 使用 git status --ignored 查看所有被静默忽略的项目
git status --ignored -s
# 示例输出中,以 !! 开头的条目即表示被成功忽略的文件或目录:
# !! .env
# !! .venv/
# !! app/__pycache__/
3. .env 团队协作模板规范:引入 .env.example
既然 .env 不能提交到仓库,新加入项目的同事克隆仓库后,如何得知应用需要哪些环境变量配置?
行业通用的工程实践是:在仓库中同时提交一份脱敏的 .env.example(或 .env.template),并在 .gitignore 中通过感叹号排除它:
# .gitignore 声明
.env
.env.*
!.env.example
在 .env.example 中只保留键名,密码与私钥部分留空或填写示例占位符:
# .env.example 示例内容
DATABASE_URL=postgresql://user:password@localhost:5432/my_database
REDIS_HOST=127.0.0.1
REDIS_PORT=6379
SECRET_KEY=change_this_to_a_secure_random_string_in_production
OPENAI_API_KEY=sk-your-api-key-here
新开发者入职时只需运行 cp .env.example .env,随后填入本地专属参数即可完成启动,既保障了安全,又维系了项目的可复现性。
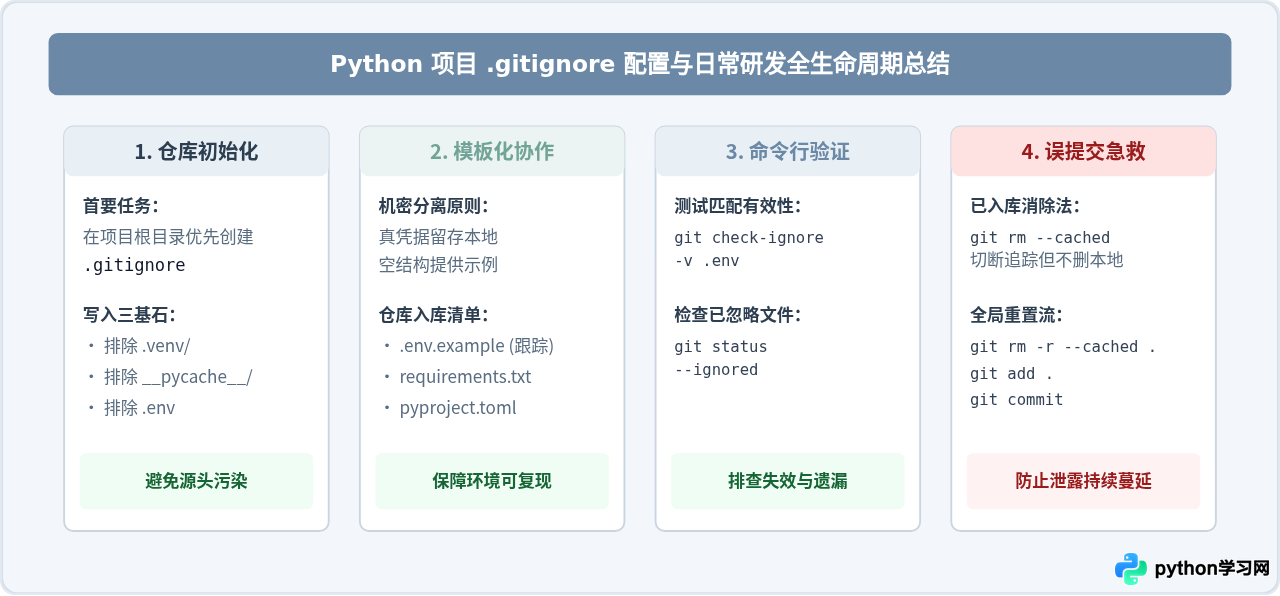
五、核心结论与快速自查清单
| 目标文件/目录 | 核心危害与弊端 | 推荐 .gitignore 匹配规则 | 验证与替代方案 |
|---|---|---|---|
.venv/ 或 venv/ |
平台绑定、海量二进制碎片、占据数百MB空间 | .venv/venv/ |
使用 requirements.txt 维护依赖树 |
__pycache__/ |
解释器派生字节码、易产生不可读的二进制合并冲突 | __pycache__/*.py[cod] |
运行时由 Python 自动编译生成,无需版本管理 |
.env |
数据库账号、云厂商 Secret、Token 泄露风险 | .env.env.*!.env.example |
提交 .env.example 作为无密模板 |
维护一份干净、规范的 .gitignore 是 Python 团队工程化素养的基石。在项目创建的第一时间配置好针对 venv、__pycache__ 与 .env 的拦截策略,配合 git rm --cached 的索引清理技巧,能够从根本上杜绝仓库臃肿与安全隐患。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















