


Claude Code 2.1.325如何设置沙箱Bash与定时Skill的权限?
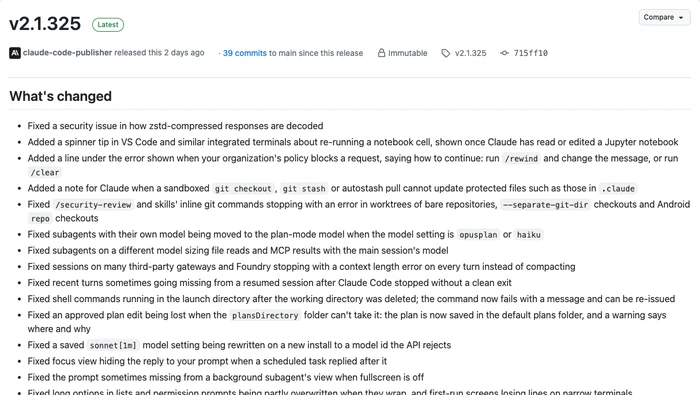
Claude Code 2.1.325的权限适配分为两部分:沙箱Bash默认回到常规权限流程,定时任务和/loop调用声明allowed-tools或hooks的Skill时会先询问。前者通过sandbox.autoAllowBashIfSandboxed管理,后者需要针对实际Skill设置permissions.allow。
为什么启用沙箱后仍会询问
沙箱负责约束命令能够访问的文件与网络,权限流程决定当前动作是否需要获得允许。Claude Code 2.1.325的调整是让沙箱Bash默认遵循常规权限流程,不能把确认提示直接理解为沙箱没有启用,也不能把“命令位于沙箱内”理解为所有动作都被自动授权。

需要保留沙箱自动放行时如何配置
在已经启用沙箱、并且确实希望采用该自动放行方式的环境中,官方给出的设置是将autoAllowBashIfSandboxed设为true。下面是JSON配置片段,需合并进实际生效的设置,保留已有其他字段;它没有路径或密钥占位符,不是一份要求覆盖现有配置的完整文件。
{
  "sandbox": {
    "autoAllowBashIfSandboxed": true
  }
}
预期结果是沙箱内Bash按该模式运行,不再仅因这一默认策略变化而要求逐次确认;这项设置不等于关闭沙箱的文件或网络隔离,也不是所有工具、所有命令都获得无条件许可的保证。
若沙箱由组织受管设置开启,Claude Code 2.1.325明确要求在最高优先级的受管来源中设置这一值。应由管理该来源的人调整,不能假设用户级或项目级配置一定能覆盖组织规则。这个条件对无人值守任务尤为重要:只改一份未生效的本地配置,并不会改变实际权限判断。
定时任务和/loop调用Skill怎样适配
Claude Code 2.1.325会在定时任务或/loop运行声明allowed-tools或hooks的Skill前询问。要让一个已审查且确实需要无人值守执行的Skill获得对应授权,官方说明是在permissions.allow中加入Skill(name)规则。下面的YOUR_SKILL_NAME是占位符,必须替换为实际要授权的Skill名称,并合并保留原有允许规则。
{
  "permissions": {
    "allow": [
      "Skill(YOUR_SKILL_NAME)"
    ]
  }
}
预期结果是规则针对名称匹配的Skill调用生效,而不是给所有Skill或其中所有工具调用一并放行。沙箱Bash配置与Skill规则解决不同层级的问题;仅加入其中一项,不能当作另一项也已设置。

已有任务为什么仍可能停下来等待
该版本还调整Desktop、IDE和SDK宿主中的“Always allow”:只有保存的规则确实能够再次允许该命令时,才会单独提供这类规则。因此过去依赖某条允许规则的定时任务,升级后仍有可能等待用户,并不能仅凭曾经选择过“Always allow”就认定授权永远有效。
只读git命令在项目仓库或已信任仓库以外运行时,也改为先询问。官方区分了通过--add-dir指定的目录和additionalDirectories设置,不能把两种来源当成同样的授权方式。这里说明的是权限条件变化,不表示执行只读git本身会修改仓库。
安全修复与沙箱保护还有哪些边界
Claude Code 2.1.325修复了zstd压缩响应解码方式中的安全问题,以及部分复合Bash命令绕过询问、相对deny和ask规则在切换目录后覆盖不完整、工作树设置与共享git目录保护不足等问题。官方说明未在这些条目中提供统一CVE编号或严重性分数,不应自行补上在野利用或损失结论。
沙箱同时开始拒绝对附加目录中.claude设置、skills、agents、commands和hooks的沙箱写入,使其与启动目录的保护方式一致。这与是否自动放行沙箱Bash是两项不同规则:打开自动放行选项,不应被描述为取消这些受保护路径。
对依赖无人值守任务的开发环境,重点是确认配置由哪一层生效、所授规则对应哪个Skill,以及任务内的工具仍受到哪些权限限制;不需要为每个提示笼统放开所有工具。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















