


Linux MySQL安装后开启远程访问连接的配置步骤
详细介绍在Linux环境下安装MySQL后开启远程访问连接的完整配置步骤,涵盖监听地址调整、远程用户授权、系统防火墙开放与常见连接故障排查。
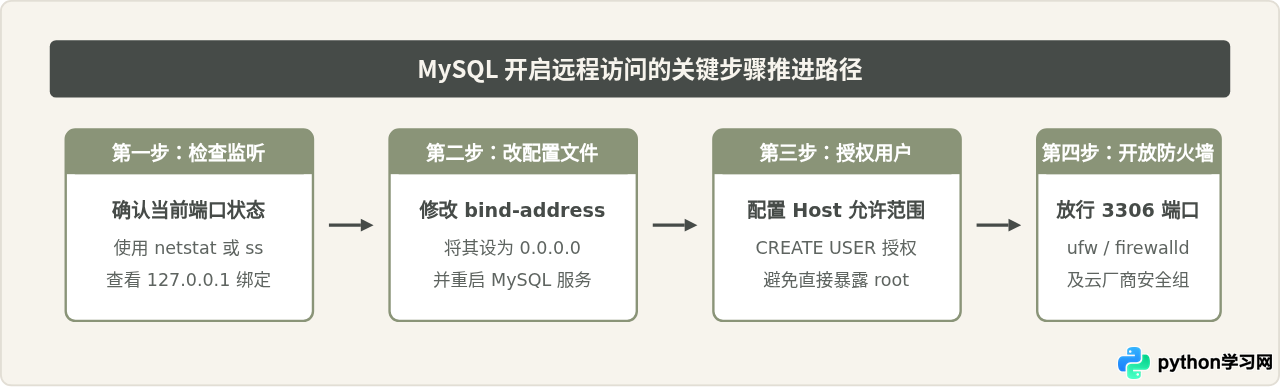
在 Linux 系统中完成 MySQL 服务的新建安装后,系统默认仅允许通过本地回环地址(127.0.0.1)进行连接。这种初始化策略能够有效隔绝未经授权的网络扫描,但当需要使用远程客户端、管理工具或应用服务器连接数据库时,就会遇到连接被拒绝的情况。开启远程访问的核心路径包括三步:解除 MySQL 对本地回环地址的绑定、创建或配置具备远程访问权限的数据库账号、在系统防火墙和云服务器安全组中放行 3306 端口。
一、检查当前的监听地址与服务状态
在开始修改配置之前,应先查看 MySQL 服务在 Linux 操作系统上的实际监听情况。打开终端,执行以下网络查看命令:
sudo ss -tlpn | grep 3306如果系统未安装 ss 命令,也可以使用等效的 netstat 工具:
sudo netstat -tlpn | grep 3306观察输出结果中的 Local Address(本地地址)列:
# 示例输出:仅本地回环监听状态
LISTEN 0 128 127.0.0.1:3306 0.0.0.0:* users:(("mysqld",pid=1420,fd=21))
若显示的是 127.0.0.1:3306,说明 MySQL 当前只接受来自本机的 TCP 请求,所有外部主机的握手包都会被内核网络栈直接拒绝。只有当监听地址变为 0.0.0.0:3306 时,MySQL 才会接收来自外部网络接口的连接请求。
二、修改 MySQL 配置文件解除本地绑定
为了让 MySQL 监听全部网络接口,需要编辑其主配置文件。不同 Linux 发行版的默认配置文件位置有所不同:
- Ubuntu / Debian 系列:主要位于
/etc/mysql/mysql.conf.d/mysqld.cnf或/etc/mysql/my.cnf。 - CentOS / RHEL / Rocky Linux 系列:通常位于
/etc/my.cnf或/etc/my.cnf.d/mysql-server.cnf。
使用文本编辑器(例如 nano 或 vim)打开对应的配置文件:
sudo nano /etc/mysql/mysql.conf.d/mysqld.cnf在配置文件的 [mysqld] 段落中,找到 bind-address 配置项。默认配置通常如下:
bind-address = 127.0.0.1将其修改为允许所有 IPv4 地址访问的通配地址:
bind-address = 0.0.0.0注意:如果配置文件中还存在 mysqlx-bind-address = 127.0.0.1(用于 MySQL X 协议,默认端口 33060),若无需使用可保持默认或同样按需调整。此外,如果只需要局域网内的某台特定服务器访问,也可以将 bind-address 直接指定为该网卡的内网 IP 地址,以提升安全性。
保存文件并退出编辑器后,重启 MySQL 服务使配置生效:
sudo systemctl restart mysql
# 若在 CentOS / RHEL 上,服务名通常为 mysqld:
sudo systemctl restart mysqld
重启后再次运行 sudo ss -tlpn | grep 3306,确认输出中的地址已经由 127.0.0.1:3306 更新为 0.0.0.0:3306。
三、配置数据库远程访问用户与权限
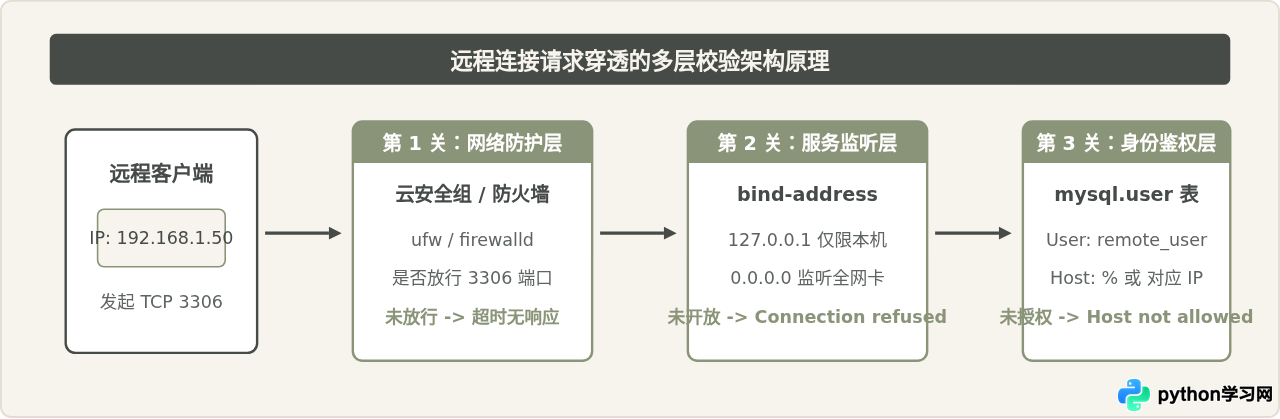
修改了监听地址只解决了网络包能否到达 MySQL 的问题。MySQL 本身还会根据请求来源主机的 IP 校验用户权限。在 MySQL 的内部权限体系中,账号是由“用户名”与“允许连接的主机(Host)”共同组成的复合标识符(例如 'root'@'localhost')。
1. 登录 MySQL 本地终端
在 Linux 本机执行如下命令登录数据库:
sudo mysql -u root -p输入 root 账户密码后进入 MySQL 交互式命令行环境。
2. 创建专用远程访问用户(推荐)
在许多生产与开发规范中,极不建议直接将 root 账号的 Host 改为 %(通配任意主机)。root 账号拥有全局超级权限,一旦密码遭到暴力破解将导致整台服务器被完全攻破。推荐的做法是为远程操作单独创建一个专用账号,并仅授予其实际业务所需的库表权限:
-- 创建一个允许任意主机连接的独立用户(MySQL 8.0 语法)
CREATE USER 'remote_user'@'%' IDENTIFIED BY 'StrongPassword123!';

-- 为该用户授权特定数据库的访问权限
GRANT ALL PRIVILEGES ON app_db.* TO 'remote_user'@'%';

-- 刷新权限表使内存中的授权缓存立即生效
FLUSH PRIVILEGES;
若需要更严格的安全管控,可以将 '%' 替换为具体的客户端 IP 地址或子网。例如仅允许局域网跳板机(192.168.1.100)访问:
CREATE USER 'remote_user'@'192.168.1.100' IDENTIFIED BY 'StrongPassword123!';
GRANT ALL PRIVILEGES ON app_db.* TO 'remote_user'@'192.168.1.100';
FLUSH PRIVILEGES;
3. 兼容说明:旧版本 MySQL 5.7 与密码加密插件
如果使用的是 MySQL 5.7,可以在一条命令中完成创建用户与授权:
-- MySQL 5.7 适用语法
GRANT ALL PRIVILEGES ON app_db.* TO 'remote_user'@'%' IDENTIFIED BY 'StrongPassword123!';
FLUSH PRIVILEGES;
而在 MySQL 8.0 中,默认的身份验证插件已升级为 caching_sha2_password。某些较旧版本的客户端或驱动程序可能不支持该插件,连接时会提示 Authentication plugin 'caching_sha2_password' cannot be loaded。此时可将用户的验证方式调整为兼容模式:
ALTER USER 'remote_user'@'%' IDENTIFIED WITH mysql_native_password BY 'StrongPassword123!';
FLUSH PRIVILEGES;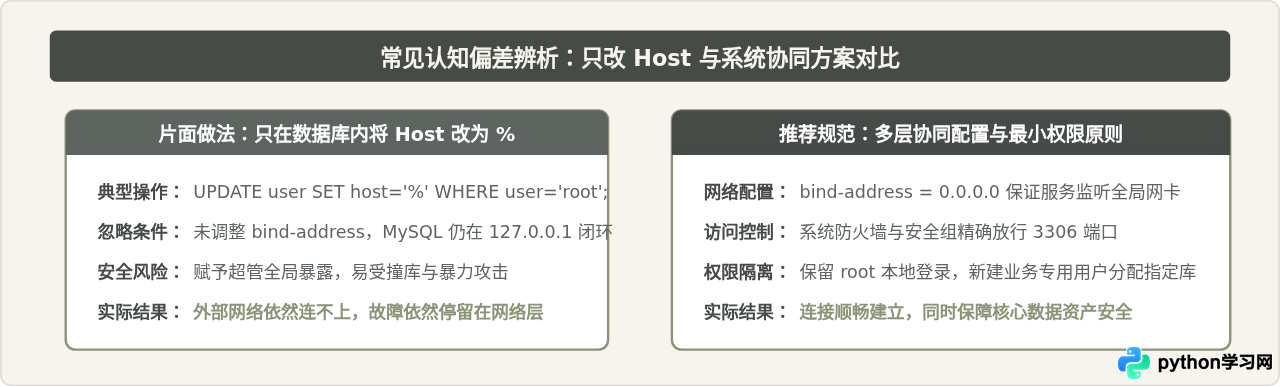
四、配置 Linux 系统防火墙与云平台安全组
在 Linux 操作系统中,若开启了系统自带的包过滤防火墙,外部发送至 3306 端口的数据包将会被直接拦截。必须显式配置规则予以放行。
1. Ubuntu / Debian 系统(UFW 防火墙)
若系统启用了 UFW,执行以下命令放行 TCP 3306 端口:
# 允许所有外部主机连接 3306 端口
sudo ufw allow 3306/tcp

# 或者仅允许特定 IP(例如 192.168.1.100)访问
sudo ufw allow from 192.168.1.100 to any port 3306 proto tcp

# 查看当前规则状态
sudo ufw status
2. CentOS / RHEL 系统(Firewalld 防火墙)
若系统使用的是 Firewalld,使用 firewall-cmd 添加永久放行规则并重载:
# 永久开放 3306 端口
sudo firewall-cmd --zone=public --add-port=3306/tcp --permanent

# 重新加载防火墙规则使之生效
sudo firewall-cmd --reload

# 查看已开放的端口列表
sudo firewall-cmd --zone=public --list-ports
3. 云平台安全组规则
如果 Linux 服务器部署在云平台(如阿里云、腾讯云、华为云、AWS 等),云厂商会在虚拟机外部设置一层虚拟防火墙(安全组)。即使在 Linux 内部放行了端口,若云控制台的安全组未添加入方向规则,外部流量仍会在进入虚拟网卡前被丢弃。因此需登录对应云平台控制台:
- 找到服务器挂载的安全组。
- 在入方向规则中添加一条策略:协议类型选择
TCP,端口范围填写3306,授权对象设置为允许访问的公网 IP 或0.0.0.0/0。
五、远程连接验证与常见故障分层排查
完成上述配置后,可在另一台网络互通的机器上进行连接测试。推荐在客户端使用标准 MySQL 命令行进行验证:
mysql -h 192.168.1.200 -P 3306 -u remote_user -p如果连接顺利,终端将提示输入密码,并成功进入 mysql> 命令行提示符。如果连接遇到阻碍,可通过报错信息进行精准定位排查。
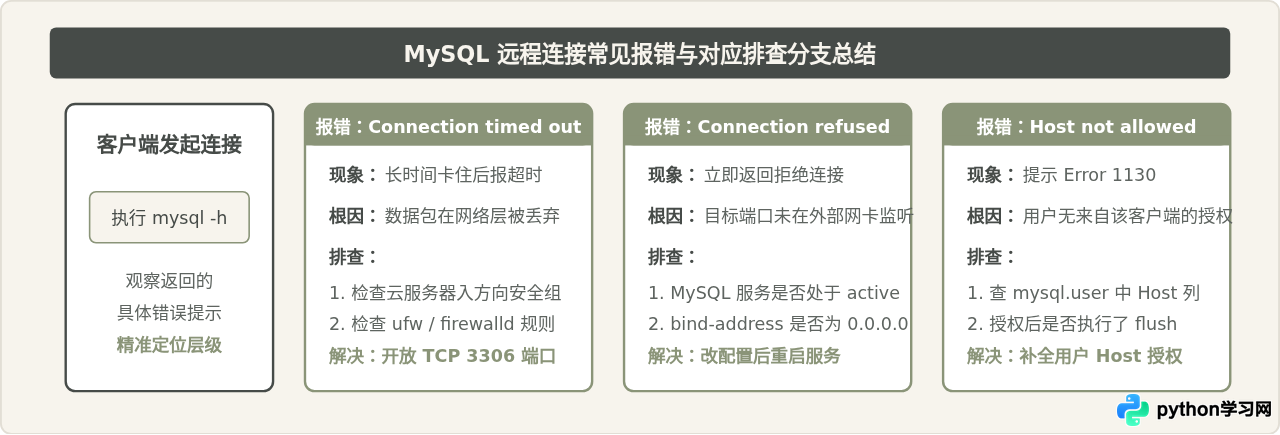
常见报错原因排查清单
- ERROR 2003 (HY000): Can't connect to MySQL server on 'x.x.x.x' (111 Connection refused)
表明网络链路本身通畅,目标主机在线,但目标主机在 3306 端口上明确拒绝了连接。最常见的原因是bind-address仍然为127.0.0.1,或者修改配置文件后尚未重启 MySQL 服务。 - ERROR 2003 (HY000): Can't connect to MySQL server on 'x.x.x.x' (110 Connection timed out)
表明客户端发出的 TCP SYN 包如同石沉大海,没有任何响应。这通常是防火墙或云服务器安全组策略直接丢弃(DROP)了数据包。需核实 Linux 内部的 ufw / firewalld 规则以及云平台的入方向端口放行情况。 - ERROR 1130 (HY000): Host 'x.x.x.x' is not allowed to connect to this MySQL server
表明网络已经成功连通,MySQL 服务端也正常响应,但在权限校验阶段被拒绝。说明使用的登录用户在mysql.user表中的Host字段没有涵盖该客户端的 IP,或者创建授权后未执行FLUSH PRIVILEGES;。 - ERROR 1045 (28000): Access denied for user 'remote_user'@'x.x.x.x' (using password: YES)
用户名已允许从该 IP 访问,但提供的密码错误,或者客户端不支持服务端所使用的密码哈希插件(如 MySQL 8.0 默认的caching_sha2_password与旧版客户端不兼容)。
六、安全加固与生产建议
开放数据库远程连接虽然带来了管理与协作的便利,但也将数据库暴露在了更广的网络环境中。为了防范安全隐患,建议遵循以下安全防范措施:
- 避免使用通配符授权超级管理员:永远不要将
'root'@'%'直接暴露给公网。root 账号应限定在localhost本地登录。 - 强制采用高强度密码:远程账户必须包含大小写字母、数字和特殊字符,长度建议不低于 12 位,防止遭到字典碰撞攻击。
- 限制具体访问源 IP:若客户端所在办公区拥有固定的公网 IP,尽量在安全组或 MySQL 用户配置中指定该 IP,而非无差别放行至
0.0.0.0/0。 - 优先采用 SSH 隧道或 VPN:在生产环境中,最安全的远程连接方案是保持 MySQL 的
bind-address = 127.0.0.1不变,客户端通过 SSH 端口转发(SSH Tunnel)或 WireGuard / OpenVPN 虚拟局域网建立加密通道进行内网通信,从而避免将 3306 端口直接暴露在公网中。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















