


Python 3.4已停止维护,下载旧版本需注意哪些安全风险
Python 3.4早于2019年正式结束生命周期(EOL),不再获得官方安全更新与漏洞修复。本文详解下载与运行Python 3.4面临的协议断代、已知CVE漏洞、PyPI依赖链断裂等安全风险,并提供生产环境下的隔离运行规范与平滑迁移替代方案。
Python 3.4 已于 2019 年 3 月正式结束其长达五年的生命周期(End-of-Life,简称 EOL)。这意味着 Python 官方核心团队及安全工作组已彻底终止对该版本的一切维护支持,不再发布任何包含安全补丁的维护发行版。如果在现有遗留业务、旧版工业控制软件或特定教学实验环境中确实需要下载并运行 Python 3.4,必须清晰认识到其在现代网络环境中面临的严重安全暴露面。本文将深入梳理 Python 3.4 停止维护后的核心安全风险,并给出严格的沙箱隔离操作规程与可执行的替代迁移方案。
一、官方生命周期终结与技术基线脱节
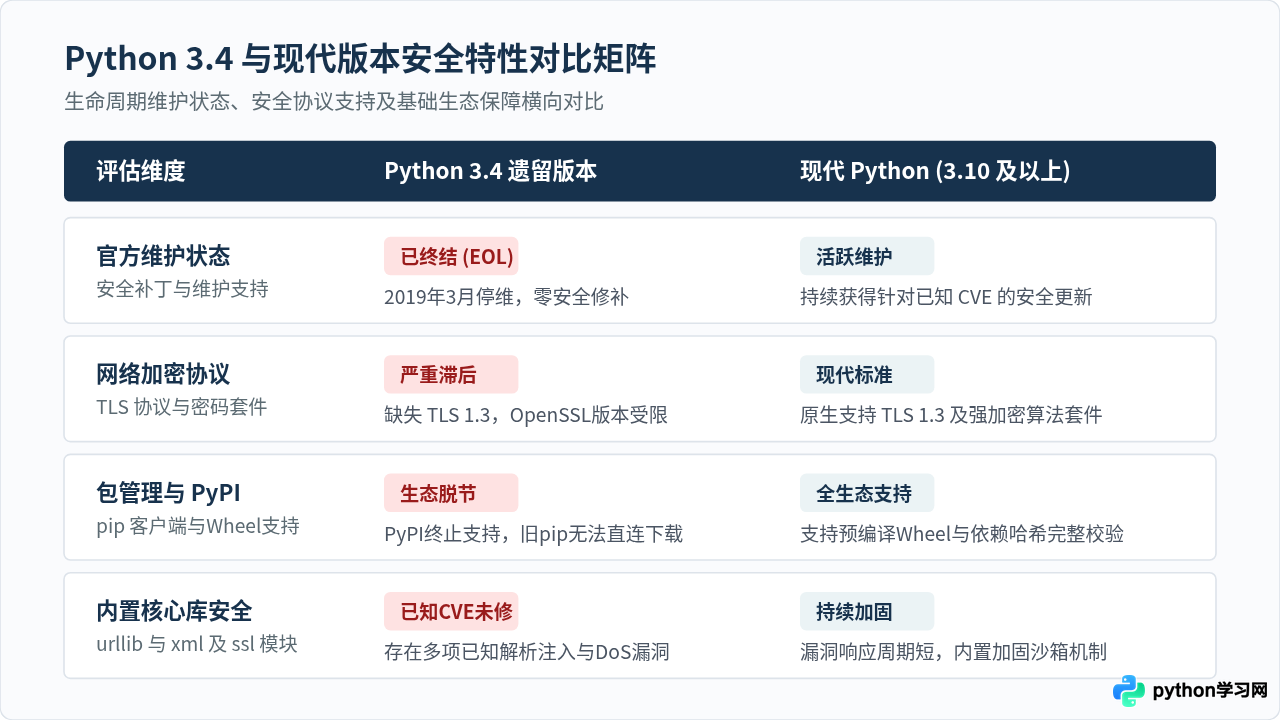
在软件工程中,版本的生命周期终止代表着维护责任的终结。Python 3.4 首次发布于 2014 年 3 月,其最后一个维护版本 3.4.10 于 2019 年 3 月发布后,该分支的源代码仓库即被永久冻结。此后在 Python 生态中发现的所有安全缺陷,均未向 3.4 分支反向移植修补。
与现代活跃维护的 Python 分支相比,Python 3.4 缺失了近十年间的语言加固特性与操作系统兼容性演进。许多现代安全机制(如更严格的哈希随机化种子、更稳固的内存回收策略以及针对特定底层系统调用的防御)在 Python 3.4 中均不具备。
二、下载与安装旧版本需直面的四大安全风险
下载和配置 Python 3.4 并非仅是执行一个安装程序那么简单。从安装包获取到本地加载执行,整个生命周期均存在不可忽视的安全短板。
1. 来源渠道不可信与安装包篡改隐患
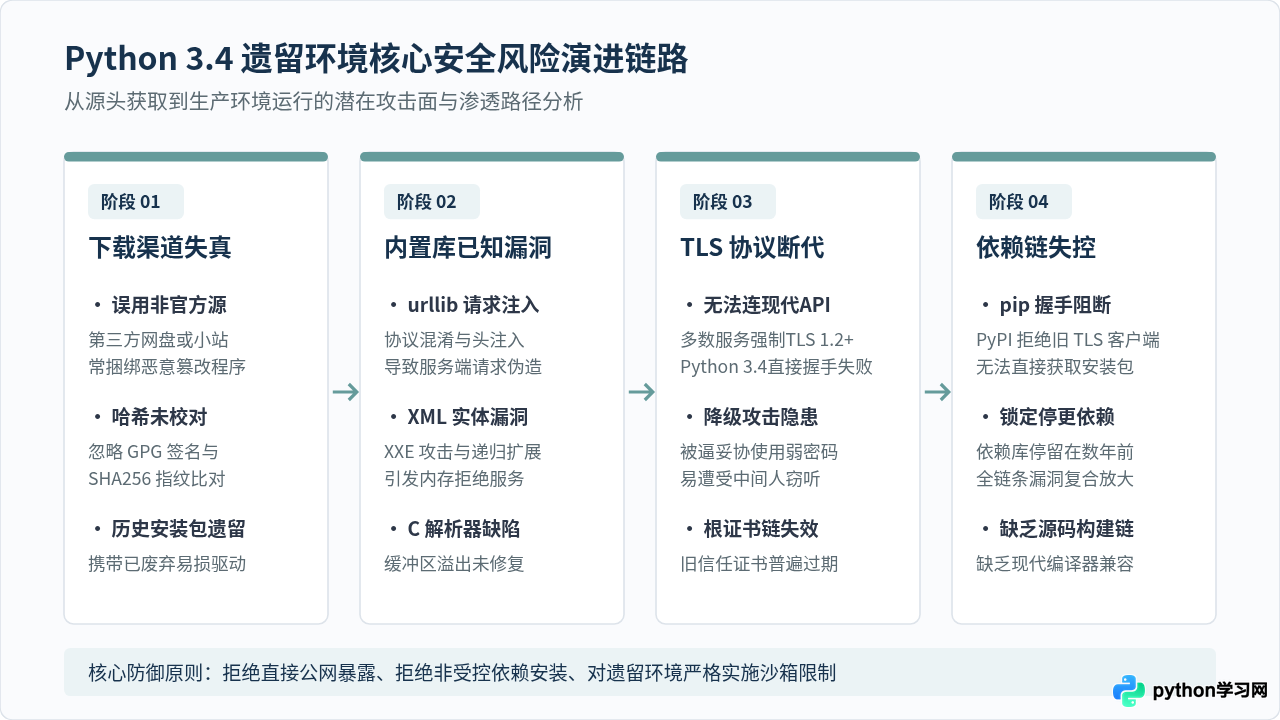
由于主流镜像源已逐步归档或移除了 Python 3.4 的二进制包,许多开发者会转向第三方下载站、非官方网盘或未签名的镜像站。这些来源往往缺乏校验机制,极易被植入挖矿木马、键盘记录器或恶意动态链接库。如果必须下载,必须仅通过 Python 官方历史档案库(www.python.org/ftp/python/)获取,并对下载文件进行 SHA256 完整性检验。
2. 传输层加密协议断代与证书链失效
现代互联网已普遍禁用 SSLv3、TLS 1.0 和 TLS 1.1,并强制要求 TLS 1.2 或 TLS 1.3 通信。Python 3.4 自带的 ssl 模块依赖较旧版本的 OpenSSL。在 Windows 等平台上,官方安装包编译绑定的 OpenSSL 版本极低,无法与目前各大云服务商的 HTTPS 接口建立加密连接。如果强行修改代码跳过证书校验(例如设置 verify_mode = CERT_NONE),将直接引发中间人攻击(MITM),通信数据极易被窃取和篡改。
3. 内置标准库存在未修补的高危 CVE 漏洞
在 Python 3.4 停维之后,行业公开了大量影响 Python 核心解释器和标准库的通用漏洞(CVE)。例如:
- urllib 模块协议走私与 CRLF 注入:早期的 urllib 解析器在处理包含换行符的 URL 时存在缺陷,攻击者可借此构造恶意请求头,发起 HTTP 请求走私攻击。
- XML 模块实体递归炸弹(XXE):标准库中的
xml.etree.ElementTree和xmlrpc缺乏对外部实体与递归嵌套的严格防御,处理恶意构造的 XML 文档时会导致服务器内存耗尽(DoS 拒绝服务)。 - 内置 hash 碰撞缺陷:旧版本在处理特定格式的字符串哈希时,攻击者可利用构造的哈希冲突耗尽 CPU 算力。
4. PyPI 依赖生态断绝与供应链脆弱性
官方 Python 包索引(PyPI)早在数年前就升级了安全策略,彻底断开了对旧版本 TLS 客户端的访问。Python 3.4 默认配备的 pip 无法直接连接 PyPI 索引服务器。此外,绝大多数主流第三方开源库(如 requests、numpy、urllib3、flask)早已停止发布支持 Python 3.4 的预编译 Wheel 包。强行在 Python 3.4 中安装旧依赖,意味着整个依赖链条都停留在充满安全缺陷的历史版本中,极易遭受供应链维度的渗透。
三、必须使用旧版本时的安全隔离与加固操作指南
在某些受控的工业制造、金融遗留核心系统或离线专网环境中,系统重构往往需要周期。如果当前阶段必须保持 Python 3.4 的执行能力,必须按照以下四步规程实施严格的纵深防御与沙箱限制。
第一步:源头文件验证与完整性审查
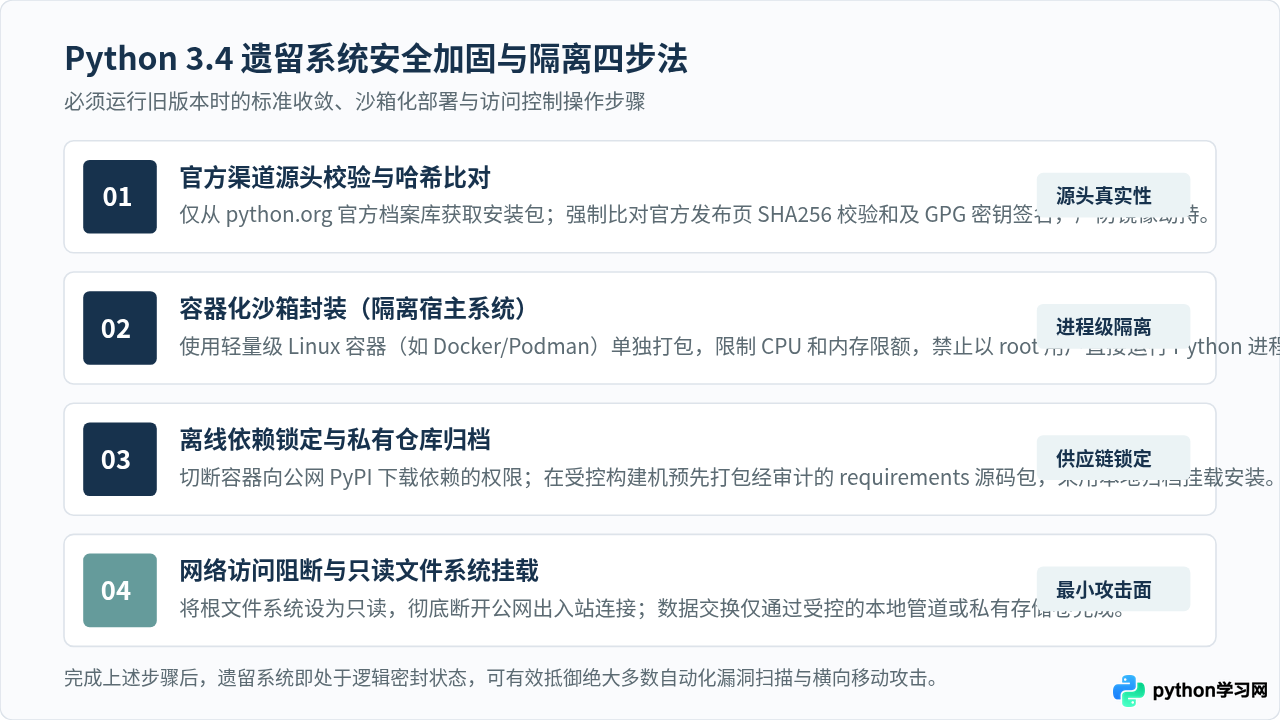
下载旧版本解释器时,切勿轻信搜索结果中的第三方聚合下载站。在从官方归档下载后,在终端中比对官方指纹:
# 校验下载文件的哈希值示例(macOS 或 Linux 环境)
shasum -a 256 Python-3.4.10.tgz

# 比对官方发布的 MD5 或 SHA256 校验和清单
# 确保与官方 GPG 签名认证的数值严格一致
第二步:容器沙箱封装,杜绝直接宿主机运行
严禁直接在办公开发机或关键业务宿主机上安装全局 Python 3.4。推荐采用轻量级容器(如 Docker 或 Podman)实施运行环境封装:
# 以非特权用户与受限命名空间运行遗留容器示例
docker run -d \
  --name legacy-py34-worker \
  --read-only \
  --network none \
  --cap-drop=ALL \
  --user 10001:10001 \
  --memory="512m" \
  --cpus="1.0" \
  legacy-python-34-image:latest
通过添加 --network none 参数彻底阻断容器的公网出入站能力,避免解释器内的漏洞被远程利用;通过 --read-only 保持文件系统只读,防止被写入恶意脚本。
第三步:采用本地受审依赖源,切断网络动态安装
禁止在部署脚本中执行未经锁定的在线安装命令。应在专用隔离构建机中,将已知安全的依赖库源码包下载到本地私有目录,在镜像构建阶段一次性打包:
# 在构建阶段使用本地预审目录安装,禁止联网查询
pip install --no-index --find-links=/opt/vendor/wheels -r requirements-frozen.txt
四、根本解决之道:平滑升级与治理决策树
任何加固与隔离手段均属于临时性的防御兜底。长期维持 Python 3.4 运行,企业不仅面临技术债务的不断累积,还将面临审计合规不达标的巨大风险。制定明确的现代化升级演进路线是唯一的根本解法。
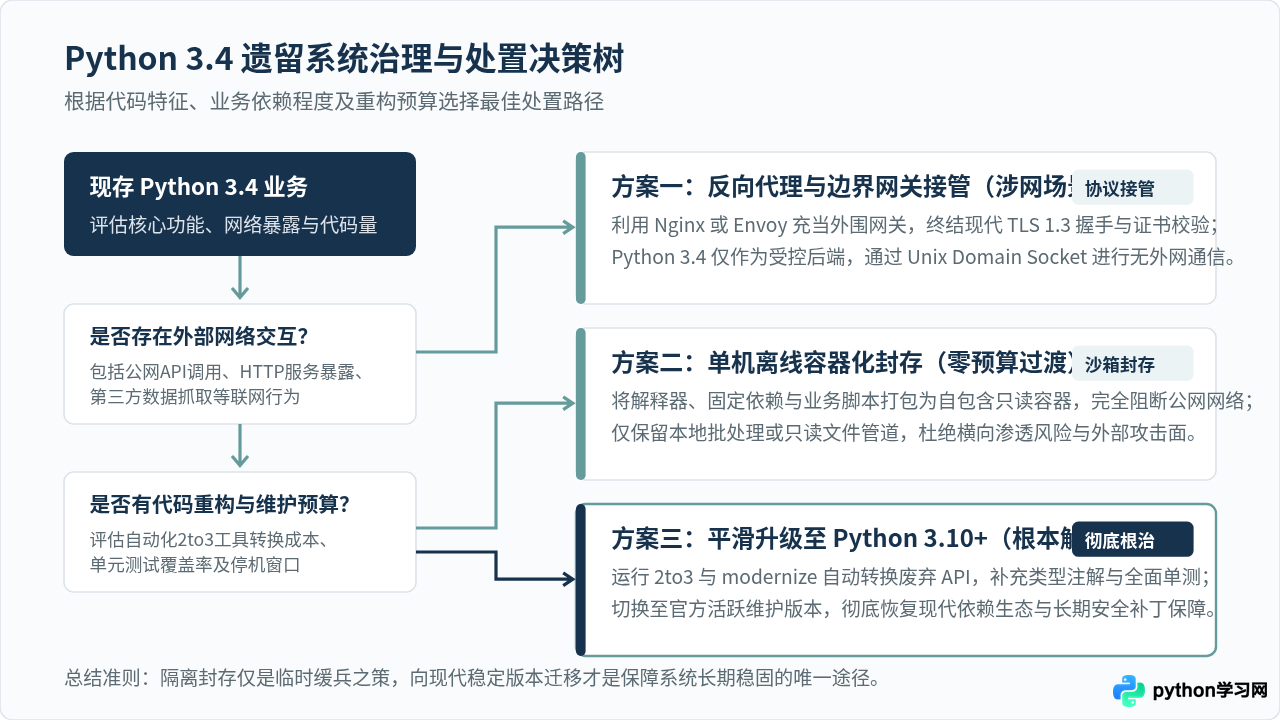
升级迁移的核心技术步骤
- 评估语法与 API 兼容性:Python 3.4 到 3.10+ 之间,async/await 语法已正式成为保留关键字,类型标注(typing 模块)成为标准实践。可通过工具如
futurize或modernize扫描代码库中废弃的语法结构。 - 升级依赖项与 Wheel 替换:检查项目的 requirements 清单,查阅主流依赖的发布日志,替换已不再维护的私有插件,全面采用支持当前系统的二进制轮子包。
- 构建自动化回归测试套件:在切换解释器版本前,补充核心业务逻辑的单元测试与集成测试,确保迁移过程中业务语义保持零漂移。
安全合规结论:Python 3.4 已成为历史上的一段技术沉淀。面对日益严峻的自动化威胁与供应链风险,任何以“能跑就行”为借口直连公网的 Python 3.4 服务,都是网络边界上的重大脆弱点。务必坚持“源头校验、沙箱隔离、离线锁定、按期迁移”的治理原则,守护生产环境的稳固与安全。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















