


Python3.14的t-string和函数格式化输出
全面解析 Python 3.14 引入的 t-string(模板字符串)及函数格式化输出机制,深入讲解 Template 对象的解构原理、自定义处理函数编写步骤以及在安全领域的实战应用。
Template 对象。结合自定义处理函数,开发者可以在字符串最终生成前对插值参数进行统一拦截、安全转义与结构化绑定。本文将详细讲解 t-string 的底层机制、Template 对象的结构,以及编写格式化函数的具体流程与实战范式。
一、为什么需要 t-string:f-string 的安全短板
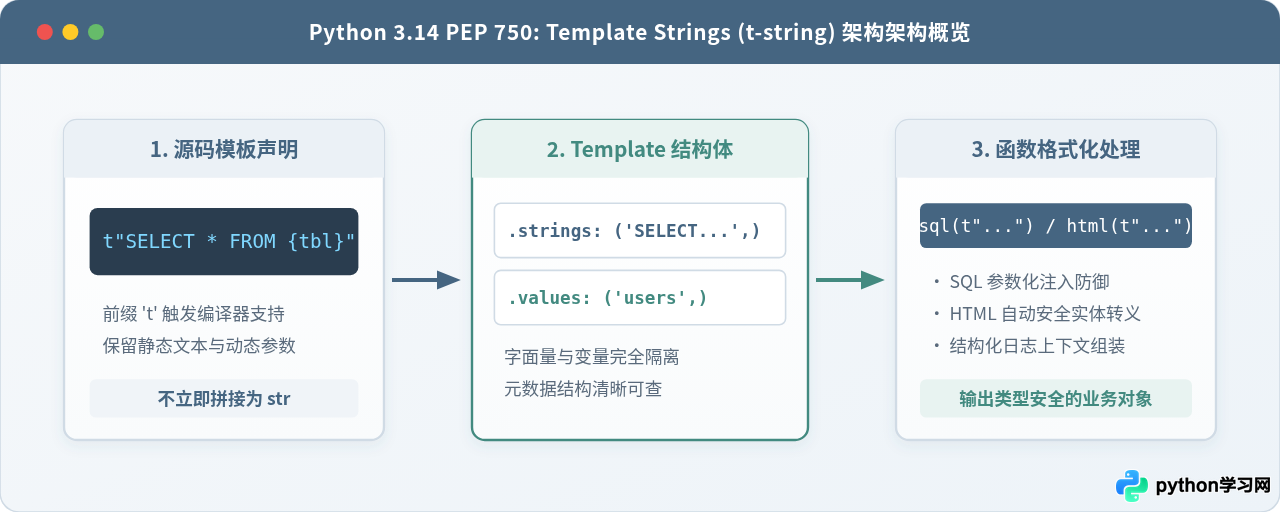
Python 3.6 引入的 f-string(格式化字符串字面量)凭借直观的语法和优异的执行效率成为了开发者日常拼接字符串的首选工具。然而,f-string 的核心设计是立即求值(Eager Evaluation):解释器在解析表达式后,会立即调用相关对象的格式化方法将其转换为普通的 str 对象,并将动态结果与周围的字面量文本无缝融合在一起。
这种“立即熔合”的机制在组装通用文本时非常高效,但在面对结构化协议或安全敏感场景时,会带来严重的隐患:
- 不可区分边界:最终产物仅仅是一个扁平的
str。下游接收函数无法识别哪些字符是开发者编写的受信任语法模板,哪些字符来自外部不可信的动态输入。 - 注入风险高发:在拼接 SQL 查询、Shell 命令或 HTML 片段时,动态变量中的特殊字符(如单引号、分号、
<script>标签)会直接改变语句的语法结构,极易诱发 SQL 注入与跨站脚本(XSS)漏洞。 - 缺乏拦截契机:因为拼接过程完全在底层字面量求值阶段自动完成,外部安全框架无法在拼接发生之前介入并对参数实施统一的转义或类型清洗。
PEP 750 提出的 t-string 正是为了从语法层面彻底解决这一问题。通过以小写字母 t 作为字符串字面量的前缀,Python 编译器不再生成单纯的字符串,而是生成一个携带上下文结构的模板实例。
二、t-string 的语法与 Template 对象解构
在语法书写上,t-string 与现有的 f-string 保持高度一致。开发者依然使用花括号 {} 嵌入变量或表达式,并且同样支持标准格式化说明符(例如 {value:.2f})。唯一的书写区别是前缀由 f 变更为 t。
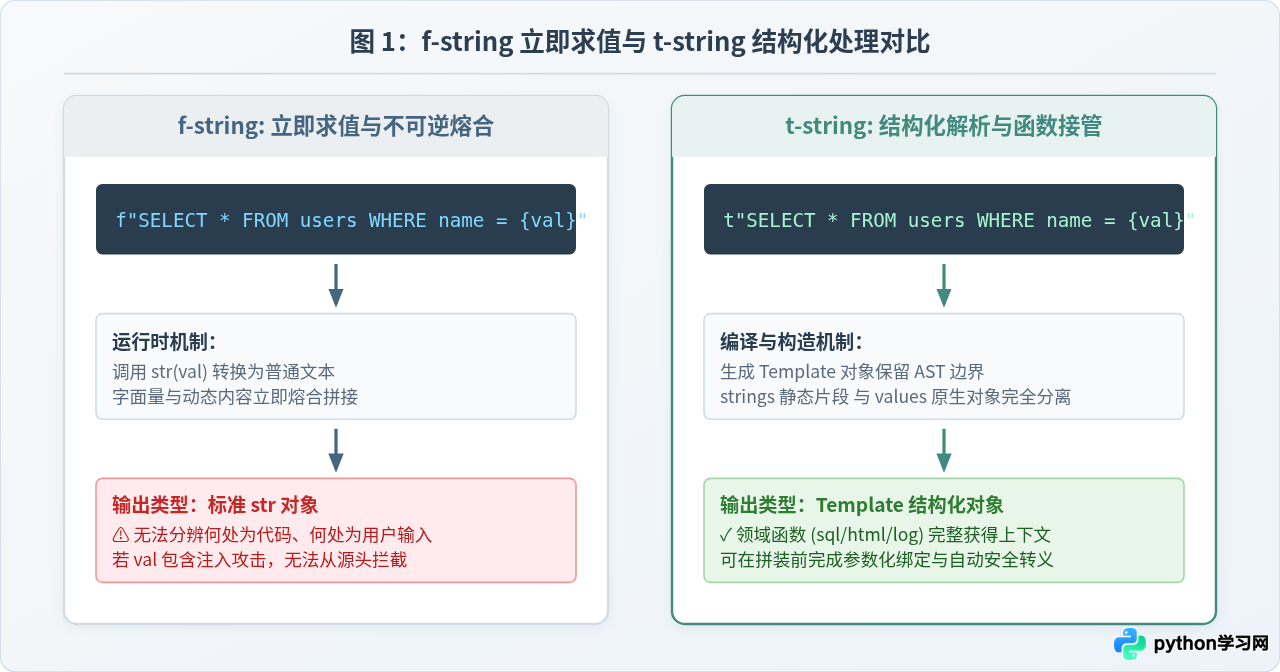
但在执行期,表达式求值的结果并非 str,而是由标准库模块 string.templatelib 提供的 Template 结构体对象。
# Python 3.14 t-string 声明示例
name = "Alice"
role = "admin"

# 声明 t-string
template_obj = t"User: {name}, Role: {role}"

print(type(template_obj))
print(template_obj.strings)
print(template_obj.values)
Template 对象保留了三个关键的核心维度:
strings:一个包含纯静态文本切片的不可变元组(tuple[str, ...])。这些文本直接来自源码字面量,属于开发者编写的受信任内容。其长度恒等于len(values) + 1。values:一个包含动态求值结果的元组(tuple[Any, ...])。注意这里的元素保持原生的 Python 对象类型,并未提前调用str()降级为字符串。interpolations:包含各插值项的完整元数据序列(如表达式源码字符串、格式说明符format_spec、类型转换符conversion等),便于高阶处理器进行深度反射分析。
三、编写自定义函数格式化处理
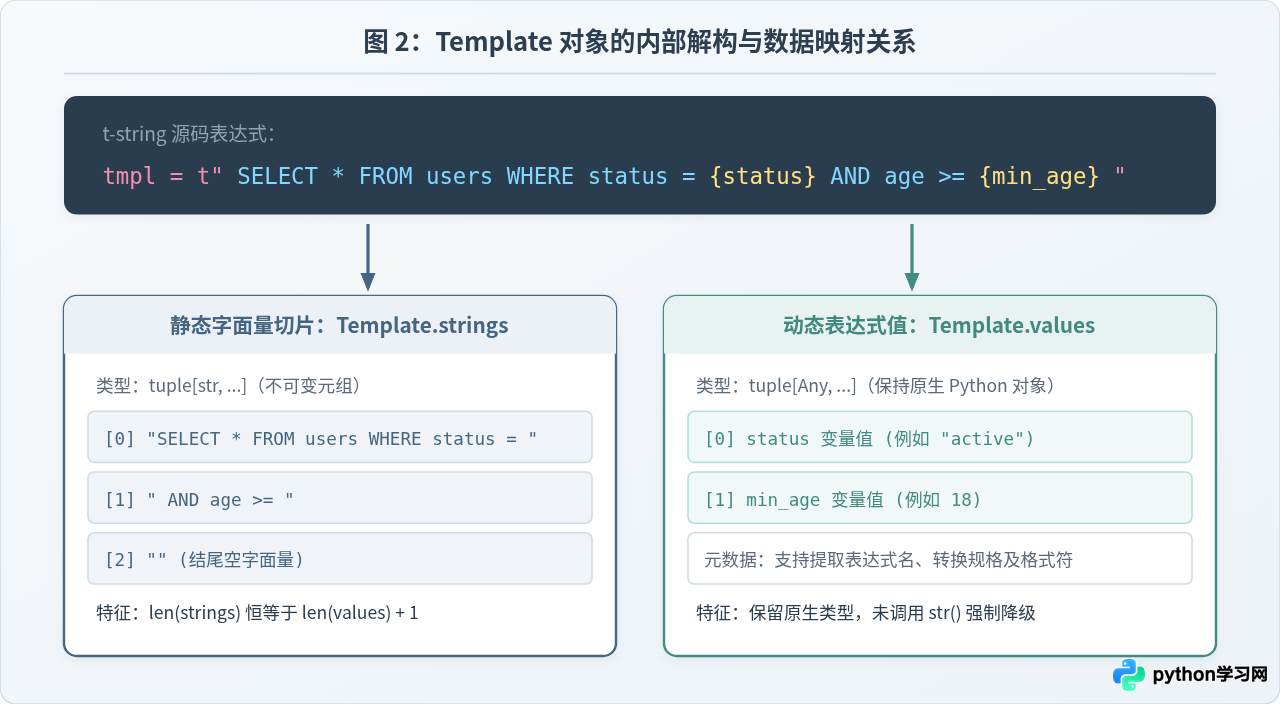
t-string 自身不直接输出最终文本,它的价值在于交给特定的处理函数(Tag Function / Handler)进行消费。编写一个格式化处理函数的过程非常清晰,通常遵循固定的四个操作步骤。
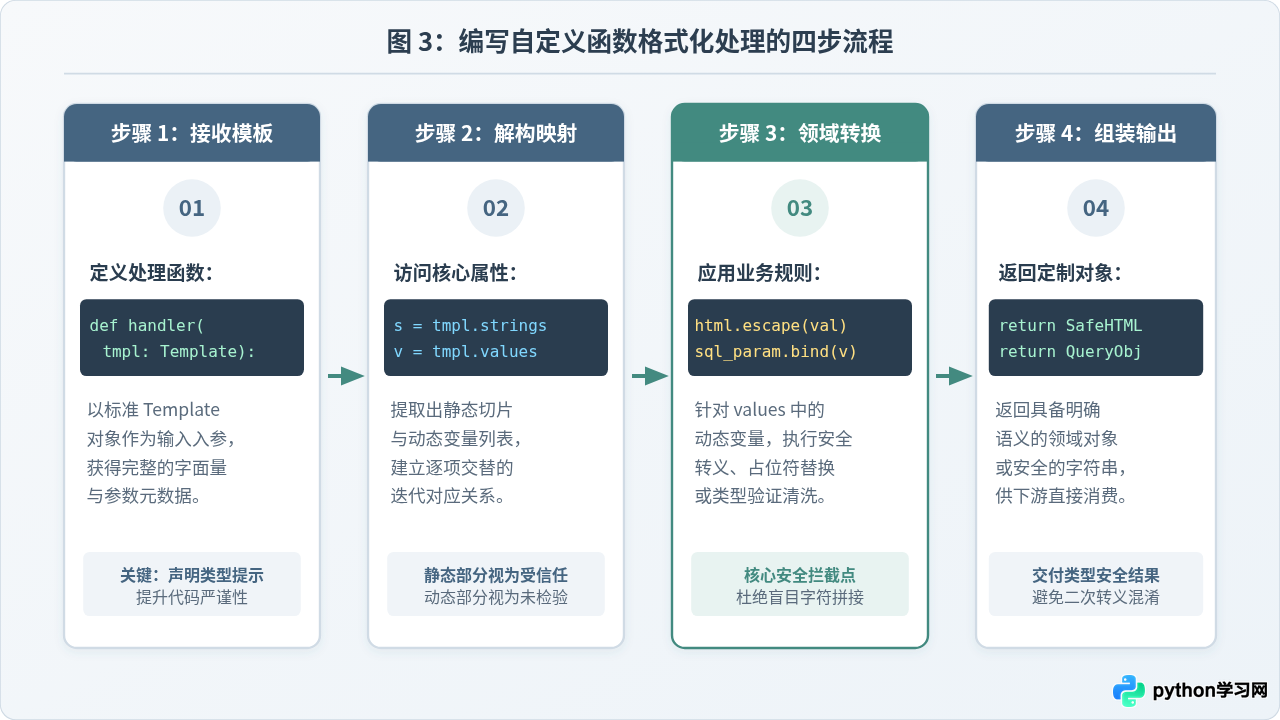
1. 编写 HTML 安全转义函数
在 Web 服务中,直接将用户输入拼接入 HTML 模板是引发 XSS 攻击的根源。利用 t-string,我们可以实现一个自动转义动态值、保留静态 HTML 结构的 html() 处理器。
import html as html_lib
from string.templatelib import Template

def html(tmpl: Template) -> str:
    """
    HTML 安全格式化处理函数:
    对 template 中的动态变量执行安全转义,静态标签保持不变。
    """
    buffer = []
    # 逐项交替拼接静态片段与转义后的动态变量
    for i, val in enumerate(tmpl.values):
        buffer.append(tmpl.strings[i])
        # 针对动态变量调用 html.escape,规避 XSS 风险
        buffer.append(html_lib.escape(str(val), quote=True))

    # 补齐尾部最后一个静态文本片段
    buffer.append(tmpl.strings[-1])
    return "".join(buffer)

# 业务调用示例
user_comment = "<script>alert('xss')</script>"
user_name = "张三"

# 使用 t-string 传参给 html 函数
safe_output = html(t"<div class='comment'><h4>{user_name}</h4><p>{user_comment}</p></div>")
print(safe_output)
可以看到,外部注入的 <script> 标签被自动转换为无害的实体编码 <script>,而模板原有的 <div> 与 <p> 标签则完整保留。
2. 编写 SQL 安全参数化构建函数
在数据库交互场景下,最安全的策略并非转义字符串,而是生成参数化查询语句,将 SQL 结构与动态参数完全剥离后递交给底层驱动。
from typing import NamedTuple, Any
from string.templatelib import Template

class SQLQuery(NamedTuple):
    query: str
    params: list[Any]

def sql(tmpl: Template) -> SQLQuery:
    """
    SQL 参数化处理器:
    将动态变量替换为数据库占位符(如 %s),并收集原生参数。
    """
    query_parts = []
    params = []

    for i, val in enumerate(tmpl.values):
        query_parts.append(tmpl.strings[i])
        query_parts.append("%s")  # 统一使用参数占位符替代原始值
        params.append(val)         # 保留原生数据类型

    query_parts.append(tmpl.strings[-1])
    return SQLQuery(query="".join(query_parts), params=params)

# 业务调用示例
input_username = "admin' OR '1'='1"
min_score = 90

# 构造 SQL 模板
stmt = sql(t"SELECT id, username FROM accounts WHERE username = {input_username} AND score >= {min_score}")

print("生成的参数化语句:", stmt.query)
print("提取的独立参数集:", stmt.params)
此时恶意构造的 SQL 注入片段 admin' OR '1'='1 仅被作为普通的参数字面值处理,彻底瓦解了注入执行环境。
四、典型应用场景与技术优势
借助 t-string,Python 生态在处理文本模板时补齐了此前缺失的元数据隔离能力。在工程实践中,以下四大领域最为受益:
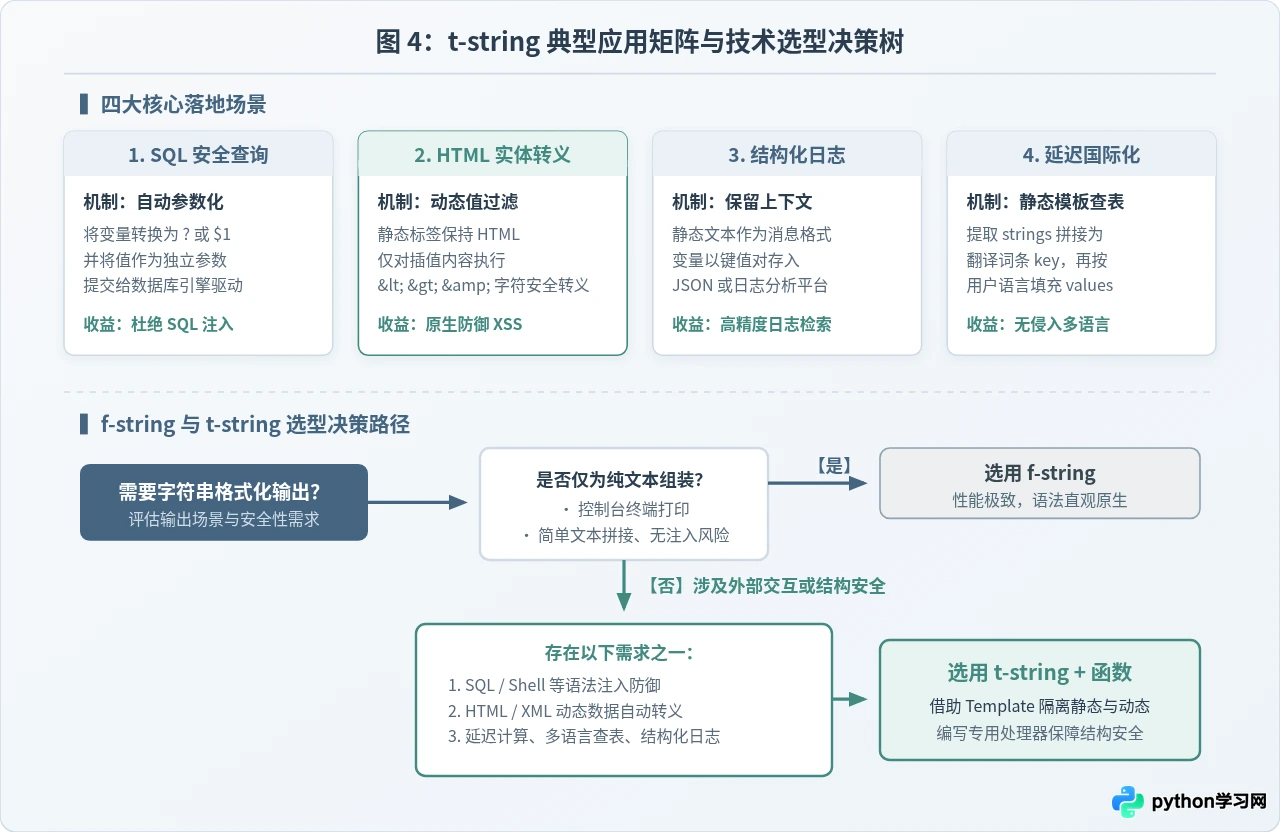
| 应用场景 | 传统方式(f-string / %)隐患 | t-string 处理机制 | 工程收益 |
|---|---|---|---|
| 数据库 SQL 访问 | 易直接拼入恶意输入,引发 SQL 注入漏洞 | 自动映射为参数占位符并收集 params 列表 | 驱动层原生防御,开发心智负担降低 |
| HTML/XML 视图渲染 | 手工调用 escape 易遗漏,带来 XSS 风险 | 处理器内部统一拦截并对动态值做实体编码 | 模板原生安全,静态结构不受转义干扰 |
| 结构化日志与追踪 | 拼接后格式丢失,日志分析平台无法结构化提取字段 | 保留 strings 作为固定 message,values 作为附加上下文键值 | 便于聚合报警与大规模高精度日志索引 |
| 国际化多语言 (i18n) | 必须提前用 _() 包裹,变量占位符维护繁琐 |
通过 strings 组合提取静态 key 查表,按语言回填 values | 代码书写保持流畅自然,支持延迟本地化 |
五、注意事项与最佳实践
虽然 t-string 提供了强大的结构化能力,但在实际工程架构中也需要遵循合理的实践规范:
- 不要盲目替代常规 f-string:如果只是简单的控制台提示、算法内部日志或明确不与不可信外界交互的纯文本计算,继续使用
f-string是最佳选择,因为其具有 Python 虚拟机原生的极致求值性能。 - 确保处理器纯粹且无副作用:格式化函数应尽量作为纯函数存在,只负责接收
Template对象并返回结果,避免在处理器内部执行耗时较长的 I/O 操作或修改全局状态。 - 严防二次漏洞引入:编写自定义处理器时,必须严格区分
template.strings与template.values,切不可在处理函数内部又直接进行未过滤的"".join(...),否则会失去 t-string 带来的安全防护屏障。 - 善用类型标注:在编写函数签名时,显式引入
from string.templatelib import Template作为类型注解,方便 IDE 与静态类型检查工具(如 mypy、pyright)进行准确的代码补全与静态错误排查。
t"..." 时会直接抛出 SyntaxError: invalid syntax。对于需要向下兼容旧版本的库项目,应在条件判断中隔离相关语法,或借助对应的向后兼容适配库进行渐进式升级。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















