


Python3.10已经EOL对还在用它的数据分析项目有什么风险?
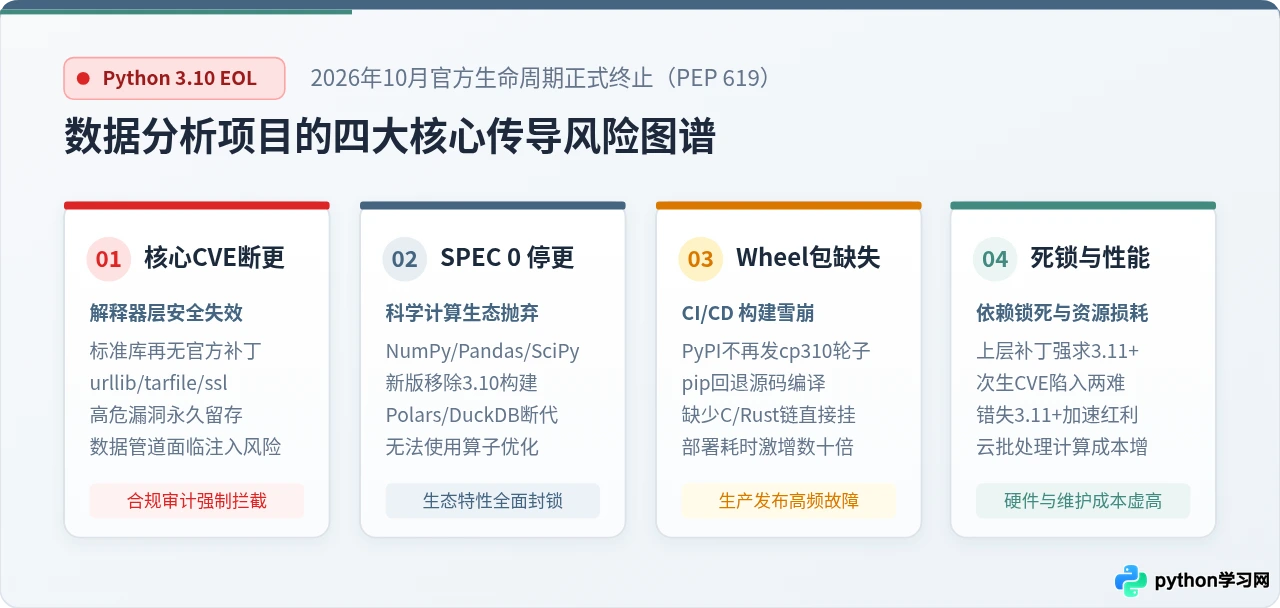
深入解析Python 3.10生命周期结束(EOL)对数据分析项目带来的实质性技术风险,涵盖解释器安全漏洞断更、科学计算生态断流(SPEC 0)、预编译Wheel包缺失导致的编译雪崩、依赖版本死锁以及云原生容器弃用,并提供四步低风险迁移与实操方案。
一、解释器核心安全断更:数据管道的高危漏洞永久留存
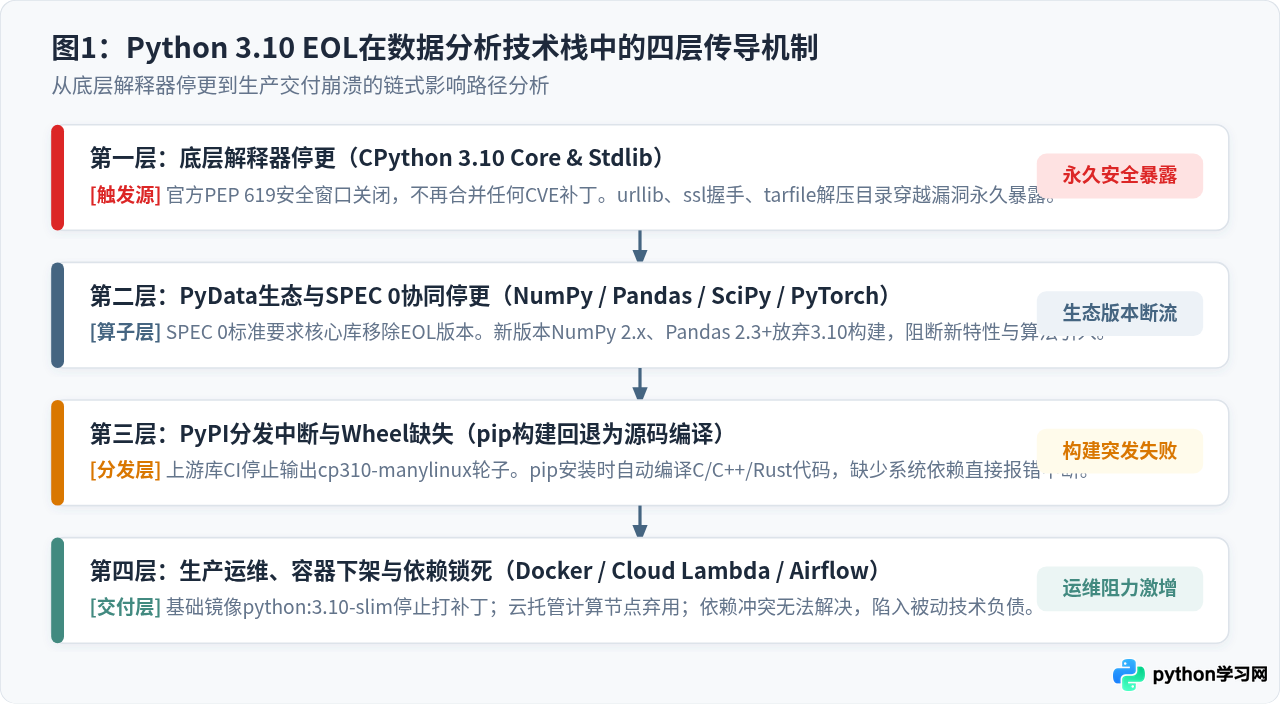
Python 进入 EOL 阶段的直接含义是:Python 核心开发团队不再为 3.10 分支合并或发布任何安全修复补丁(Security Bugfixes)。即使后续国家漏洞库(NVD)披露了影响 CPython 核心的高危 CVE 漏洞,官方也不会再提供 3.10.17 或更高更新。
在传统认知中,数据分析多为“单机离线运行”,似乎与网络安全关系不大。但在现代企业数据架构中,数据分析管道(ETL、报表任务、数据湖摄取)频繁接触外部非可信数据:
- 数据摄取协议漏洞:通过
urllib或requests抓取第三方 API、网页或外部数据源时,底层标准库的 HTTP 解析缺陷、Header 注入或 SSL/TLS 证书验证漏洞可能直接被利用。 - 数据解压与归档解析:使用
tarfile、zipfile处理第三方提供的数据压缩包时,历史上多次出现过针对 Python 标库的“Zip Slip”或目录穿越漏洞(如 CVE-2007-4559 相关的长效衍生问题)。在缺乏官方补丁的情况下,解压恶意构造的数据包可能导致目标分析服务器的文件被覆盖或执行恶意代码。 - 合规与企业安全阻断:在金融、政企、医疗等对合规要求严格的行业中,DevOps 流水线和代码扫描工具(如 SonarQube、Trivy、Snyk)通常内置了 Python EOL 规则库。一旦检测到生产容器使用已 EOL 的 Python 解释器,CI/CD 构建将直接被安全策略强制拦截阻断,无法过审上线。
二、SPEC 0 协议断流:现代科学计算生态的协同抛弃
不同于纯 Web 开发,数据分析项目高度绑定于 PyData 科学计算生态。为了防止旧版本 Python 拖慢整个开源生态的发展,NumPy、SciPy、Pandas、Matplotlib 等主流库联合制定了 SPEC 0(Scientific Python Ecosystem Coordination 0) 标准。
SPEC 0 明确约定:所有参与项目在 Python 官方版本发布满 3 年后即可停止对其支持;当该版本达到 EOL 时,上游核心库将立即在下一个次版本中彻底移除该 Python 版本的构建目标与 CI 测试。
这一机制对留在 3.10 的数据分析项目带来了直接断崖式影响:
- 主流版本升级受阻:NumPy 2.x、Pandas 2.3+ 以及 SciPy 新版发布时,直接将
python_requires = ">=3.11"写入包元数据。这意味着使用 Python 3.10 的环境将永远无法安装这些新版本。 - 现代算子与性能优化失之交臂:新版 Pandas 在 Copy-on-Write(CoW 写时复制)、PyArrow 原生后端整合上做出了颠覆性优化;NumPy 2.0 带来了全新的 C-API 与类型转换系统。留在 3.10 意味着你的数据处理流水线被锁在落后架构中,代码运行速度和内存利用率无法享受社区进步红利。
- 现代数据处理引擎断代:近年来极受欢迎的高性能数据分析库 Polars 和 DuckDB 演进极其迅速,它们针对现代 Python 进行了深度的 Rust / C++ 绑定优化。留在 3.10 将快速导致这些前沿工具无法升级。
python: "3.10" 节点。即使后续有轻微 Bug,社区也不会在 3.10 兼容分支上发布补丁。
三、预编译 Wheel 包断更:流水线“构建雪崩”与依赖安装失败
这是数据分析工程师在日常工作中最容易遇到的“灾难性故障”。数据分析库大多包含底层的 C/C++、Fortran 或 Rust 代码(例如 NumPy 的 BLAS 绑定、SciPy 的数值积分、Pandas 的 Cython 模块、Polars 的 Rust 内核)。在正常情况下,pip install 下载的是 PyPI 上打包好的预编译 Wheel 文件(如 manylinux_x86_64.whl),安装仅需数秒。
然而,当 Python 3.10 EOL 后:
- 开源包维护者为了节省 GitHub Actions 的 CI 构建额度和存储配额,会在新版发布中停止生成
cp310标签的 Wheel 包。 - 如果你的项目配置(如
requirements.txt)没有锁死严格的版本号,或者某些间接依赖尝试拉取最新版本,pip在找不到cp310的 Wheel 时,会自动尝试下载.tar.gz源码包并在本地编译(PEP 517 Source Build)。 - 在大多数数据分析容器或开发机上,根本没有安装 GCC、G++、Gfortran、Rust 工具链或 OpenBLAS 头文件。构建过程会立刻抛出诸如
error: command 'gcc' failed、Failed building wheel for ...等刺眼的错误,导致自动化镜像打包或新环境初始化直接崩溃。
# 典型的构建崩溃报错示例(缺少 cp310 Wheel 时回退编译失败)
Building wheels for collected packages: fastparquet, bottleneck
  Building wheel for fastparquet (pyproject.toml) ... error
  error: subprocess-exited-with-error
  × Building wheel for fastparquet (pyproject.toml) did not run successfully.
  │ exit code: 1
  ╰─> [52 lines of output]
      running bdist_wheel
      running build_ext
      building 'fastparquet.speedups' extension
      error: Microsoft Visual C++ 14.0 or greater is required / x86_64-linux-gnu-gcc not found
      [end of output]
  note: This error originates from a subprocess, and is likely not a problem with pip.
ERROR: Failed building wheel for fastparquet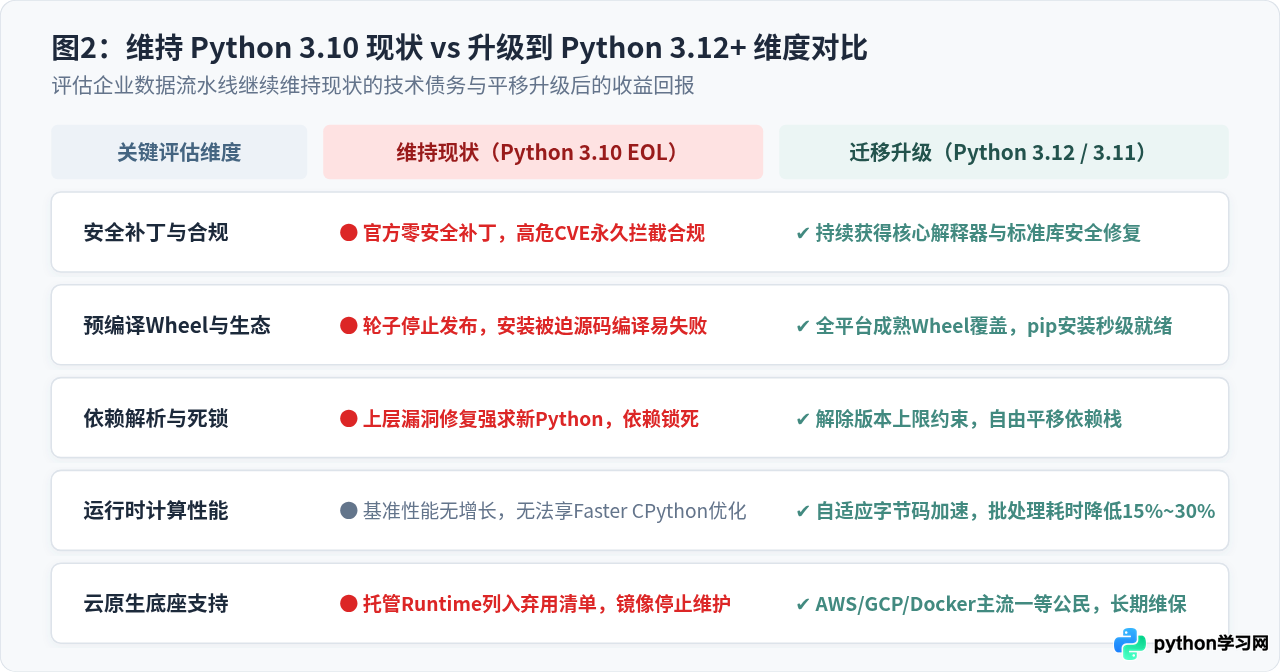
四、依赖解析死锁:修补外围漏洞时引发的“版本地狱”
数据分析项目往往不仅仅包含 Pandas 和 NumPy,还包含用于数据库对接的 SQLAlchemy、网络请求的 requests/urllib3、序列化的 pydantic、甚至用于模型部署的 FastAPI 或 Flask。
当外围依赖(例如 cryptography 或 certifi)曝出严重漏洞时,你必须升级它们。然而新版本的安全库往往要求 Python >= 3.11。此时项目将陷入无法调和的死锁困境:
- 若不升级外围库:项目携带已知严重漏洞暴露在生产环境中,面临渗透与数据泄露风险;
- 若强行升级外围库:
pip的依赖解析器(Resolver)会因为 Python 3.10 的版本限制报错,拒绝安装; - 若手动锁定所有历史版本:依赖树随着时间推移越来越陈旧,形成无法维护的“技术僵尸项目”。
五、算力与性能隐形损耗:错失 Faster CPython 加速红利
对于处理海量数据、特征工程变换以及多维张量迭代的数据团队而言,运行效率直接折算为计算耗时与云原生服务器账单(EC2 / CVM 算力成本)。
Python 3.11 和 3.12 是官方“Faster CPython”加速项目的里程碑版本:
- 自适应专门化解释器(Specializing Adaptive Interpreter):在运行时识别常用操作数类型,直接替换为专有快速指令,大幅降低循环与对象解引用的开销。
- 内联帧栈与更快函数调用:降低在纯 Python 逻辑中遍历数据行列(如
apply、列表推导式、生成器)的开销。 - 优化的内存管理:更紧凑的对象内存布局,提升 CPU L1/L2 缓存命中率。
在同等算力硬件上,纯 Python 逻辑与数据预处理任务在 Python 3.12 下的执行速度通常比 3.10 提升 20%~40%。长期停留在 3.10,相当于企业每个月在计算资源账单上持续支付可被避免的“滞后溢价”。
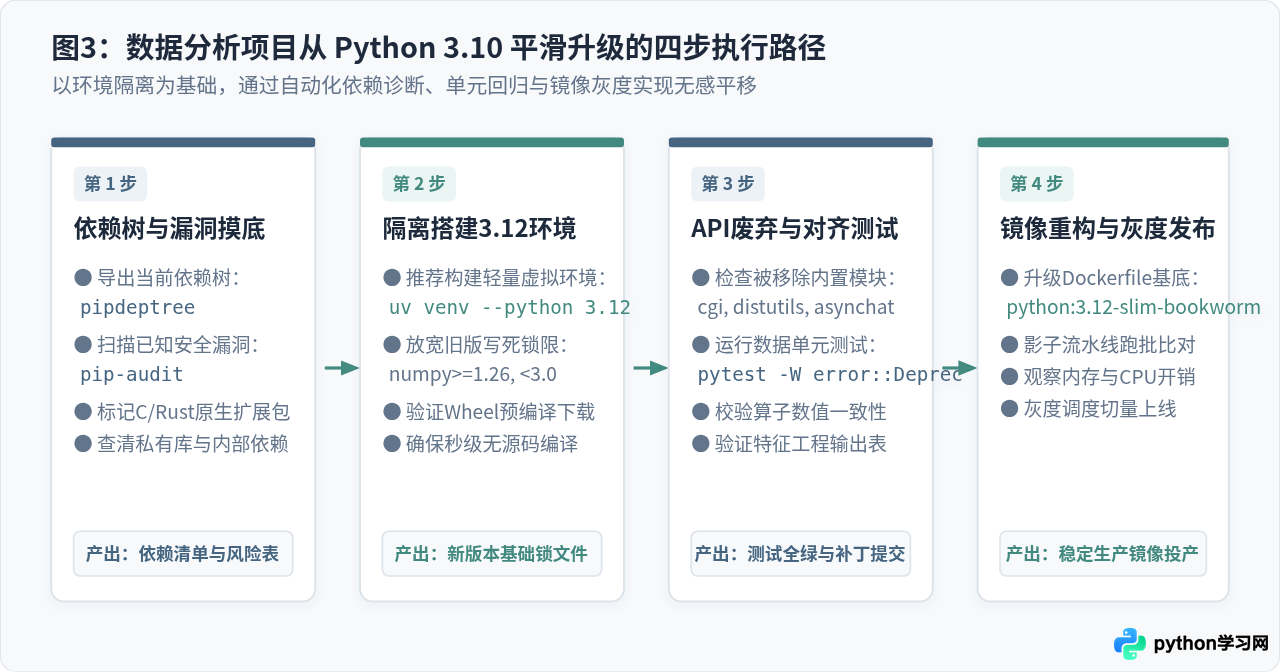
六、实操方案:数据分析项目平滑升级迁移的4个标准步骤
为了消除上述风险,将项目平稳升级到 Python 3.12 是目前生态兼容度最佳、支持周期最长(持续受支持至 2028 年末)的选择。推荐按照以下四个阶段规范推进:
第 1 步:依赖关系梳理与已知漏洞扫描
在现有 3.10 环境中导出完整的依赖树,查清哪些是顶层核心库,哪些是间接依赖,并扫描当前已存在的已知安全隐患:
# 1. 导出清晰的树状依赖关系,识别强依赖项
pip install pipdeptree
pipdeptree --warn fail > dependency_tree.txt

# 2. 检查现有依赖中已经存在的已知 CVE 漏洞
pip install pip-audit
pip-audit --desc on
仔细检查输出,标记出依赖中包含 C/Rust 扩展的库(例如 pyarrow、numpy、lxml、shapely 等),以便在新环境中重点验证 Wheel 预编译情况。
第 2 步:隔离搭建 Python 3.12 全新测试环境
不要在原有环境中直接就地覆盖升级,应使用现代包管理工具(推荐超快速的 uv 或标准的 venv/conda)建立完全隔离的干净环境:
# 推荐使用现代极速包管理器 uv(可自动下载匹配的 Python 3.12 解释器)
curl -LsSf https://astral.sh/uv/install.sh | sh
uv venv --python 3.12.7 .venv_py312

# 激活新虚拟环境 (Linux/macOS)
source .venv_py312/bin/activate

# 若使用 Conda:
# conda create -n py312_analysis python=3.12 -y
# conda activate py312_analysis
在新环境中放宽旧项目中过于死板的版本约束(例如将 numpy==1.21.6 放宽为 numpy>=1.26,<3.0),让解析器自动匹配带有 cp312 轮子的最新稳定版本。
第 3 步:废弃 API 扫描与数据结果对齐验证
Python 3.11 与 3.12 彻底移除了部分在 3.10 仅标记为 Deprecated 的老旧标准库(如 distutils、cgi 等)。同时,NumPy 2.0 移除了部分过时别名(如 np.float_ 须替换为 np.float64)。
# 运行项目测试套件,捕获弃用警告
pytest tests/ -W error::DeprecationWarning

# 验证核心数据处理管道的输出哈希与数值公差
python -c "
import pandas as pd
import numpy as np
# 运行特征转换样例,比对基准数据
df = pd.read_parquet('tests/data/sample.parquet')
print('Pandas 3.12 运行正常,行列数:', df.shape)
"
第 4 步:生产容器基底替换与灰度跑批
修改项目的 Dockerfile,将底座镜像升级至官方长期维护的 Debian Bookworm 基底:
# 修改前(3.10 旧镜像)
# FROM python:3.10-slim

# 修改后(升级到 3.12 推荐稳定基底)
FROM python:3.12-slim-bookworm

WORKDIR /app
ENV PYTHONUNBUFFERED=1     PIP_NO_CACHE_DIR=1     PIP_DISABLE_PIP_VERSION_CHECK=1

# 复制必要文件并安装依赖
COPY pyproject.toml requirements.txt ./
RUN pip install --no-cache-dir -r requirements.txt

COPY . .
CMD ["python", "main.py"]
在 Airflow 或调度平台上配置双跑(Shadow Pipeline),让 3.10 与 3.12 环境同时跑批 3~7 天,比对生成报表或数据表的值差异,确认完全一致后再下线 3.10 任务。
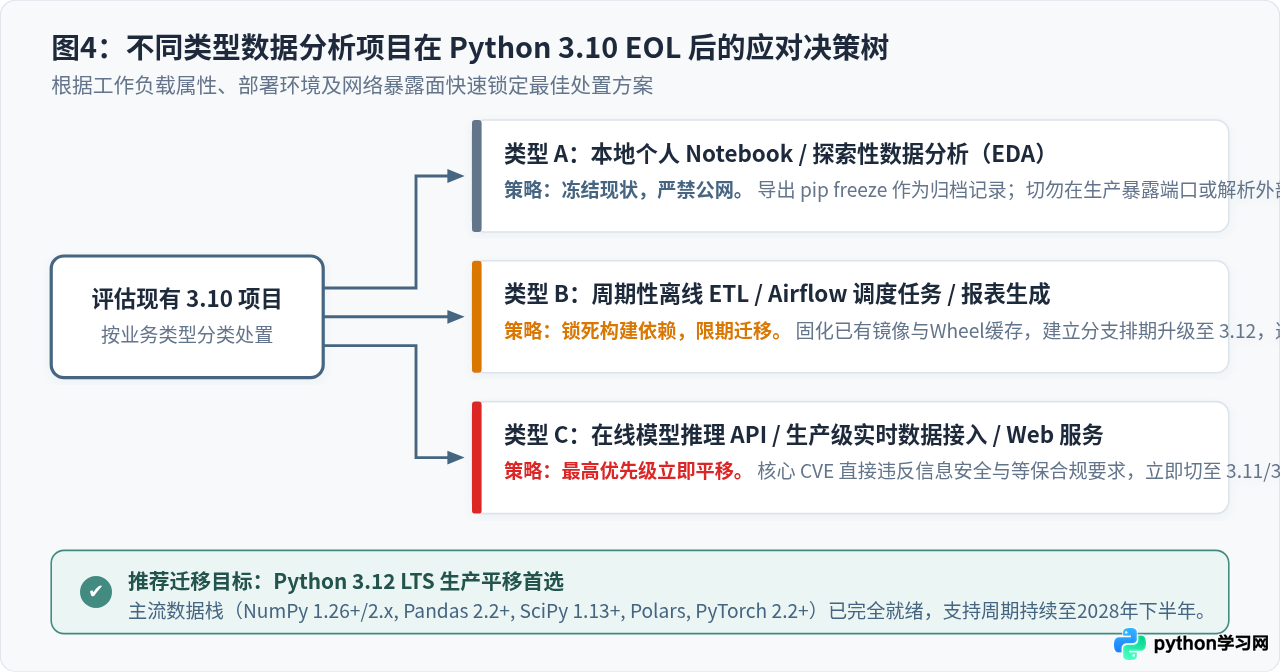
七、总结与处置建议
| 项目类型与场景 | 风险等级 | 主要威胁 | 推荐处置行动 |
|---|---|---|---|
| 临时/个人 EDA Notebook 本地一次性探索分析 |
低风险 | 极少受外网攻击,但长期无法安装新库 | 执行 pip freeze > req.txt 归档当前环境即可;后续新项目直接起步 Python 3.12。 |
| 离线 ETL / 定时调度流水线 Airflow/Prefect 跑批任务 |
中高风险 | 重新打包镜像时 Wheel 缺失导致构建中断;底层库数据解析漏洞 | 立即固化生产环境 Wheel 缓存与 Docker 镜像,排期在 1~2 个迭代内完成 3.12 迁移测试。 |
| 在线算法微服务 / API FastAPI / 模型推理与数据中台 |
极高风险 | 暴露在公网,CVE 漏洞无官方补丁,安全合规审计直接不达标 | 最高优先级立项,立即按四步法切换至 Python 3.12/3.11,消除漏洞并享受显著的吞吐量提升。 |
Python 3.10 的 EOL 是技术栈迭代的自然阶段。面对现代数据分析项目,被动等待“构建报错”或“安全通报”往往会导致排查成本翻倍。通过及时的依赖摸底、测试验证与容器基底平移,团队不仅能够化解安全与断更危机,更能为后续使用更高性能的 PyData 现代生态奠定坚实底座。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















