


Python .pyc文件可以反编译还原源码吗
深入解析 Python .pyc 字节码文件的反编译原理与实操方法,讲解如何还原 Python 源代码、常用反编译工具、不同 Python 版本的支持情况以及源码保护建议。
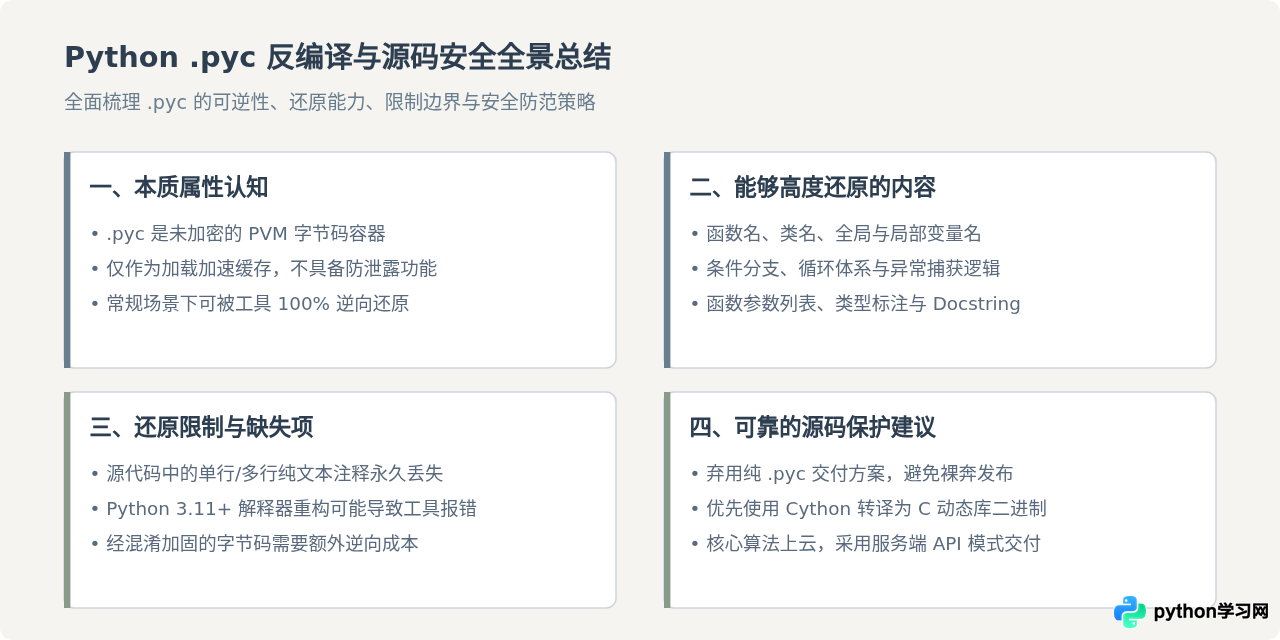
.pyc 文件能够高度还原出原始的 Python 代码逻辑,甚至完整保留原有的函数名、类名和变量名。但 .pyc 本质上是 Python 虚拟机的字节码缓存,源码中的纯文本注释会在编译阶段被丢弃,且针对 Python 3.11 及以上高版本的反编译工具链支持程度存在差异。
一、.pyc 文件的本质:为什么它能被反编译?
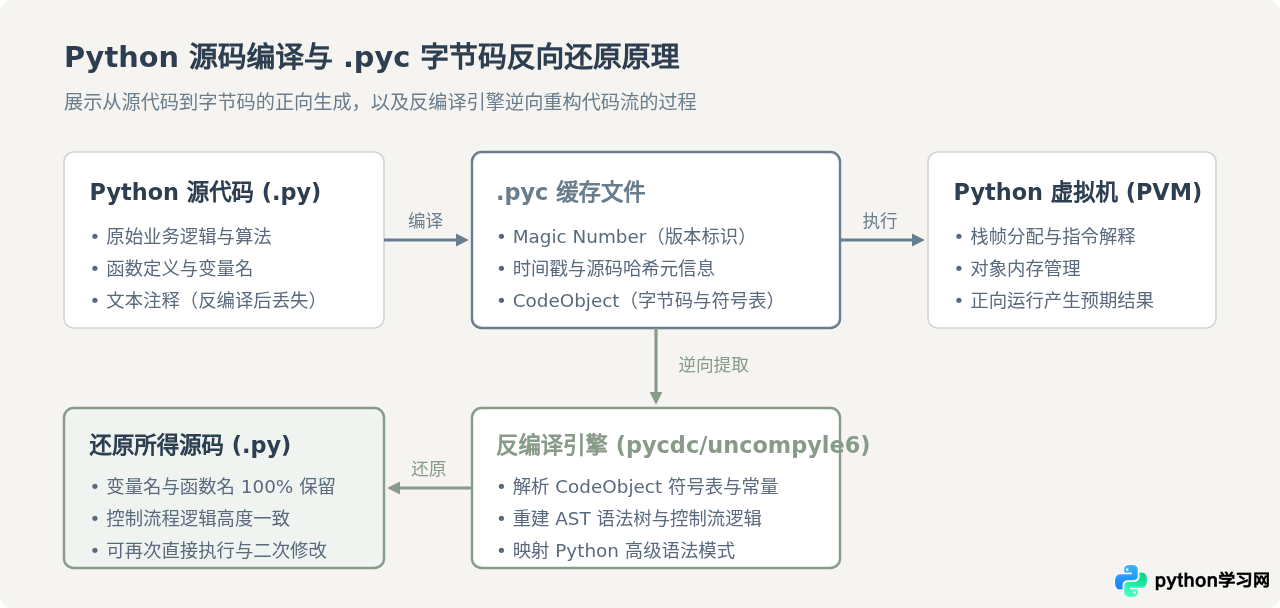
很多初学者容易将 .pyc 文件误认为是类似 C/C++ 经由 GCC 或 Clang 编译生成的机器指令二进制文件。其实不然,Python 是一门先编译后解释的语言。当 Python 解释器首次执行 .py 脚本或导入模块时,会先对源码进行词法与语法分析,将其编译为 Python 虚拟机(Python Virtual Machine, 简称 PVM)专用的“字节码(Bytecode)”,并以 .pyc 的扩展名缓存在 __pycache__ 目录中。
生成 .pyc 文件的核心目的纯粹是为了加速下一次导入与启动时的加载性能,避免每次都重新进行一遍语法树解析,它本身没有任何加密或代码保护机制。.pyc 文件的内部结构高度结构化,主要包含以下三部分数据:
- Magic Number(魔数):前 4 个字节,用来明确标记该文件由哪个具体 Python 版本编译生成(例如 Python 3.8、3.10、3.12 的魔数均不相同)。
- 元信息区:记录源文件的修改时间戳、源码文件大小或哈希校验值,用于判断源文件是否有改动。
- Code Object(代码对象):这是反编译的核心所在。它被序列化(Marshal)存储在文件中,包含字节码操作指令(
co_code)、常量表(co_consts)、符号名与变量名表(co_varnames、co_names)以及指令对应的行号映射表(co_lnotab等)。
由于完整的变量命名、函数签名与常量表都被原封不动地保留在 Code Object 中,反编译工具只需要按照 Python 操作码规范,遍历指令流并重构控制流图(Control Flow Graph),就能逆向推导回非常接近原貌的高级 Python 源代码。
二、反编译实操步骤:如何从 .pyc 还原源码?
反编译 .pyc 文件并不是黑客领域的神秘操作,而是一个有着成熟开源工具链的标准技术过程。以下是完整的操作步骤:
步骤 1:定位 .pyc 文件并确认其 Python 版本
在 Python 3 中,编译好的 .pyc 文件通常存放在同级目录下的 __pycache__ 文件夹中,文件名格式通常为 模块名.cpython-版本号.pyc(例如 app.cpython-38.pyc)。
如果文件名已被重命名为普通的 test.pyc,可以通过读取文件前四个字节的 Magic Number 来精准确认 Python 版本。Python 标准库自带模块也可用于查看文件头信息:
# 示例:通过 Python 快速查看某个 .pyc 的魔数
with open("test.cpython-38.pyc", "rb") as f:
    magic = f.read(4)
    print("Magic Bytes:", magic.hex())
步骤 2:选择适配的反编译工具
反编译工具必须与生成 .pyc 的 Python 主版本兼容:
- Python 2.7 至 Python 3.8:首选
uncompyle6或decompyle++ (pycdc)。其中uncompyle6是一款纯 Python 编写的反编译器,语法还原度极高,代码格式规整。 - Python 3.9 至 Python 3.12+:由于 Python 在 3.10、3.11 及后续版本中对虚拟机底层字节码指令(Opcode)和内部执行机制做了大规模调整,
uncompyle6无法直接处理。此时推荐使用 C++ 编写的decompyle++ (pycdc),或者更新的字节码反编译器。
步骤 3:执行反编译命令导出源码
以 uncompyle6 为例,在安装好工具后,通过终端即可一行命令完成反编译:
# 安装 uncompyle6 工具(适用于 Python 3.8 及以下版本生成的 pyc)
pip install uncompyle6

# 执行反编译并输出到终端屏幕
uncompyle6 test.cpython-38.pyc

# 将反编译还原的代码直接重定向写入到新的 .py 文件中
uncompyle6 test.cpython-38.pyc > test_restored.py
如果使用的是基于 C++ 编译的 pycdc 工具,调用方式同样简洁:
# 使用 pycdc 工具反编译高版本 .pyc
./pycdc test.cpython-310.pyc > test_restored.py
步骤 4:验证还原结果与差异核对
打开还原后的 test_restored.py,可以清晰看到函数结构、类继承、局部变量以及循环分支都已完整重现。以下是一组实际对比示例:
# 原始源码中的一个计算函数
def calculate_tax(salary, rate=0.1):
    # 此处是用于说明免税额度的注释(编译后丢失)
    base = salary - 5000
    if base > 0:
        return base * rate
    return 0.0

# 反编译生成的等价代码示例(格式略有微调,逻辑与变量名 100% 保持一致)
def calculate_tax(salary, rate=0.1):
    base = salary - 5000
    if base > 0:
        return base * rate
    return 0.0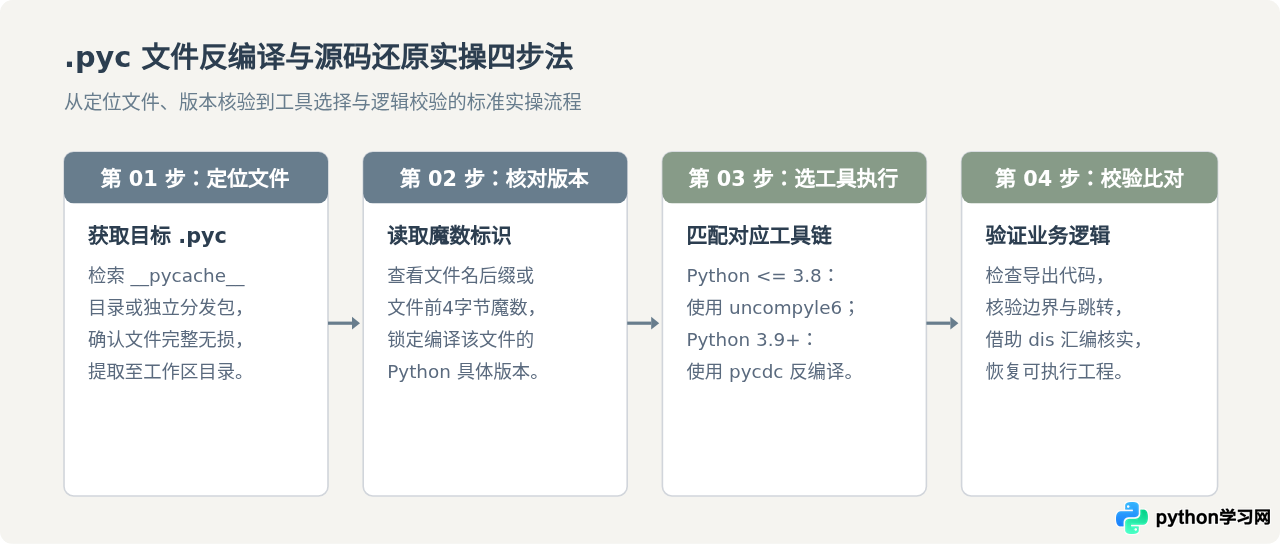
三、关键差异对比:.pyc 字节码交付 vs Cython / C 扩展交付
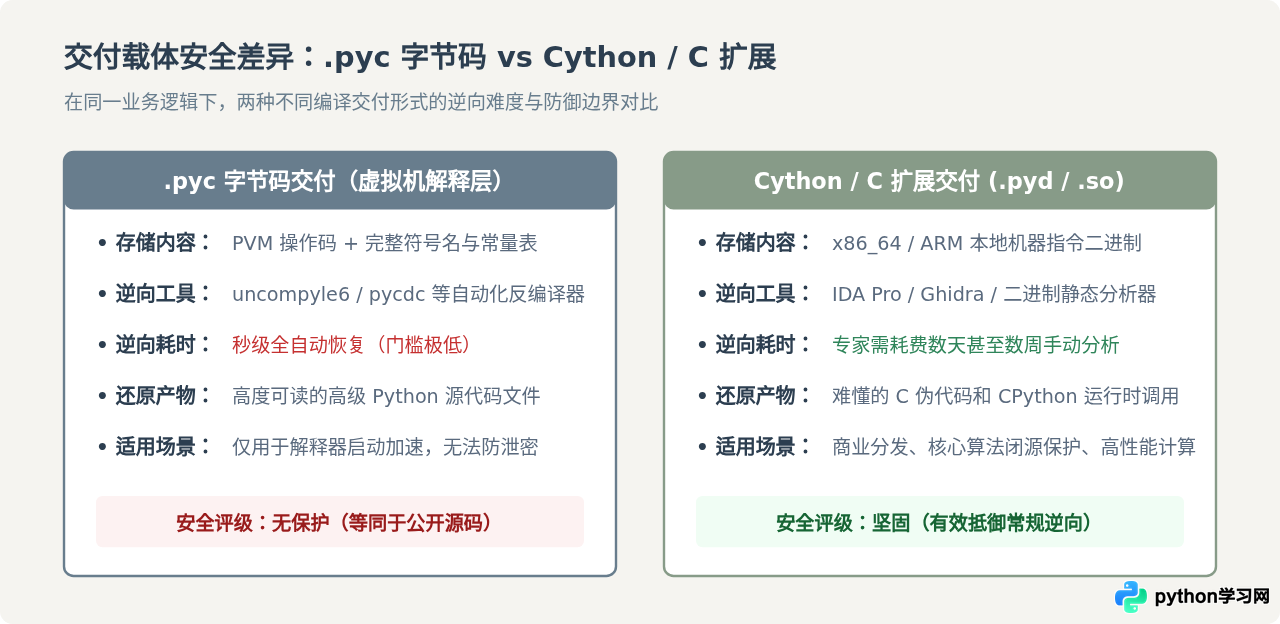
很多开发者在交付商业项目或闭源模块时,容易产生一种安全误区:“我把 .py 删掉,只把 .pyc 发给客户,客户就看不到源码了”。为了清晰阐明这种做法的脆弱性,我们在一致的业务逻辑条件下,将 .pyc 字节码交付 与经过 Cython / C 扩展(.so / .pyd)交付 的关键维度进行横向对比:
| 对比维度 | .pyc 字节码交付 | Cython / C 扩展交付 (.pyd / .so) |
|---|---|---|
| 本质载体 | PVM 虚拟机专用中间指令集合 | 宿主 CPU 本地机器指令(二进制汇编) |
| 符号表保留度 | 原样保留函数名、局部变量、属性名与常量 | 大部分内部变量被编译为 C 指针,符号被剥离(Strip) |
| 逆向还原工具 | 成熟的自动化反编译器(uncompyle6、pycdc) | IDA Pro、Ghidra 等重量级反汇编与反编译工具 |
| 逆向成本与耗时 | 极低:单条命令、数秒即可全自动导出高可读源码 | 极高:需资深逆向工程师阅读分析 C 伪代码与汇编 |
| 反编译还原效果 | 几近 100% 还原原始 Python 语法结构与调用逻辑 | 无法还原为原始 Python 代码,仅能分析底层 C-API 交互 |
| 安全防范能力 | 几乎为零,无法作为商业保密屏障 | 安全防护能力强,显著抬高逆向攻击成本 |
从对比可以看出,将 .pyc 文件作为源码防泄露手段是不成立的。只要攻击者或者接收方拥有基础的 Python 工具知识,就能在极短时间内把 .pyc 复原为通俗易懂的源代码。如果项目涉及核心算法专利或专有知识产权,必须提升编译抽象层级。
四、反编译的边界与限制条件
虽然常规 .pyc 文件极易被反编译,但在以下几种特定情况下,反编译过程会受到明显阻碍,无法直接获得完美的源代码:
- Python 高版本语法与指令集变革:从 Python 3.11 开始,官方引入了自适应专门化解释器(Specializing Adaptive Interpreter)以及大量新的 Opcode 指令,并大幅改变了异常处理表(Exception Table)与内部行号映射方式。社区许多基于模式匹配的老牌反编译器尚未完全跟进,反编译新版本
.pyc时可能出现语法报错或部分逻辑缺失。 - 代码经过专业混淆与加壳:如果开发者在编译前使用了专业混淆工具(如 PyArmor、Oxyry),代码对象的执行流会被插入大量垃圾跳转指令,或者在运行时动态解密字节码。此时反编译出来的代码将充满难以辨认的随机变量名(如
_0x1a2b)或死循环结构。 - 代码注释完全丢失:在生成
.pyc时,Python 编译器会保留函数或模块的文档字符串(Docstring),但以#开头的单行与多行注释会在生成抽象语法树时被彻底剔除。因此,任何反编译工具都无法找回开发者编写的业务注释。
五、如果需要保护 Python 源码,有哪些实用方案?
如果业务确实需要对外分发 Python 程序且不能泄露核心商业机密,应采取以下成熟路径:
- 方案一:使用 Cython 编译为 C 扩展动态链接库。通过 Cython 将核心业务逻辑的
.py代码转译为 C 代码,并使用 GCC/MSVC 编译成.so(Linux/macOS)或.pyd(Windows)文件。这是目前业界公认性价比最高、兼容性最稳健的源码保护方案。 - 方案二:使用 PyArmor 进行字节码加密与授权绑定。PyArmor 能够在不影响标准 Python 解释器运行的前提下,对字节码进行加密保护,并支持绑定机器硬件标识或设置试用有效期。
- 方案三:架构云端化(API 服务化交付)。将最为核心的算法和计算逻辑部署在受控的私有服务器或云端,客户端仅通过 HTTPS API 接口进行交互,彻底从物理层面杜绝代码文件接触。
六、常见问题与实用小贴士
通常可以直接运行。但对于某些复杂的列表推导式、装饰器或海象运算符(
:=),反编译器可能会将其还原为功能等价的标准 for 循环或临时变量结构,功能完全一致但书写形式稍有改变。
可以使用 Python 内置的
dis 模块。通过运行 python -m dis 你的文件.pyc,可以直接查看该字节码文件对应的汇编指令清单(如 LOAD_CONST、STORE_NAME、BINARY_OP 等),帮助开发者在没有反编译工具时手动理清代码执行流程。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















