


Go语言使用JWT进行身份认证的完整实现

在Go语言开发中,JWT(JSON Web Token)是实现无状态身份认证的常用方案。通过引入 github.com/golang-jwt/jwt 库,开发者可以方便地生成和验证Token。本文将演示如何配置秘钥,使用 HS256 算法签发包含用户信息和过期时间的 Token,并在服务端进行解析与有效性校验。
前置准备
第1步:安装依赖库
首先需要在项目中引入 JWT 处理库。在终端执行以下命令获取最新版本的代码:
go get github.com/golang-jwt/jwt第2步:创建并加密Token
2.1 配置签名秘钥
在进行任何Token操作前,需定义一个用于签名的秘钥。为保持示例简洁,此处使用固定字节切片,实际生产环境中建议从环境变量或配置文件读取高强度随机字符串。
mySigningKey := []byte("asfasfdafasdfdasfa.")2.2 构建Token载荷
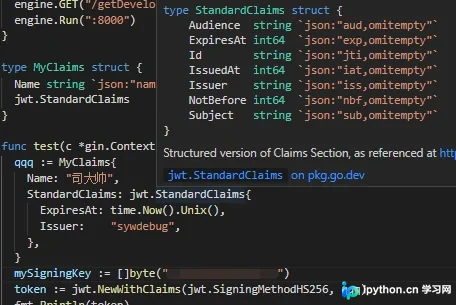
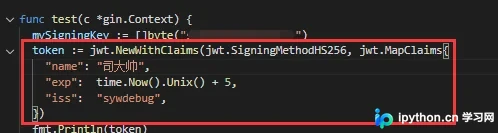
使用 jwt.NewWithClaims 方法初始化Token对象。该函数接收两个参数:加密算法(如 jwt.SigningMethodHS256)和承载数据(Claims)。文中示例选用 jwt.MapClaims 映射类型,便于灵活添加字段。这里设置了一个名为“司大帅”的用户标识,颁发者为“sywdebug”,并设定了5秒的有效期(exp字段)。
token:=jwt.NewWithClaims(jwt.SigningMethodHS256, jwt.MapClaims{
	"name": "司大帅",
	"exp": time.Now().Unix() + 5,
	"iss": "sywdebug",
})
2.3 生成签名字符串
调用 SignedString 方法,传入之前定义的秘钥,将Token对象转换为最终的字符串形式。此字符串即为前端需要存储和传输的凭证。
tokenString, err := token.SignedString(mySigningKey)
if err != nil {
	log.Println(err.Error())
	return
}
fmt.Println("加密后的token字符串", tokenString)
第3步:解密与验证Token
3.1 解析Token
在后端接口中接收到客户端传来的 tokenString 后,使用 jwt.Parse 方法进行验证。该方法要求提供一个回调函数(Parser Keyfunc),用于返回验证所需的秘钥。
//在这里如果也使用jwt.ParseWithClaims的话,第二个参数就写jwt.MapClaims{}
//例如jwt.ParseWithClaims(tokenString, jwt.MapClaims{},func(t *jwt.Token) (interface{}, error){}

token, err = jwt.Parse(tokenString, func(t *jwt.Token) (interface{}, error) {
	return mySigningKey, nil
})
if err != nil {
	log.Println(err.Error())
	return
}
3.2 验证结果与过期判断
若解析成功且未发生签名错误或Token过期,程序可正常提取Claims中的数据。例如访问名字字段:
fmt.Println("token:", token)
fmt.Println("token.Claims:", token.Claims)
fmt.Println(token.Claims.(jwt.MapClaims)["name"])
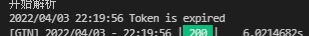
如果超过设置的过期时间(如延迟6秒后请求),验证过程将抛出Token已过期的错误,从而阻止非法或陈旧凭证的使用。
以上就是Go语言使用JWT认证的实现详细内容,更多关于Go JWT身份认证的技术资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















