



做多租户数据分析平台时,很多问题并不出在业务逻辑,而是出在“看起来能跑”的隔离方案上:本地调试正常,线上一上压测就串数据,或者审计时才发现租户边界根本不稳。GoLand 能帮你更快写代码、补全类型和重构调用链,但它不会替你兜住隔离设计本身的缺陷。
这篇文章把多租户场景里最容易踩雷的几处拆开讲清楚:DAO 层参数怎么定义才可检查,PostgreSQL schema 隔离为什么不能只靠 SET search_path,缓存 key 怎么避免串租户,以及认证后的 tenantID 应该怎样传到真正执行查询的地方。读完后,你可以据此判断自己的项目到底是在“看起来隔离”,还是已经具备可压测、可审计的实现方式。
DAO 层为什么必须显式传 tenantID
在 Go 项目里,最稳妥的租户隔离方式之一,是把 tenantID 作为 DAO 方法的显式参数传下去。原因很直接:这件事必须让编译器、IDE 和测试一起参与校验,而不是藏在运行时上下文里碰运气。
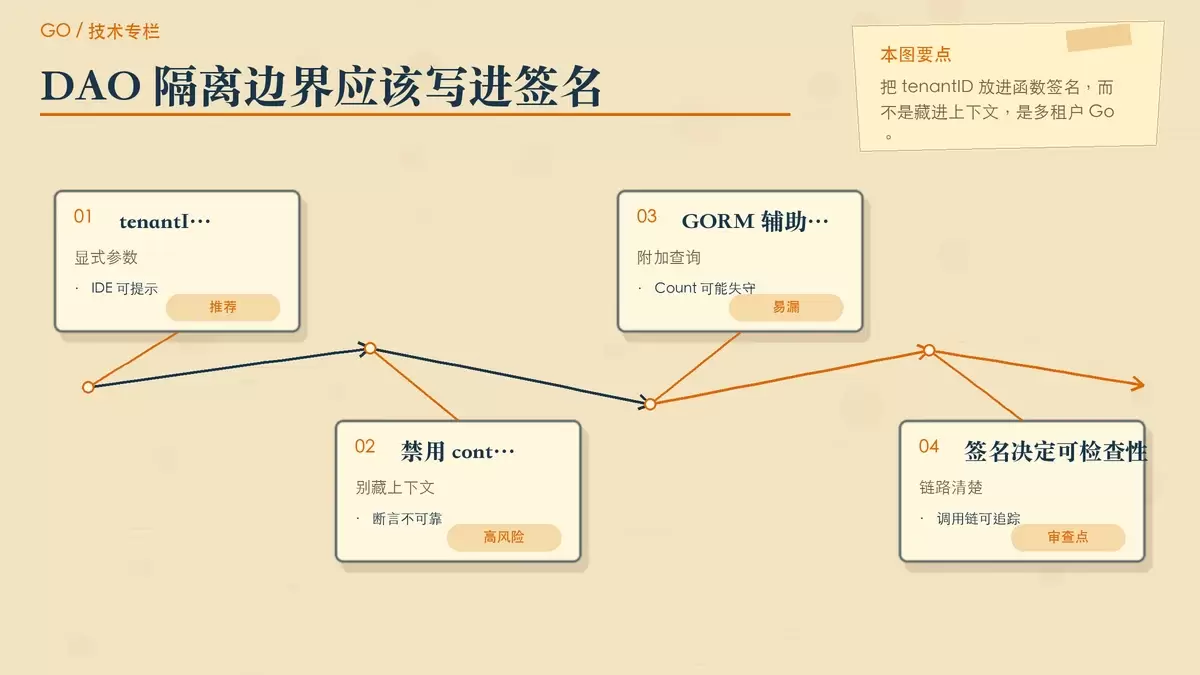
一个更可靠的函数签名应当像这样:
func (r *ReportRepo) GetByDate(ctx context.Context, tenantID string, date time.Time) (*Report, error)这种写法的好处是明确。调用方漏传时,GoLand 能提示;单元测试能直接构造不同租户入参;压测时也能覆盖不同租户路径。相比之下,把租户信息塞进 context.Value 的方式问题很多,尤其在多层调用、异步处理和 mock 测试里几乎不可控。
例如下面这种写法就应当直接禁用:
tenantID := ctx.Value("tenant_id").(string)它的风险不只是类型断言失败,更在于值来源不透明。中间件里放进过一次,不代表后续所有链路都一定带着正确的 ctx;复用旧上下文、异步任务脱离原请求、测试时漏掉上下文注入,都会让这类代码在本地不报错、在线上出事故。
这里还要特别注意 GORM 的一些常见查询入口。像 Count()、Preload()、Raw() 这类调用,如果没有把租户条件显式带进去,就可能绕过原本以为会生效的过滤逻辑。结果就是主查询看着带了范围限制,实际附带查询或统计查询却落成了全库扫描。
换句话说,多租户不是“默认继承”的能力,而是每一层都要主动表达的约束。DAO 方法签名里把 tenantID 提到台面上,是第一道也是最重要的一道防线。
PostgreSQL schema 隔离的正确做法
如果你选择 PostgreSQL 的 schema 隔离方案,真正可靠的方式不是在一次请求里临时执行 SET search_path,而是为每个租户维护独立的 *sql.DB 实例,并用缓存保存映射关系。
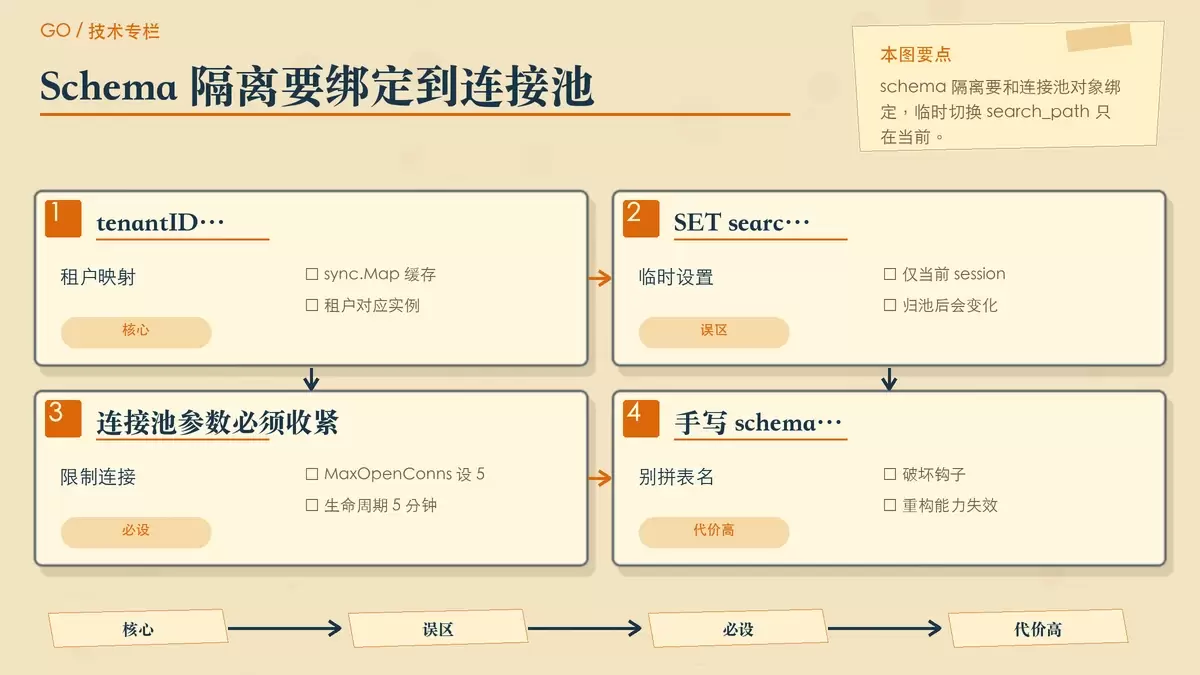
很多人会在调试时看到下面这种调用成功,就误以为 schema 已经切过去了:
db.Exec("SET search_path TO tenant_abc")问题在于,这只是改了当前 session 的状态。连接一旦归还连接池,下次执行 Query 时拿到的很可能是另一条连接,search_path 未必还是你预期的值,最终查询就可能掉回 public schema。
更稳的实现思路,是用 sync.Map 缓存租户与数据库实例的映射,在首次访问租户时初始化对应连接:
db, _ := sql.Open("pgx", dsn); db.Exec("SET search_path TO " + safeTenantSchemaName)核心不是这行初始化代码本身,而是“一个租户对应一个受控的 *sql.DB 实例”这个约束。只有把 schema 选择绑定到明确的连接池对象上,才能减少 session 状态漂移带来的串租户风险。
但这样做也会立刻引出另一个工程问题:连接数膨胀。多租户场景下,连接池参数绝不能放任默认值,至少要明确限制:
db.SetMaxOpenConns(5)
db.SetConnMaxLifetime(5 * time.Minute)如果忽略这一步,按默认连接规模去跑,1000 个租户乘上每池可能扩出来的连接数,数据库很快就会因为连接耗尽而拒绝新请求。这个故障通常不是慢慢变差,而是在访问租户增多后直接触发级联问题。
还有一种看似省事、实际副作用很大的做法,是直接手写类似 "tenant_abc.users" 的表名。这样虽然表面上实现了隔离,但它会破坏 GORM 生态里依赖模型和元数据的很多能力,包括 BeforeCreate、事务回滚和迁移脚本;同时,GoLand 的重构、跳转和引用追踪也基本帮不上忙。对于长期维护的数据平台,这种写法会把后续演进成本抬得很高。
缓存设计里最容易忽略的租户边界
数据库查对了,并不代表系统就真的隔离了。多租户项目里,Redis 往往是最容易悄悄串数据的一层,因为问题通常不在并发,而在 key 的命名规则本身。
一个典型错误是把配置直接写成 config 这样的通用 key。这样当前一个租户已经把值写进去,后一个租户再请求同类数据时,就会直接命中前者缓存。表面看像脏读,实质上是 key 设计没有把租户边界编码进去。
更稳妥的做法是硬编码租户前缀,确保 key 一眼就能看出隔离范围,例如:
"tenant:" + tenantID + ":config"
"tenant:" + tenantID + ":user:" + userID
这里用字符串拼接比 fmt.Sprintf 更直接,也更容易在代码审查时发现规则是否一致。对多租户缓存来说,可读性和可检查性往往比“写法优雅”更重要。
同时要注意,redis-go 的 Get() 返回 nil 时,回填缓存的数据也必须来自带 tenantID 条件的查询结果。否则前面虽然把 key 命名做对了,后面却把不带租户条件的数据塞回缓存,问题还是会重新出现。
另一个不建议的做法,是用结构体序列化来拼 key,例如:
json.Marshal(struct{TenantID, Key string})这种方式看着像“统一生成规则”,实际上容易受到字段顺序、tag 差异和空字段处理的影响,最后出现逻辑相同但字符串结果不一致的情况。缓存 key 最怕隐式变化,因此宁可硬编码规则,也不要把关键隔离逻辑交给序列化细节。
认证层、Header 与异步任务该怎么传 tenantID
租户边界的起点应当在认证层,而不是 HTTP Header。很多项目为了图省事,会在请求里加一个 X-Tenant-ID,再写个 middleware 直接把它塞进上下文,看起来链路很顺,实际等于把越权入口暴露给客户端。
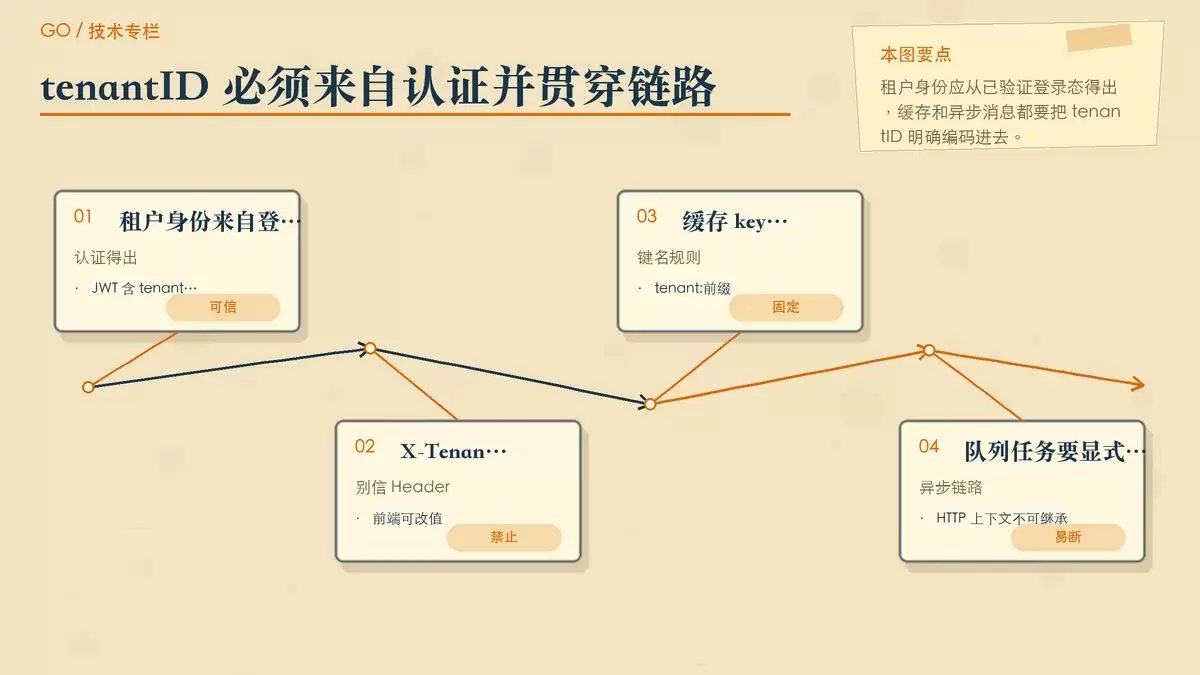
原因很简单:Header 是调用方可控的,只要前端或脚本改掉这个值,服务端如果不再做严格校验,就可能把请求落到别的租户数据上。因此,可信的租户信息必须从已验证的登录态里推导,而不是从请求头里相信。
更合理的做法是,用户登录后在 JWT payload 中写入 tenant_id 和 tenant_role,并且只有签名校验通过后,才把这些字段解出来交给后续流程使用。这样租户身份来自认证结果本身,而不是来自一个可随手修改的 header。
在服务内部,你可以用 gin.Context.Set("tenant_id", tenantID) 或 context.WithValue 做临时传递,但要明确一点:这只是链路传值手段,不是隔离保障本身。真正的边界仍然要落在 DAO 层显式接收该值、并把它写进查询条件这一层。
异步任务是另一处经常被忽略的断点。消息队列消费者、定时任务、后台补偿任务都无法天然继承 HTTP 请求上下文,所以不能假设“既然入口请求里有 tenantID,后面就一定还有”。在这类链路里,tenantID 必须跟随消息体一起透传,成为业务消息的一部分。
否则,异步逻辑一旦退化成“按默认租户执行”或“从旧上下文猜一个租户”,问题会非常隐蔽:白天接口正常,夜里批处理串数据,最后只能从审计日志里倒查来源。
最容易漏掉的风险点:Preload 和 Count
在多租户 Go 项目里,最常见也最容易被低估的泄露点,其实不是主查询本身,而是 Preload 和 Count 这类辅助查询。原因在于,很多开发者默认认为主查询已经带了 Scopes,附属查询就会自动继承,但实际情况并没有这么简单。
一旦这两类调用没有显式带上租户条件,就可能出现这样的结果:列表页数据看着属于当前租户,但关联加载出来的对象却来自别的租户;或者分页总数直接统计了全库,进一步暴露了不该被看到的数据规模。
这类问题最危险的地方在于,它们在开发阶段很难被工具直接拦住。GoLand 不会因为你少了一个租户过滤就自动标红,ORM 文档也未必把这些边界行为讲得足够醒目。所以在代码评审和测试设计里,必须把 Preload、Count、Raw() 这类路径单独列为检查项。
如果要给整套方案做一个判断标准,可以很简单:凡是最终会触发数据库访问、缓存读写或异步消费的路径,都必须能明确看见 tenantID 从认证层进入,再以显式参数或显式字段一路传到执行点。看不见的地方,就是最可能出事故的地方。















