


PHP命令执行漏洞原理与防御实战

PHP命令执行漏洞是Web安全中危害极大的漏洞之一,攻击者可借此控制服务器权限。本文将详细拆解漏洞成因,分析常见危险函数及其变种利用方式,并结合DVWA靶场进行实战演练,最后给出基于参数转义和最小权限原则的代码级防御方案。
命令执行漏洞的产生条件
命令执行漏洞(Command Injection)的本质在于程序未能对用户输入进行严格过滤,导致恶意构造的系统命令被拼接并执行。要利用该漏洞,必须同时满足两个核心条件:
- 用户可控参数:应用程序将用户的输入直接作为系统命令的一部分。
- 存在可执行入口:代码中调用了能够执行外部命令或脚本的解释器/函数。
一旦攻击者能够向这些参数中注入Shell元字符(如;、|、&&等),即可突破原有逻辑,执行任意系统指令,如查看文件、反弹Shell甚至完全接管服务器。
常见的危险函数与攻击向量
在PHP中,以下函数若使用不当,极易成为命令执行的跳板。开发人员需特别注意对传入参数的合法性校验。
第1步:识别基础命令执行函数
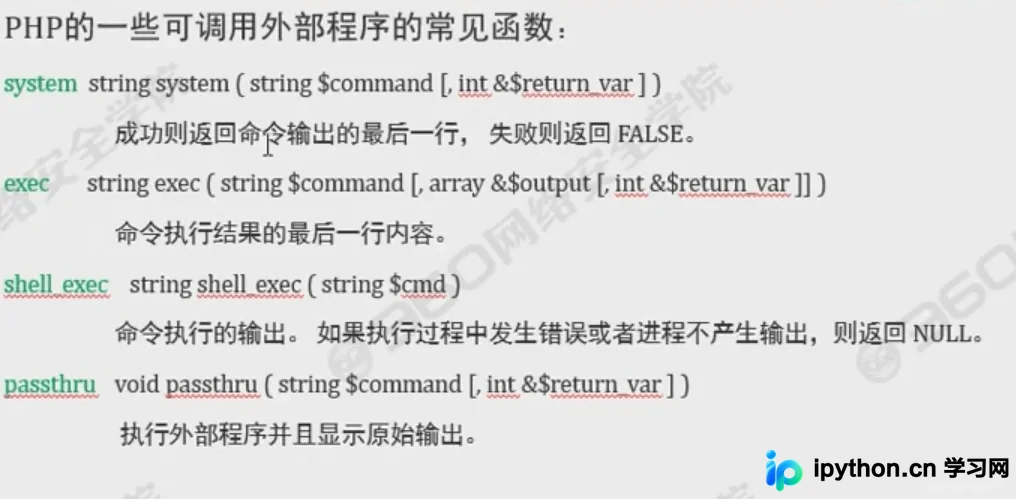
PHP提供了多个直接与操作系统交互的函数,包括system, exec, shell_exec, passthru, popen, 以及proc_open等。这些函数会将字符串作为OS命令执行。
例如,一段不安全的代码如下:
<?php
// 危险示例:直接拼接用户输入
$command = $_GET['cmd'];
shell_exec($command);
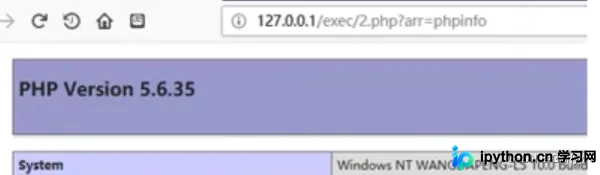
?>
上述代码中,URL参数a(即$_GET['cmd'])被直接传递给shell_exec,攻击者只需提交如a=ls -la即可列出当前目录文件。
第2步:警惕隐式执行函数
除了显式的命令执行函数,某些数据处理函数在特定条件下也会触发代码执行,常被忽视:
- array_map: 若第一个参数(回调函数名)可由用户控制,且第二个参数包含可执行代码,可能导致RCE。
- eval(): 直接将字符串当作PHP代码执行。虽然属于“代码执行”范畴,常伴随命令注入出现。
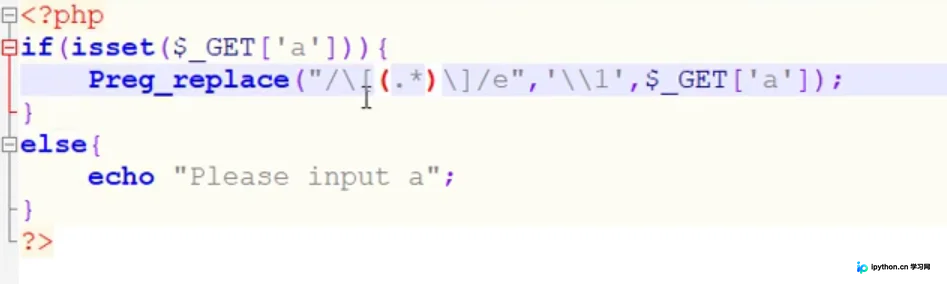
- preg_replace('/pattern/e', 'replacement', $subject): 当修饰符为e时(仅在PHP 5.5以下版本有效),替换字符串会被当作代码执行。
以下是涉及eval的攻击示例:
<?php
$var = "original";
if(isset($_GET["arg"])) {
    // 危险:直接拼接用户输入到eval语句中
    eval("\$var = " . $_GET["arg"] . ";");
    echo "\$var = " . $var;
}
?>
在多命令执行场景中,Linux与Windows环境下的连接符有所不同,理解这些符号有助于绕过简单的WAF规则:
- Linux: 管道符|显示后一个命令结果;|或||用于前序命令失败时执行后续;$()或反引号`用于命令替换。
- Windows: &顺序执行;&&仅在前一命令成功时执行;||仅在前一命令失败时执行。
第3步:其他动态调用技巧
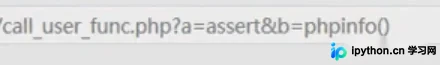
call_user_func等动态调用函数同样危险。如果函数名由用户决定,攻击者可调用任意内置函数或自定义危险函数。
<?php
call_user_func($_GET['func'], $_GET['arg']);
?>
DVWA靶场实战演练
DVWA(Damn Vulnerable Web Application)是一个专为学习渗透测试设计的PHP/MySQL Web应用。它提供了低、中、高、Impossible四种安全级别的命令注入题目,适合逐步掌握攻防技巧。
第1步:搭建本地实验环境
建议下载DVWA源码并部署在本地PHP运行环境中(如Docker容器、XAMPP或LNMP)。确保环境配置无误后,通过浏览器访问初始页面。
初次使用需在主页点击Setup / Reset DB生成数据库表结构。
第2步:利用Low级别验证漏洞
进入Security选项卡,将安全等级设为Low。选择Command Injection模块,在输入框中输入域名或IP,点击Submit。
攻击者在Low级别下可直接输入; whoami或| cat /etc/passwd等组合命令。服务端未做任何过滤,直接将用户输入拼接到系统Ping命令后执行。
第3步:进阶测试Medium及以上级别
随着安全等级提升,DVWA会对输入进行黑名单过滤(如禁止&、|等)。此时需探索 bypass 技巧,例如使用双写、空格编码、变量覆盖或替代命令(如在Linux中使用反斜杠逃逸)来绕过检测。
命令执行漏洞的防御策略
防御命令注入的核心原则是:永远不要信任用户输入,绝不将未经清洗的用户数据直接拼接至系统命令中。
- 避免直接调用系统命令:优先使用语言内置的安全函数替代。例如,用
glob()替代ls命令,用file_get_contents()读取文件,用网络库而非Ping命令检测连通性。 - 严格的参数转义:如果必须执行外部命令,务必使用
escapeshellarg()或escapeshellcmd()函数对用户输入进行处理。前者将参数视为完整字符串并用单引号包裹,后者转义可能改变命令逻辑的特殊字符。 - 白名单机制:限制用户可输入的合法值范围,例如限制为纯数字或特定的域名格式。
- 降低权限:Web服务器进程应使用最小权限账户运行,限制其能访问的文件系统和可执行命令的范围。
以上就是PHP命令执行漏洞的详细解析与安全防御指南,更多关于PHP网络安全与漏洞防护的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















