


.NET WinForm 事件编程深入解析:线程安全、内存泄漏与最佳实践

在 .NET WinForm 开发中,事件是对象间通信的核心机制,但也常伴随性能陷阱和内存问题。本文详解事件底层的线程同步隐患,分析编译器默认 `lock(this)` 导致的效率低下与死锁风险,并提供更优的锁对象方案。同时深入探讨由“隐式强引用”造成的托管内存泄漏原理,结合具体代码实例说明如何在对象生命周期结束时正确注销事件,避免已销毁组件被意外调用而引发异常。
事件编程的基础结构与观察者模式
.NET 中的事件机制本质上是“观察者设计模式”的实现。发布者(Subject)定义事件并负责激发,观察者(Observer)注册事件并在触发时响应。标准的实现包含事件声明、参数类定义、虚方法触发以及外部注册逻辑。
最原始的事件类定义如下:
class Subject
{
    // 定义事件
    public event EventHandler XX;

    // 虚方法用于激发事件
    protected virtual void OnXX(EventArgs e)
    {
        if (XX != null)
        {
            XX(this, e);
        }
    }

    public void DoSomething()
    {
        // 满足条件时激发事件
        OnXX(new EventArgs());
    }
}
观察者注册事件的代码如下:
Subject sub = new Subject();
sub.XX += new EventHandler(sub_XX);

void sub_XX(object sender, EventArgs e)
{
    // 处理逻辑
}
这是最基本的结构,所有复杂的事件写法均在此基础上扩展。注意编码时应遵循微软推荐的命名规范,包括事件名、事件参数名及虚方法名等。
升级篇:显式 Add/Remove 与线程安全问题
有时我们需要在事件注册或注销前插入额外逻辑,此时可以显式实现 add 和 remove 访问器:
public event EventHandler XX
{
    add { /* 添加逻辑 */ _xx = Delegate.Combine(_xx, value); }
    remove { /* 移除逻辑 */ _xx = Delegate.Remove(_xx, value); }
}
第一步:理解编译器的默认线程同步机制
在普通字段式事件定义中,编译器会自动生成 add_XX 和 remove_XX 方法,并加上 [MethodImpl(MethodImplOptions.Synchronized)] 属性以确保线程安全。这相当于对方法进行同步锁定。
其底层实现类似于:<|pre>class Subject
{
private EventHandler _xx;
public void add_XX(EventHandler handler)
{
lock(this) // 使用实例本身作为锁对象
{
_xx = Delegate.Combine(_xx, handler);
}
}
public void remove_XX(EventHandler handler)
{
lock(this)
{
_xx = Delegate.Remove(_xx, handler);
}
}
}
第二步:识别 lock(this) 的风险
虽然这种方式保证了线程安全,但使用 this 作为锁对象存在两个严重隐患:
- 死锁风险:
this是对外暴露的对象。如果客户端代码在同一对象上也使用了lock(sub),而在锁内部尝试订阅事件(间接调用add_XX),就会因为重复锁定同一目标导致死锁。<|pre>private void DoWork(Subject sub) { lock(sub) // 客户端锁定 { sub.XX += ...; // 内部再次锁定,导致死锁 } } - 性能浪费:如果类中有多个事件(如
XX1,XX2),每个事件的注册都会锁定整个对象。不同事件的委托链表相互独立,无需互相阻塞,强制全局同步会降低并发性能。
第三步:实施优化的线程安全方案
为了避免上述问题,应在类内部定义私有的锁对象(如 _xxSync),仅在修改委托链时使用该私有锁:
class Subject
{
    private EventHandler _xx;
    private readonly object _xxSync = new object(); // 私有锁对象

    public event EventHandler XX
    {
        add
        {
            lock(_xxSync) // 仅锁定内部专用锁
            {
                _xx = Delegate.Combine(_xx, value);
            }
        }
        remove
        {
            lock(_xxSync)
            {
                _xx = Delegate.Remove(_xx, value);
            }
        }
    }

    protected virtual void OnXX(EventArgs e)
    {
        if (_xx != null) _xx(this, e);
    }
}
若存在多个事件,可为每个事件分配独立的锁对象(如 _xx1Sync, _xx2Sync),从而实现细粒度的线程安全控制。
高级篇:集中管理与 Dictionary 策略
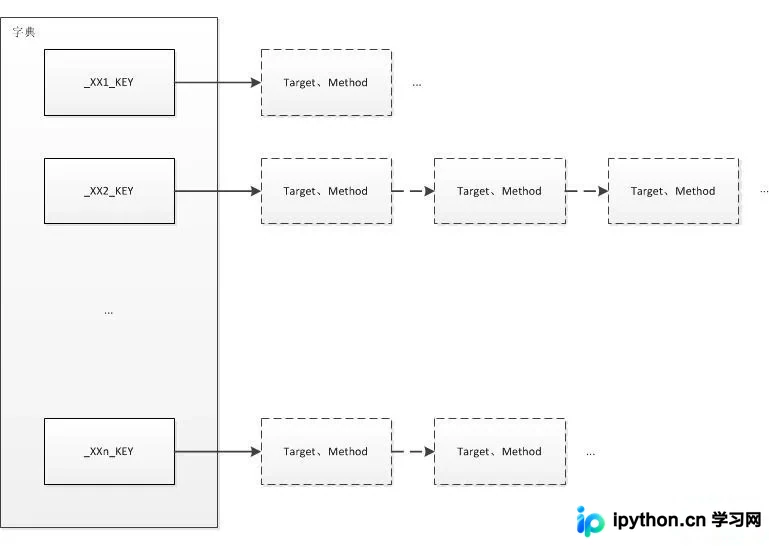
当类中包含大量事件或派生类不断增加事件时,维护单独的锁对象变得繁琐。此时可使用 Dictionary<object, Delegate> 统一管理委托链表:
class Subject
{
protected Dictionary这种方式便于集中管理,但由于所有事件共享同一个集合锁,线程安全性会受到影响(需加锁整个字典)。值得注意的是,.NET 框架中的 System.Windows.Forms.Control 使用 EventHandlerList 类似地管理事件,且通常不处理严格的线程安全,因为在 WinForm UI 线程模型下,控件主要在单线程中访问。
陷阱篇:事件引发的内存泄漏与异常
隐式强引用导致的内存泄漏
.NET 的 GC 会自动回收不可达对象,但事件机制可能产生“隐式强引用”。当观察者注册事件后,发布者会在委托链表中保持对观察者的强引用。即使观察者认为自身生命期已结束且无其他显式引用,发布者仍持有其引用,导致 GC 无法回收,造成托管内存泄漏。
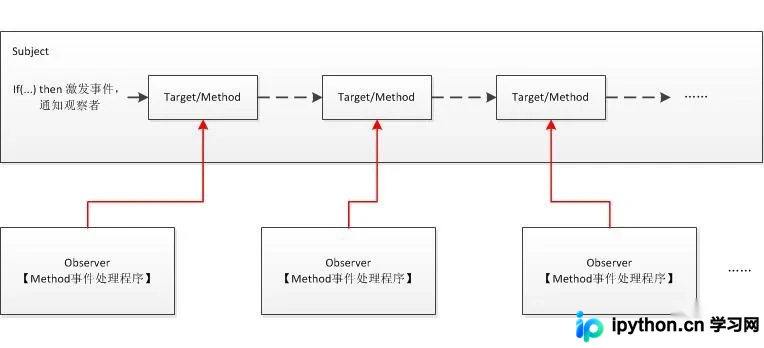
如图所示,Subject 对 Observer 存在红色箭头的强引用。若系统运行时间过长,大量此类“僵尸对象”累积可能导致内存不足崩溃。
事件引起的运行时异常
更常见的问题是,观察者释放了关键资源(如关闭窗体),但因未被垃圾回收,当发布者激发事件时,仍会调用已失效的方法,引发异常。
案例演示:Form1 监听 Form2 的 Click 事件,点击后显示自己。
// Form1.cs
private void form1_Load(object sender, EventArgs e)
{
    Form2 form2 = new Form2();
    form2.Click += form2_Click;
    form2.Show();
}

private void form2_Click(object sender, EventArgs e)
{
    this.Show(); // 重新显示 Form1
}
当关闭 Form1 后,开发者认为它已销毁。但若此时点击 Form2 激发 Click 事件,Form1 的事件处理程序会被调用并尝试执行 this.Show()。由于 Form1 的资源已被 Dispose,程序将抛出异常。
总结与建议
事件编程中的内存泄漏和异常根源在于:对象生命周期结束时未注销事件。发布者依然引用着已死亡的观察者。
- 简单场景:务必在对象销毁前(如
Dispose或Close事件中)使用-=<event>注销所有注册的事件。 - 复杂场景:手动管理事件容易遗漏,建议未来采用弱委托(Weak Delegate)或依赖注入容器自动解耦。弱委托通过将委托节点中的 Target 改为
WeakReference,允许观察者在无其他引用时被 GC 回收,从而从根本上解决内存泄漏问题。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















