


Linux C程序内存泄漏检测工具Valgrind安装与使用

Valgrind 是 Linux 下强大的动态内存检测和性能分析工具集。本文将详细介绍如何在系统中安装 Valgrind,并通过一个包含典型错误(数组越界、内存未释放)的 C 语言测试案例,演示如何使用其内置的 memcheck 工具进行检测,以及如何解读生成的日志报告来修正代码。
准备环境与安装工具
Valgrind 遵守 GNU 通用公共许可证,最初由 Julian Seward 开发。为了在本机环境进行安装,首先确保系统已安装基本的构建工具(如 gcc 和 make),然后获取最新稳定版源码并进行本地编译配置。
第1步:下载与解压
访问官方资源获取安装包。以旧版本 v3.8.1 为例(注:实际生产中建议替换为官网当前发布的最新版 tarball),执行以下操作:
# wget http://www.valgrind.org/downloads/valgrind-3.8.1.tar.bz2
# tar xvf valgrind-3.8.1.tar.bz2
# cd valgrind-3.8.1
第2步:编译与安装
指定安装路径以方便管理,执行配置、编译及安装:
# ./configure --prefix=/usr/local/webserver/valgrind
# make
# make install
安装完成后,确保生成的可执行文件路径已在系统环境变量中,以便直接通过命令行调用 valgrind 命令。
编写测试代码与基础编译
为了验证 Valgrind 的能力,需要创建一个包含常见内存错误的 C 语言源代码文件 test.c。本示例模拟了两种典型问题:Invalid write(数组越界)和内存块未被释放导致的泄漏。
第3步:编写带Bug的代码
在 func 函数中分配堆内存后故意写超过边界;在主函数中获取指针后不进行释放即退出,导致内存泄漏:
#include <stdlib.h>
int* func(void)
{
   int* x = malloc(10 * sizeof(int));
   x[10] = 0; //问题1: 数组下标越界 (有效索引为 0-9)
 int main(void)
{
   int* x=NULL;
   x=func();
   //free(x);
   x=NULL;
   return 0;  //问题2: 内存没有释放
将上述代码保存为 test.c 后,需要使用 -g 参数开启调试信息生成,这有助于 Valgrind 在输出报告中显示精确的行号:
# gcc -g -o test test.c执行内存检查与结果分析
使用 valgrind 包装目标可执行文件。关键参数包括 --tool=memcheck(启用内存检查模式)、--leak-check=yes(开启详细的泄漏报告)以及 --show-reachable=yes(显示可通过全局变量或根指针找到的泄漏块)。
第4步:运行检测命令
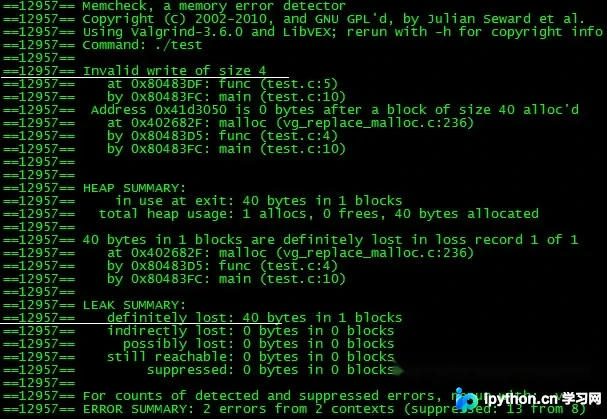
# valgrind --tool=memcheck --leak-check=yes --show-reachable=yes ./test执行完毕后,终端会输出详细分析报告。以下是典型的异常报错片段:
第5步:解读错误信息
- Invalid write of size 4:对应代码中的
x[10]操作。表示程序试图向超出malloc分配大小的堆块写入 4 个字节(整型数据)。这是严重的逻辑错误,会导致数据损坏或后续段错误(Segmentation Fault)。 - 40 bytes in 1 blocks are definitely lost:因为主程序退出时未调用
free()回收由func申请的 40 字节(10个整数)内存,系统判定为确定的内存泄漏。
修复验证
根据报错信息进行针对性修复:
- 将越界的
x[10]=0修改为合法范围如x[9]=0,或者调整分配大小。 - 在
main函数的 return 之前,取消注释free(x);释放堆内存。
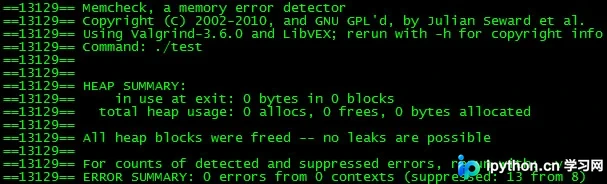
重新编译并再次运行上述 valgrind 命令。正常情况下,Valgrind 将不再报告 Invalid write 警告,且泄漏统计应显示 0 bytes in 0 blocks are definitely lost,表明检测出的 Bug 已成功消除:
总结
除了上述提到的几种场景,Valgrind 的 Memcheck 工具还能精准识别更多维度的内存安全问题,例如:
- 使用未初始化的内存
- 释放后再次读写已释放的内存 (Use after free)
- 对堆栈区域的非法访问
- malloc/free 与 new/delete 等申请释放接口的不匹配使用
- memcpy 等函数源址与目的地址重叠的问题
掌握 Valgrind 的基本用法,能够极大地提升排查 C/C++ 程序底层缺陷的效率。 以上就是Linux下C程序内存泄漏检测工具Valgrind的安装与使用的详细内容,更多关于Valgrind的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















