


Linux系统源码编译安装Python 3.7.3详细教程

在 Linux 服务器或开发环境中,从源码编译安装 Python 3.7.3 是一种能够精确控制安装路径、编译优化参数以及扩展模块支持的可靠方式。与直接通过系统包管理器安装相比,源码编译支持将新版本完全隔离安装在独立目录中,既满足特定旧项目或深度学习框架对 Python 3.7.3 的严格依赖,又不会破坏操作系统本身的底层 Python 环境(如 Ubuntu 或 CentOS 系统工具所依赖的默认解释器)。本文将围绕依赖准备、源码获取、编译配置、安装落地及验证排错五个核心阶段,系统讲解在主流 Linux 系统下编译安装 Python 3.7.3 的完整流程。
一、准备工作:安装编译工具与底层依赖库
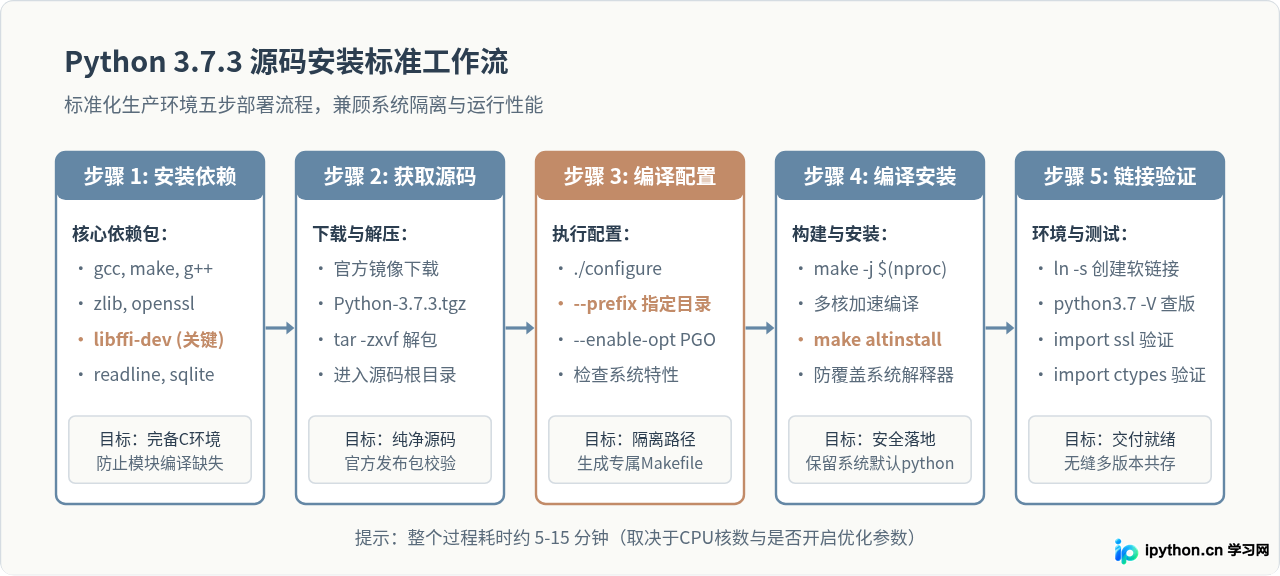
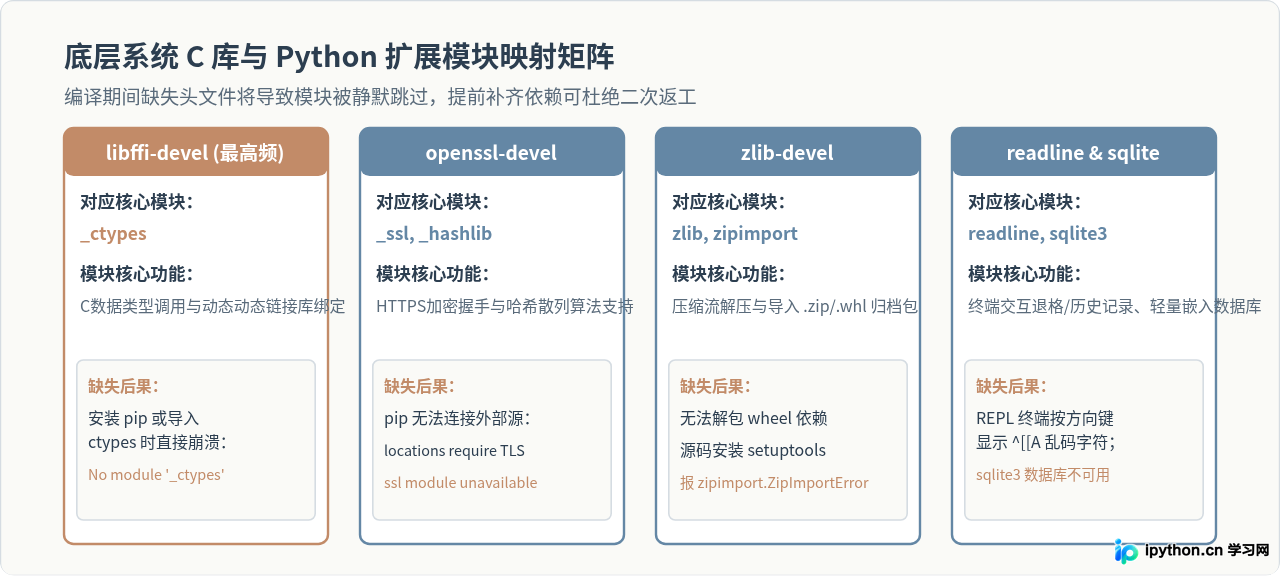
源码编译的第一步是构建完备的 C/C++ 编译工具链与底层支持库。Python 标准库中的许多关键模块(如加密通信、解压缩、数据序列化等)在底层都依赖宿主系统的 C 动态链接库。如果系统缺少对应的开发头文件,Python 编译脚本并不会直接中断报错,而是会自动跳过这些模块的构建,导致后续运行过程中抛出严重的模块缺失异常。
针对不同的 Linux 发行版,需要使用对应的包管理器预先安装开发工具集:
1. Ubuntu / Debian 系统依赖安装
sudo apt update
sudo apt install -y build-essential zlib1g-dev libncurses5-dev libgdbm-dev \
    libnss3-dev libssl-dev libreadline-dev libffi-dev libsqlite3-dev wget curl make
2. CentOS / RHEL 系统依赖安装
sudo yum install -y gcc make zlib-devel bzip2-devel openssl-devel ncurses-devel \
sqlite-devel readline-devel tk-devel gdbm-devel db4-devel libpcap-devel xz-devel libffi-devel wgetPython 3.7 相比早期版本对 libffi 提出了强制要求,用于支撑 _ctypes 核心扩展模块。如果未安装 libffi-devel(CentOS)或 libffi-dev(Ubuntu),编译虽然能够通过,但后续使用 pip 或加载 C 扩展动态库时会必然报错 ModuleNotFoundError: No module named '_ctypes'。务必确认该开发包已正确安装。
二、源码下载与解压归档
进入操作系统的临时或工具下载目录(如 /usr/local/src),从 Python 官方文件服务器下载目标版本的源码归档文件:
cd /usr/local/src
wget https://www.python.org/ftp/python/3.7.3/Python-3.7.3.tgz
下载完成后,执行解压缩并进入源码根目录:
tar -zxvf Python-3.7.3.tgz
cd Python-3.7.3
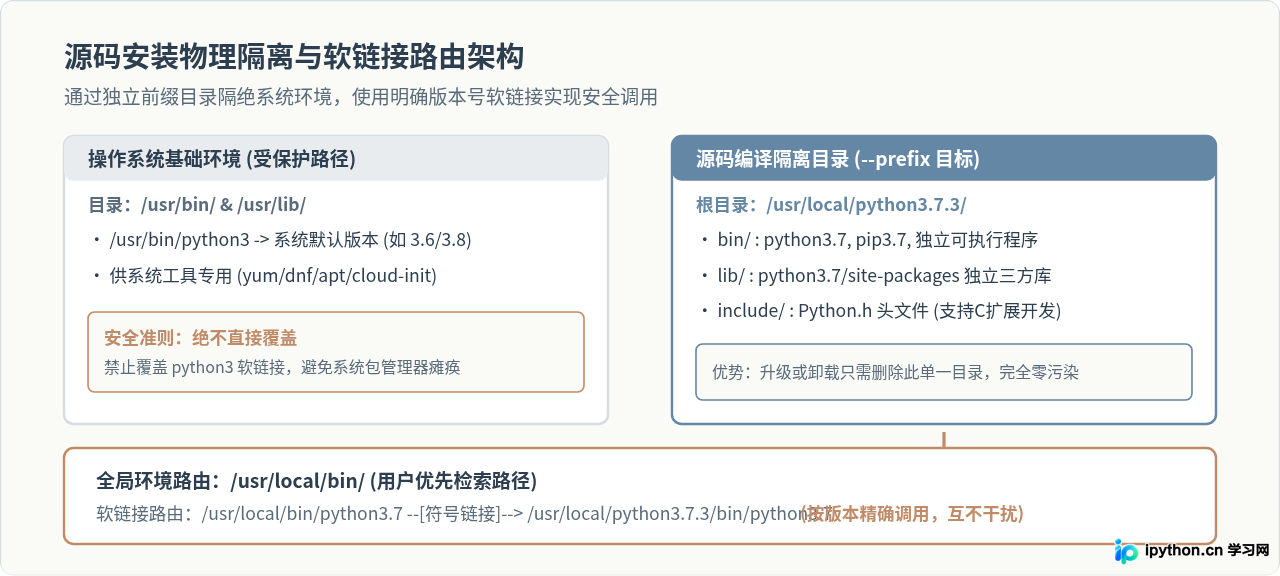
源码解压后包含 Python 的全部 C 源码实现、标准库 Python 脚本以及自动化配置脚本 configure。为了保持操作系统的稳定与干净,下一步将通过指定安装路径实现完全独立的物理目录隔离。
三、核心编译配置与参数解析
在解压后的源码目录中,运行 configure 脚本对系统编译器与依赖进行探测,并生成最终的 Makefile。推荐使用的生产环境配置命令如下:
./configure --prefix=/usr/local/python3.7.3 --enable-optimizations --with-ssl关键参数的工程作用与配置依据如下:
--prefix=/usr/local/python3.7.3:指定软件安装的前缀根目录。默认情况下,Python 会分散安装到/usr/local/bin、/usr/local/lib等公共子目录中。显式指定专用子目录能够将所有的可执行文件、标准库、第三方包目录(site-packages)完全封装在该路径内。若日后需要移除或重装该版本,只需直接删除该文件夹即可,绝不遗留残留文件。--enable-optimizations:启用 Profile-Guided Optimization (PGO) 基于配置文件的引导优化以及链接时优化(LTO)。在编译期间,GCC 会先编译出一个临时版本,自动运行一系列内部基准测试套件,收集指令热点数据后重新进行二进制布局优化。该选项会增加 5 到 10 分钟的编译时间,但能为生成的 Python 解释器带来大约 10% 的实际执行速度提升。--with-ssl:显式指示构建系统检查并链接系统的 OpenSSL 库,确保ssl模块正常编译,保障后续网络通信与 pip 安全安装。
四、多核编译与安全安装(make altinstall)
配置检查通过后,即可启动编译过程。利用 Linux 系统自带的 nproc 命令获取当前的逻辑 CPU 核心数,并设置多线程并行编译:
make -j $(nproc)多核并行编译能极大缩短整体耗时。编译完成后,终端最后会输出构建成功的提示信息以及可选的扩展模块状态汇总。
随后执行安装操作。这里必须使用 make altinstall,而不是 make install:
sudo make altinstall执行 make install 会直接在目标 bin 目录下创建名为 python3 和 pip3 的未带具体小版本号的软链接或二进制文件。在大多数现代 Linux 发行版中,系统的核心基础服务(例如 CentOS 的 yum、dnf,以及 Ubuntu 的系统升级组件)均严重依赖系统自带的 Python 解释器。一旦使用 make install 导致全局 python3 指向被篡改,极易造成系统包管理器语法不兼容、无法启动等严重系统崩溃。而 make altinstall 只会生成带完整版本号的二进制程序(即 python3.7 和 pip3.7),保证不触碰任何系统级默认命令。
五、环境变量软链接与全功能验证
执行完 make altinstall 后,Python 3.7.3 的所有文件均已安全落盘在 /usr/local/python3.7.3/ 下。为了方便日常在任何终端目录中直接调用,推荐将版本号明确的二进制文件软链接至全局环境变量目录 /usr/local/bin:
sudo ln -s /usr/local/python3.7.3/bin/python3.7 /usr/local/bin/python3.7
sudo ln -s /usr/local/python3.7.3/bin/pip3.7 /usr/local/bin/pip3.7
完成软链接创建后,按照以下三步执行生产交付验证:
1. 基础版本号核验
python3.7 --version若终端输出 Python 3.7.3,说明解释器基本安装成功且命令寻址正常。
2. 核心 C 扩展模块加载测试
直接在命令行中运行单行 Python 脚本,测试关键模块是否成功编译链接:
python3.7 -c "import ssl, ctypes, zlib; print('OpenSSL版本:', ssl.OPENSSL_VERSION); print('ctypes 与 zlib 模块加载完全正常')"如果此命令顺利输出 OpenSSL 版本号且未报错,证明网络安全、动态库交互和压缩功能均已具备。
3. 包管理器 pip 运行与镜像加速配置
检查 pip 版本及功能:
pip3.7 --version为了提升后续安装 Python 第三方依赖包的下载效率,建议将 pip 源配置为国内镜像地址:
pip3.7 config set global.index-url https://mirrors.aliyun.com/pypi/simple/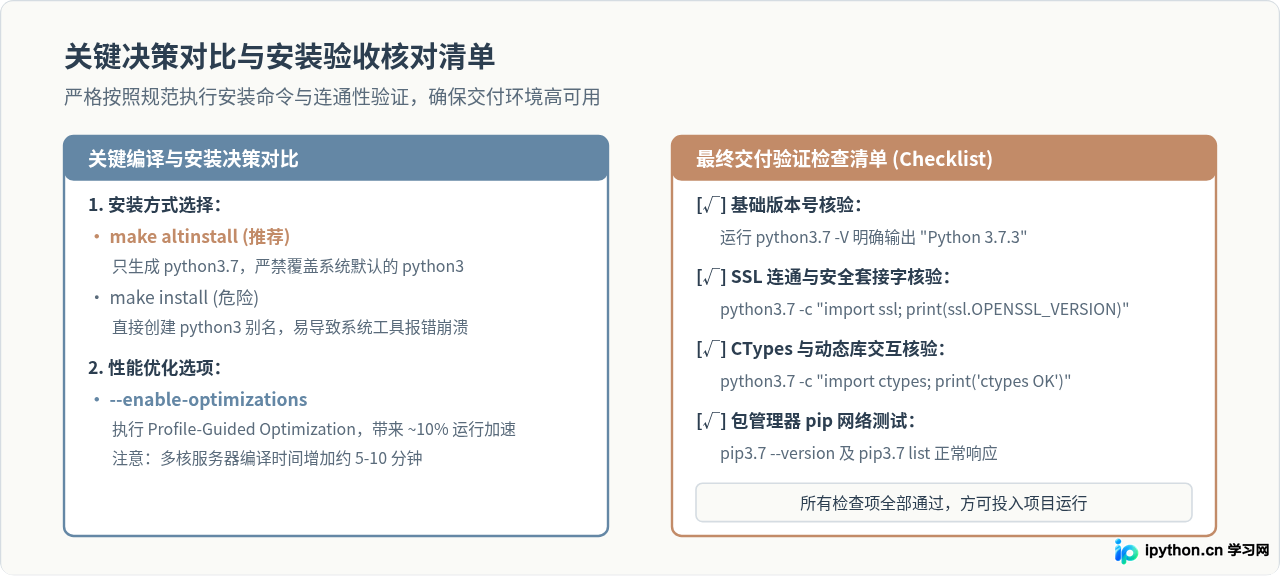
六、常见编译报错排查与解决方法
在实际服务器运维中,因操作系统基础镜像差异,可能遇到以下几类常见问题:
1. ModuleNotFoundError: No module named '_ctypes'
原因分析:编译前期遗漏了 libffi-devel 或 libffi-dev 依赖库,导致 Python 构建系统静默跳过了 _ctypes.c 的编译。
解决步骤:
- 安装依赖:Ubuntu 执行
sudo apt install -y libffi-dev,CentOS 执行sudo yum install -y libffi-devel。 - 进入源码目录清理旧目标文件:
make clean。 - 重新执行
./configure --prefix=/usr/local/python3.7.3 --enable-optimizations。 - 重新编译并安装:
make -j $(nproc) && sudo make altinstall。
2. pip 报错提示 requires TLS/SSL support, however ssl module is unavailable
原因分析:系统缺少 OpenSSL 开发库,或系统中已安装的 OpenSSL 版本低于 Python 3.7 所要求的最低版本(1.0.2)。
解决步骤:安装 openssl-devel(CentOS)或 libssl-dev(Ubuntu)。如果运行在较旧的 Linux 发行版(如 CentOS 6)上,需先手动编译安装 OpenSSL 1.1.1 到 /usr/local/openssl,并在 Python 的配置阶段显式指定路径:./configure --prefix=/usr/local/python3.7.3 --with-openssl=/usr/local/openssl。
3. 编译过程卡死或进程被系统强制终止(Killed)
原因分析:服务器物理内存较小(如 1GB 或 2GB 内存的轻量云服务器),而 make -j 设置的并发核心数过多,或者 --enable-optimizations 运行时测试用例耗尽内存,触发了 Linux 内核的 OOM Killer。
解决步骤:适当减小编译并发数(如直接使用 make -j 2 或单线程 make),或者在执行编译前临时创建 2GB 的 Swap 交换分区,亦可在配置命令中去掉 --enable-optimizations 参数以降低峰值内存消耗。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















