


os.system、os.popen与subprocess的区别:Python执行外部命令对比

os.system、os.popen 与 subprocess 的技术演进逻辑,并给出生产环境下的选择依据。
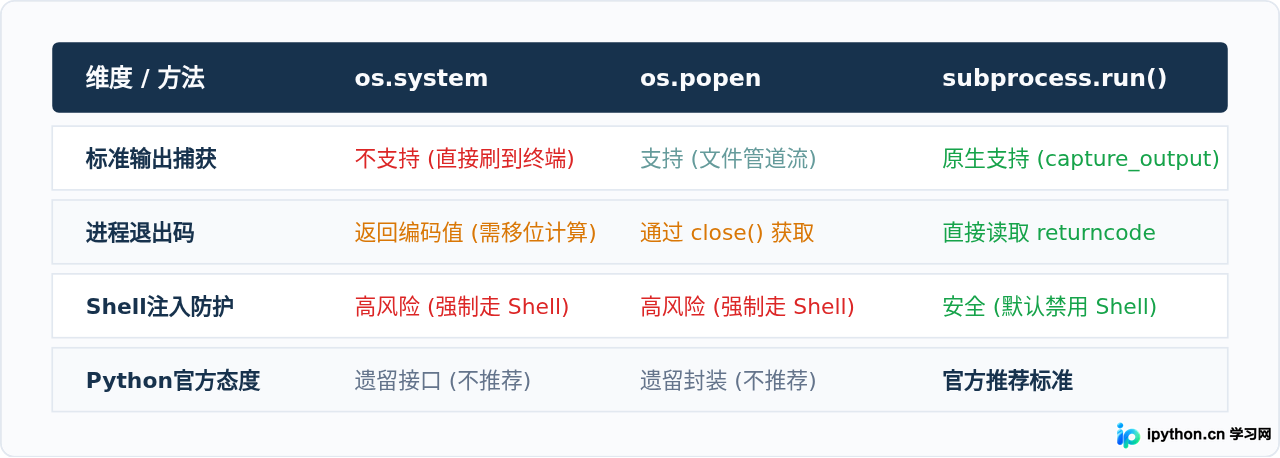
1. 核心差异概览与技术演进关系
Python 提供了多种与操作系统底层 Shell 交互的手段。早期的 os.system 与 os.popen 移植自 C 标准库函数,实现轻便但功能单一且受限严重。从 Python 2.4 开始,官方引入了 subprocess 模块,旨在替代分散在 os 模块下的零碎子进程创建工具。Python 3.5 进一步加入了 subprocess.run() 高阶 API,奠定了现代 Python 执行外部命令的标准范式。
2. 详解 os.system:只管触发,不取回显
os.system(command) 是 Python 中最简单但局限最大的方式。当它运行时,Python 会把整段字符串原封不动转交给底层系统的 Shell(例如 Linux 上的 /bin/sh -c 或 Windows 上的 cmd.exe /c)执行。
该方法会阻塞主进程,直到外部命令执行完毕。执行期间,命令的标准输出(stdout)和错误输出(stderr)会直接打印到控制台屏幕,Python 程序本身无法通过变量捕获这些文字内容。它的返回值并非命令的执行文本,而是一个包含退出状态信息的 16 位整数。
import os

# 执行系统命令
status = os.system("echo 'Hello World'")
print("Python 拿到的返回值:", status)Python 拿到的返回值: 0
os.system 返回的是系统的 wait() 状态码。高 8 位存放的是命令真实的退出码,低 8 位包含退出信号等系统信息。若要获取实际退出码,需要进行右移操作 exit_code = status >> 8。
3. 详解 os.popen:通过只读管道获取输出
当既需要让系统 Shell 执行指令,又必须把控制台输出读回 Python 进行解析时,过去常使用 os.popen(cmd, mode='r')。
os.popen 本质是基于 subprocess.Popen 实现的文件类对象封装。它会打开一个指向子进程标准输出的单向管道(Pipe)。你可以像读本地文件一样调用 .read() 或 .readlines() 来逐行消费数据。
import os

# 打开管道读取输出
pipe = os.popen("uname -s")
output = pipe.read().strip()
close_status = pipe.close()

print("读取到的内容:", output)
print("关闭管道时的返回:", close_status)关闭管道时的返回: None
使用 os.popen 需要注意两个隐患:
- 错误信息丢失: 默认情况下,它只管道化了标准输出(stdout),如果命令报错(stderr),错误信息仍然会直冲控制台屏幕,而
read()拿到的将是空字符串。 - 退出码解析困难: 只有在调用
pipe.close()时才会返回进程状态。如果命令成功执行(退出码为 0),close()将返回None;如果失败,则返回类似os.system的移位等待码。
4. 详解 subprocess:现代标准的完备控制
subprocess 模块不仅将标准输入、标准输出、标准错误完全解耦,还解除了对系统默认 Shell 的强制依赖,从根源上降低了注入风险。
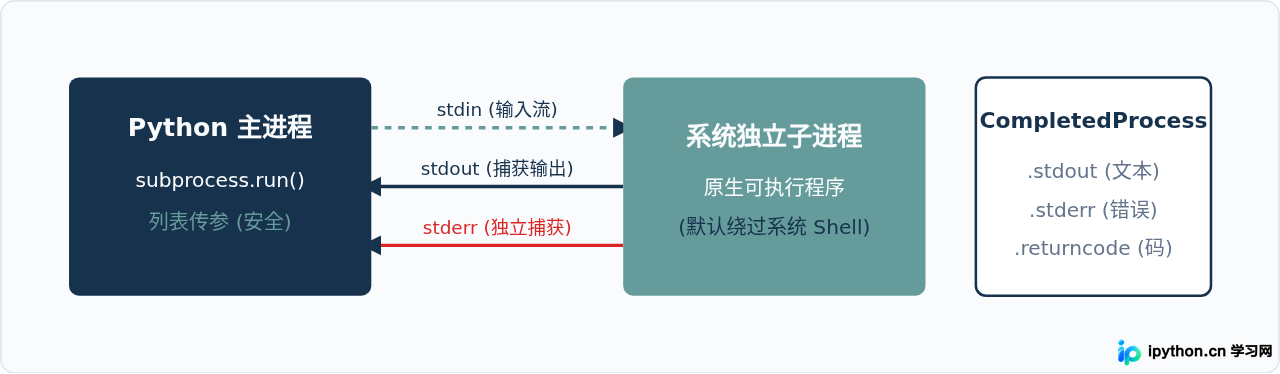
日常开发中最常用的高阶接口是 subprocess.run()。它默认以阻塞方式运行外部程序,执行完毕后返回一个包含详细运行状态的 CompletedProcess 对象。
import subprocess

# 采用列表形式传递命令与参数,自动防御注入
res = subprocess.run(
    ["echo", "Hello from Subprocess"],
    capture_output=True,  # 同时拦截 stdout 与 stderr
    text=True,            # 自动解码为字符串,避免拿到原始 bytes
    check=True            # 如果命令退出码非 0,直接抛出 CalledProcessError 异常
)

print("状态码:", res.returncode)
print("输出文本:", res.stdout.strip())输出文本: Hello from Subprocess
5. 安全隐患对比:Shell 注入的实际差异
这是区分新老方案最重要的技术考量。os.system 与 os.popen 均默认通过操作系统 Shell 解析整段字符串。如果参数中混入了用户不可控的输入,攻击者可以通过 ;、&& 或 | 拼接并执行恶意命令。
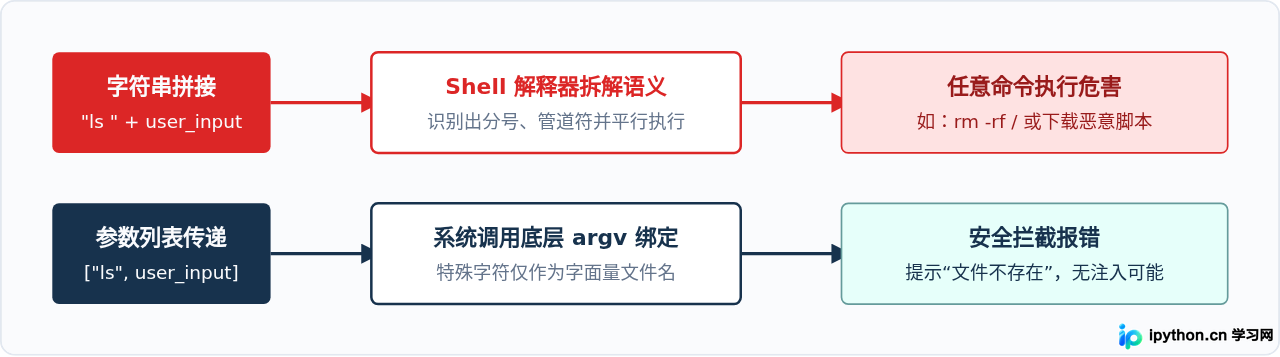
假设有外部输入变量 target = "test.txt; rm -rf /":
-
在
os.system(f"cat {target}")中: Shell 将分号解析为命令分隔符,执行完cat test.txt之后,会立即以当前用户权限执行随后的破坏性命令。 -
在
subprocess.run(["cat", target])中: Python 通过底层execve系统调用直接将"test.txt; rm -rf /"作为整体传递给cat程序的argv[1]。cat只会尝试寻找一个名为该长字符串的文件并报告找不到该文件,注入行为无法触发。
6. 选型决策路径与落地指南
面对现有代码维护或新模块开发,如何快速选择最合适的执行方法?可以依据以下决策逻辑进行判断:
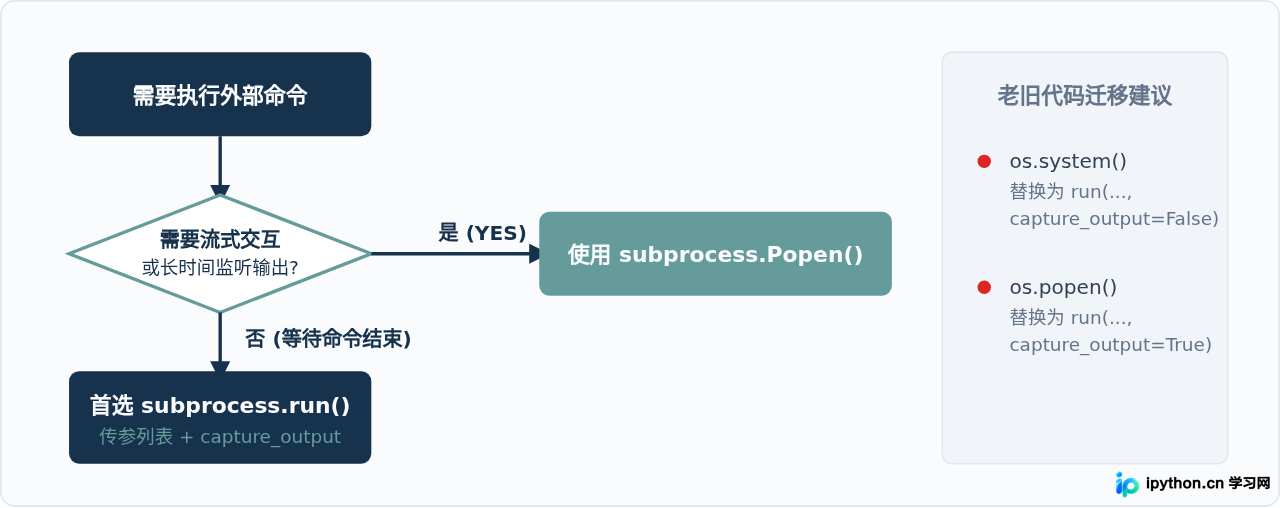
具体落地时的执行规则如下:
-
常规同步调用: 一律采用
subprocess.run(["cmd", "arg1", "arg2"], capture_output=True, text=True)。这种方式兼顾了可读性、状态码校验以及防注入安全要求。 -
实时日志与流式监控: 如果外部命令耗时很长(例如编译代码、打包 Docker 镜像),不能等到完全结束后再一次性读取输出,则应实例化底层的
subprocess.Popen,通过读取proc.stdout管道进行逐行非阻塞打印。 -
避免滥用
shell=True: 仅当确实依赖 Shell 内置功能(如管道符|、重定向符>、通配符*)时才开启shell=True。如果必须开启且参数包含外部变量,务必配合标准库的shlex.quote()对变量进行转义过滤。 -
旧代码维护: 遇到遗留工程中的
os.system与os.popen时,除非是即抛型临时脚本,建议逐步重构为subprocess.run,以消除潜藏的平台移位码解析错误与管道截断风险。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















