PHP allow_url_include安全风险解析:为何仅禁用它并不够
许多开发者认为在php.ini中禁用allow_url_fopen即可彻底解决远程文件包含(RFI)漏洞,但这会破坏大量依赖URL流的应用且存在误解。事实上,攻击者可通过php://input或data:等协议绕过该限制直接执行代码。本文解析这一安全盲区,并指出彻底防护需结合Suhosin扩展或更严格的输入验证。
10-16
9




许多开发者认为在php.ini中禁用allow_url_fopen即可彻底解决远程文件包含(RFI)漏洞,但这会破坏大量依赖URL流的应用且存在误解。事实上,攻击者可通过php://input或data:等协议绕过该限制直接执行代码。本文解析这一安全盲区,并指出彻底防护需结合Suhosin扩展或更严格的输入验证。
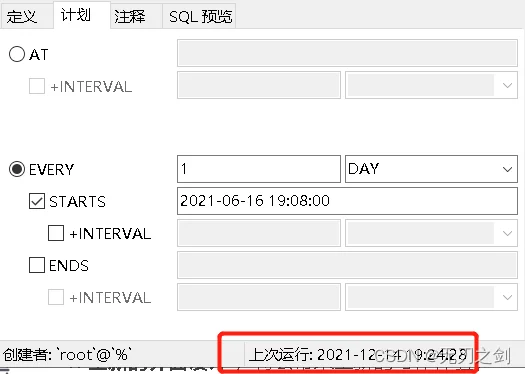
MySQL定时任务无法执行通常由事件调度器关闭或任务状态禁用导致。本文介绍如何通过 show variables 检查 event_scheduler 状态,使用 set global 或修改配置文件开启服务,并通过 show events 确认任务启用,同时提供快速验证方案。
本文详细解析 PHP 中最常见的几种错误级别及其触发场景。从最低级的 Deprecated(不推荐)和 Notice(通知级),到影响运行的 Warning(警告),再到导致进程终止的 Fatal Error(致命错误),以及无法执行的 Parse Error(语法解析错误)。通过具体代码示例与 php.ini 配置说明,帮助开发者快速定位并修复代码隐患。
本文详解Go语言中JSON的序列化(json.Marshal)与反序列化(json.Unmarshal)操作,包含基础数据结构转换、格式美化技巧、指针传递注意事项,以及实现Marshaler与TextMarshaler接口的自定义序列化方法,附带完整代码示例。
在 Windows Forms 应用中,默认只有标题栏可以拖拽移动窗口。本文将介绍如何利用 Windows API(user32.dll)的 ReleaseCapture 和 SendMessage 函数,结合 MouseDown 事件,轻松实现整个客户区的自由拖拽功能,无需编写复杂的原生代码逻辑。
深入解析C语言中strlen()函数与sizeof运算符的本质区别。明确 strlen 基于\0结束符统计有效字符数,而 sizeof 计算声明占用的内存字节总数。通过代码案例对比 char* 指针、char[] 数组在32位/64位系统下的不同表现,掌握跨平台编程中的内存管理与字符串处理技巧。
本文深入解析PHP中基于MySQL数据库的经典分页功能实现。通过构建后端SQL查询逻辑(使用LIMIT偏移量)并结合前端HTML表格展示,详细阐述了页码计算、边界判断及导航链接生成的核心算法。尽管原文示例使用了已弃用的mysql扩展,但其体现的分页数学模型仍具参考价值,同时提示了向PDO或mysqli迁移的必要性以确保现代系统的兼容性。
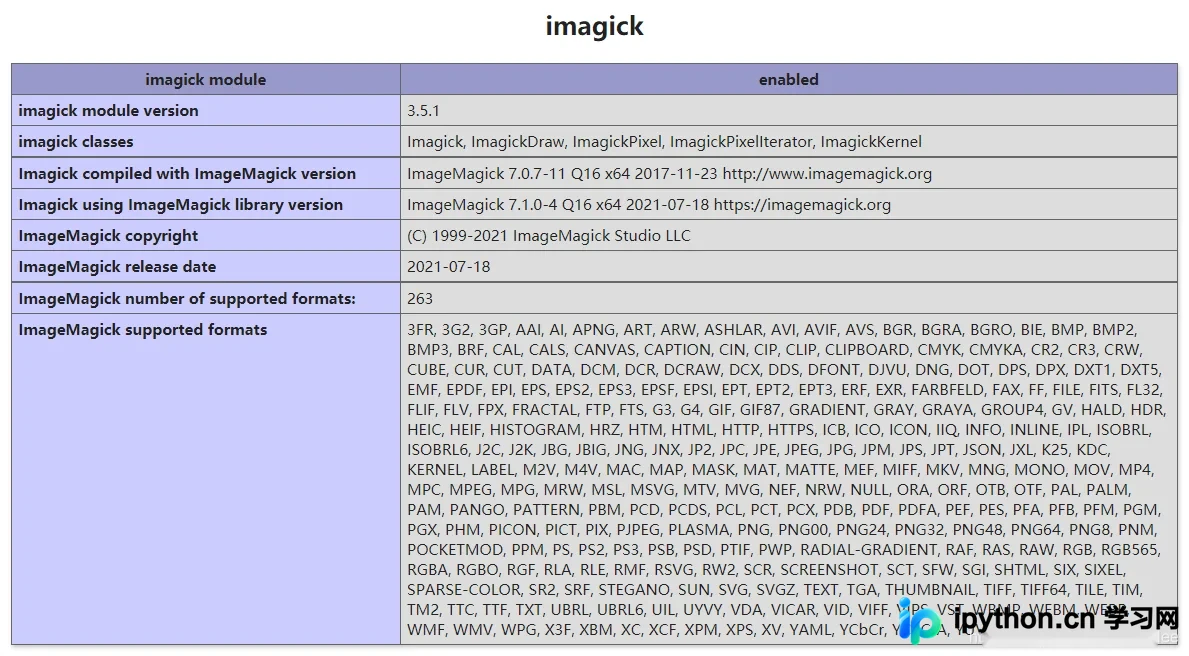
在Windows IIS环境下,PHP默认不支持WebP格式。本文指导通过安装PHP的ImageMagick扩展处理WebP图像,并在IIS管理器中配置application/webp MIME类型,从而解决WebP图片无法访问或处理的问题,同时附带文件权限设置提示。
本文详细介绍三种基于SQL Server的高效分页策略:利用自增ID的TOP查询、NOT IN排除法以及子排序结合DESC翻转技巧。针对百万级数据,提供不同字段的排序方案与执行逻辑,帮助开发者平衡效率与灵活性。
本文介绍在Go语言的Alpine或Scratch最小化Docker镜像中如何正确配置本地时区,解决默认使用UTC的问题。通过添加tzdata包或利用内置zoneinfo.zip,结合ENV TZ环境变量,实现日志和定时任务时间的精准显示。
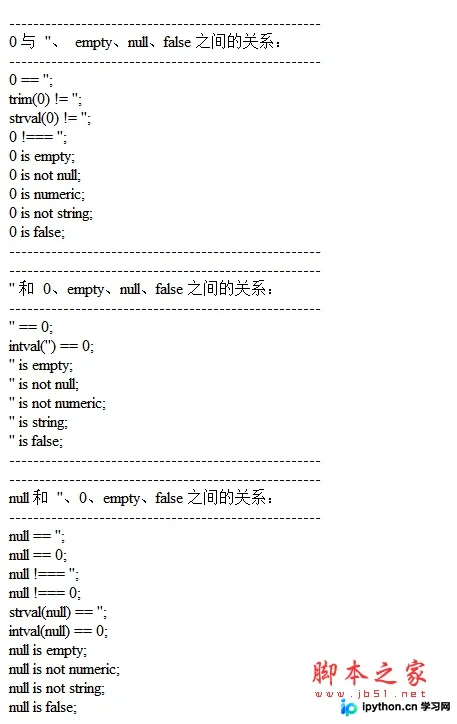
在PHP开发中,处理表单提交或API返回值时常需区分空字符串('')、数字0、null、empty和false。本文通过详细代码演示了这些不同数据类型的特性,揭示了 == 与 === 运算符的差异以及 is_null、is_numeric 等函数的行为逻辑,帮助开发者避免因逻辑误判导致的安全漏洞或程序错误。
当 SQL Server 日志文件(.ldf)占用过多磁盘空间时,可通过修改数据库还原模式或使用 DBCC SHRINKFILE 命令进行压缩。本文提供从切换到简单模式、执行收缩再到恢复完整模式的标准化操作步骤及参数说明。



