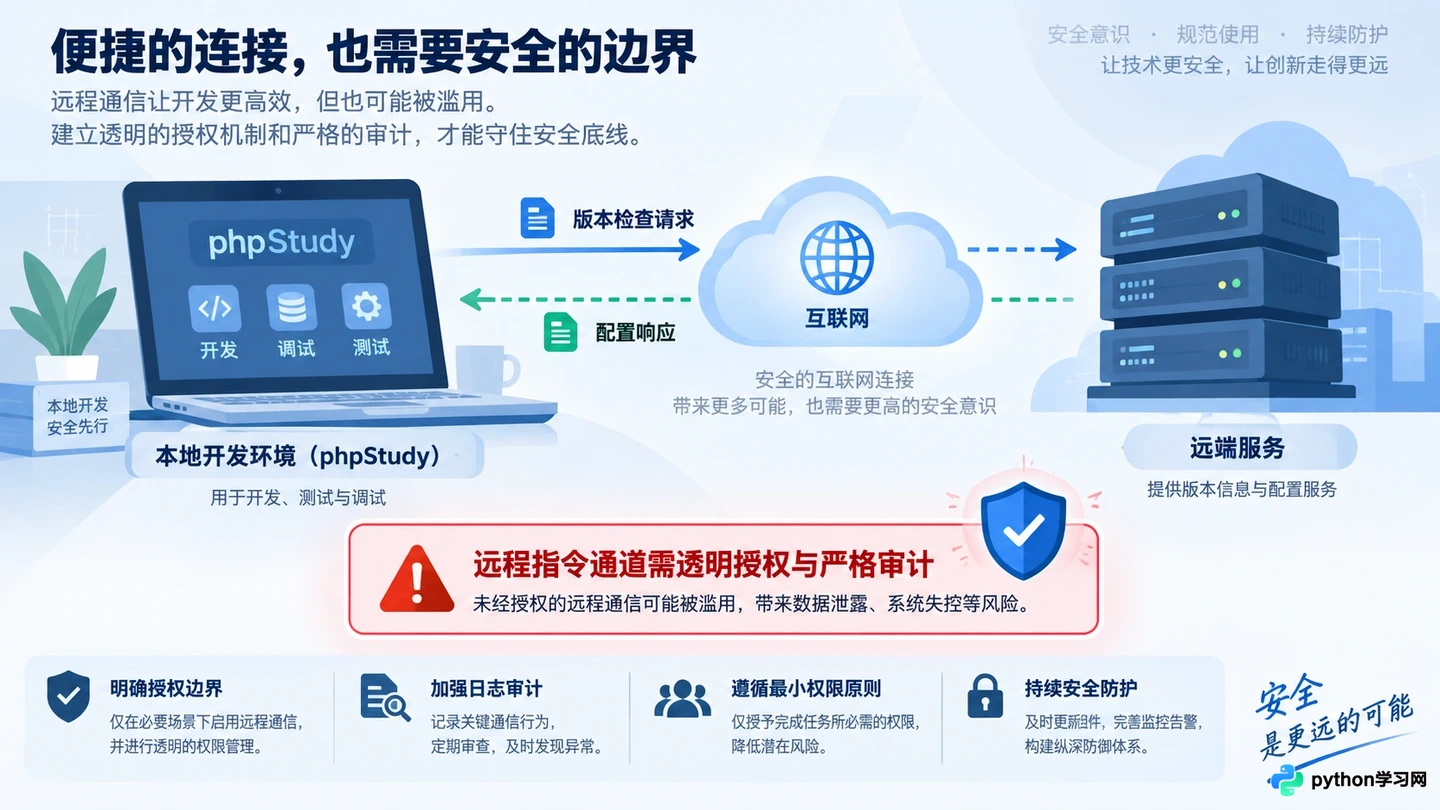
phpstudy是否存在后门风险?生产环境安全评估与加固建议
针对phpStudy集成环境的“后门”争议进行技术溯源,区分官方预留接口与恶意植入的区别。文章从代码审计、网络行为监控角度分析其安全风险,并提供生产环境下的替代方案及若必须使用时的加固策略,帮助开发者建立正确的本地与线上环境隔离意识。
10-21
17




针对phpStudy集成环境的“后门”争议进行技术溯源,区分官方预留接口与恶意植入的区别。文章从代码审计、网络行为监控角度分析其安全风险,并提供生产环境下的替代方案及若必须使用时的加固策略,帮助开发者建立正确的本地与线上环境隔离意识。
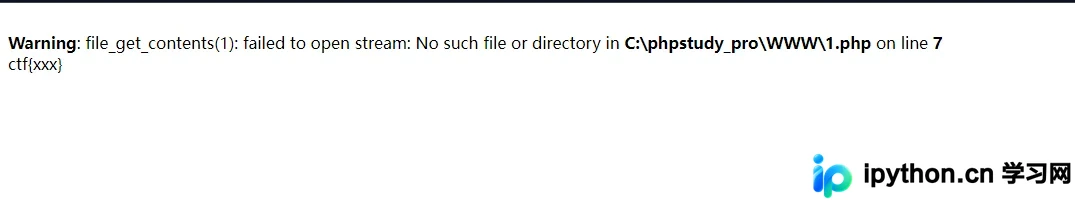
本文通过六个经典 PHP CTF 题目,深入解析代码审计中的核心漏洞。涵盖 extract 变量覆盖、%00 截断绕过 is_numeric、反序列化多重加密绕过、WITH ROLLUP SQL 注入,以及 strcmp 和 sha1 函数的数组类型绕过机制。适合安全初学者掌握基础审计思路。
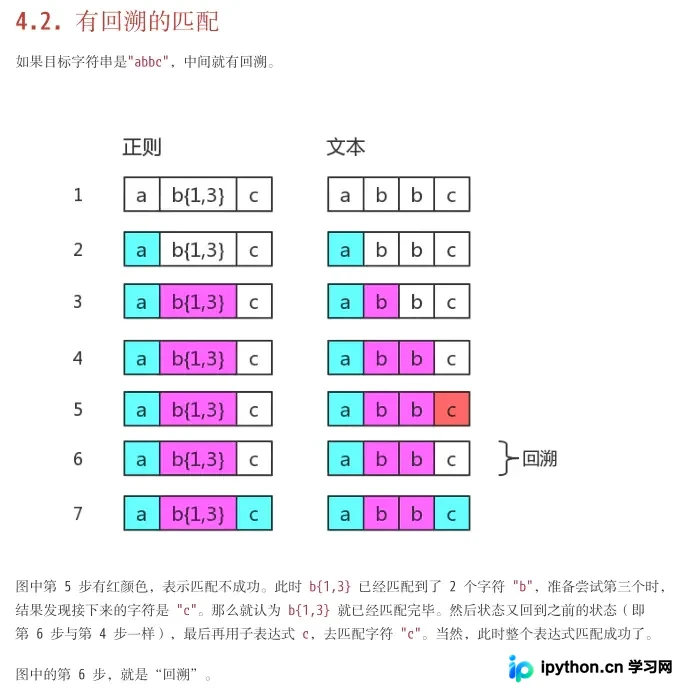
本文详细解析了PHP中正则回溯(Backtracking)机制及其引发的reDOS风险。通过演示如何利用`pcre.backtrack_limit`默认上限导致`preg_match`返回false,并结合PHP松散比较特性(如'0' == false),实现绕过WAF或逻辑校验的安全测试场景,同时提供修复建议。
本文深入分析 PHP 开发中常见的危险函数及其潜在安全风险,涵盖文件包含、源码泄露、后门写入、任意删除及命令执行等场景。通过具体漏洞案例解析变量未过滤导致的危害,并提供服务器配置与代码层面的双重防御策略,帮助开发者构建更安全的 Web 应用。
本文解析 PHP 中利用 Session 结合表单提交来防御 URL 参数篡改攻击的方法。通过示例代码展示如何校验 POST 数据并依赖服务端 Session 状态执行敏感操作(如重置密码),同时指出原始代码中存在的正则表达式缺陷及潜在的 SQL 注入风险,提供修正后的安全编码建议。
本文详细分析 ThinkPHP 5.0-5.1 版本中的文件包含漏洞,该漏洞由模板解析时的变量覆盖引起。通过跟进 $this->assign() 和 fetch() 调用链,揭示 extract() 函数如何被用来覆写 $cacheFile 变量并执行任意文件读取。文章提供了完整的环境搭建步骤、漏洞核心代码路径分析及可利用的 URL PoC。
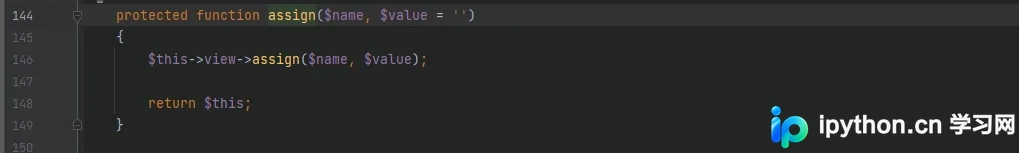
本文深入解析PHP序列化和反序列化机制,重点介绍__sleep、__wakeup等常见魔术方法的触发逻辑。针对安全实战中常见的正则匹配限制和类型检查,详细阐述了利用引用、CVE-2016-7124版本差异、属性个数伪造及十六进制编码等多种绕过技巧及其底层原理。
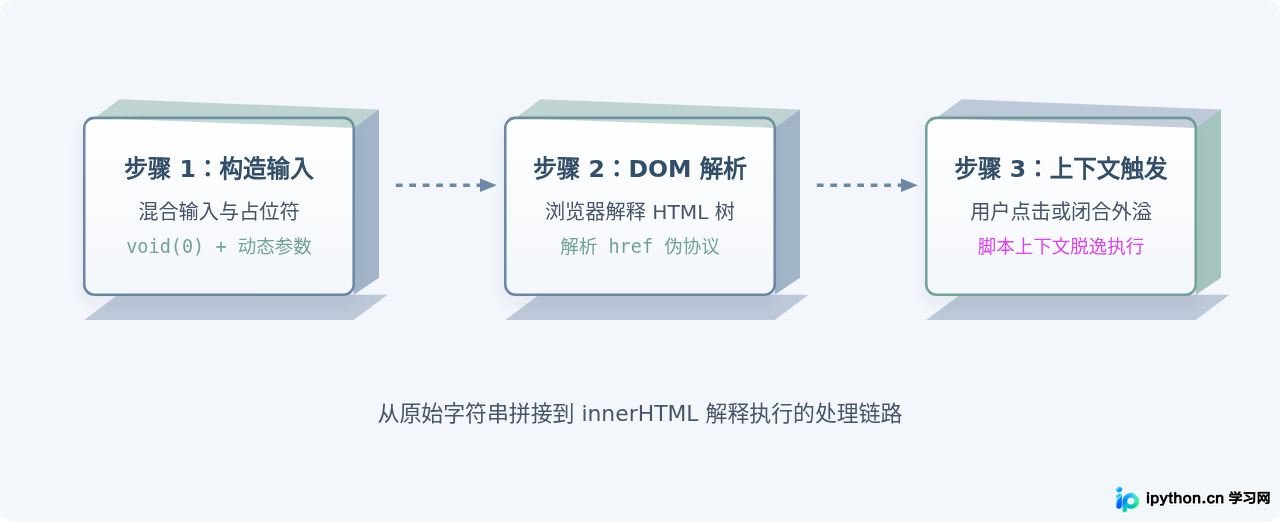
深入剖析通过innerHTML动态拼接或注入包含javascript:void(0)的HTML片段时潜藏的安全漏洞,包括伪协议执行、属性逃逸XSS、点击劫持诱导以及安全修复实践。