



VSCode 安装被拦,先别急着把安装包当成木马处理。这类情况多数是防病毒软件把 Electron 打包结构、动态链接行为或运行时子进程误判成可疑活动。下面按验证来源、设置放行、排查安装残留三个步骤整理,你可以据此判断是单纯误报,还是已经留下了权限问题。
先确认是不是误报
VSCode 安装时最常见的情况,不是安装包真的有毒,而是杀软启发式扫描过严。Windows Defender、火绒、360、腾讯电脑管家都可能在下载后立刻双击安装的那一刻触发拦截。
先做两步基础确认:
- 只从官方地址下载:
https://code.visualstudio.com/Download - 优先选择
User Installer或System Installer,不要用第三方镜像或加速站分发包
如果你手里的安装包例如 VSCodeUserSetup-x64-1.89.0.exe 被报毒,可以上传到 virusTotal.com 查看检测结果。若只有 1–2 家引擎报毒,而主流引擎没有一致判定,基本可以按误报处理。
安装时还有一个常见误区:不要右键选择“以管理员身份运行”去启动 User Installer。它本来就不需要提权,强行提权反而更容易触发 UAC 和安全软件的拦截链。若本机允许,临时关闭实时防护后完成安装,再立即重新启用,通常就能避开这一步的误判。
Windows Defender 该怎么加排除项
很多人会直接给 Code.exe 加排除项,但这个办法往往不彻底。原因是 VSCode 运行后还会派生 renderer.exe、gpu-process.exe、extensionHostProcess.exe 等子进程,单独放过主程序,子进程仍可能继续被拦。
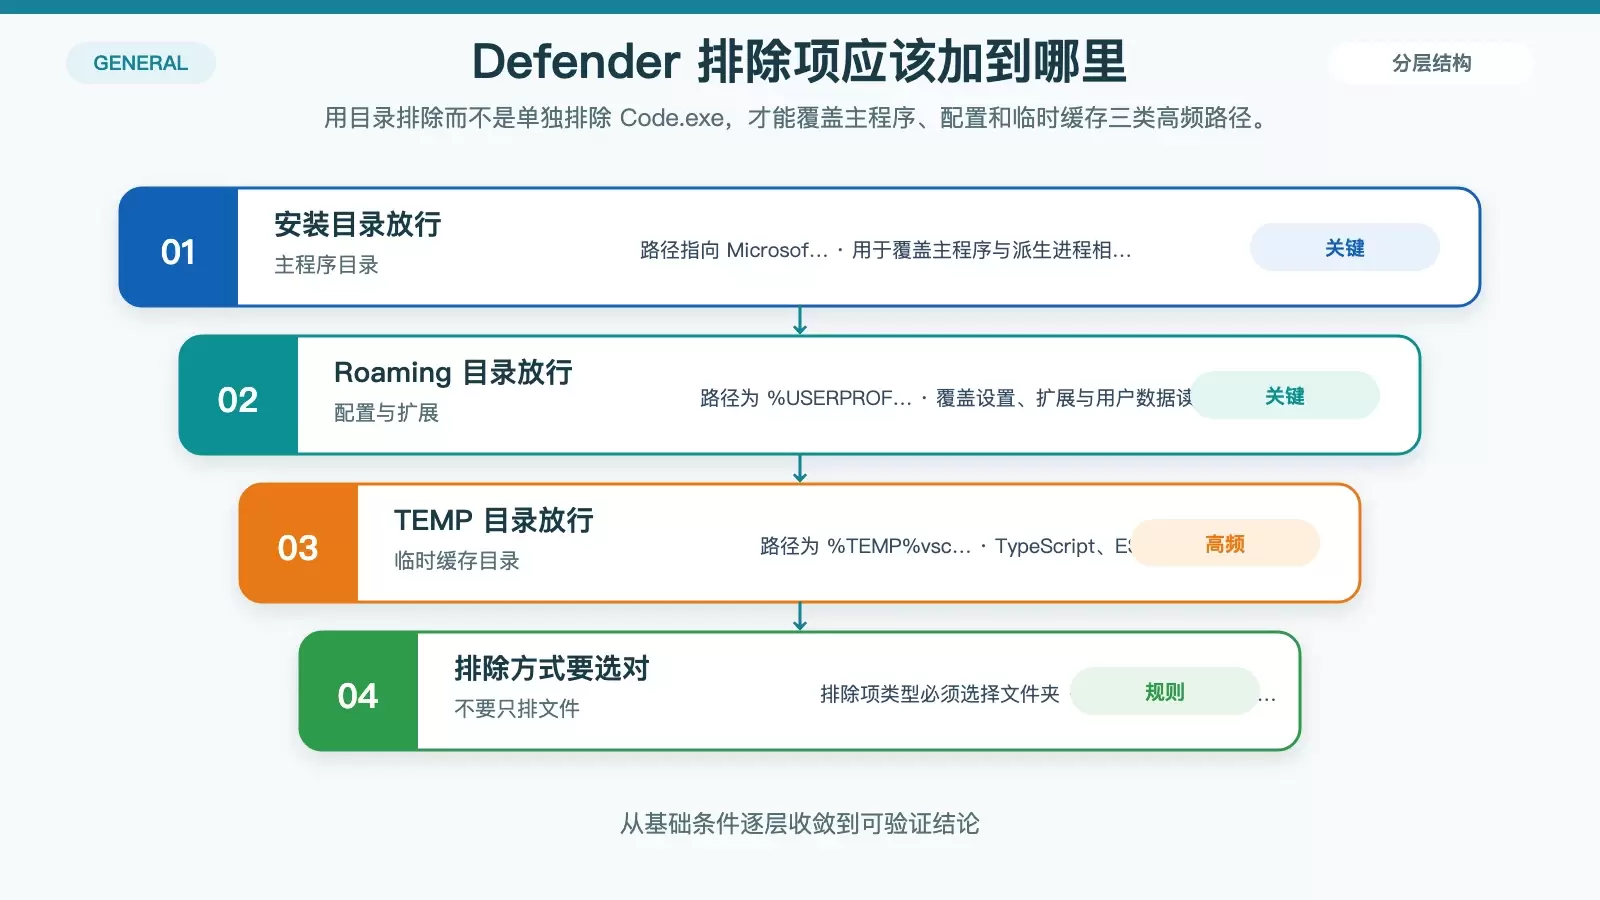
更有效的方式,是直接把下面三个目录作为“文件夹”排除项加入 Defender:
%USERPROFILE%AppDataLocalProgramsMicrosoft VS Code:主程序目录%USERPROFILE%AppDataRoamingCode:用户配置与扩展数据%TEMP%vscode:临时缓存目录,TypeScript、ESLint 等扩展会频繁读写
注意这里的类型必须是“文件夹”,不是“文件”。设置完成后,Defender 对这些路径通常不会继续弹窗、记录相关拦截日志,也不会降低运行时性能。
操作路径为:设置 → 隐私和安全性 → Windows 安全中心 → 病毒和威胁防护 → 管理设置 → 添加或删除排除项。
火绒、360、腾讯电脑管家重点看“自定义防护”
这类软件真正麻烦的地方,往往不是主界面的扫描结果,而是“自定义防护”或类似主动防御模块。它可能不弹窗、不提醒,只是在后台静默拦截,让你感觉 VSCode 能装上,但运行异常。
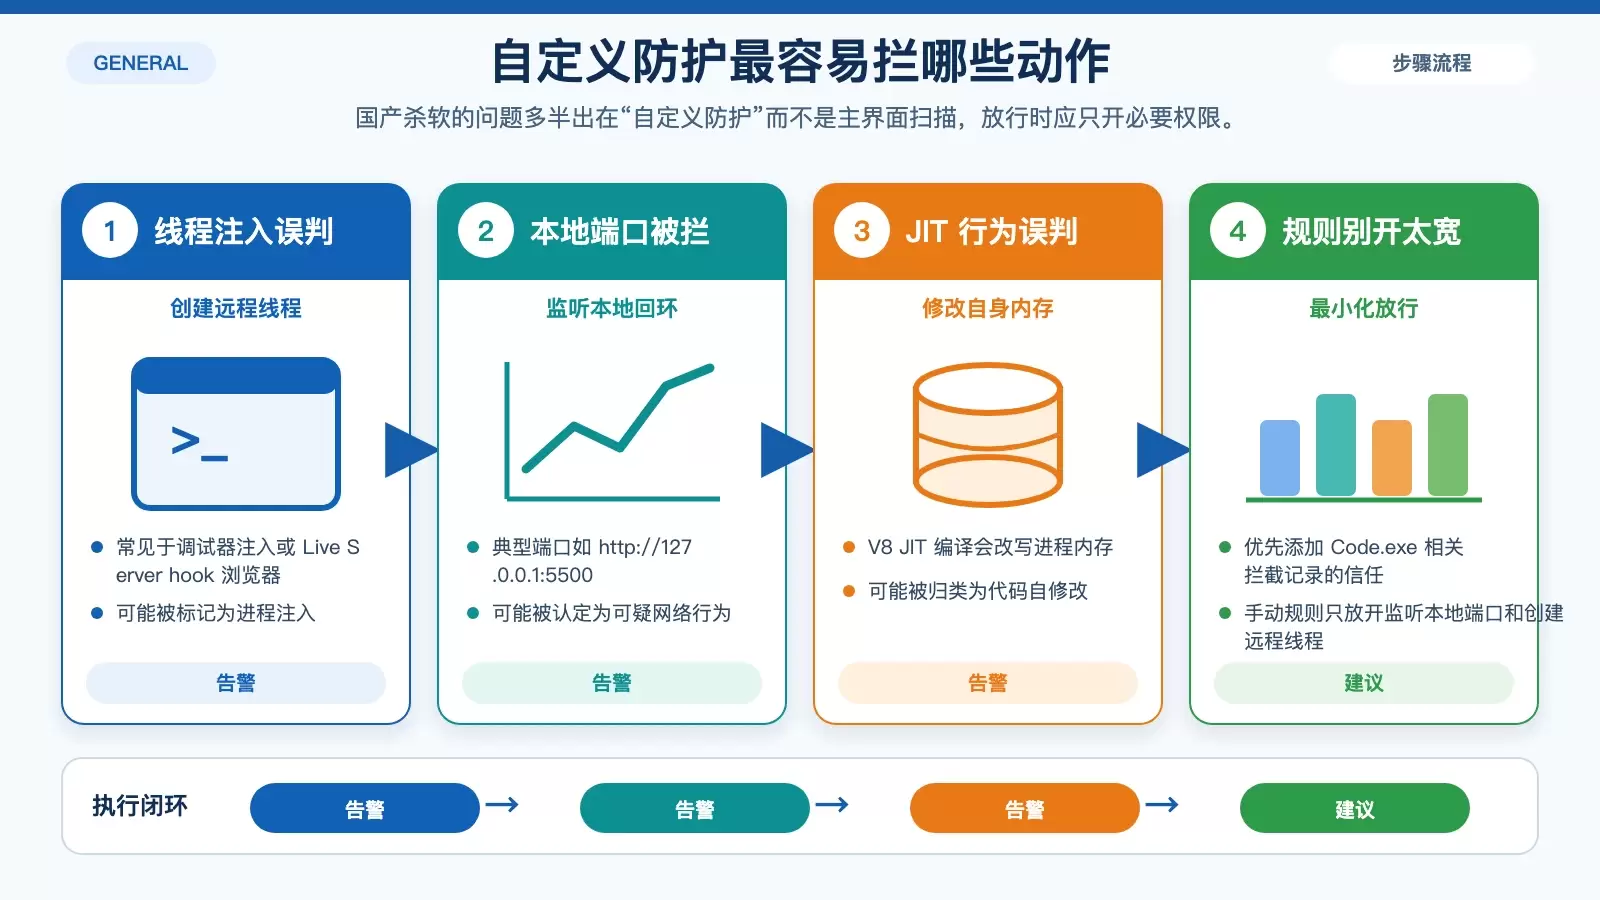
常见的误拦动作主要有三类:
- 创建远程线程:例如调试器注入、Live Server 启动时 hook 浏览器,可能触发“进程注入”告警
- 监听本地回环端口:例如
http://127.0.0.1:5500,可能被判定为“可疑网络行为” - 修改自身内存:例如 V8 JIT 编译 JavaScript 代码,可能被标记为“代码自修改”
处理方法通常不是关闭整套主动防御,而是进入对应软件的“自定义防护”页面,查看最近拦截记录,对 Code.exe 相关条目执行“添加信任”。
如果当前版本需要手动建规则,优先只放开两类权限:
- 允许监听本地端口
- 允许创建远程线程
不要顺手勾选“允许所有网络连接”这类过宽的权限,否则等于把精细防护直接绕过去了。
安装失败后还要检查权限锁残留
有些情况下,真正影响后续使用的已经不是杀软本身,而是安装中断后遗留的目录权限问题。常见位置包括 %APPDATA%Code 和 %TEMP%vscode。如果这些目录被加上 NTFS 权限锁,例如当前用户被设置为“拒绝写入”,即便后续放行成功,VSCode 也可能继续异常。
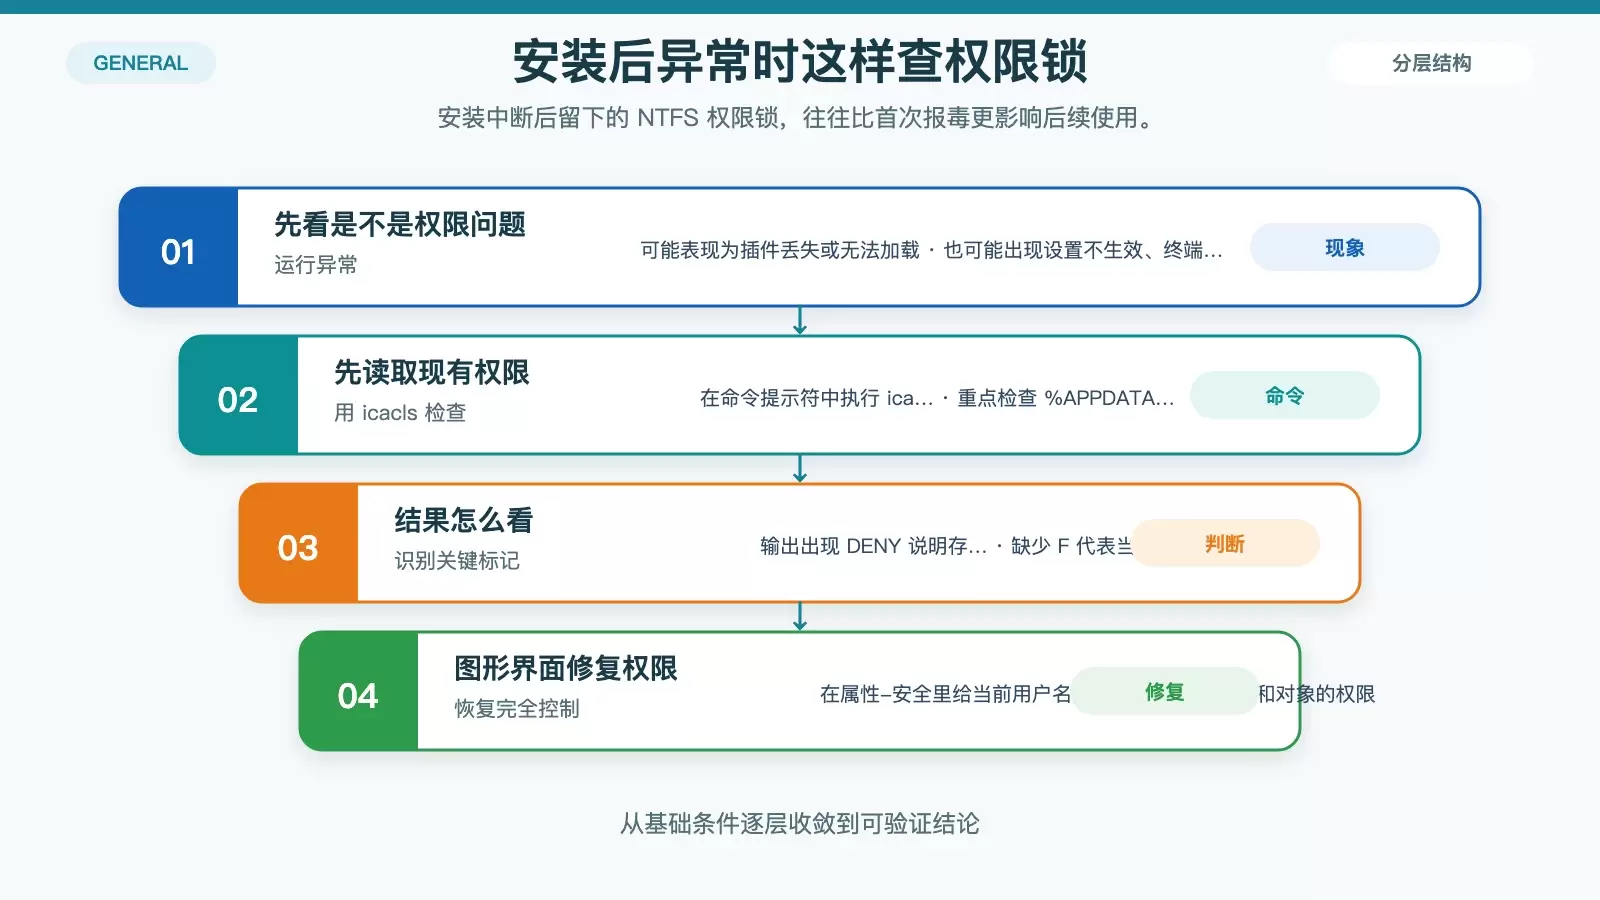
这类异常通常表现为:
- 插件丢失或无法加载
- 设置不生效
- 终端无法正常使用
- 程序退回临时沙箱模式运行
可以先在命令提示符中检查权限:
icacls "%APPDATA%Code"如果输出中出现 DENY,或者当前用户缺失 F(Full Control),就需要手动修复。图形界面的处理路径是:右键对应文件夹 → 属性 → 安全 → 编辑 → 选中你的用户名 → 勾选“完全控制” → 再勾选“替换子容器和对象的权限”。
做完这一步后,再重新启动 VSCode,才算把安装阶段留下的问题清理干净。
一个更稳妥的处理顺序
如果你想尽量少走弯路,可以按下面的顺序判断:
- 先从官方地址重新下载,确认不是第三方分发包
- 用
virusTotal.com判断是否只有少数引擎报毒 - 安装时不要对
User Installer强行提权 - 给 Defender 添加 3 个文件夹排除项,而不是只排除
Code.exe - 检查火绒、360、腾讯电脑管家的“自定义防护”拦截记录
- 如果装完仍异常,再用
icacls排查%APPDATA%Code权限
多数情况下,VSCode 被拦截并不意味着安装包有问题,而是安全软件没有正确识别它的安装和运行方式。只要验证来源可靠,再按路径放行和修复残留权限,通常都能恢复正常安装与使用。















