



很多站点切 HTTPS 时,常卡在证书路径、server 块写法和重启前未校验配置。下面按部署顺序保留最关键步骤。
先准备好证书和存放路径
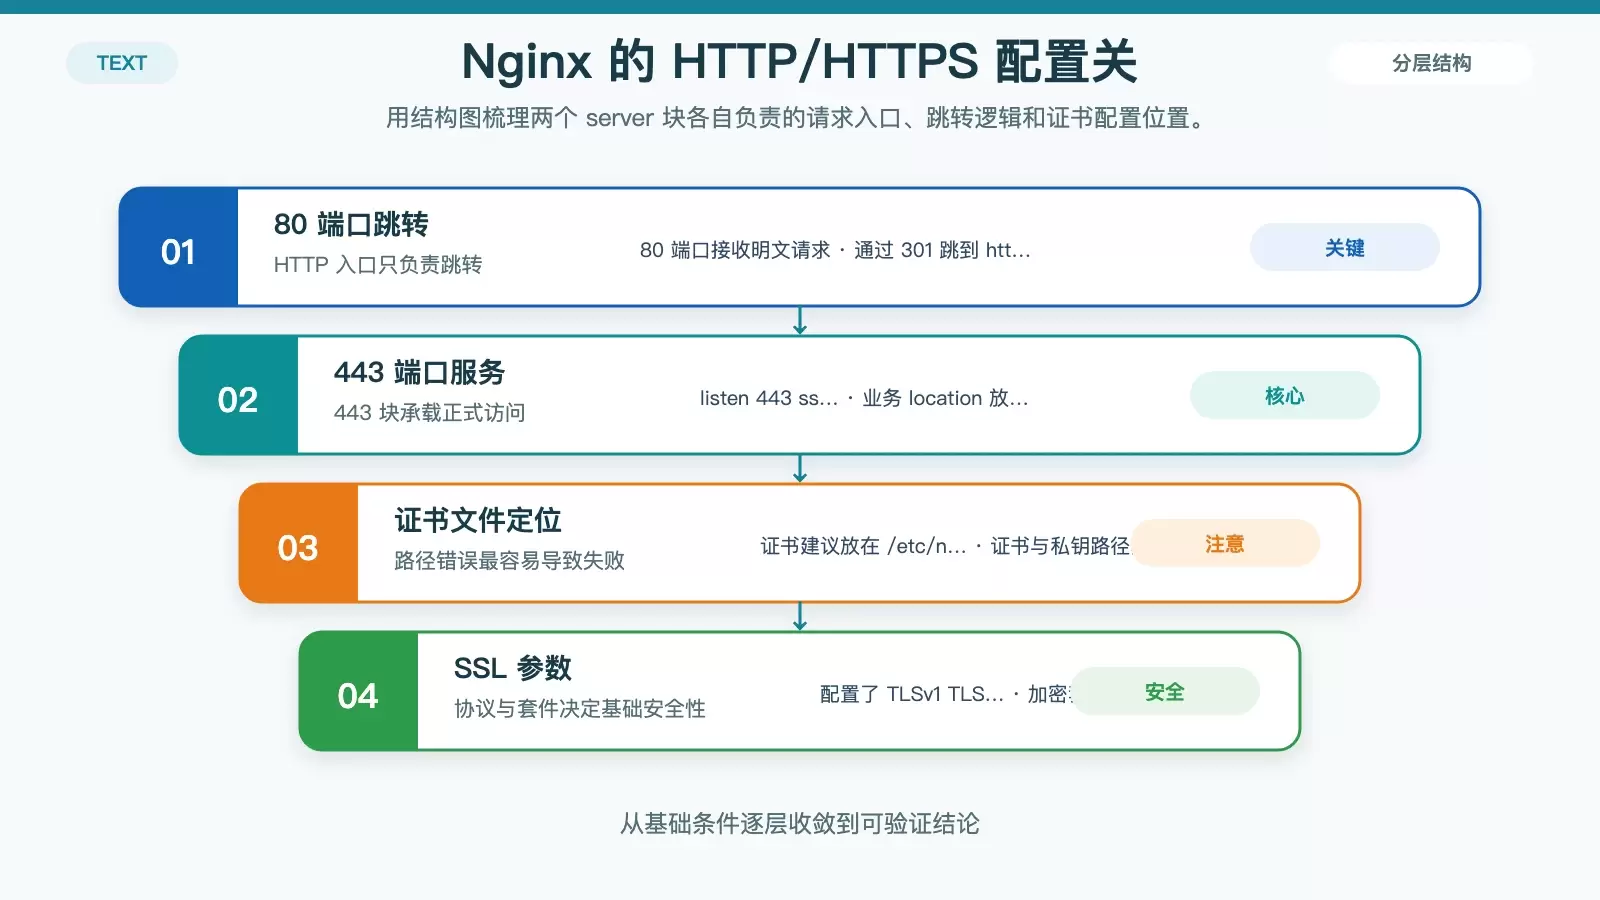
先为域名准备 SSL 证书。可向 CA 购买,也可使用免费的 Let's Encrypt。证书和对应私钥都必须具备。
拿到文件后上传到服务器,常放在 /etc/nginx/ssl,便于统一维护。路径不强制,但配置中必须与实际文件一致。
Nginx 配置怎么写
配置文件通常位于 /etc/nginx/nginx.conf,也可能是 /etc/nginx/sites-available/your_domain.conf。在对应 server 块中加入:
server {
    listen 80;
    server_name your_domain.com www.your_domain.com;
    return 301 https://$host$request_uri;
}

server {
    listen 443 ssl;
    server_name your_domain.com www.your_domain.com;

    ssl_certificate /etc/nginx/ssl/your_domain.com.crt;
    ssl_certificate_key /etc/nginx/ssl/your_domain.com.key;

    ssl_protocols TLSv1 TLSv1.1 TLSv1.2;
    ssl_ciphers HIGH:!aNULL:!MD5;
    ssl_prefer_server_ciphers on;

    # 其他配置,如 location 块等
}
your_domain.com、www.your_domain.com 要替换为实际域名;ssl_certificate 和 ssl_certificate_key 必须指向真实存在的证书与私钥;业务 location 可继续放在 443 的 server 块中。
HTTP 跳转到 HTTPS 的作用
80 端口的 server 块只负责把请求通过 301 永久重定向到 https://$host$request_uri,保留原地址和请求路径。
改完后如何让配置生效
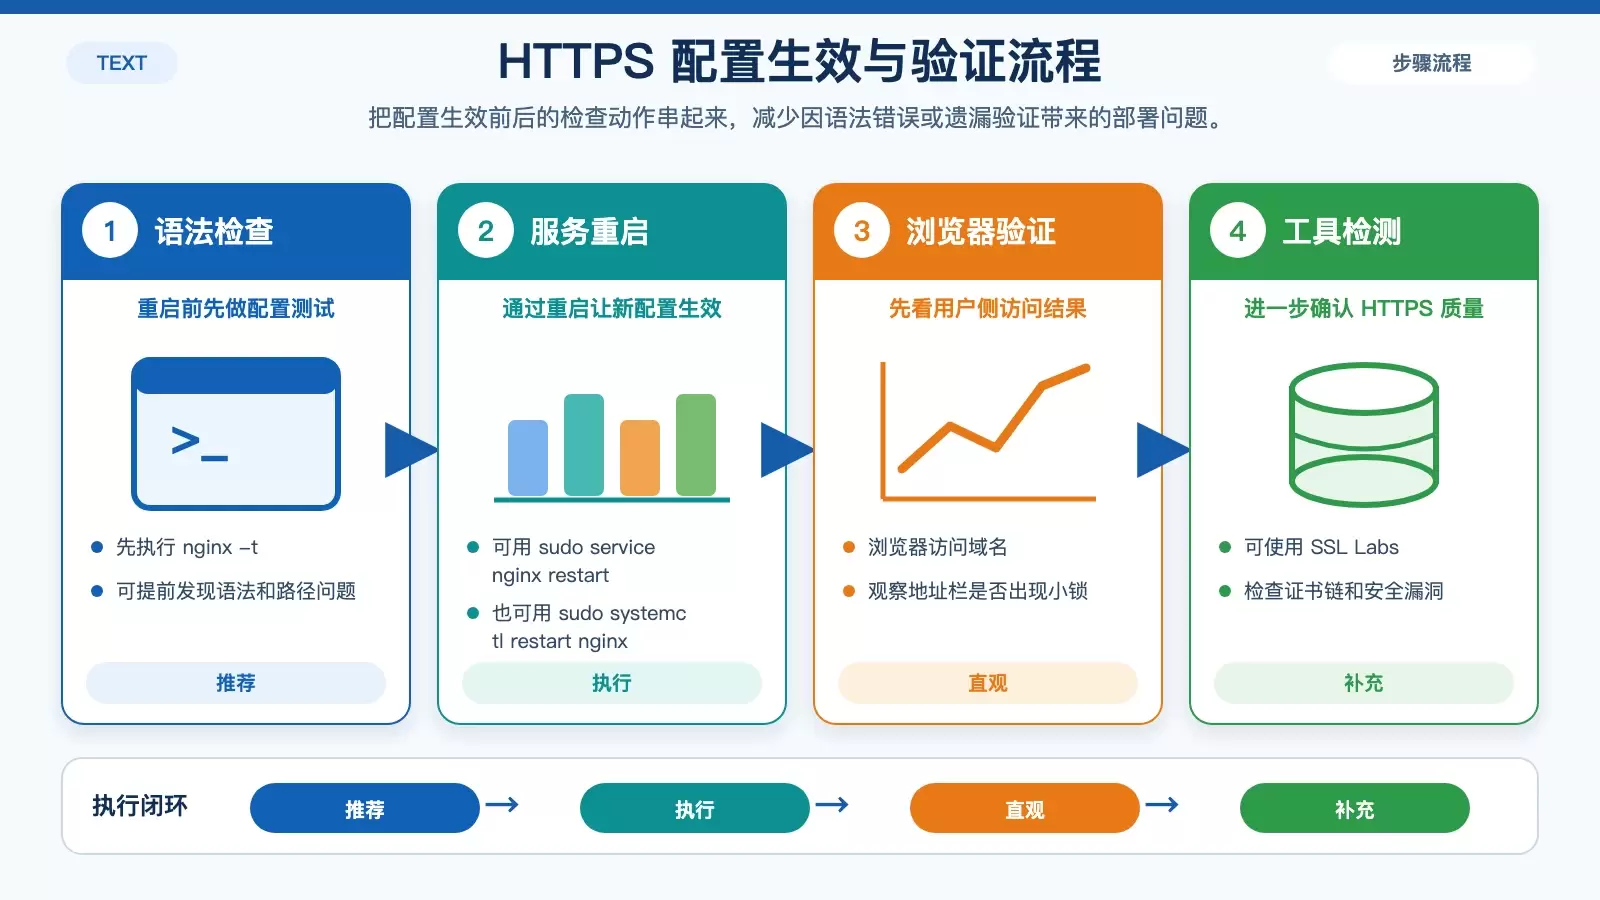
修改后先测试配置,再重启 Nginx:
nginx -t
sudo service nginx restart
sudo systemctl restart nginx
nginx -t 可提前发现路径错误或配置语法问题。
最后怎么验证 HTTPS 是否正常
用浏览器访问域名,确认地址栏是否出现小锁;也可用 SSL Labs 检查证书链、协议支持和明显安全问题。
若浏览器可正常通过 HTTPS 访问,且 HTTP 会自动跳转到 HTTPS,说明基础配置已生效。重点只需核对三项:证书文件正确、Nginx 配置对应准确、重启前先执行 nginx -t。















