



前端遇到跨域报错时,第一反应往往是去改代码或临时关限制,但很多问题其实先要分清:到底是浏览器拦截、服务器没放行,还是请求链路本身就有问题。Linux 记录虽然不能直接“解决跨域”,却能帮你迅速看清请求是否到达服务器、响应是否异常,以及该把精力放在 CORS 配置、代理转发还是调试工具上。
跨域问题为什么会出现
跨域问题的根源,是浏览器的同源策略。对浏览器来说,请求是否同源,取决于协议、域名、端口这三项是否完全一致。只要其中任意一项不同,浏览器就会把它视为跨源访问。
这套机制的目的,是防止一个站点上的 JavaScript 随意读取另一个站点的敏感数据。从安全角度看,它非常需要;但在前后端分离、接口服务拆分、联调测试这些日常开发场景里,它也确实经常成为报错来源。
Linux 记录能帮你解决什么
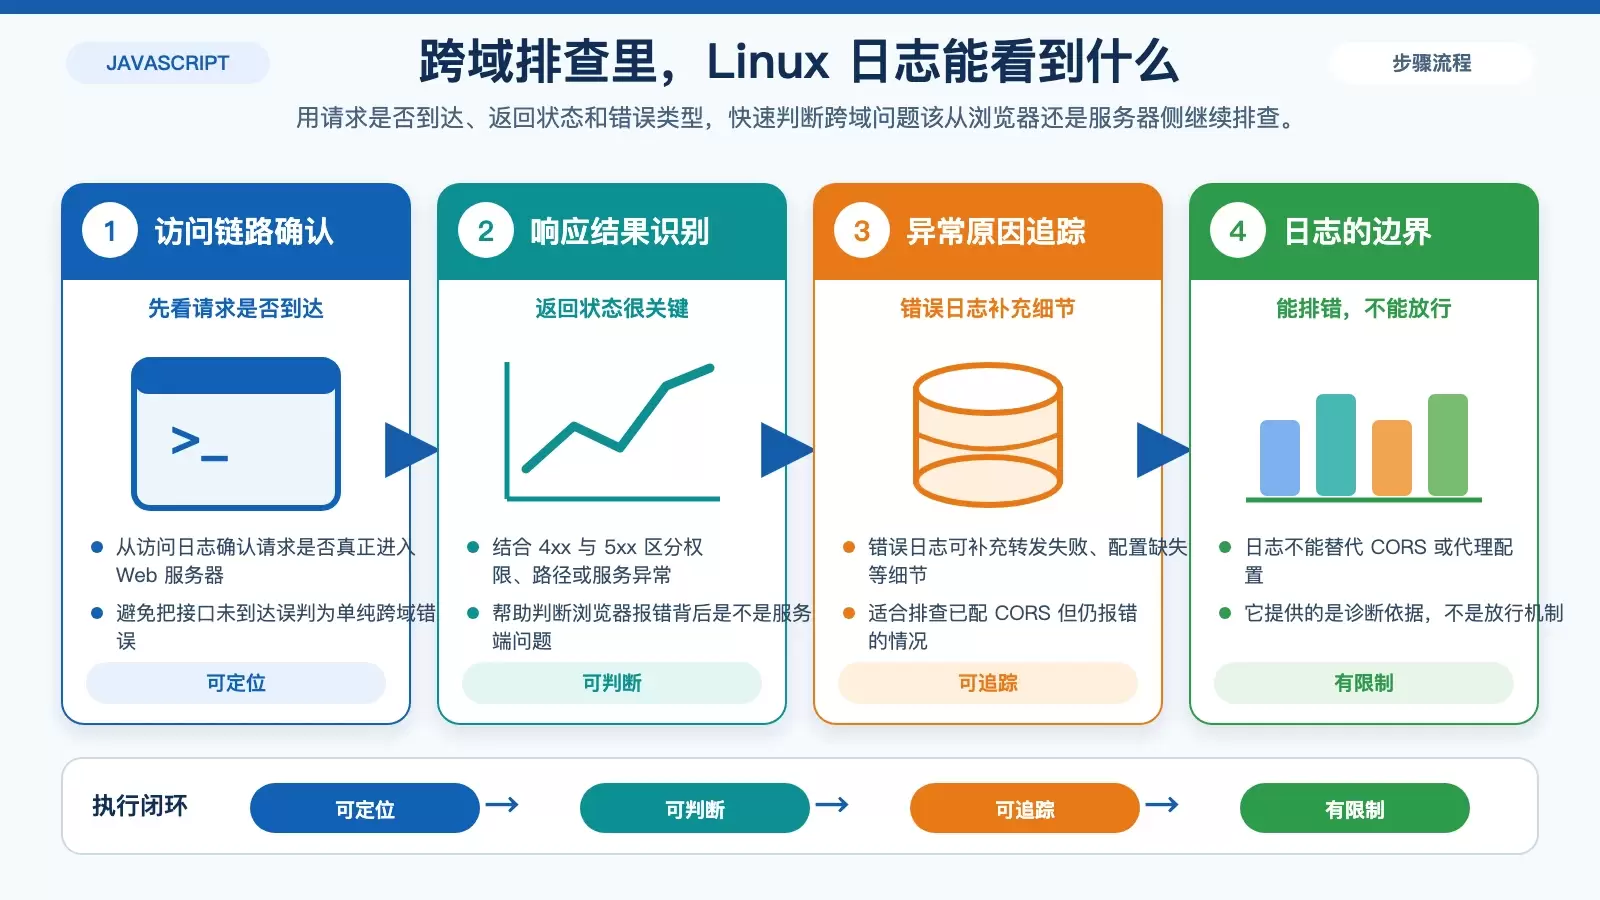
先说结论:Linux 记录不能替代跨域方案本身,但它非常适合做排查依据。跨域报错出现在浏览器里,真正的线索往往还在 Web 服务器的访问记录和错误记录中。
通过记录,你通常可以确认几件事:
- 请求有没有真正到达服务器;
- 服务器返回的是正常响应、4xx,还是 5xx;
- 是否存在被拒绝、转发失败、配置缺失等问题;
- 前端以为是“跨域”,实际却是接口路径、鉴权或上游服务异常。
也就是说,记录的价值不在于“放开限制”,而在于帮你缩小问题范围。尤其当你已经配置过跨域,浏览器仍然报错时,记录往往比反复猜测更有效。
首选方案:CORS
CORS(跨域资源共享)是目前最主流、也最推荐的处理方式。它的关键思路很直接:由服务器通过响应头明确告诉浏览器,哪些源被允许访问当前资源。
最常见的配置形式,就是在响应头里加入:
Access-Control-Allow-Origin: https://example.com这表示只允许来自 https://example.com 的请求访问当前资源。相比各种“绕路”方案,CORS 的优点在于规则明确、行为标准化,而且更符合现代 Web 的安全模型。
为什么优先用 CORS
- 它是浏览器标准支持的正式方案;
- 配置完成后,前后端职责比较清晰;
- 安全边界可控,可以按源精确放行;
- 适合大多数前后端分离接口场景。
如果你的接口和前端页面分属不同源,第一选择通常就应该是检查并完善 CORS 配置,而不是先找“绕过限制”的办法。
老办法:JSONP 还适合用吗
JSONP(JSON with Padding)属于较早期的跨域方案。它利用的是 <script> 标签的 src 属性不受同源策略限制这一点,通过动态插入脚本标签,把远端返回内容当作脚本执行。
这种办法确实能工作,但限制和风险都很明显:
- 只支持
GET请求; - 返回内容会被直接执行,存在安全风险;
- 不符合现代接口设计习惯,维护成本偏高。
所以,JSONP 更像是兼容旧系统时不得不保留的历史方案,而不是今天的新项目首选。除非你面对的是无法改造的老接口,否则没有需要优先考虑它。
更灵活的做法:代理服务器
如果接口端不方便直接配置 CORS,或者你希望把跨域、鉴权、记录、转发规则统一收口到服务端,代理服务器会是更实用的选择。
它的基本思路是:前端不直接请求目标服务器,而是先请求同源的中转服务,再由这个中转服务去访问真正的目标接口。这样一来,浏览器看到的是同源请求,同源策略自然不会拦在前端这一层。
代理适合哪些情况
- 目标接口不归你维护,没法直接改 CORS;
- 需要统一处理鉴权、签名、限流或记录;
- 有多个后端服务,希望对前端隐藏内部结构;
- 开发和生产都需要稳定一致的请求入口。
它的代价也很明确:需要额外的服务器配置和开发工作量。但从工程实践看,代理方案往往比零散地在各处“放开跨域”更可控。
第三方库和插件能不能当正式方案
像 Axios 这类库,常被误以为“可以解决跨域”。实际上,这类请求库只是简化 HTTP 调用方式,并不会改变浏览器同源策略本身。至于某些浏览器插件,确实可能在本地调试时帮你临时绕过限制,但它们并不适合生产环境。
更准确地说,这类工具的价值主要在调试阶段:
- 迅速验证接口本身是否可用;
- 辅助区分“接口挂了”还是“浏览器拦了”;
- 临时联调时减少环境阻碍。
但到了正式环境,真正可靠的方案仍然是 CORS 或代理服务器。工具只能帮助你观察问题,不能替代架构层面的处理方式。
怎么选:从排查到落地的判断顺序
面对跨域问题,比较实用的判断顺序通常是这样的:
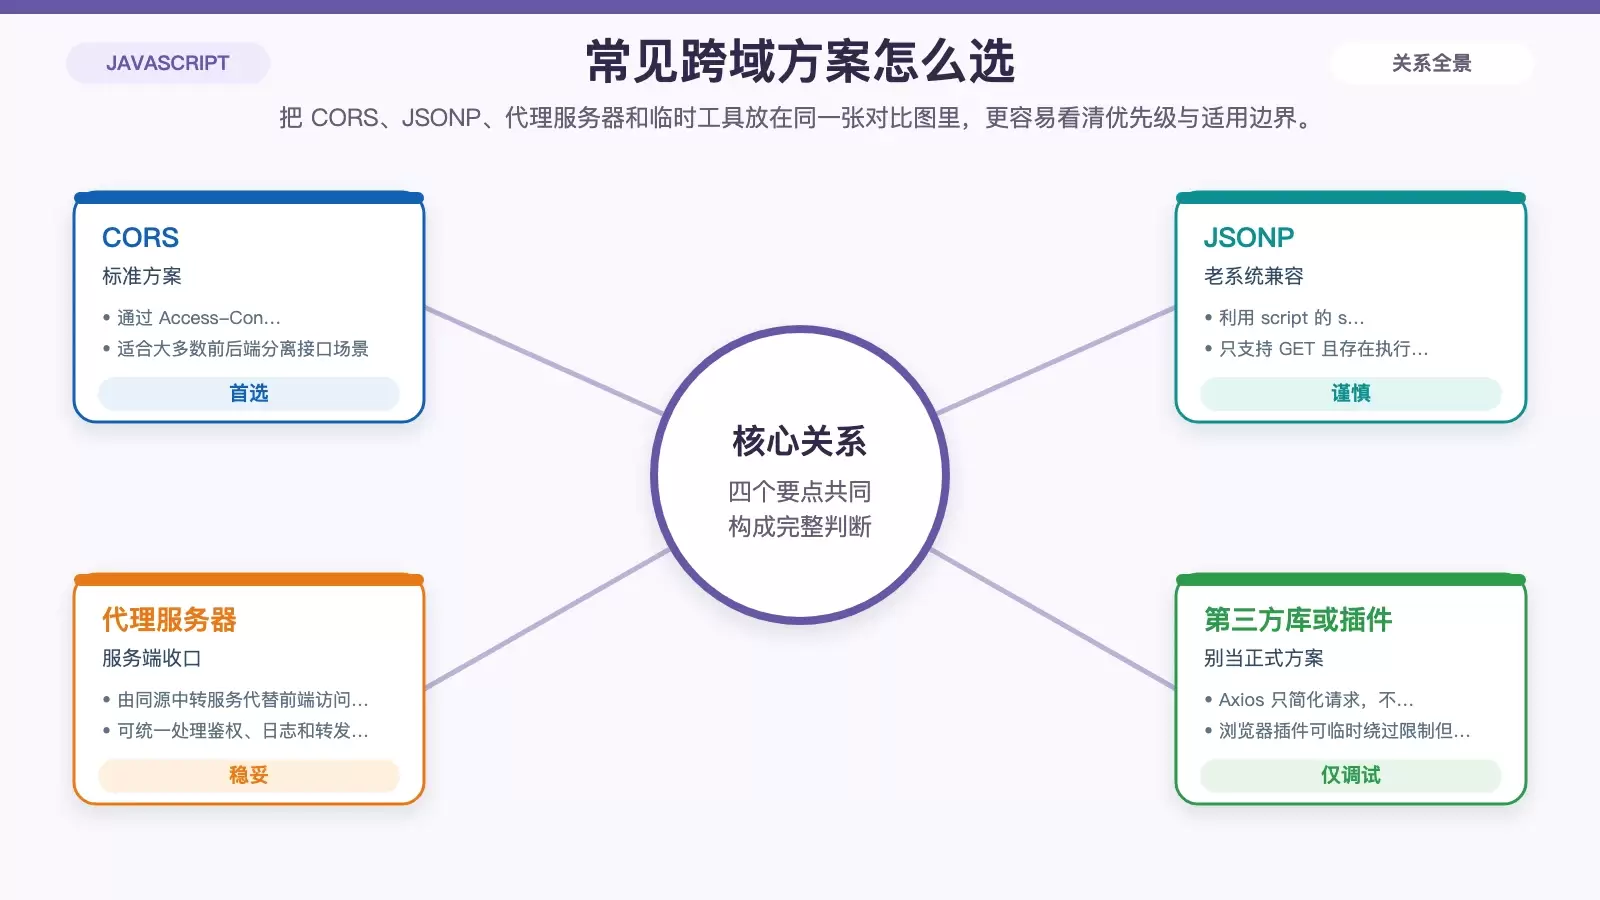
- 先看浏览器报错信息,确认是否真的是跨域拦截;
- 再查 Linux 访问记录和错误记录,确认请求是否到达、服务器返回了什么;
- 如果服务端可控,优先配置 CORS;
- 如果目标服务不可控,考虑代理服务器;
- 只有在兼容老系统时,才谨慎保留 JSONP;
- 第三方插件和临时工具仅用于调试,不作为正式交付方案。
按这个顺序处理,通常能避免把时间浪费在错误方向上。
总结
跨域问题的本质,是浏览器安全策略与实际业务调用之间的冲突。Linux 记录不能直接替你放开访问权限,但它能帮你更迅判断问题出在浏览器、服务器配置,还是请求链路本身。
在可控的工程场景里,CORS 是首选;需要更强收口能力时,代理服务器是稳妥的次优解;而 JSONP 和浏览器插件 更适合有限场景下的兼容与调试。真正长期可维护的方案,始终要把安全性放在便利性前面。















