



在 Linux 环境里选 Node.js,最常见的误区就是把问题简化成“最新最好”或“LTS 最稳”。但真正影响上线结果的,往往是项目场景、依赖约束和升级成本三件事要不要同时满足。
这篇文章按“先判断版本类型,再匹配项目场景,最后落实到工具和升级流程”的顺序来梳理。看完你可以更快判断:生产环境该锁定哪个版本,开发测试什么时候可以上 Current,多项目并行时又该怎么管版本切换。
先分清 Node.js 版本类型
Node.js 不同版本背后,对应的是不同的生命周期和使用定位。先把这层关系看清,后面的选择才不会跑偏。
LTS:生产环境的默认选项
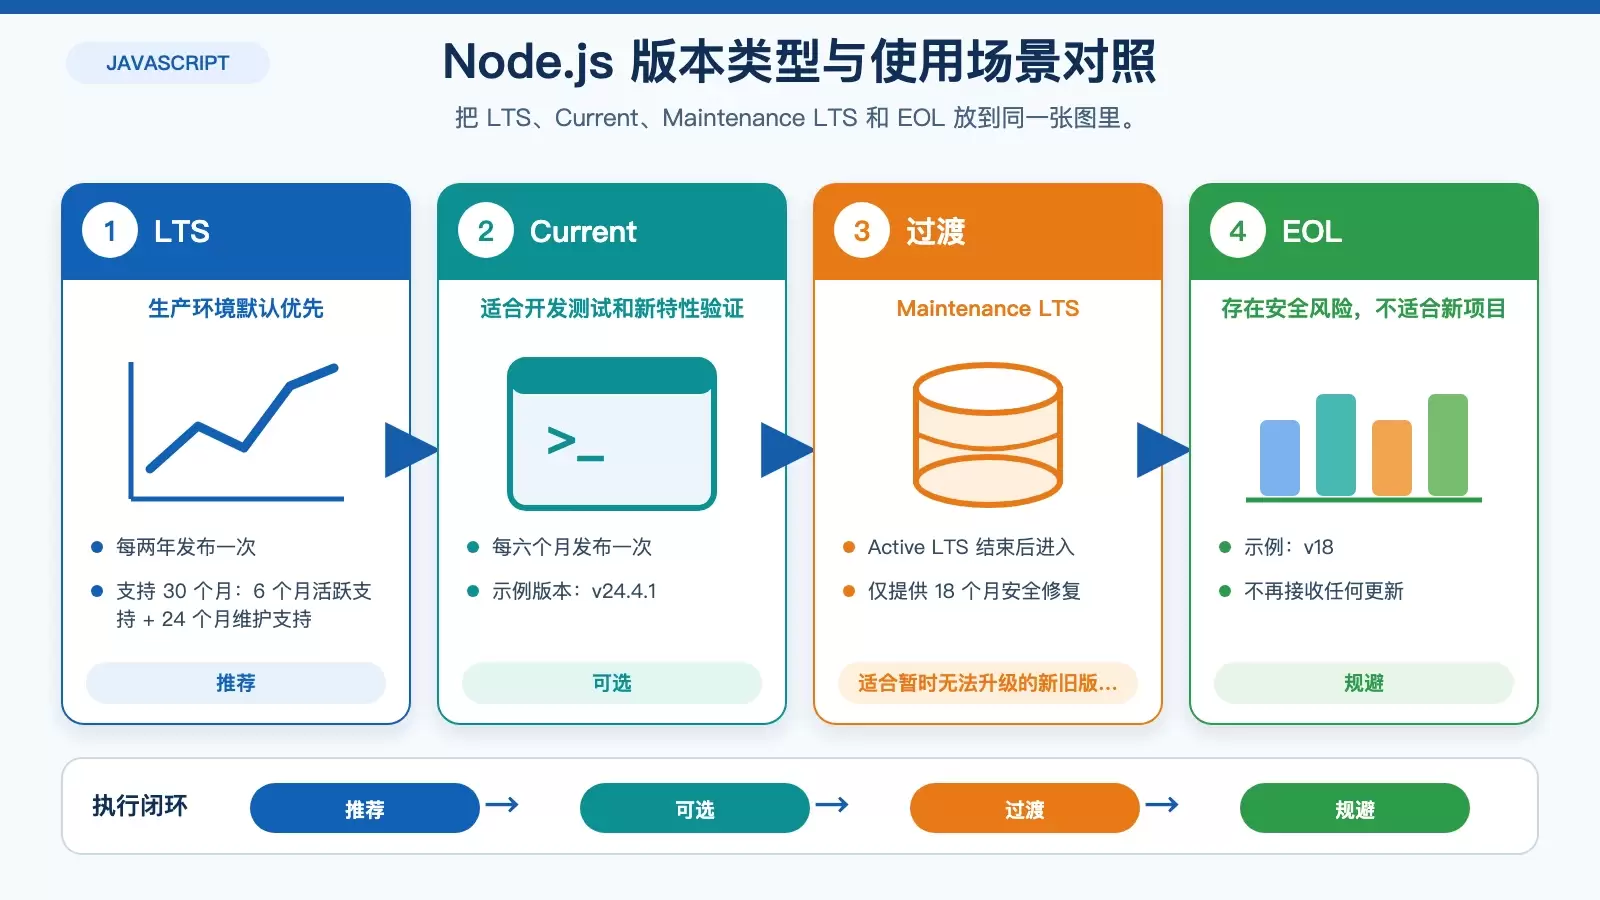
LTS(长期支持)版本通常是生产环境的首选,特点是稳定、安全、向后兼容,适合需要长期运行的服务和企业级应用。
- 发布节奏:每两年发布一次
- 支持周期:30 个月,其中包含 6 个月活跃支持 + 24 个月维护支持
- 典型版本:
v20.19.4、v22.12.0,以及即将进入 LTS 的v24
如果你的系统更看重稳定性和持续安全更新,优先选 LTS 基本不会错。
Current:适合开发测试和新特性验证
Current(当前)版本发布更快,通常每六个月更新一次,重点是带来新特性、性能优化和实验性能力。
- 典型版本:
v24.4.1 - 适用场景:开发测试、尝鲜新特性、验证最新 ECMAScript 能力
- 主要风险:可能存在尚未暴露的 Bug,不适合直接用于生产环境
如果项目需要第一时间使用新能力,Current 很有价值,但要接受更频繁升级和回归测试的成本。
Maintenance LTS 和 EOL 分别意味着什么
除了 Active LTS 和 Current,Node.js 还会进入维护阶段,或者走到生命周期结束。
- Maintenance LTS:Active LTS 结束后进入维护期,仅提供 18 个月安全修复,适合暂时无法升级到新 LTS 的过渡项目。
- EOL(生命周期结束):停止接收任何更新,例如
v18。这类版本存在明显安全风险,新项目应尽量避开。
简单说,Maintenance LTS 可以短期过渡,EOL 则不应继续作为新项目基础版本。
按项目场景选版本更靠谱
版本类型只是基础判断,真正决定选型的,还是你的项目要跑在什么场景里。
生产环境优先选最新可用 LTS
线上服务最关心的是稳定性和安全修复覆盖,因此应优先使用最新可用的 LTS 版本。
例如文中提到的 CVE-2025-27210 路径遍历漏洞,只有在最新 LTS 版本中才得到修复。对于金融、电商这类高稳定性场景,可以直接以 v22.12.0 及以上 LTS 版本为基线。
这个选择的逻辑很直接:LTS 经历了更充分的验证,且官方安全维护更可预期。
开发和测试环境可以考虑 Current
如果你的目标是验证新能力,或者项目确实依赖最新运行时特性,那么开发或测试环境可以使用 Current。
例如 v24 中提到的 ESM 与 CommonJS 互操作性改进、Buffer 命名化写入函数,以及依赖最新 V8 引擎性能优化的高频 I/O 场景,都可能让 Current 更有吸引力。
但前提是,你要接受更频繁的版本更新,并把回归测试纳入日常流程。
别忽略依赖库的 Node.js 要求
很多选型问题,最后都不是出在 Node.js 本身,而是出在依赖兼容性上。实际选择前,应先检查项目的 package.json。
"engines": {
  "node": ">=20.0.0"
}
这个 engines 字段会直接限制可用版本范围。比如 Vite 7 要求 Node.js 20.19+ 或 22.12+,如果项目依赖它,就应该在这些版本区间内优先选 LTS。
所以一个实用顺序是:先看依赖要求,再看版本生命周期,最后再决定是否追新。
Linux 下常用的 Node.js 版本管理工具
在 Linux 环境中,只装一个全局 Node.js 往往不够用。多个项目并行开发时,版本管理工具几乎是刚需。
NVM:多版本切换最常见的方案
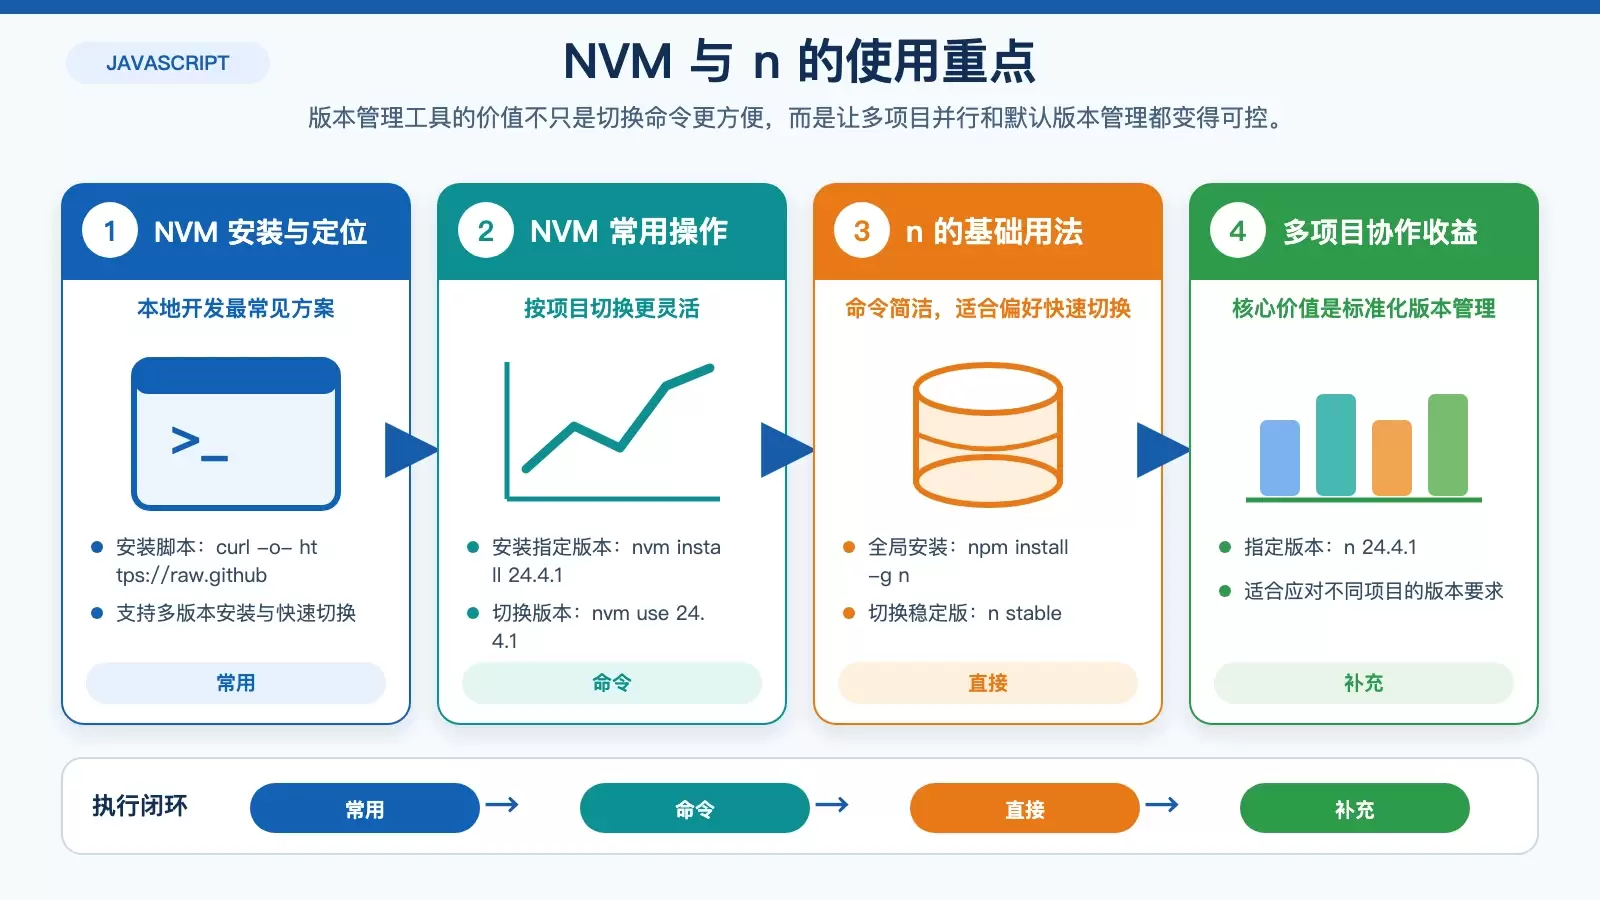
NVM(Node Version Manager)是最常见的 Node.js 版本管理工具,适合本地开发、测试和需要频繁切换版本的场景。
安装命令:
curl -o- https://raw.githubusercontent.com/nvm-sh/nvm/v0.38.0/install.sh | bash安装指定版本:
nvm install 24.4.1切换版本:
nvm use 24.4.1设置默认版本:
nvm alias default 24.4.1如果你的工作方式是“一个项目一个 Node 版本”,NVM 的适配度通常最高。
N:命令更直接的另一种选择
n 是另一种常见方案,文中将其描述为由 Node.js 团队推出,使用方式更直接,适合偏好简单命令切换的用户。
安装命令:
npm install -g n切换到最新稳定版:
n stable切换到指定版本:
n 24.4.1无论使用 NVM 还是 n,核心价值都一样:把多版本安装、切换和维护这件事标准化,避免手动替换环境带来的混乱。
升级 Node.js 前要检查什么
版本升级本身不难,真正容易出问题的是升级后的兼容性、依赖状态和回滚准备。
先做兼容性检查和测试
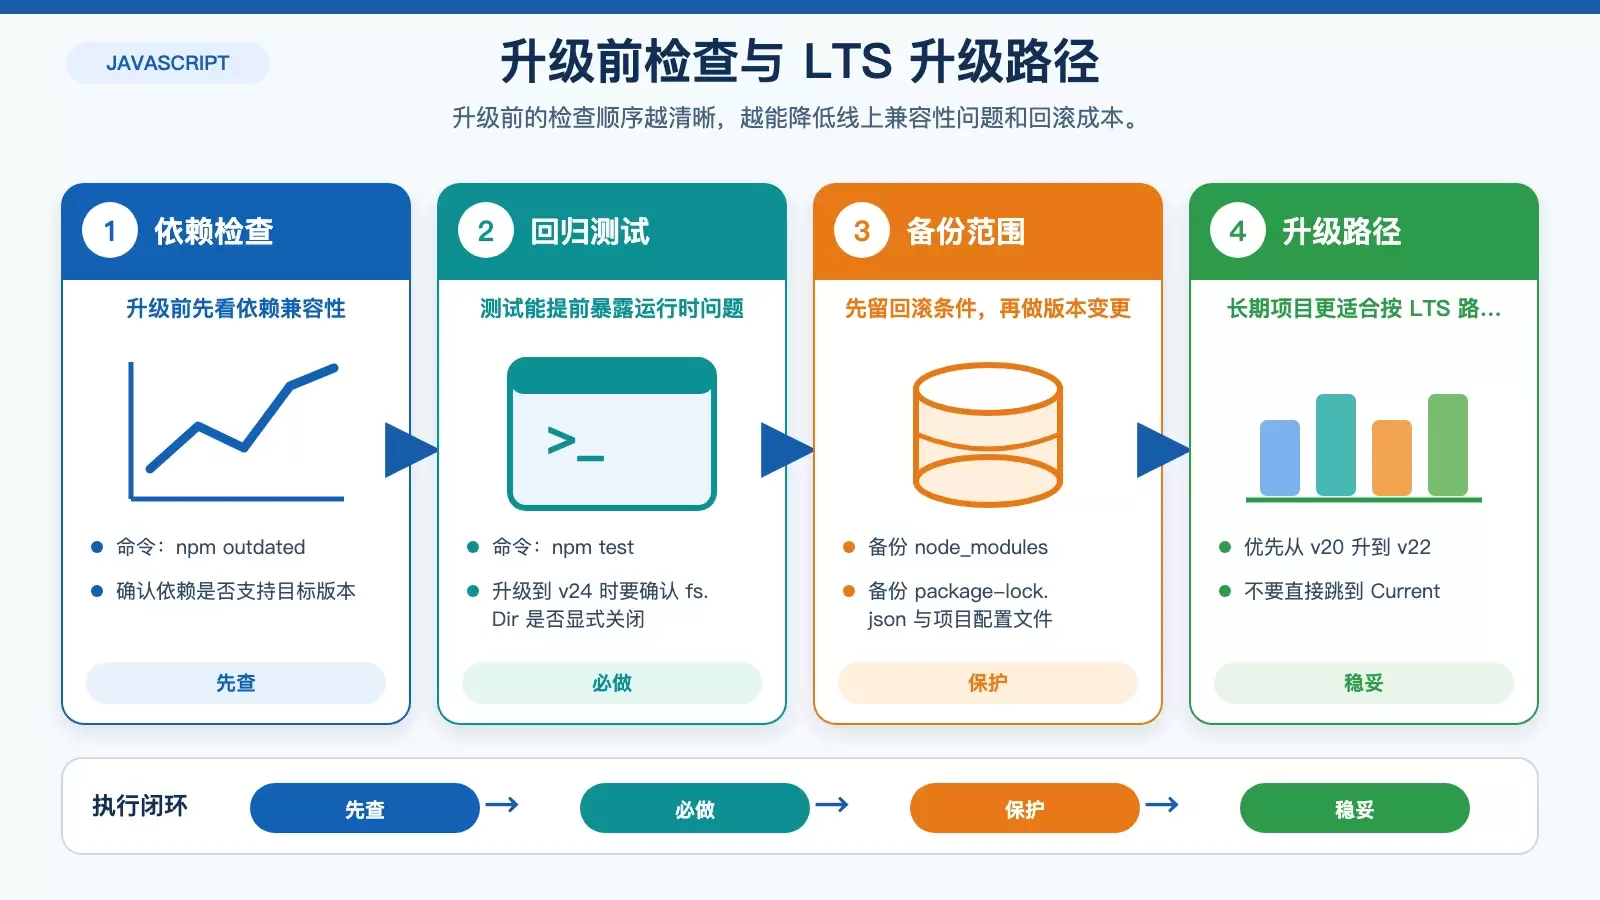
升级前先确认依赖是否支持目标版本,再跑一遍测试套件。
可先检查过期依赖:
npm outdated再运行测试:
npm test例如升级到 v24 时,需要确认 fs.Dir 是否被显式关闭,以避免资源泄露。这类运行时细节,往往只有在测试阶段才容易暴露出来。
升级前备份项目和锁定文件
升级前建议至少备份以下内容:
node_modulespackage-lock.json- 项目配置文件
这样即使升级失败,也能更快恢复到原有状态,减少排障成本。
尽量按 LTS 路线逐步升级
如果你当前仍在旧版本上运行,升级策略应尽量保守。比起直接跳到 Current,更稳妥的做法是先升级到最新 LTS。
例如从 v20 升到 v22,通常比直接跳到 Current 更容易控制兼容性问题。对长期维护项目来说,这种升级路径也更适合纳入常规运维节奏。
一个实用的选型结论
如果你只想要一个足够实用的判断标准,可以直接按下面这套思路执行:
- 生产环境:优先选最新可用 LTS,例如
v22.12.0及以上 - 开发测试:需要新特性时可用 Current,例如
v24.4.1 - 依赖受限项目:先检查
package.json的engines,再定版本 - 多项目并行:使用 NVM 或
n管理版本切换 - 升级时:先测试、先备份、优先走 LTS 升级路径
Node.js 版本选择本身并不复杂,关键是别脱离项目环境单独谈“哪个版本最好”。只要把场景、依赖和维护成本放到一起看,结论通常会很清楚。















