



Debian 跑 Node.js 服务时,真正麻烦的通常不是某一个漏洞,而是系统、账号、依赖、网络和应用代码一起暴露出风险。本文按部署后的实际排查顺序重组要点,把该更新什么、该限制什么、该监控什么分开说明,方便你直接拿来做一轮安全加固,也能据此判断当前环境里哪些环节最值得优先处理。
先把系统和 Node.js 版本维持在安全基线
Debian 与 Node.js 的版本状态,是整套防护的起点。系统包长期不更新,或者 Node.js 仍停留在旧版本,往往会直接暴露已知漏洞。
定期更新 Debian 系统包
至少应周期性执行系统更新,确保基础组件与安全补丁及时到位:
sudo apt update && sudo apt upgrade这一步看起来基础,但它决定了 OpenSSL、SSH、系统库以及运行时依赖是否处在已修复状态。
通过 NodeSource 安装并升级 Node.js
如果要在 Debian 上安装或升级 Node.js,可以使用 NodeSource 提供的安装方式,例如:
curl -fsSL https://deb.nodesource.com/setup_17.x | sudo -E bash - && sudo apt-get install -y nodejs安装后仍要关注稳定版更新,及时升级到最新稳定版本,避免继续运行带有已知安全问题的旧版运行时。
不要让应用和 SSH 拥有过高权限
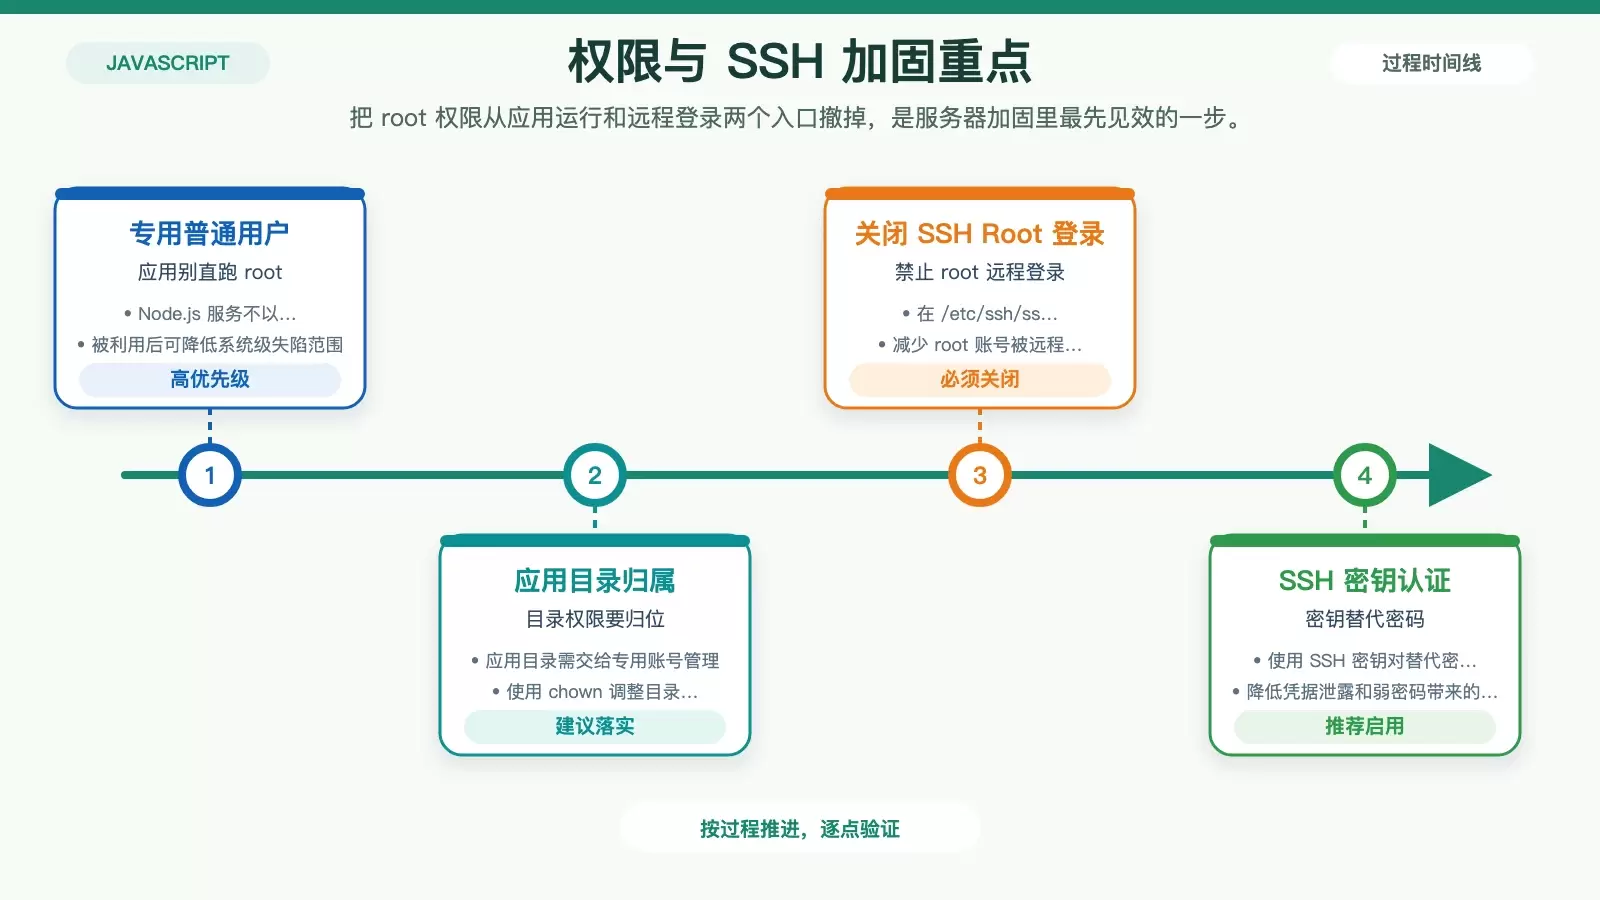
很多 Debian 服务器出问题,不是因为攻击手法多复杂,而是服务直接以 root 身份运行,或者 SSH 还保留了高风险的默认登录方式。
为 Node.js 应用创建专用普通用户
Node.js 应用不应以 root 身份直接运行。更合理的做法是创建专用用户,例如:
useradd -m myuser && usermod -aG sudo myuser随后再用 chown 将应用目录交给这个用户管理。这样即使应用被利用,攻击者能获得的系统权限也会受到限制。
禁用 SSH 的 root 直接登录
SSH 配置里应明确关闭 root 远程登录。在 /etc/ssh/sshd_config 中,将以下项设为:
PermitRootLogin no同时,登录方式应尽量从密码切换到 SSH 密钥对认证,以降低暴力破解和凭据泄露带来的风险。
依赖安全不能只看 package.json
Node.js 项目的攻击面很大一部分来自依赖树。真正需要管理的,不只是直接安装的包,还包括被间接引入的传递依赖。
用 npm audit 定期扫描漏洞
项目应定期运行 npm audit,识别当前依赖中的已知漏洞,并根据扫描结果修复到安全版本。
结合第三方工具做更深层分析
除了 npm audit,也可以引入 Snyk 这类工具,对依赖链做更细的安全分析,帮助发现更隐蔽的风险与升级建议。
锁定依赖版本,避免环境漂移
package-lock.json 或 yarn.lock 应纳入版本控制。这样可以保证部署环境与开发环境使用一致的依赖版本,避免因为意外升级而引入存在漏洞的新包。
把暴露面收紧到端口、链路和请求频率
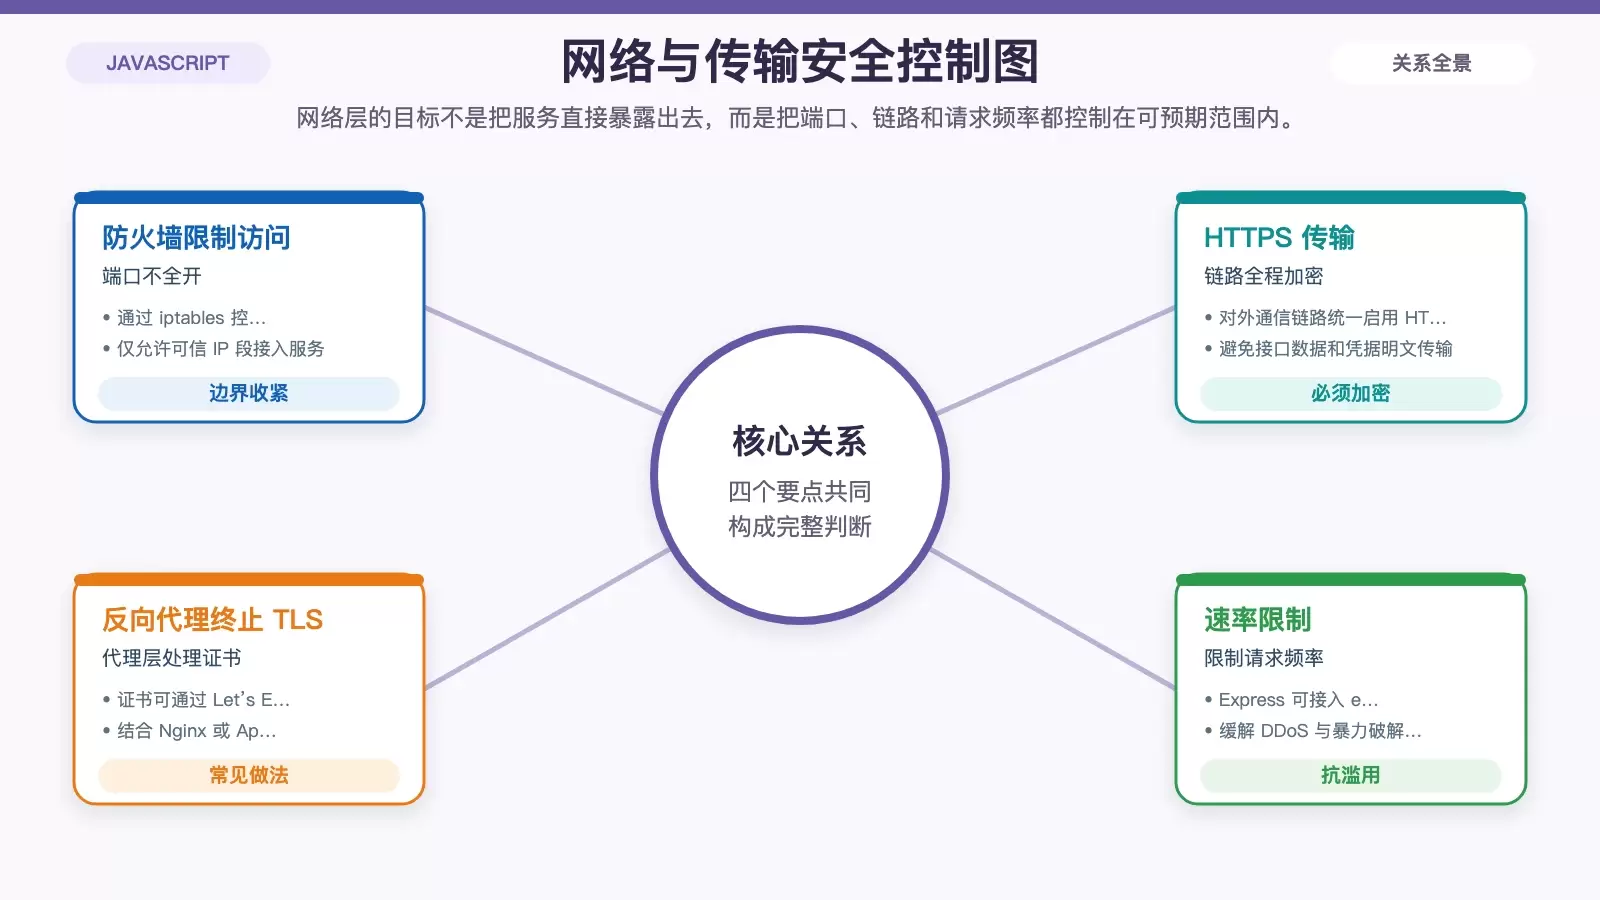
服务器对外开放的每一个端口、每一条明文链路、每一种无限制请求模式,都会成为攻击入口。网络层要做的不是“能访问就行”,而是尽量少暴露、默认收紧。
先用防火墙限制访问范围
防火墙规则需要先落地,例如使用 iptables 收紧 Node.js 服务端口的访问范围。像 80、443、3000 这类端口,不应默认向所有来源开放,而应只允许可信 IP 段访问。
为传输链路启用 HTTPS
所有对外通信都应启用 HTTPS。证书可以通过 Let’s Encrypt 申请,再配合 Nginx 或 Apache 作为反向代理完成 HTTPS 终止。这样可以避免登录信息、接口数据在传输过程中被窃听或篡改。
增加速率限制,拦截高频恶意请求
仅有 HTTPS 还不够,高频请求同样可能拖垮服务或触发暴力破解。对于 Express 应用,可以加入 express-rate-limit 中间件,对请求频率进行限制,用来缓解 DDoS 攻击或密码尝试类请求。
代码层重点盯住输入、输出和浏览器策略
系统和网络已经加固,并不代表应用本身安全。Node.js 服务最常见的问题,仍然集中在输入校验不足、输出转义不严和前端资源策略过宽这几类。
先做严格的输入验证
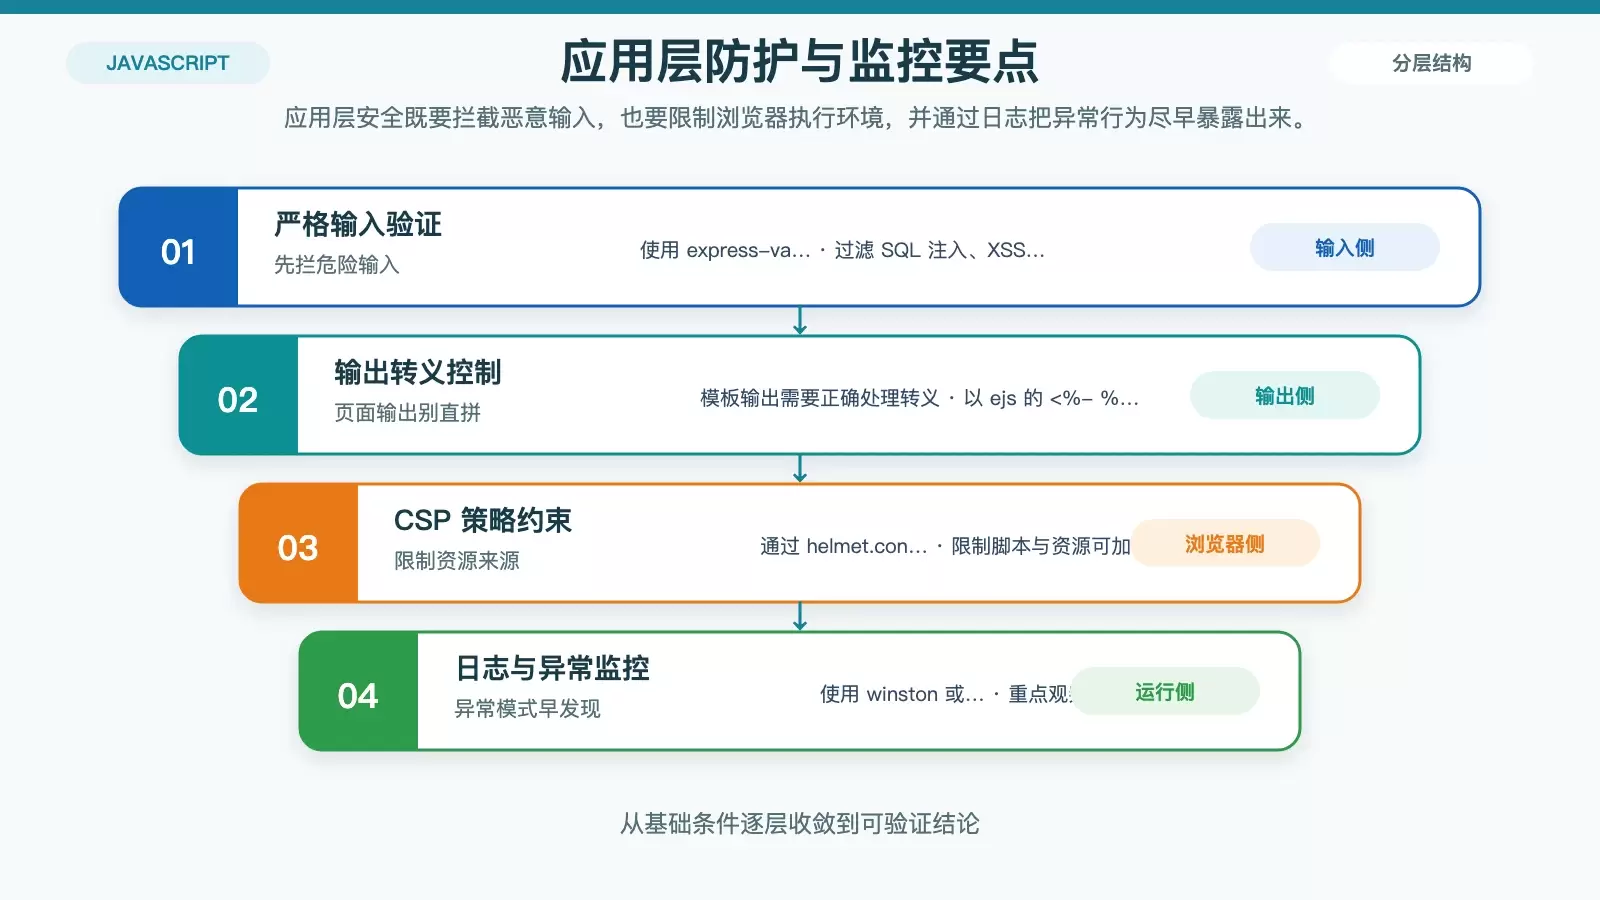
所有用户输入都应进行校验和过滤。比如可使用 express-validator,对参数格式、长度、类型和危险内容做限制,减少 SQL 注入、XSS 等攻击进入业务逻辑的机会。
输出时做好转义
输入校验之后,输出环节仍要处理。使用 ejs 等模板引擎时,应正确使用 <%- %> 等相关语法完成输出控制,避免把恶意脚本直接拼进页面,形成跨站脚本攻击。
通过 CSP 限制可加载资源
浏览器端还可以进一步加一道限制。借助 Helmet 中间件的 helmet.contentSecurityPolicy() 设置 CSP 头,明确页面允许加载哪些域名的脚本、样式和资源,可以在 XSS 防护上再补一层约束。
最后补上日志、告警和应急响应
安全措施不是部署完就结束。没有日志和应急流程,很多问题只会在服务异常、数据泄露或资源被打满之后才被发现。
记录日志并观察异常请求模式
应用应启用日志记录,例如使用 winston 或 morgan。重点关注异常访问特征,比如大量 404、高频 POST 请求、重复探测管理路径等,这些通常都是攻击前的信号。
提前准备应急处理流程
应急响应计划至少应覆盖漏洞报告流程、备份恢复步骤和事件通报机制。真正发生安全事件时,目标不是临时想办法,而是能够尽快隔离问题、完成修复并恢复服务。
一份适合 Debian Node.js 环境的最小安全清单
如果你想快速执行一次安全加固,可以按这个顺序检查:先更新 Debian 和 Node.js,再取消 root 直跑应用与 root SSH 登录,随后排查依赖漏洞、收紧端口和 HTTPS 配置,最后补齐输入校验、CSP、日志和应急流程。对多数中小型 Node.js 服务来说,这几步已经能明显降低常见入侵和误配置带来的风险。















