



在 GoLand 里调试加密相关代码,最容易误判的地方往往不是断点本身,而是标准库、编译器优化和二进制数据校验共同造成的“表面正常”。这类问题常见于本地容器、虚拟机、CI 环境,以及升级 Go 版本后的项目。
下面按四个高频场景拆开说明:先看为什么 crypto/rand.Reader 会卡住,再处理 aes.NewCipher、cipher.NewGCM 断点进不去的情况,随后检查 aesgcm.Open 的输出判断方式,最后补上 RSA 公钥解析时最容易漏掉的类型断言与 PEM 类型校验。
调试时 crypto/rand.Reader 阻塞或卡住
当代码执行到 crypto/rand.Reader,比如 rsa.GenerateKey 或某些依赖安全随机数的初始化流程时,GoLand 可能表现为断点不触发、线程挂起,甚至整个调试会话像失去响应。这通常不是 GoLand 的 bug,而是底层随机源依赖操作系统熵池,在 Docker 容器、CI 机器或虚拟机里熵不足时发生阻塞。
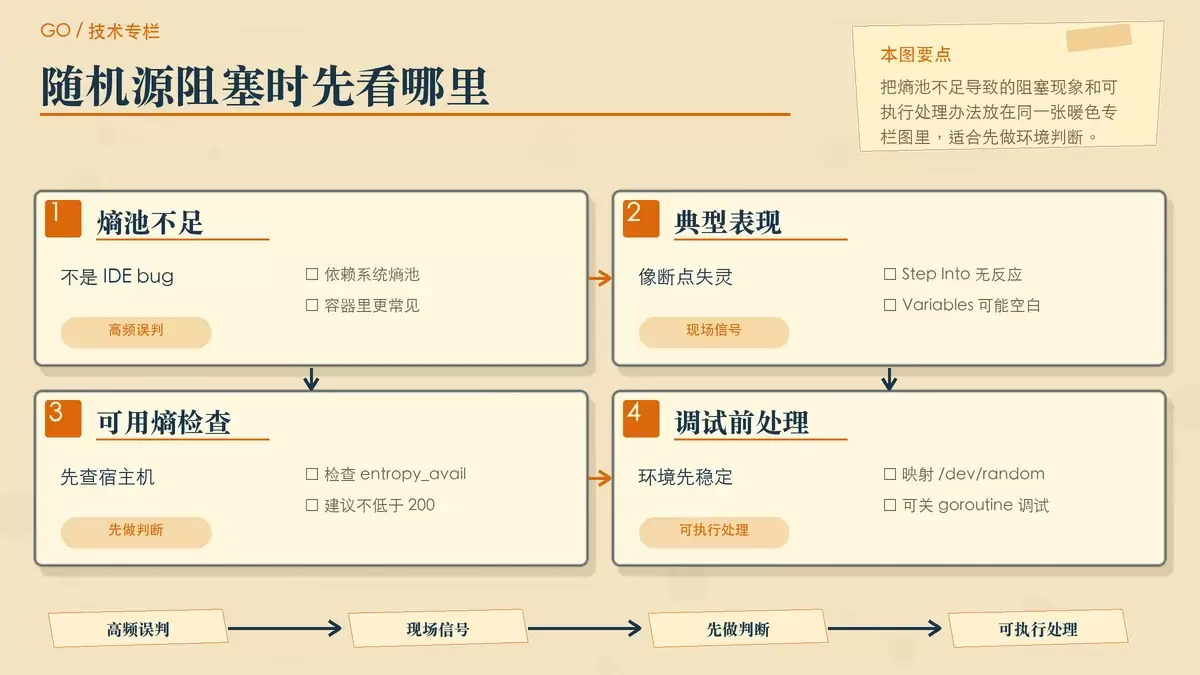
常见现象包括:光标停在 rand.Read(...) 或 rsa.GenerateKey(...) 这一行,“Step Into”没有反应,Variables 面板空白,Console 也没有输出。
先确认是不是熵池问题
可以先检查宿主机的可用熵:
cat /proc/sys/kernel/random/entropy_avail如果数值长期偏低,调试时就很容易卡住。文中的判断标准是至少保持在 200 以上。
几种可行的处理办法
- 测试或非安全场景下,可以临时注入伪随机源,例如用
math/rand.New(rand.NewSource(time.Now().UnixNano()))替代部分流程。但这只适合调试或测试,不能用于生产密钥生成。 - 更稳妥的方式是保证宿主机熵池充足;如果在 Docker 中调试,可以在启动时增加
--device /dev/random:/dev/random。 - 如果调试过程里 goroutine 切换让现场更难观察,可以在 GoLand 的
Settings → Go → Debugger中关闭 “Enable goroutine debugging”。这不能解决熵不足,但能减少调度干扰。
这一类问题的判断重点不是“断点为什么失灵”,而是先确认程序有没有真的停在等待随机源上。
为什么 aes.NewCipher 和 cipher.NewGCM 的断点看起来无效
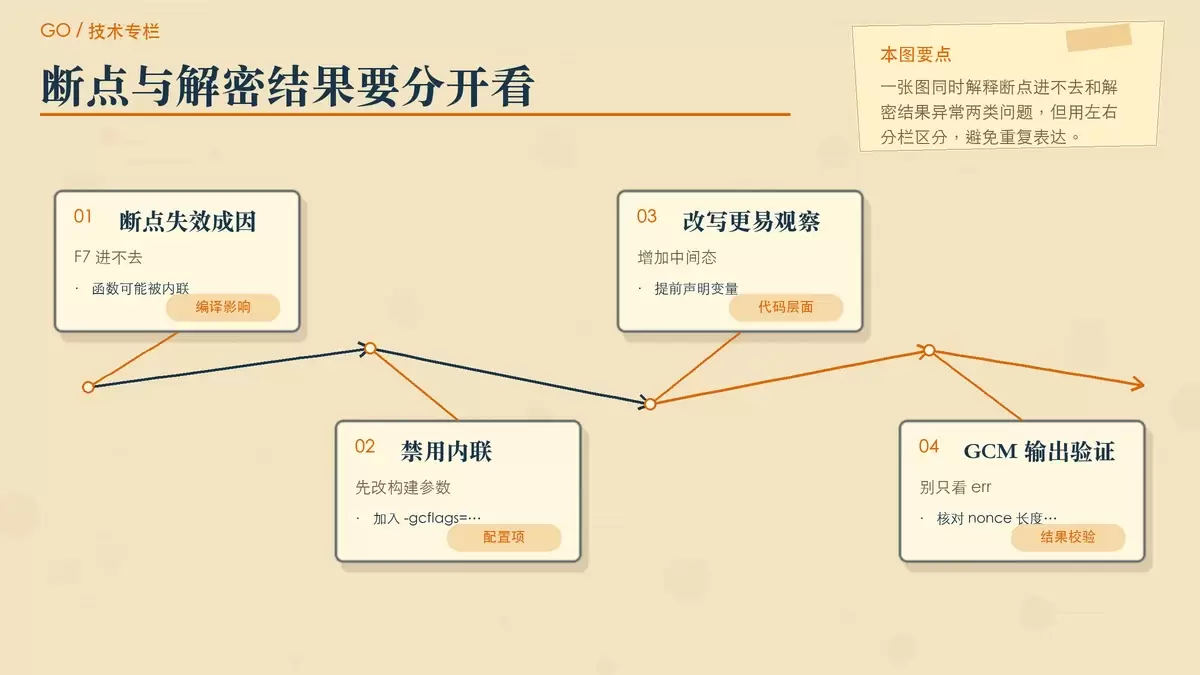
cipher.NewGCM 和 aes.NewCipher 本身都是纯内存操作,不涉及 I/O 或系统调用,但它们经常会被 Go 编译器内联。函数一旦被直接展开进调用方,Debugger 看到的独立栈帧就会变少,结果就是断点设好了,F7 却进不去。
典型表现是:断点打在 block, err := aes.NewCipher(key) 这一行,单步时直接跳到下一行;Variables 面板中的 block 甚至显示为 <not available>。
先从编译参数入手
如果你要观察这些函数内部边界,最直接的办法是在运行配置里禁用内联:
-gcflags="-l"设置路径是 Run → Edit Configurations → Go Build → Go tool arguments。这样编译器会尽量保留函数边界,调试器也更容易建立正确的栈帧映射。
把单行调用拆开,给调试器更多可见状态
有些时候,即便不改业务逻辑,只要把关键变量提前声明并拆开赋值,调试体验就会明显好很多:
block, err := aes.NewCipher(key)
if err != nil {
return nil, err
}
// 改成:
var block cipher.Block
block, err = aes.NewCipher(key)
这样做的价值在于,Debugger 更容易捕获中间状态,变量生存期也更清晰。
别忽略 Go SDK 版本匹配
如果项目使用的 Go 版本与 GoLand 配置的 Go SDK 不一致,尤其是涉及 Go 1.21+ 以及 crypto 包相关 ABI 变更时,符号表可能出现错乱。表面看是断点问题,实际是调试信息与编译产物不匹配。
因此,这一节的排查顺序应该是:先检查 SDK 版本,再决定是否加 -gcflags="-l",最后再调整代码写法给调试器更多观测点。
解密失败时 err == nil,为什么结果还是乱码
在 AES-GCM 场景里,最隐蔽的问题不是直接报错,而是“看起来成功”。调用 aesgcm.Open 后,调试器里 err 可能是 nil,但得到的 plaintext 却是乱码、空字符串,或者内容明显不符合预期。
按原文给出的经验,这类问题常见于 tag 校验、nonce 长度、密钥不一致或密文截断等环节。也就是说,单看 err == nil 并不能说明解密结果可用,业务代码仍然可能在后续阶段崩溃。
不要只看错误值,要验证输出内容
在断点处,至少补两类判断:
- 确认
len(plaintext) > 0 - 确认内容格式符合预期,比如 JSON 是否以
{开头
这一步的意义在于把“函数返回成功”与“业务数据有效”分开看待。
用 Watches 直接比对十六进制
在 GoLand 的 Variables 面板中右键,选择 “Add to Watches”,可以手动加入:
hex.EncodeToString(ciphertext)
hex.EncodeToString(nonce)
这样能直接比对加密端与解密端的原始字节是否一致。对于加密流程,十六进制往往比字符串更可信,因为任何一个字节偏差都会导致后续结果失真。
重点检查 nonce 长度
aesgcm.NonceSize() 返回的是 12。如果旧代码还在沿用 16 字节 IV,GCM 模式下的 nonce 长度就已经错了,解密结果自然不可靠。
遇到这一类情况,建议优先核对三件事:nonce 长度、ciphertext 是否完整、加解密两端使用的 key 是否完全一致。
RSA 公钥解析失败却没有明显提示,怎么查
RSA 调试里另一个很典型的问题,是 pem.Decode 和 x509.ParsePKIXPublicKey 看上去都没报错,但后续执行 rsa.EncryptOAEP 时却直接 panic,提示 “invalid public key”。
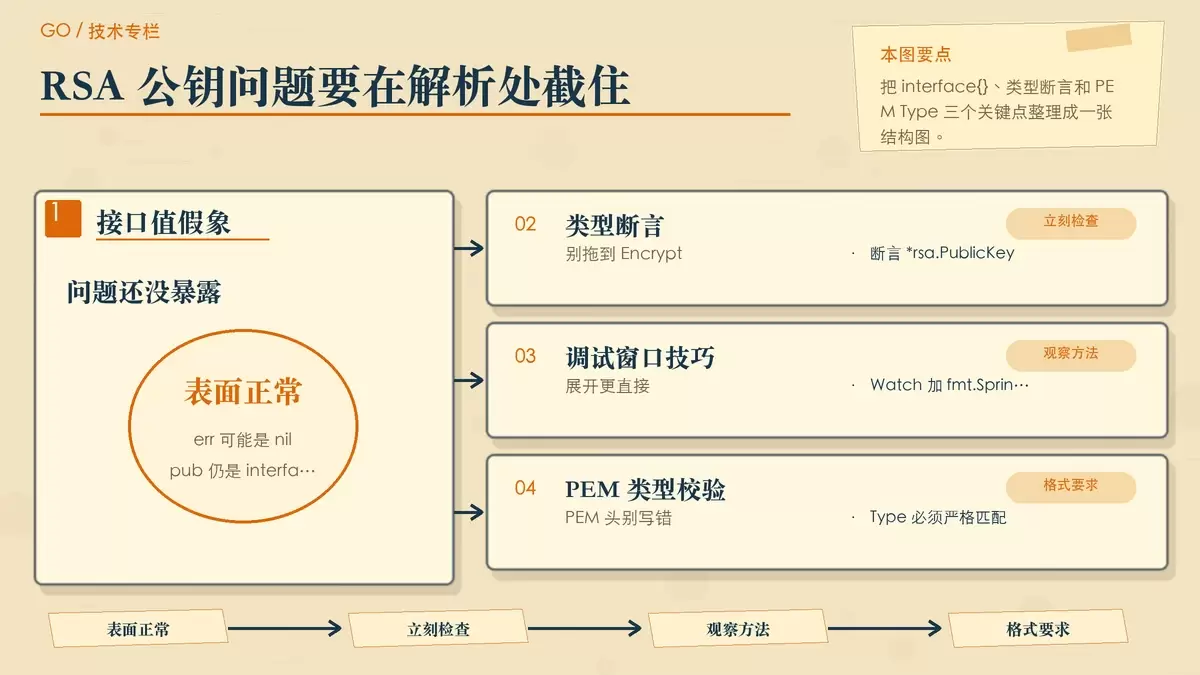
原因通常不在加密调用本身,而在于 ParsePKIXPublicKey 返回的是 interface{}。如果后面没有马上做类型断言,调试器里看到的只是一个接口值,真正的类型问题就会被拖到更晚的阶段才暴露。
类型断言要立刻做
更稳妥的写法是把断言与检查紧跟在解析之后:
pub, err := x509.ParsePKIXPublicKey(pubDER)
if err != nil {
return err
}
rsaPub, ok := pub.(*rsa.PublicKey)
if !ok {
return fmt.Errorf("public key is not RSA")
}
这样一来,错误会在最接近源头的位置暴露,而不是等到 rsa.EncryptOAEP 才出现难定位的 panic。
Watch 里直接看底层结构
如果 GoLand 里 pub 显示为 interface {},不方便展开,可以在 Watch 窗口加入:
fmt.Sprintf("%#v", pub)这样能更直接地判断底层到底是不是 *rsa.PublicKey。
PEM Block 的类型值要严格核对
文中还提到一个容易忽略的点:PEM Block 的 Type 必须严格为 "RSA PUBLIC KEY",而不是 "PUBLIC KEY"。这一项如果不对,后续解析和使用过程就可能表现出“前面没报错,后面却不能用”的症状。
调试加密代码,核心是验证字节而不是相信表象
回到根本,调试加密代码的重点并不是“断点怎么下”,而是“每一步的二进制结果是否确定”。在这类问题里,变量名、流程图和表面上的 err == nil 都可能误导你,真正能说明问题的是字节级比对。
实际排查时,建议把 nonce、key、ciphertext、tag 当成一组必须逐项核对的对象,优先使用十六进制输出进行比对。只要其中任何一处出现偏差,整个流程都可能静默失效。
因此,GoLand 在这里更像一个观察窗口:它能帮你停在关键位置,但最终决定问题能否查清的,仍然是你是否把随机源、编译优化、类型断言和字节内容逐项验证到位。















