



不少人在刚接触 Go 并发时,都会顺着“线程管理线程”的思路继续追问:既然 goroutine 也是并发执行单元,那一个 goroutine 能不能直接把另一个停掉?这个问题表面上是在问 API,实际考验的是你对 Go 并发模型边界的理解。下面就从 goroutine 的运行方式、为什么不能强杀、以及实际开发里该怎么优雅收尾三部分展开,帮你建立一个更稳的判断标准。
goroutine 到底是什么
先要明确,goroutine 不是由操作系统直接管理的传统线程,而是由 Go 运行时(runtime)调度的轻量级执行单元。
它之所以适合高并发,一个重要原因就是足够轻:goroutine 的初始栈通常只有 2KB,而系统线程往往需要几 MB 的资源开销。创建、调度和销毁的成本,也都明显低于线程。
但更关键的一点在于:goroutine 之间没有传统意义上的父子控制关系。一个 goroutine 启动了另一个,并不意味着它天然拥有“强制终止对方”的权限。每个 goroutine 都是独立执行的,Go 运行时负责调度它们,而不是把它们组织成可以彼此任意处置的层级结构。
这也是后面那个核心结论的前提:你可以通知、协调、取消,但不能像“杀线程”那样粗暴结束另一个 goroutine。
为什么一个 goroutine 不能直接干掉另一个
直接答案是:不能。
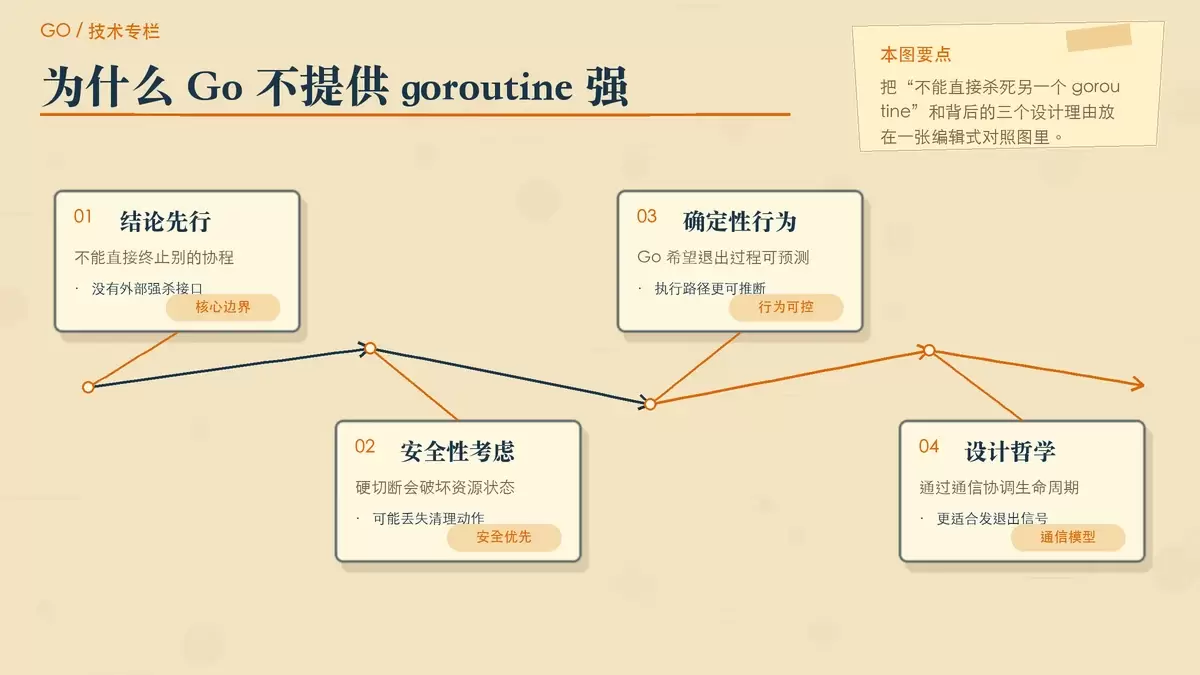
Go 语言没有提供“由一个 goroutine 强行终止另一个 goroutine”的官方机制。这是一个明确的设计选择,不是遗漏。
原因主要有三层。
安全性优先
如果允许任意 goroutine 在外部直接终止别的 goroutine,最容易出现的问题就是执行现场被硬切断:锁可能没释放,文件句柄可能没关闭,事务可能做到一半,内存中的状态也可能只更新了一部分。这样产生的问题往往不是立刻报错,而是变成偶发性的数据不一致和难复现故障。
并发行为要尽量可预测
Go 的并发模型希望开发者能够看清 goroutine 什么时候开始、什么时候结束、结束前做了哪些清理。如果任意 goroutine 都能随时把另一个打断,代码的执行路径就会变得很难推断,维护成本会迅速上升。
用通信协调,而不是直接干预执行
Go 的设计哲学一直很明确:通过通信来组织并发。也就是说,goroutine 之间更适合传递“该结束了”的信号,而不是直接操纵彼此的生命周期。
所以更准确的说法不是“Go 不能停止 goroutine”,而是:Go 不鼓励外部强杀 goroutine,而鼓励 goroutine 在收到信号后自行退出。
不能强杀时,如何控制 goroutine 生命周期
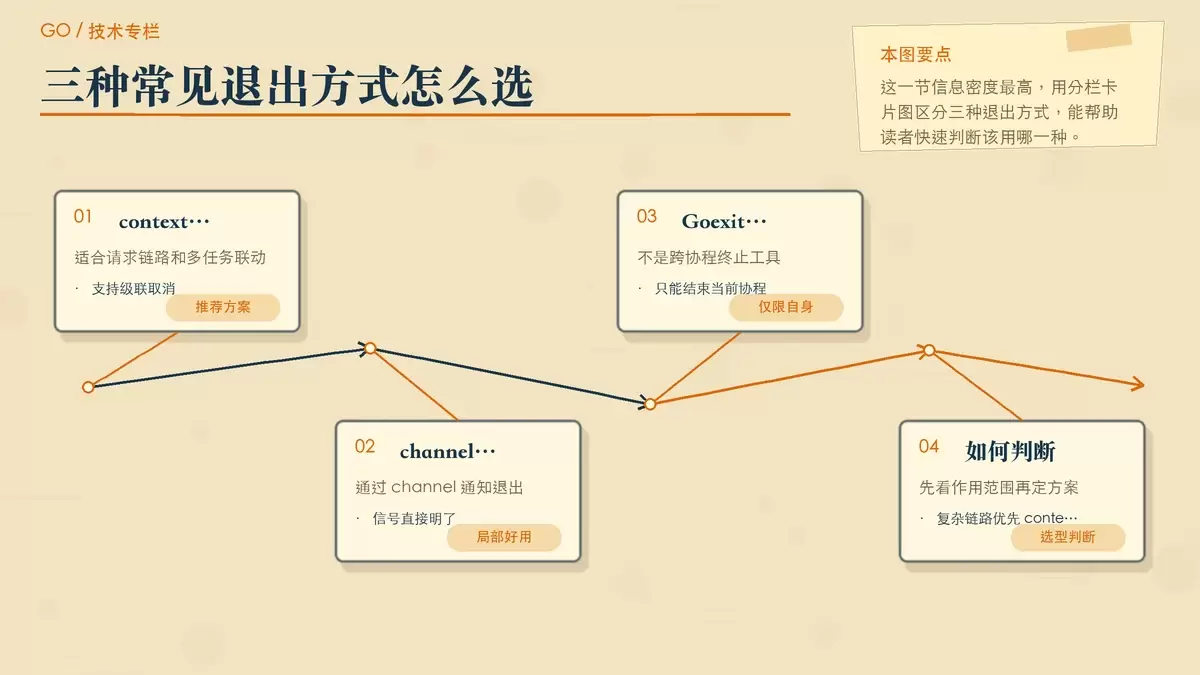
既然不能直接终止,那实际开发里就要把重点放在“如何让它有序退出”上。常见方案主要有三类。
使用 context 统一传递取消信号
这是 Go 项目中最常见、也最推荐的方式。特别是在请求链路、批量任务、服务内部并发调用这类场景里,context 基本就是标准做法。
func worker(ctx context.Context) {
    for {
        select {
        case <-ctx.Done(): // 接收到取消信号
            fmt.Println("协程正在退出...")
            return
        default:
            // 正常执行任务
            fmt.Println("工作中...")
            time.Sleep(time.Second)
        }
    }
}

// 在父goroutine中
ctx, cancel := context.WithCancel(context.Background())
go worker(ctx)

// 当需要取消时
cancel() // 这会触发worker中的ctx.Done()信号
这种方式的关键点不在于“谁取消谁”,而在于取消信号是被共享和传播的。调用 cancel() 后,所有监听这个 ctx.Done() 的 goroutine 都可以收到通知并退出,因此它很适合实现一组 goroutine 的联动结束。
它的优势也很明显:
- 适合级联取消,一个信号能影响一整条调用链;
- 接口统一,很多标准库和主流框架都直接支持
context.Context; - 便于和超时、截止时间一起使用,不只是手动取消。
因此在服务端开发中,通常会把 context 放在函数的第一个参数位置,让 goroutine 的退出机制从一开始就成为接口约定的一部分。
通过 channel 发送退出信号
如果场景比较简单,或者你只是想控制某个后台 worker 的启停,使用专门的 channel 传递退出信号也很常见。
func worker(stopChan chan bool) {
    for {
        select {
        case <-stopChan:
            fmt.Println("收到退出信号,正在退出...")
            return
        default:
            // 执行任务
            time.Sleep(time.Second)
        }
    }
}

// 使用方式
stopChan := make(chan bool)
go worker(stopChan)

// 发送退出信号
stopChan <- true
这种模式的优点是直接、好理解,适合一对一或者结构比较简单的 goroutine 协调。它本质上仍然不是“外部干掉 goroutine”,而是目标 goroutine 在自己的 select 中收到信号后主动 return。
不过从工程实践看,channel 方案更适合局部控制;一旦调用链变深、参与者变多,或者还需要叠加超时、取消原因等信息时,context 往往更稳妥。
runtime.Goexit 只能让当前 goroutine 自己退出
Go 还提供了 runtime.Goexit(),但它经常被误解。这个函数确实会结束 goroutine,不过结束的是当前正在执行它的 goroutine,而不是别的 goroutine。
func task() {
    defer fmt.Println("清理工作")

    fmt.Println("执行任务")
    runtime.Goexit() // 当前goroutine在这里退出
    fmt.Println("这行不会执行")
}
这里有两个要点:
runtime.Goexit()调用后,后续语句不会继续执行;- 已经注册的
defer仍然会执行,这也是它和某些粗暴终止手段很不一样的地方。
但它并不适合拿来当“停止其他任务”的控制器,因为它没有跨 goroutine 操作能力。
另外,主 goroutine 中调用 runtime.Goexit() 还需要格外小心。主 goroutine 退出后,其他 goroutine 可能仍在运行,这会让程序进入一种不太符合直觉的状态,结果常常不是你真正想要的行为。
理解 Go 的设计,再落实到开发实践
Go 并发里那句最经典的话是:“通过通信共享内存,而不是通过共享内存通信”。放到这个问题上,它的意思就是:不要想着谁能一键杀掉谁,而是要设计出清晰的退出协议。
这种设计带来的好处很现实。
数据流更清楚
无论是 context 还是 channel,本质上都是显式信号。代码里可以很直观地看到取消是从哪里发出的、在哪里被监听、收到后做了什么处理。
更少竞态和脏状态
让 goroutine 自己走完退出路径,通常意味着它有机会释放资源、落盘数据、关闭连接、解锁互斥量。相比突然中断,这种方式更容易保持状态完整。
业务代码更容易维护
当团队里的人都遵循同一套模式,例如入口收 context、退出前做 defer 清理、调用方用 WaitGroup 等待结束,那么并发代码虽然依旧复杂,但至少复杂得有章法。
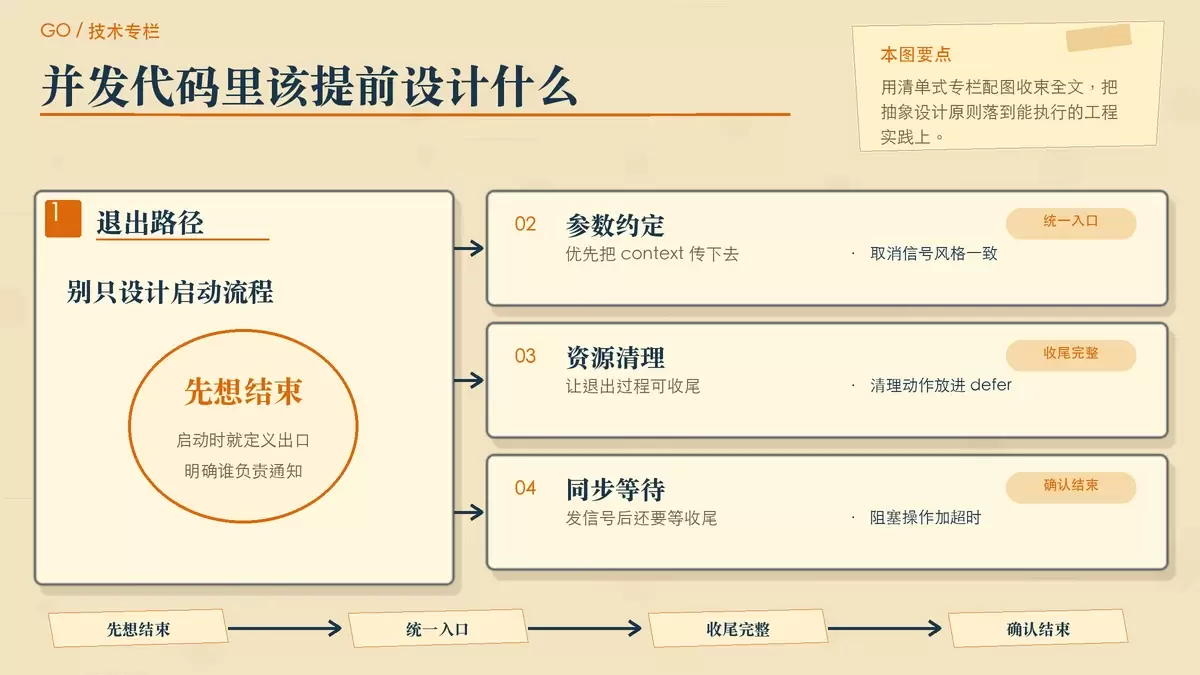
落实到实际开发,可以重点抓住下面几条:
- 启动 goroutine 时,就设计它的退出路径。不要只考虑怎么跑起来,还要考虑什么时候结束、谁来通知、退出后要不要清理。
- 优先使用 context 作为统一取消机制。特别是服务端、链路调用、批处理任务里,这会比零散的自定义信号更一致。
- 把清理逻辑放进 defer。这样即便 goroutine 因为取消而提前返回,也更容易保证资源释放完整。
- 避免永久阻塞。涉及 I/O、channel 等待、外部调用时,要考虑超时、取消或兜底退出条件。
- 用 WaitGroup 等同步原语等待 goroutine 收尾。发出取消信号只是第一步,确认它们已经正常退出才算完整结束。
回到最初的问题,答案可以说得更准确一些:在 Go 语言中,一个 goroutine 不能直接干掉另一个 goroutine;你真正应该做的,是通过 context、channel 等通信机制,让目标 goroutine 感知信号后自行退出。理解这条边界,比背下某个 API 更重要,因为它决定了你写出来的并发代码到底是可控,还是迟早会出故障。















