



高并发 Go 服务里,限流通常不是“可选项”,而是系统稳定性的基础配置。面对突发流量、接口刷量,或调用第三方服务时的配额约束,`golang.org/x/time/rate` 提供了一套足够轻量、同时又能覆盖常见场景的方案。下面就从令牌桶原理讲起,再看 `Allow`、`Wait`、`Reserve` 该怎么选,以及在 HTTP 接口和下游调用里怎样落地更合适。
time/rate 适合解决什么问题
time/rate 是 Go 官方扩展库中的限流实现,核心基于令牌桶算法。它的目标不是简单地“挡掉请求”,而是在固定速率下平滑流量,同时允许有限度的突发访问。
相比只用通道或手写计数器做节流,`time/rate` 的优势主要集中在三点:
- 频率控制更精确:可以直接表达每秒允许多少请求。
- 支持突发流量:通过桶容量保留一部分瞬时处理能力。
- API 较完整:既能立即拒绝,也能等待放行,还能预留未来时刻的令牌。
这类能力很适合放在 API 网关、应用中间件、任务消费端以及第三方接口访问层中使用。
令牌桶算法为什么适合服务限流
在理解 API 之前,先看一下 `time/rate` 背后的基本逻辑。令牌桶的工作方式可以概括为:
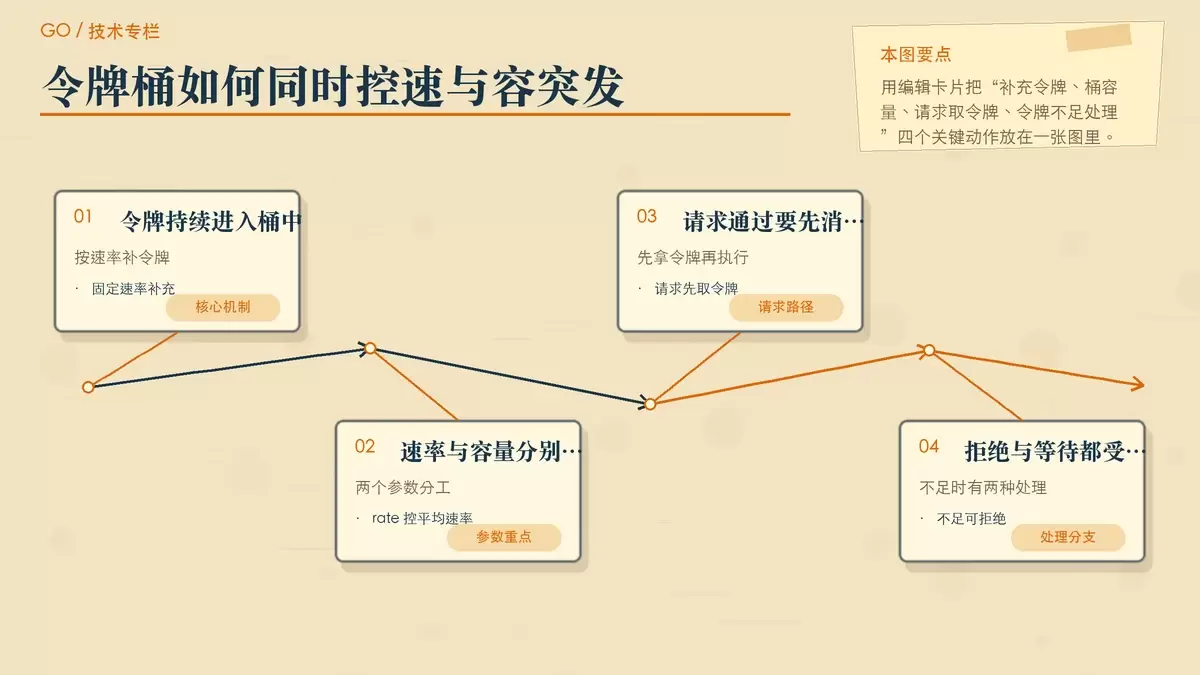
- 系统按固定速率向桶中放入令牌。
- 桶有容量上限,超过上限的新令牌会被丢弃。
- 每个请求到来时,都要先拿到一个或多个令牌。
- 令牌足够,请求通过;令牌不足,请求要么被拒绝,要么等待。
它之所以常用于线上服务,是因为这套机制同时满足两件事:一是把平均流量压在可控范围内,二是允许短时间内出现合理突发,而不是把流量切得过于僵硬。对于接口服务来说,这比单纯按时间窗口做粗粒度拦截更实用。
基本用法:先建限流器,再选控制方式
如何创建一个 Limiter
最常见的写法,是直接指定每秒产生多少令牌,以及桶最多能存多少令牌:
import "golang.org/x/time/rate"

// 创建一个每秒产生10个令牌,桶容量为20的限流器
limiter := rate.NewLimiter(10, 20)
如果你更习惯按时间间隔来表达速率,也可以使用 `rate.Every`:
// 每100毫秒产生一个令牌,即每秒10个令牌
limiter := rate.NewLimiter(rate.Every(time.Millisecond*100), 20)
这里可以把第一个参数理解为“平均处理速度”,把第二个参数理解为“允许积攒的突发额度”。很多限流配置是否合理,问题都出在这两个参数配比上。
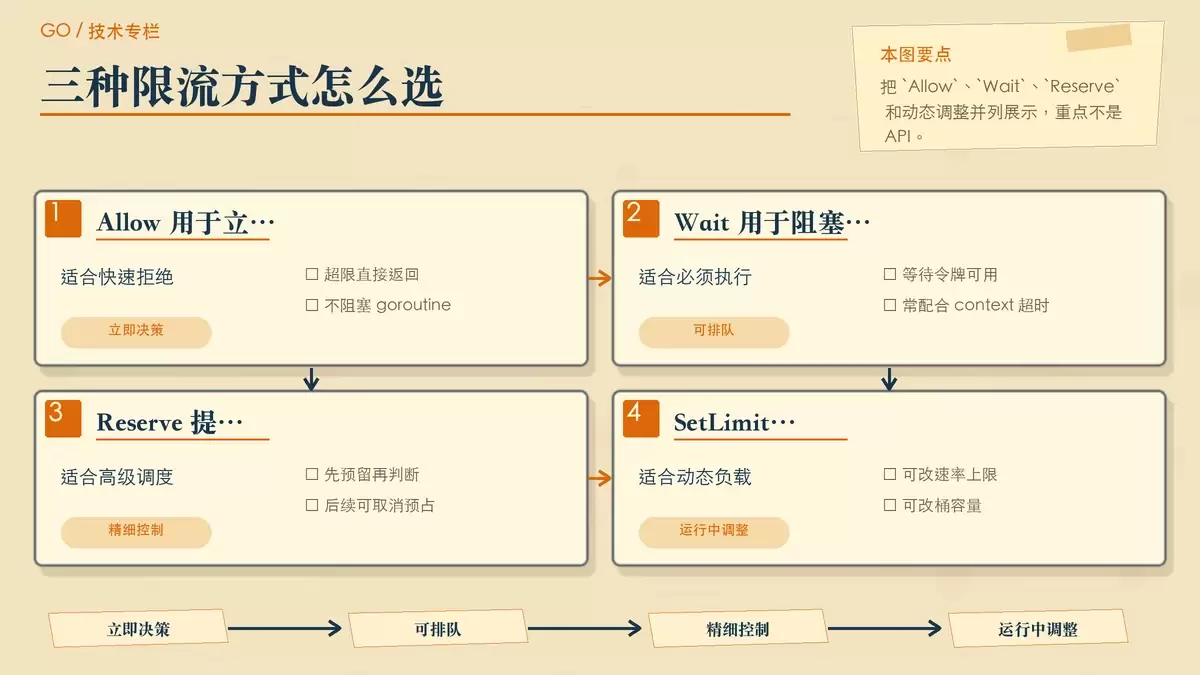
Allow:适合立即决定放行还是拒绝
如果请求来了之后,你希望立刻知道它是否能执行,不打算等待,那么 `Allow` 最直接:
if limiter.Allow() {
    // 允许执行
    fmt.Println("请求被允许")
} else {
    // 限制执行
    fmt.Println("请求被限制")
}
当一次操作要消耗多个令牌时,可以使用 `AllowN`:
if limiter.AllowN(time.Now(), 5) {
    fmt.Println("允许处理5个请求")
} else {
    fmt.Println("限制处理5个请求")
}
这类写法最适合 API 网关、登录接口、公开查询接口这类“超限就直接返回”的场景。好处是不会阻塞 goroutine,代价是部分请求会被快速丢弃。
Wait:适合必须处理、可以排队的请求
如果请求不能轻易丢掉,而是希望在令牌可用后继续执行,就可以用 `Wait`:
// 阻塞当前goroutine,直到获取一个令牌
if err := limiter.Wait(context.Background()); err != nil {
    // 处理错误(如上下文取消)
    fmt.Println("错误:", err)
} else {
    // 获取令牌成功,处理请求
    fmt.Println("请求被处理")
}
多个令牌的场景对应 `WaitN`,通常会配合超时上下文一起使用,避免无限期等待:
// 等待5个令牌
ctx, cancel := context.WithTimeout(context.Background(), time.Second*10)
defer cancel()

if err := limiter.WaitN(ctx, 5); err != nil {
    fmt.Println("获取令牌失败:", err)
} else {
    fmt.Println("成功获取5个令牌")
}
`Wait` 的关键点不在“能不能等”,而在“应该等多久”。如果你面对的是用户实时请求,等待时间过长会直接拖慢响应;但在任务队列、后台同步、批处理消费这类场景里,等待往往比拒绝更合理。
Reserve:适合需要精确安排等待逻辑的场景
当你不只想知道“现在能不能过”,还想拿到明确的等待时长,甚至后续取消预留,`Reserve` 会更灵活:
// 预留一个令牌
reservation := limiter.Reserve()

if !reservation.OK() {
    fmt.Println("预留失败,令牌数超过限流器容量")
    return
}

// 检查需要等待多久
delay := reservation.Delay()
if delay == 0 {
    // 无需等待,立即执行
    fmt.Println("无需等待")
} else {
    // 需要等待指定时间
    time.Sleep(delay)
}

// 处理请求
fmt.Println("请求被处理")

// 如果之后决定不执行操作,可以取消预留
// reservation.Cancel()
它适合更复杂的调度逻辑,比如需要提前计算下一次可执行时间,或者需要在业务流程变化后取消预占令牌。相比 `Allow` 和 `Wait`,这类用法更偏高级控制,代码可读性也更依赖团队约定。
运行中调整速率和突发容量
如果系统负载会随时间变化,`time/rate` 也支持动态修改参数:
// 动态调整限流参数
limiter.SetLimit(rate.Limit(15)) // 速率调整为每秒15令牌
limiter.SetBurst(30)             // 桶容量调整为30
这在按机器负载、业务时段、下游配额变化来调整阈值时很有用。但动态调整本身不是目的,前提仍然是你有监控数据能支撑这个变更,否则只是把固定阈值换成了波动阈值。
两个常见落地场景
场景一:HTTP API 限流中间件
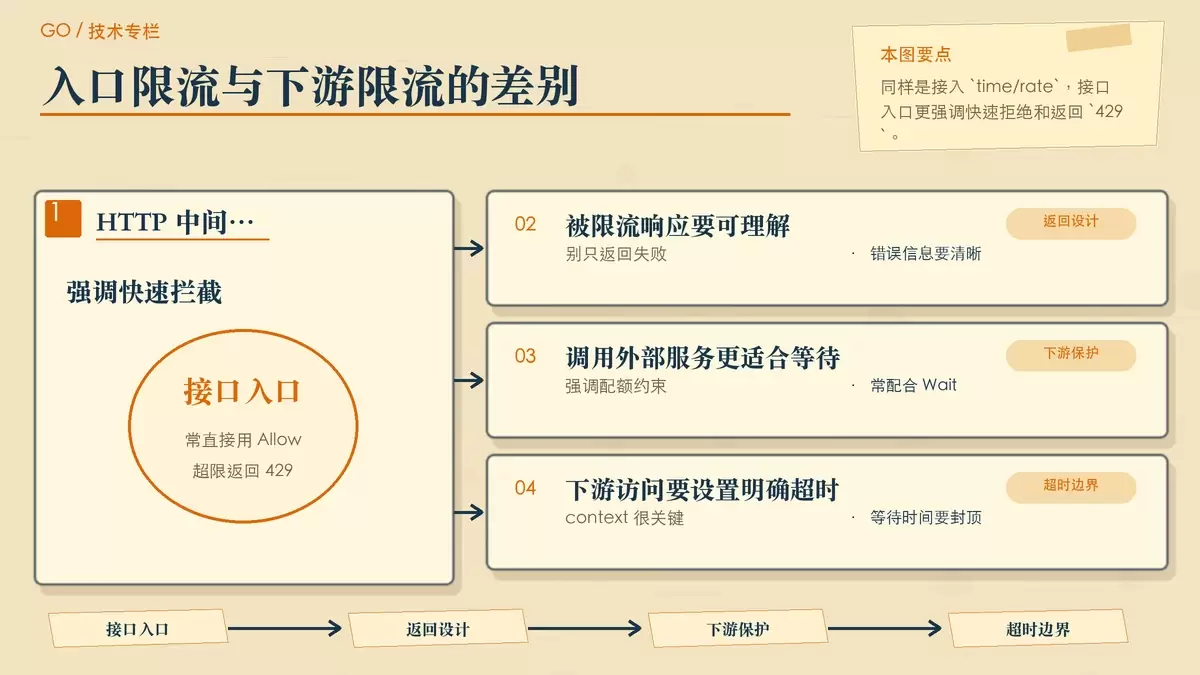
如果要在 Web 接口层快速拦截超频请求,`Allow` 是最贴合的方式。下面这个 Gin 中间件示例就很典型:
func RateLimitMiddleware(limiter *rate.Limiter) gin.HandlerFunc {
    return func(c *gin.Context) {
        if !limiter.Allow() {
            c.AbortWithStatusJSON(429, gin.H{
                "error": "请求频率过高,请稍后再试",
            })
            return
        }
        c.Next()
    }
}
这里的关键不只是返回 `429`,还包括错误信息是否足够清晰。对于前端或调用方来说,被限流本身不可怕,最糟糕的是拿到一个模糊的失败结果,无法区分是系统错误还是流量超限。
场景二:限制对下游服务的调用频率
当你的服务要访问第三方 API、数据库,或者某个有明确配额要求的内部服务时,限流更像一种“自我约束”。这时通常不希望打爆下游,而是宁愿自己等待一下:
// 限制下游服务调用频率核心逻辑
func callDownstream(limiter *rate.Limiter) error {
    ctx, cancel := context.WithTimeout(context.Background(), 1*time.Second)
    defer cancel()
    if err := limiter.Wait(ctx); err != nil {
        return fmt.Errorf("获取令牌失败:%v", err)
    }
    fmt.Println("调用下游服务成功")
    return nil
}
这类代码里,`context.WithTimeout(context.Background(), 1*time.Second)` 很重要。因为下游调用本身就有网络开销,如果令牌等待再叠加请求耗时,很容易让整条调用链变慢。给等待行为一个明确上限,通常比盲目排队更稳妥。
实践中最容易踩坑的几个点
把 `time/rate` 用起来并不难,真正影响效果的,往往是参数选择和接入方式。
1. burst 不能随便设
`burst` 太小,会让本来合理的瞬时流量也被拦掉;太大,则会削弱限流效果,让系统在短时间内承受过高压力。它本质上决定了你愿意给“突发”多少缓冲空间,通常需要结合接口耗时、实例容量和流量峰值一起看。
2. Limiter 应该复用
限流器不是一次性对象。频繁创建、销毁 `Limiter` 不仅增加开销,也会让限流状态失去连续性。多数情况下,它应该作为共享对象挂在中间件、服务实例或某类资源访问器上,而不是在每次请求里临时 new 一个。
3. 单机限流不等于分布式限流
`time/rate` 解决的是单进程内的速率控制问题。如果你的服务是多实例部署,那么每台机器各自限流,并不代表全局总量也受控。要做跨实例统一配额,通常还需要 Redis 之类的集中式协调组件配合实现。
4. 限流阈值需要监控支撑
限流参数不是配完就结束。你至少要观察请求通过率、被拒绝比例、等待时长,以及下游错误率是否改善。没有这些指标,所谓“动态调整”往往只是经验值在来回试错。
5. 被限流请求要优雅返回
无论你选择直接拒绝还是等待排队,都应该让调用方知道发生了什么。对外接口至少要给出清晰的状态码和错误文案;内部任务则要明确是超时失败、主动取消,还是后续可重试。限流本身是保护系统,不能让它变成排障难题的来源。
该怎么选择这套库
如果你的目标是在 Go 服务里快速补上一套稳定、可维护的限流机制,`golang.org/x/time/rate` 仍然是非常合适的基础方案。它实现简单,覆盖面却不窄:要快速拒绝可以用 `Allow`,要保证执行可以用 `Wait`,要做更细的时间控制则可以交给 `Reserve`。
真正的关键不在于 API 记得多熟,而在于你是否把它放在了对的位置:接口入口、下游访问层、后台任务消费端,各自适用的策略并不一样。把平均速率、突发容量、等待上限和监控数据一起考虑,`time/rate` 才能从“会用”变成“用对”。















