



在 Go 里,包级封装通常是硬约束:首字母小写的函数和变量不能被包外直接访问。但在运行时对接、性能优化、底层库封装这些场景里,开发者有时还是会想绕过这层限制。本文把 //go:linkname 的语法、三种常见模式、典型用途和实际风险拆开说明,帮助你判断它什么时候能用、什么时候最好别碰。
什么是 go:linkname
//go:linkname 是 Go 编译器支持的一条指令,用来在编译阶段把当前包中的符号,直接链接到另一个包中的符号上。目标可以是导出的,也可以是未导出的;本质上,它是在链接层面绕过常规的包访问限制。
基本语法如下:
//go:linkname localname [importpath.name]其中,localname 是当前包中的标识符,importpath.name 是目标包中的标识符。
使用这条指令有一个前提:必须导入 unsafe 包。哪怕并不直接调用其中的 API,也要通过空导入表明这是一种不安全操作。
import _ "unsafe"理解这件事的关键在于:它不是普通语法糖,也不是反射技巧,而是直接影响编译和链接结果的“后门”。因此,一旦目标符号改名、签名变化,或者链接规则在新版本 Go 中收紧,代码就可能立刻失效。
go:linkname 的三种使用模式
按照链接关系由谁发起、双方是否显式声明,go:linkname 常见写法可以分为 Pull、Push 和 Handshake 三种模式。
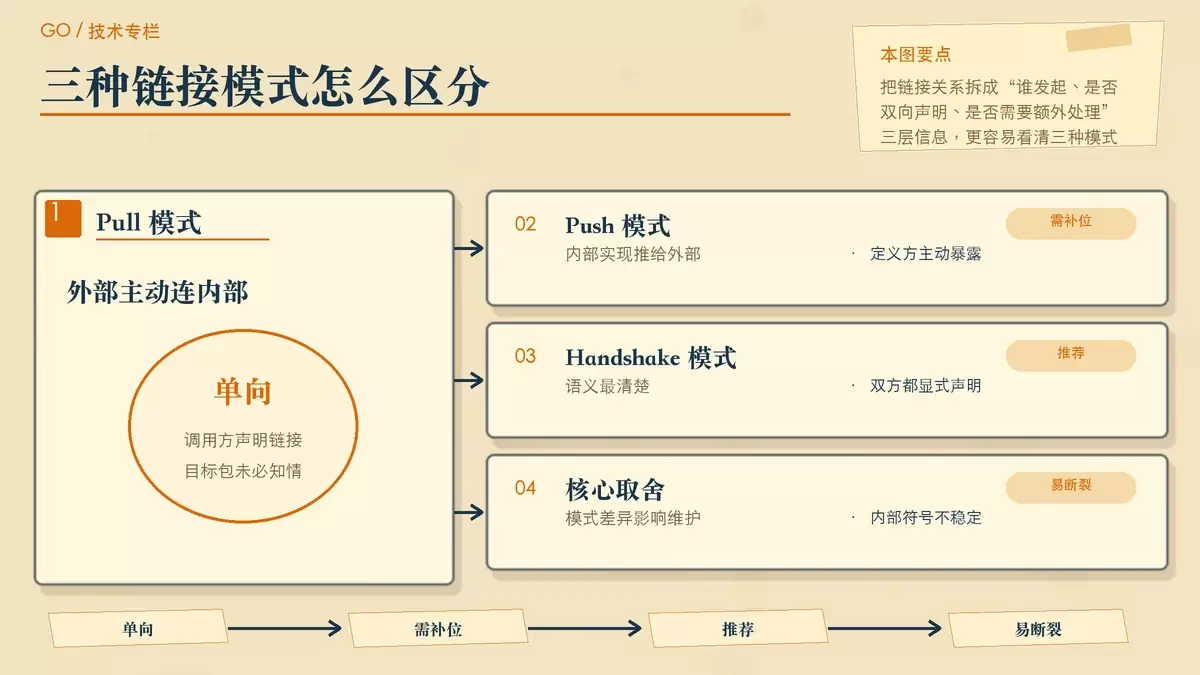
Pull 模式:由调用方主动拉取
Pull 模式里,当前包主动声明要链接到另一个包的私有函数。被链接的包本身不需要知道这件事。
// 在foo/foo.go中
package foo
import (
    _ "unsafe"
    _ "github.com/example/bar"
)

//go:linkname Add github.com/example/bar.add
func Add(a, b int) int

// 在bar/bar.go中
package bar
func add(a, b int) int {
    return a + b
}
这种写法上手直接,但问题也最明显:目标包并没有对外承诺这个内部符号可被依赖。只要 bar.add 改了名字、参数,甚至被内联或重构,外部链接就可能悄悄断掉。对业务代码来说,这种模式的维护成本通常最高。
Push 模式:由定义方主动暴露
Push 模式里,私有函数所在的包主动把内部实现“推送”给别的包名下的符号。
// 在bar/bar.go中
package bar
import _ "unsafe"

//go:linkname div github.com/example/foo.Div
func div(a, b int) int {
    return a / b
}

// 在foo/foo.go中
package foo
import _ "github.com/example/bar"

func Div(a, b int) int
它的优点是语义比 Pull 更可控,因为定义方知道自己在把哪个实现暴露出去;但这类写法有一个实际限制:如果目标侧只是声明而没有函数体,通常需要在函数声明所在包里额外放一个空的 .s 汇编文件,否则编译时容易报 missing function body。
也就是说,Push 模式不只是写一条指令那么简单,它还会牵扯到编译器对符号定义完整性的检查。
Handshake 模式:双方都显式声明
Handshake 模式可以看作 Pull 和 Push 的组合:链接双方都通过 go:linkname 明确表达这层关系。
// 在bar/bar.go中
package bar
import _ "unsafe"

//go:linkname hello
func hello(name string) string {
    return "Hello " + name + "!"
}

// 在foo/foo.go中
package foo
import (
    _ "unsafe"
    _ "github.com/example/bar"
)

//go:linkname Hello github.com/example/bar.hello
func Hello(name string) string
这类写法的优势在于意图更清楚,链接关系不再是单方面“偷用”内部实现。按照原文给出的结论,Handshake 模式在 Go 1.23 及以上版本中也是更推荐的做法,而且不需要额外的空 .s 文件。
如果必须使用 go:linkname,优先选择这种双方显式约定的方式,至少能把“这是一个特殊接口”这件事留在源码里,而不是完全隐藏在调用方。
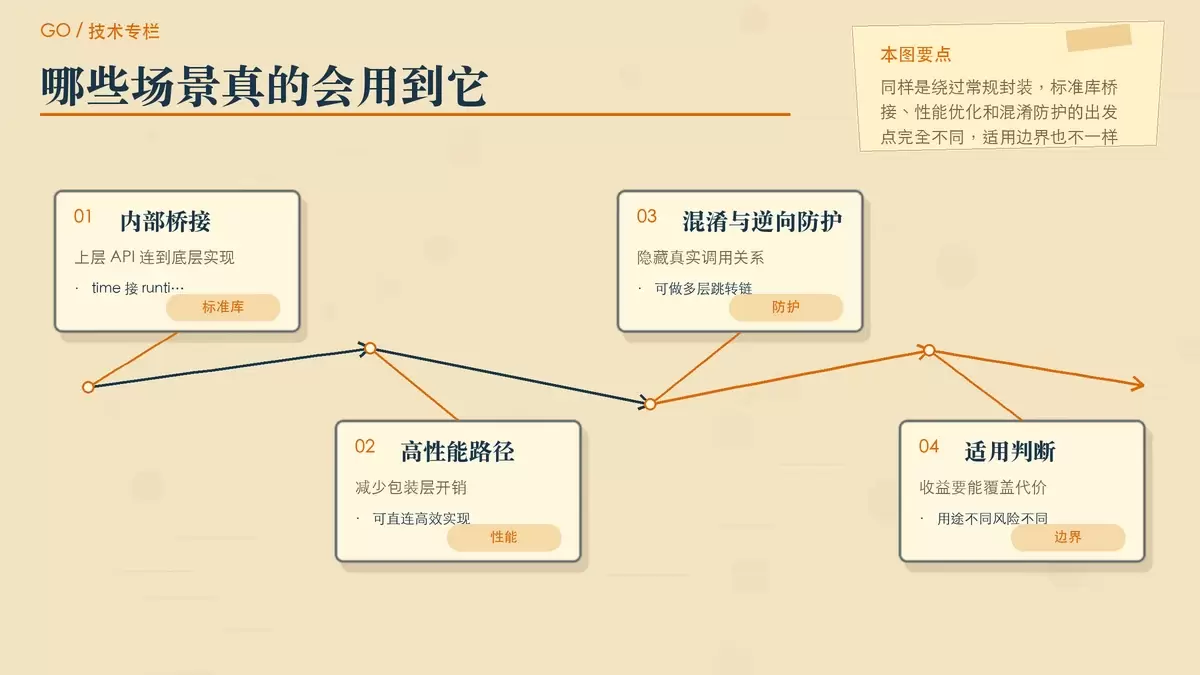
它通常会被用在什么地方
go:linkname 虽然危险,但并不是纯粹的技巧炫耀。在 Go 自身和一些底层场景里,它确实有实际用途。
标准库内部桥接
Go 标准库本身就大量使用了这项能力,用来把上层 API 接到 runtime 这样的底层实现中。一个典型例子是 time.Sleep:
// 在time包中, src/time/sleep.go
func Sleep(d Duration)

// 在runtime包中
//go:linkname timeSleep time.Sleep
func timeSleep(ns int64) {
    // 实际实现
}
也就是说,开发者在 time 包看到的是稳定接口,真正的执行逻辑则可能在运行时包里完成。类似的还有 time.now、reflect.makechan 等符号,它们都体现了一个思路:当语言层 API 和运行时能力需要精确协作时,普通导出机制未必够用。
高性能路径上的直接调用
另一个常见理由是性能。某些场景下,开发者希望直接连到底层高效实现,而不经过额外封装。例如文中提到的 runtime.fastrand:
//go:linkname FastRand runtime.fastrand
func FastRand() uint32
这种做法追求的是最短路径调用。但这里要保持清醒:省下来的可能只是很小的一层包装成本,换来的却是对运行时内部实现的直接依赖。除非你已经做过基准测试,并且确认瓶颈就在这里,否则它很容易变成“为了优化而优化”。
混淆与逆向防护
它还可以被用于代码混淆和逆向工程防护。做法通常不是直接暴露真实实现,而是通过多层跳转链把调用关系藏起来:
// 创建A→B→C→D的调用链,其中只有D是真正的实现
//go:linkname encrypt internal/secret.calculate
func encrypt(data []byte) []byte { return nil }
业务代码只调用 encrypt,真正逻辑放在 internal/secret.calculate。这样做并不能替代完整的安全策略,但确实会增加静态分析和逆向追踪的难度。
不过,这类用途也意味着代码可读性和可维护性会进一步下降。对于团队协作项目,任何“有意制造跳转迷雾”的方案,都应该先评估后续排障成本。
使用前必须知道的限制与实践建议
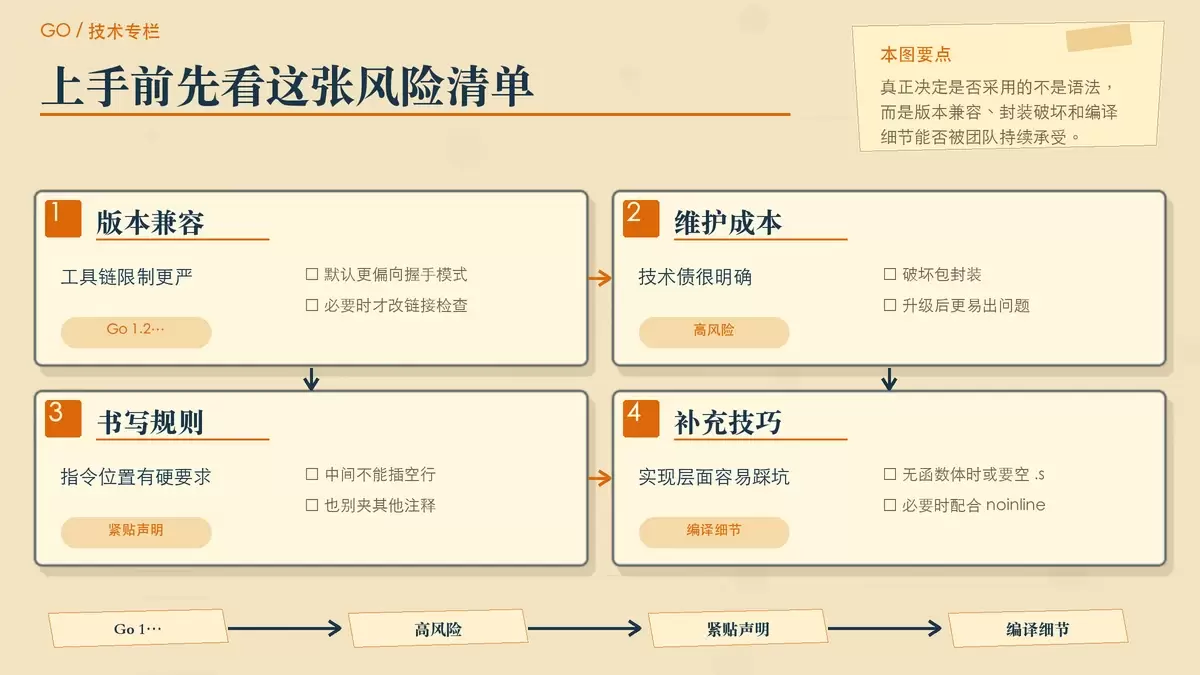
真正难的不是写出 go:linkname,而是控制它带来的副作用。下面这些点基本决定了它是否适合进入正式代码。
Go 1.23 之后限制更严格
从 Go 1.23 起,go:linkname 的使用限制进一步收紧。原文特别提到,默认情况下仅推荐使用 Handshake 模式;如果采用 Pull 模式去链接内置包,还可能需要通过下面的编译参数禁用检查:
-ldflags="-checklinkname=0"这说明它已经不是“写了就一直能用”的特性,而是会随着工具链策略变化而变化。升级 Go 版本时,凡是依赖 go:linkname 的项目,都应该被列入重点回归测试范围。
它会制造明确的技术债
go:linkname 最大的问题不是语法复杂,而是它直接破坏了包封装边界。被链接的私有符号原本不属于稳定接口,一旦内部实现调整,外部依赖方没有任何兼容保证。
这会带来几类典型风险:
- 升级 Go 版本后,链接器或编译器行为改变,旧代码失效。
- 目标包重构内部实现,符号名或签名变化,调用方编译失败或行为异常。
- 团队成员很难从正常 API 关系中看出真实依赖,排查问题成本上升。
所以它更适合被看作一种底层特权能力,而不是日常工程手段。
几条容易踩坑的细节
如果确实要用,至少要把几个细节处理对:
go:linkname指令必须紧贴函数声明,中间不能插入空行或其他注释。- 对于没有函数体的声明,可能需要在包内添加空的
.s文件,以绕过编译检查。 - 必要时可以配合
//go:noinline,避免函数被内联后影响符号关系。
这些规则看起来细碎,但它们正说明这项能力工作在语言表层之下。只要进入这一区域,就不能再按普通 Go 代码的直觉来判断行为。
该怎么判断要不要用
go:linkname 是 Go 里非常典型的“强大但危险”的能力。它可以绕过未导出限制,连接运行时内部实现,甚至为极端性能场景和特殊防护策略服务;但与此同时,它也会削弱封装、放大版本升级风险,并让代码更难维护。
更稳妥的判断方式是先问三个问题:有没有正式公开 API 可以替代,性能收益是否经过测量验证,团队是否愿意承担后续维护成本。只有当这三个问题都有明确答案时,go:linkname 才值得进入项目;否则,它更可能成为未来排障时最难解释的一段“黑魔法”。















