


面向对象编程:封装与访问控制入门教程:核心概念、操作步骤与结果验证

理解封装与访问控制的核心概念
封装是面向对象编程的基石之一,其核心思想是将对象的属性与行为捆绑在一起,并通过访问控制机制隐藏内部实现细节。这样做的主要目的是保护对象状态不被外部随意篡改,同时降低模块间的耦合度。在实际开发中,访问修饰符是实现封装的关键工具。public修饰的成员对外部完全开放,适用于定义类的公共接口;private修饰的成员仅限类内部访问,用于保护核心数据和辅助逻辑;protected则允许同一包内的类以及子类访问,常用于框架扩展或继承体系中的受控共享。例如,一个银行账户类不应直接暴露余额字段,而应通过受控方法处理存取款逻辑,从而确保数据一致性。合理划分访问边界,能让代码更健壮、更易维护。
创建封装类并实现受控的数据访问
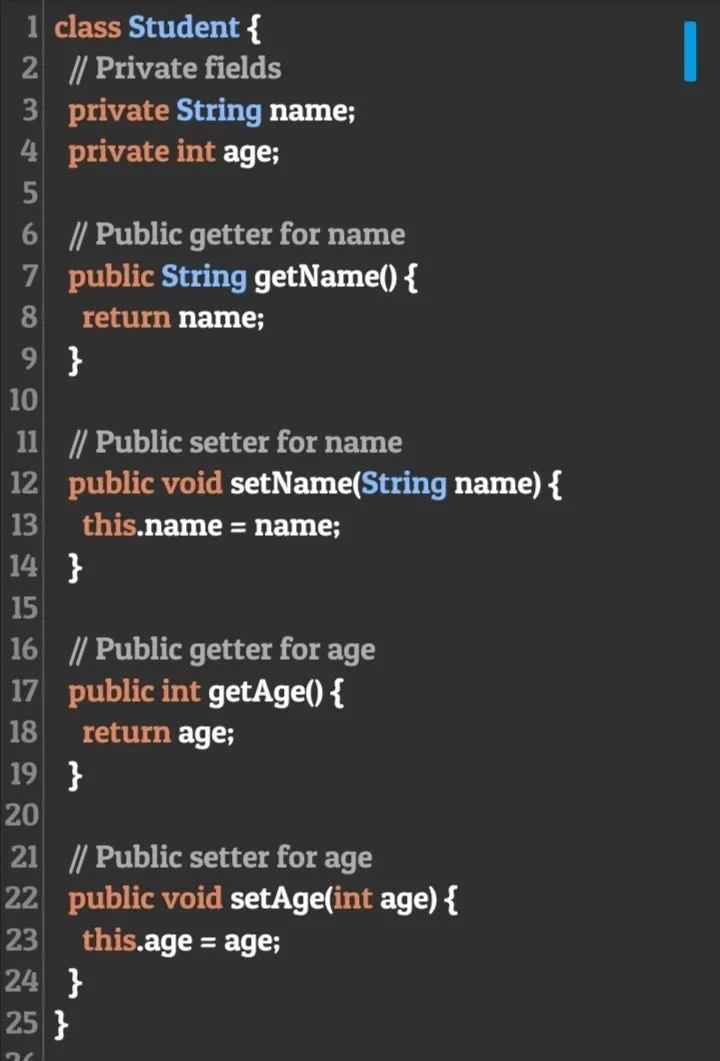
在实际编码中,我们通常将类的核心字段声明为private,并通过构造函数初始化,再配合getter和setter或业务方法提供受控访问。以Java语言为例,定义一个User类时,可将age字段设为私有,并在setAge方法中加入合法性校验,如年龄必须大于零且小于150。如果直接将字段设为public,外部代码可以随意赋值为负数或异常值,导致对象进入非法状态。正确的做法是在构造函数中完成基础赋值,对外仅暴露getAge和setAge方法。当调用setAge时,内部会先执行条件判断,若校验失败则抛出异常或返回默认值,从而拦截非法输入。这种设计不仅隔离了外部干扰,还为后续添加日志记录、数据转换或权限检查预留了统一入口,是构建高内聚低耦合系统的标准实践。
运行程序并验证访问控制结果
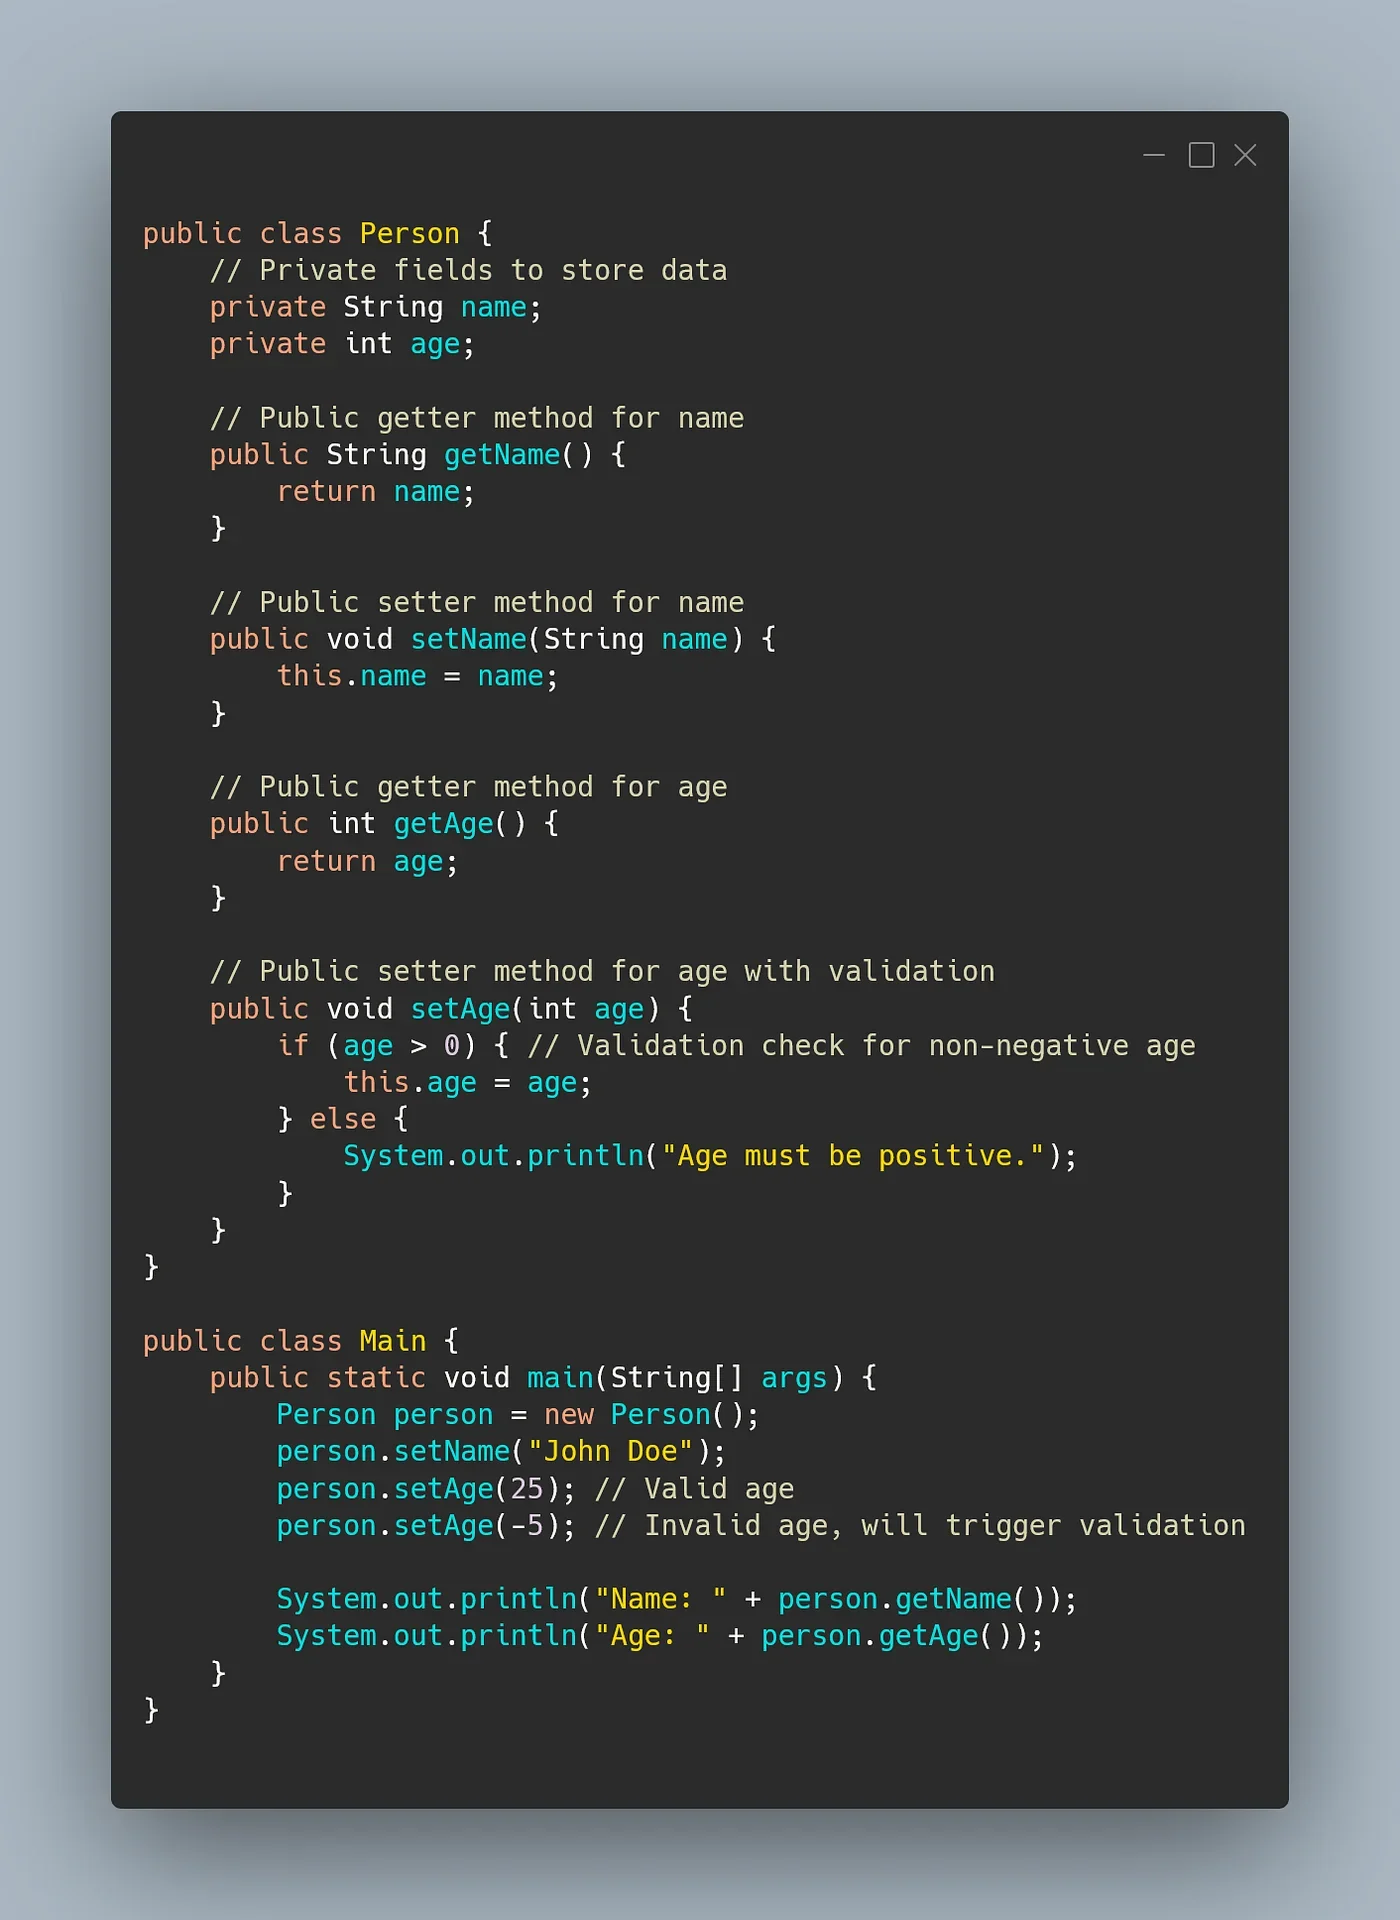
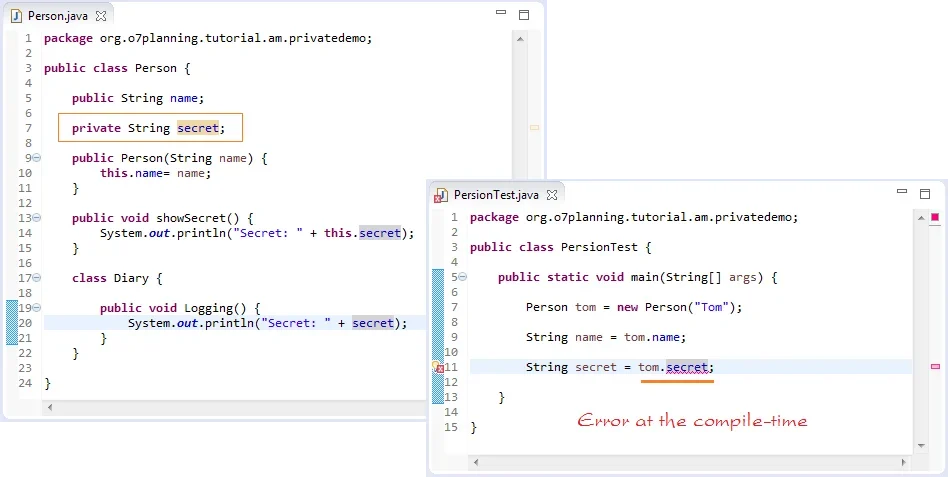
完成类定义后,需通过实际运行验证访问控制是否生效。在包含main方法的测试类中,首先实例化对象并调用公开的setAge与getAge方法,控制台将正常输出合法数据,证明公共接口畅通。随后,尝试在外部直接访问私有字段,例如编写user.age等于负数或直接读取该字段。此时编译器会立即拦截并报错,提示字段具有私有访问权限,程序无法通过编译。若使用反射等高级手段强行绕过,运行时也会因安全策略抛出异常。对于protected成员,若在不同包的无关类中直接调用,同样会触发编译错误;但在子类中重写或调用时则能顺利通过。通过对比正常调用输出与非法访问的报错信息,可以清晰看到访问控制机制在编译期与运行期构筑的安全防线,确保对象状态始终处于预期范围内。
常见封装误区与最佳实践
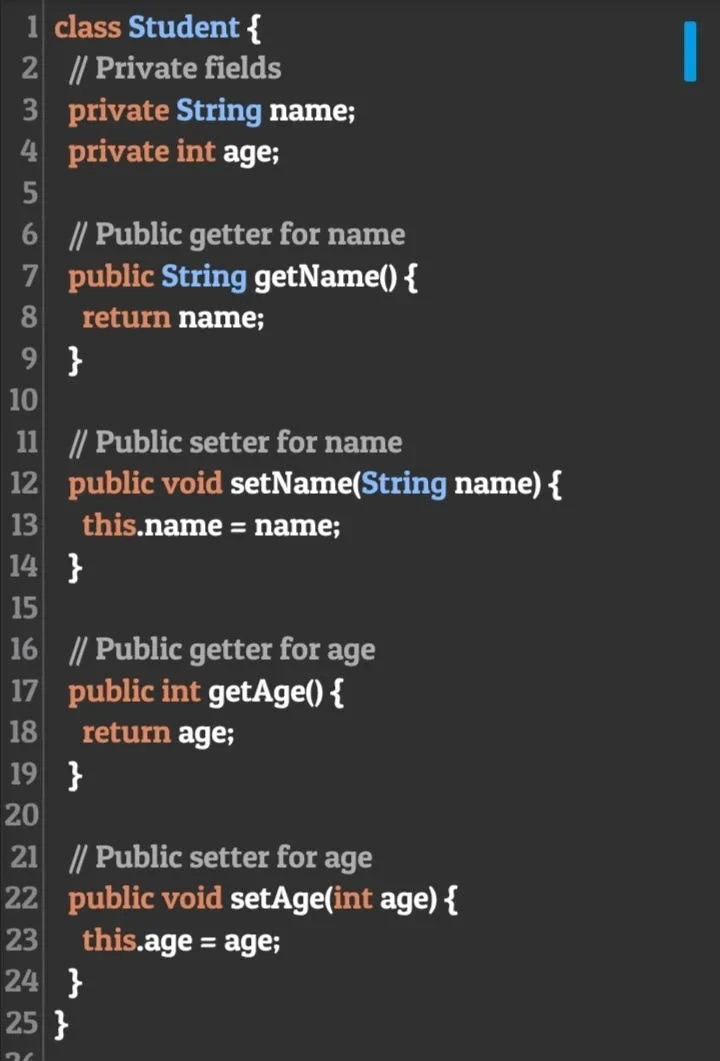
开发者在实践封装时常陷入几个典型误区。其一是将所有属性设为public,导致对象退化为纯数据容器,丧失状态保护能力;其二是滥用getter和setter,为每个字段机械生成读写方法,却未加入任何业务校验,使封装流于形式;其三是误用protected,认为只要不是private就能随意共享,忽略了跨包访问的限制与继承带来的脆弱性;其四是绕过业务方法直接修改底层状态,破坏数据一致性。最佳实践应遵循最小暴露原则,仅公开必要的服务接口,内部状态一律私有化;在读写方法中嵌入业务规则校验,而非简单赋值;优先使用不可变对象设计,减少状态变更风险;当需要扩展时,通过组合而非暴露内部结构来实现。合理的封装不是增加代码量,而是通过清晰的边界划分提升系统的可维护性与安全性。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















