


网络安全:Kubernetes RBAC越权与审计

理解Kubernetes RBAC权限模型与越权风险
Kubernetes的RBAC模型通过四种核心资源实现访问控制:Role与ClusterRole定义权限规则,RoleBinding与ClusterRoleBinding负责将规则绑定到主体。Role与RoleBinding的作用域严格限定在单一命名空间内,而ClusterRole与ClusterRoleBinding则跨越整个集群。越权风险通常源于权限边界模糊或配置失误。例如,将包含通配符的ClusterRole通过ClusterRoleBinding授予普通ServiceAccount,会导致该主体获得集群级完全控制权。此外,错误地将本应作用于特定命名空间的RoleBinding误配为ClusterRoleBinding,或为低权限主体绑定包含secrets、pods/exec等高危资源的角色,都会形成越权路径。攻击者一旦获取此类凭证,即可横向移动或垂直提权,直接威胁集群核心组件与业务数据安全。
用kubectl验证权限并定位越权点
验证RBAC权限最直接的方式是使用kubectl auth can-i命令。例如执行kubectl auth can-i list secrets --as=system:serviceaccount:default:my-sa -n production可精确检测指定ServiceAccount在目标命名空间内是否具备读取密钥的权限。若需检查集群级权限,可省略-n参数并添加相应上下文。定位越权点时,需结合kubectl get role,rolebinding,clusterrole,clusterrolebinding -A -o wide反查实际绑定关系。重点关注包含verbs、resources或apiGroups通配符的宽泛规则,以及将pods/exec、nodes/proxy等敏感资源与create或update动词组合的授权。此类组合极易被利用执行容器逃逸或伪造证书。通过对比预期业务需求与实际生效的Binding,可快速识别出因历史遗留或误操作产生的异常授权,为后续收敛提供明确目标。
构造安全的越权验证并识别权限提升路径
在隔离的测试集群中验证过度授权时,应避免直接在生产环境操作。可通过临时创建测试ServiceAccount并模拟跨命名空间访问,例如尝试读取kube-system命名空间下的ConfigMap,观察是否返回403 Forbidden。若请求成功,则说明存在越权。Kubernetes对权限提升有严格限制:仅当主体显式拥有escalate权限时,才能创建比自己权限更高的Role;仅拥有bind权限时,才能将任意Role绑定到任意主体。若发现某普通角色意外包含escalate或bind动词,即构成高危提权路径。区分真实越权与预期授权的关键在于核对业务基线:若某CI/CD流水线ServiceAccount被授权patch deployments,属合理预期;但若其同时具备list clusterroles与create rolebindings,则极可能通过动态绑定实现权限跃升。通过受控测试与基线比对,可精准识别隐蔽的权限滥用风险。
启用Kubernetes Audit并追踪越权行为
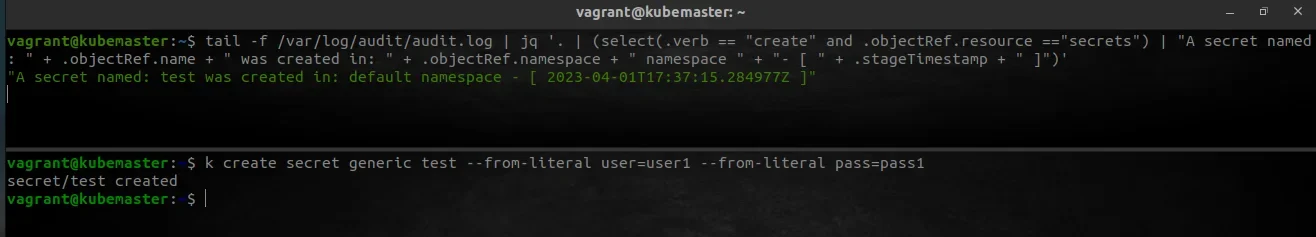
启用审计日志是追踪越权行为的核心手段。需在API Server启动参数中配置audit-policy-file指向自定义策略文件,并指定日志后端。审计级别分为Metadata、Request与RequestResponse,生产环境通常采用Metadata或Request以平衡性能与排查需求。审计事件以JSON格式输出,关键字段包括user.username、requestURI、verb、objectRef.resource及stageTimestamp。通过分析authorization.k8s.io/decision字段,可明确区分Allow与Deny操作。当发现非特权主体频繁触发敏感资源的Allow决策,或出现非常规时间段的create、delete请求时,应立即关联对应时间戳的Binding变更记录。结合responseStatus.code,可完整还原越权尝试的上下文,为安全响应提供不可篡改的证据链。
修复过度授权并建立RBAC审计闭环
修复过度授权的首要原则是遵循最小权限模型。应优先使用命名空间级别的Role与RoleBinding替代集群级配置,严格限制ClusterRoleBinding的使用场景,仅保留给核心系统组件。定期执行ServiceAccount权限复核,清理长期闲置或权限冗余的凭证,并利用kubectl auth can-i进行整改后验证。建立RBAC审计闭环需将权限验证与日志监控深度融合:通过CI/CD流水线集成静态策略检查,在部署前拦截越权配置;同时,将Audit日志接入监控平台,针对authorization.k8s.io/decision为Allow且涉及高危资源的操作设置实时告警。形成基线定义、自动化验证、日志监控、异常响应与策略迭代的持续安全循环,确保Kubernetes集群权限始终处于可控、可查、可追溯的状态,从根本上遏制越权与提权风险。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















