


关闭JavaScript能提升隐私安全吗

直接给出一个确定的结论:关闭 JavaScript 确实能立竿见影地切断绝大部分高级追踪手段并消除大多数客户端代码漏洞,但它无法解决所有的隐私泄漏问题,并且会让绝大多数现代网站的功能直接瘫痪。 想要判断这项操作是否适合自己,需要理清它究竟防住了什么、留下了什么死角,以及如何在可用性与安全性之间找到平衡。
一、JavaScript 在网络追踪与安全威胁中的角色
JavaScript 是浏览器端最通用的脚本语言。当访问一个网页时,浏览器会自动下载并执行服务器推送过来的脚本。正因为脚本具备动态读取客户端状态与发起后台网络通信的能力,它成为了追踪脚本与安全攻击载荷的核心温床。
在默认开启 JavaScript 的环境下,第三方监测服务可以毫无阻碍地收集底层系统属性,包括屏幕物理分辨率、GPU 渲染特征、已安装字体以及各类传感器信息。与此同时,恶意脚本可以尝试通过跨站脚本(XSS)窃取未受防护的登录凭据,或在后台执行隐蔽的挖矿计算。
二、关闭 JavaScript 能切断的威胁与留存的盲区
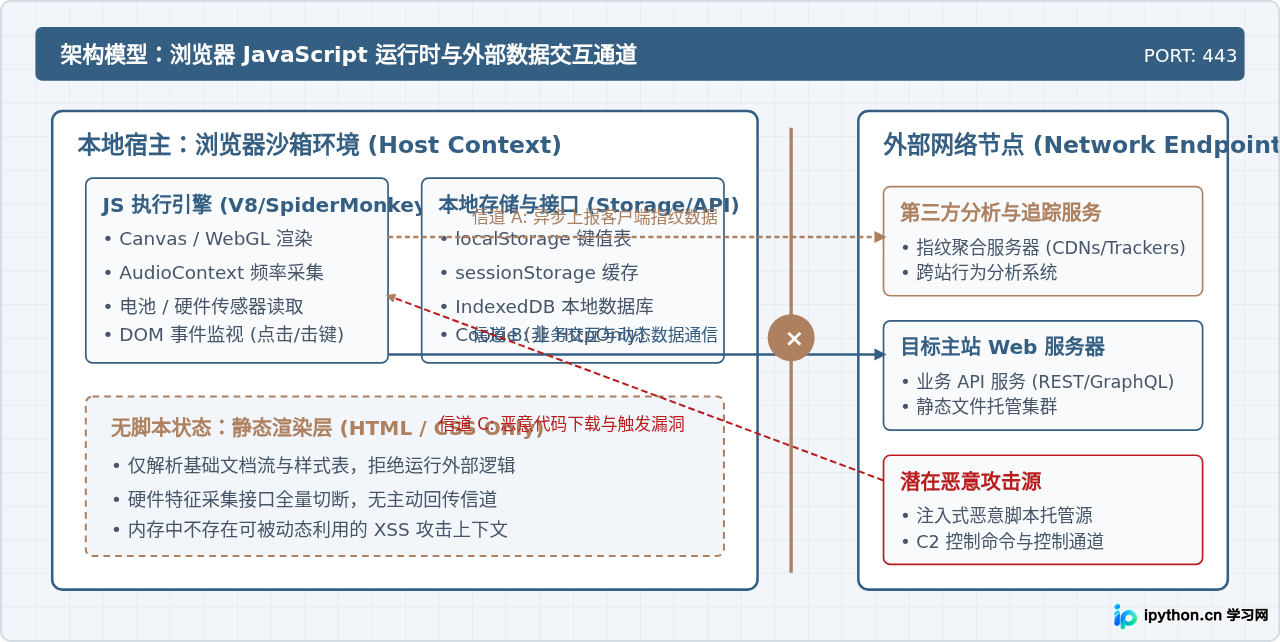
判断关闭脚本对隐私是否有用,不能给出一个模糊的概念,而要精准划分“防御边界”。有些攻击和追踪完全依赖代码运行,而另一些则基于网络层或服务器日志,与脚本执行无关。
1. 能够有效防御的领域
- 画布与声音指纹追踪(Canvas / WebGL / Audio Fingerprinting): 追踪平台常用 JavaScript 命令让浏览器在内存中秘密绘制一段图形或播放一段高频音波。由于各设备的 GPU 驱动、抗锯齿算法和声卡解码略有差异,生成的图像哈希值能够高度精准地标识一台设备。关闭脚本后,相关 API 彻底停止响应,无法提取任何计算指纹。
- DOM 事件监控与行为分析: 诸如热力图监测工具、击键记录器(Keylogger)以及页面停留滑动记录,全都需要通过 JavaScript 监听窗口事件并回传。脚本失效意味着页面无法再收集光标轨迹和按键习惯。
- DOM 型与存储型跨站脚本攻击(XSS): 网页内如果存在安全漏洞,黑客植入的代码片段需要依赖浏览器的 JavaScript 引擎解析执行。关闭脚本后,这些注入代码仅会被视作普通的无害文本,无法对页面内容进行篡改或挂马。
- 未受保护的本地凭据读取: 存放于
localStorage、sessionStorage以及未设置HttpOnly标记的 Cookie,在脚本被禁用的状态下,任何第三方均无法在客户端读取。
2. 完全无法防御的隐私盲区
- 公网 IP 地址与地理位置定位: 浏览器向服务器发起请求抓取 HTML 基础文本与图片时,必须在网络层建立 TCP 连接并完成 TLS 握手。服务器依然能在日志中精准记录请求来源的公网 IP、运营商及所在地区。
- HTTP 请求头泄漏: 即使不执行脚本,浏览器发送的每个数据包头部仍包含标准的
User-Agent(操作系统、浏览器版本)、Accept-Language(系统语言倾向)和Sec-CH-UA信息。 - CSS 与 HTML 基础层信标追踪: 网站依然可以通过 CSS 选择器特性(例如触发
:hover伪类时请求背景图片)或者隐藏的<img src="...>标签,向第三方服务器发起无脚本的追踪请求。
| 追踪 / 威胁类型 | 依赖 JavaScript? | 关闭后的防护效果 | 典型发生场景 |
|---|---|---|---|
| 高级设备指纹 (Canvas / WebGL) | 是 | 彻底阻断 | 跨站点广告联合网络定位用户 |
| 动态行为记录 (按键 / 鼠标轨迹) | 是 | 彻底阻断 | 用户体验分析工具、表单防刷脚本 |
| 客户端 XSS 漏洞利用 | 是 | 彻底免疫 | 存在注入漏洞的论坛、留言板 |
| 公网 IP 地址采集 | 否 | 完全无效 | 任何基础 HTTP / HTTPS 请求连接 |
| HTTP 头部参数指纹 | 否 | 完全无效 | 初次打开网页时的文档请求头 |
| 第三方静态 Cookie 跟踪 | 部分依赖 | 仅部分有效 | 通过外部图片外链设置的追踪 Cookie |
三、关闭后的主要副作用:现代 Web 的“降级表现”
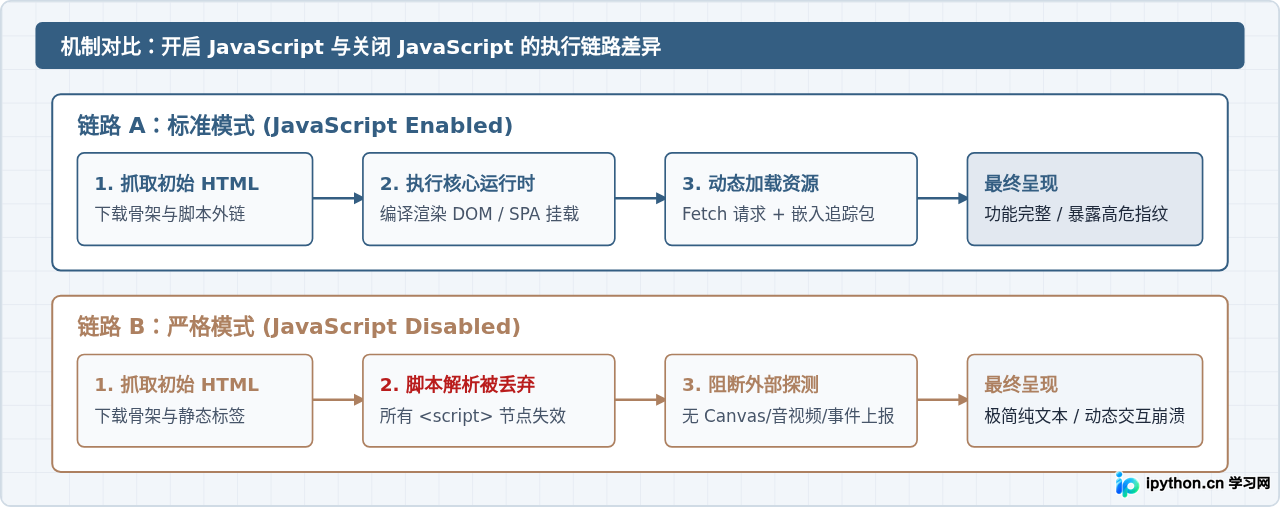
关闭 JavaScript 带来显著安全提升的同时,代价同样高昂。现代网站普遍采用了单页面应用(SPA)框架或前后端分离架构,这些系统依赖客户端脚本拉取数据并完成页面排版。一旦失去脚本支持,通常会出现以下直接现象:
- 空白页面: 使用 React、Vue 或 Angular 开发的网站,初始下载的 HTML 文档通常只有一个空的容器标签(如
<div id="root"></div>)。没有脚本挂载,屏幕将呈现一片纯白。 - 无法提交表单或登录: 绝大多数网站的“登录”、“注册”及“发表”按钮绑定的是异步提交事件(Fetch / Axios)。在没有脚本的环境下,点击按钮没有任何响应。
- 人机验证拦截: 类似 Cloudflare Turnstile、Google reCAPTCHA 等主流验证码组件需要通过运行复杂的脚本来检测环境真实性。禁用脚本会导致验证码无法加载,从而被防火墙拦截在外。
四、如何在主流浏览器中配置与验证 JavaScript 状态
测试该功能无需安装复杂插件,主流浏览器均自带原生管理面板。以下是两种最具代表性的浏览器配置路径及校验方法。
1. Chrome / Chromium 内核浏览器配置步骤
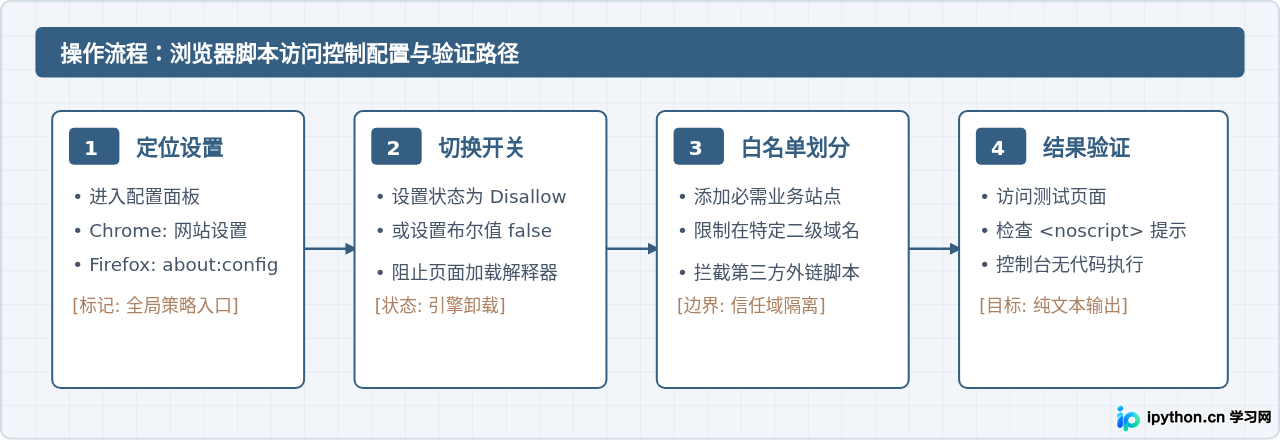
- 打开浏览器,点击右上角菜单图标,进入设置(Settings)。
- 在左侧导航栏点击隐私和安全(Privacy and security),选择网站设置(Site Settings)。
- 在页面底部的“内容”分组中,找到并点击 JavaScript。
- 勾选“不允许网站使用 Javascript”作为全局默认策略。
- (推荐按需设置):在下方的“允许使用 Javascript”列表处,点击“添加”,将必须使用的办公系统或网银域名写入白名单(如
[*.]example.com)。
2. Firefox 浏览器全局强制停用步骤
- 在地址栏直接输入
about:config并按回车,点击接受风险警告进入高级配置项。 - 在页面顶部搜索框输入参数名称:
javascript.enabled。 - 双击该行或点击右侧切换按钮,将布尔值从
true更改为false。配置变更后立即生效,无需重启浏览器。
3. 如何验证当前环境是否已彻底停用 JavaScript
修改配置后,可通过一段简单的 HTML 代码进行结果验证。新建一个名为 verify.html 的本地文本文件,填入以下代码并在浏览器中打开:
<!DOCTYPE html><html><body> <noscript><h1 style="color:green;">JavaScript 已成功停用!</h1></noscript> <script>document.write('<h1 style="color:red;">警告:JavaScript 仍在运行!</h1>');</script></body></html>
预期效果: 若页面只显示绿色的“JavaScript 已成功停用!”,则说明当前配置生效;如果出现红色警告,说明配置未被正确应用或当前页面处于白名单例外规则中。
五、更加务实的折中防护方案
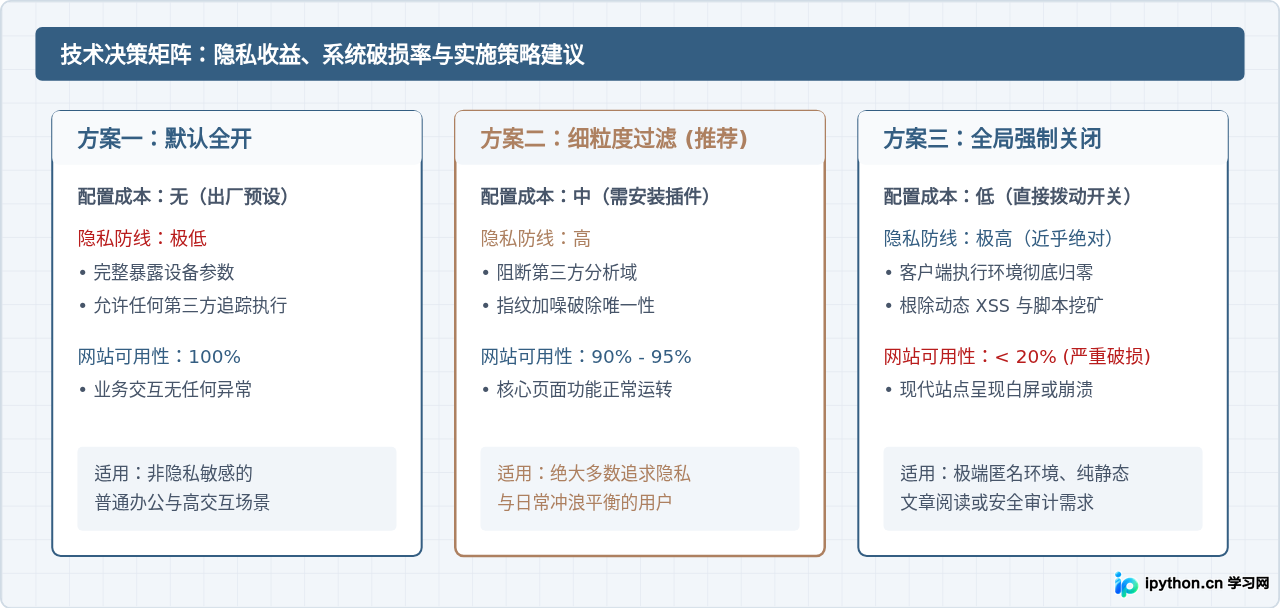
“全开”和“全关”属于两个极端。将 JavaScript 全局关闭会导致正常的互联网交互几乎无法进行,而全盘接受又会承担不必要的隐私风险。如果希望在保护隐私的同时维持日常冲浪的可用性,可以采用以下梯度组合策略:
- 使用专用拓展进行细粒度脚本阻断: 安装如 uBlock Origin 或 NoScript。默认允许当前网站的主站脚本运行,以此保证页面排版和基础功能正常,但一律阻止类似
google-analytics.com、criteo.com等第三方域名的脚本加载。这样既保留了核心交互,又剔除了绝大部分跨站追踪代码。 - 指纹干扰机制(Fingerprint Randomization): 像 Brave 浏览器或 Firefox 的“增强型追踪保护”(Strict 模式)采用了动态随机化算法。它们并不粗暴关闭 JavaScript,而是在脚本调用
Canvas、AudioContext时,返回带有极微小随机噪声的数据。追踪方每次计算出的指纹哈希值都在变化,导致无法将不同时间段的访问关联到同一台设备。 - 多浏览器隔离策略: 对隐私要求极高的特定任务(例如阅读公共敏感新闻、纯资讯查询),使用专门配置了“默认关闭 JavaScript”的独立浏览器(或专用的隐身窗口);对于日常需要登录账户、购物、办理业务的场景,则使用默认开启脚本的常规浏览器,实现场景间的物理分流。
总结与实操建议
回到最初的问题:关闭 JavaScript 能提升隐私安全吗?答案是肯定的,且提升幅度相当巨大。 它几乎可以从根源上摧毁以浏览器指纹为核心的现代跨站追踪工业链,同时让大多数针对客户端的网页漏洞失去执行条件。
但它并非灵丹妙药。它无法伪装网络层 IP 地址,也阻挡不了服务端的基本请求日志。更关键的是,现代互联网对脚本的高度依赖决定了“完全断绝”的代价是牺牲大多数网络服务的基本可用性。对于普通用户而言,默认启用第一方脚本、利用过滤工具强力阻断第三方追踪域名,并结合指纹混淆机制,是在不让网络功能瘫痪的前提下保护个人隐私的最优解。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















