


为什么在线工具无法解密我的Python文件

在线解密工具无法还原Python文件,最核心的原因在于多数被保护的文件根本不是简单的“对称密文”,而是经历了不可逆的语义擦除、动态运行时虚拟环境加壳、高版本字节码架构重构,或者直接被编译为了机器码二进制。网页端工具通常仅具备静态字符串替换、基础Base64解码或基于老旧Python版本的预设反编译器,一旦遇到需要原生解释器上下文介入或不可逆转换的代码,就只能报出语法错误或输出无法理解的乱码。
混淆认知:你以为的“加密”到底是什么
许多开发者在接触非开源Python项目时,会将所有无法直接双击查看源码的文件统称为“被加密的Python脚本”。但在软件工程与Python底层实现中,阻碍直接阅读代码的技术手段有着完全不同的运行机制。混淆概念是导致盲目寻找在线解密工具的首要原因。
常见的“加密”文件在底层通常分为四类:打包型容器、高版本字节码文件、运行时动态加壳以及原生机器码编译。任何静态在线服务在没有对应执行载体与解构逻辑的情况下,都无法完成逆向还原。
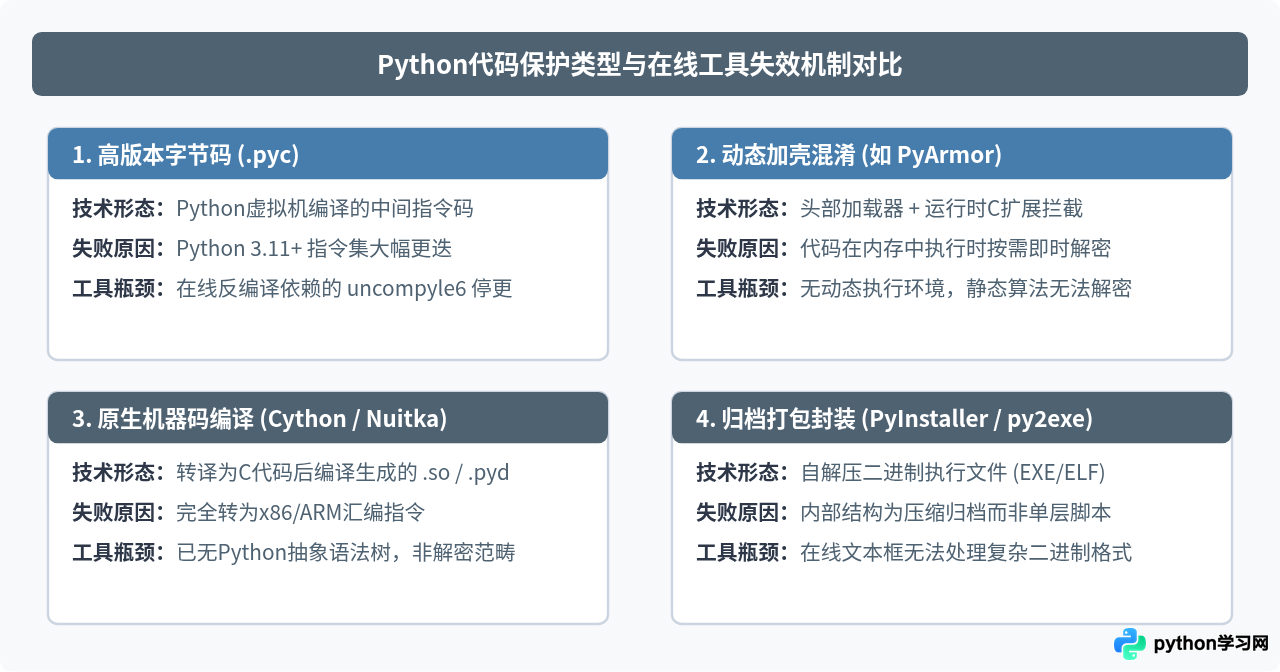
核心阻断机制深度解析
1. 符号信息的永久丢失与不可逆变换
在编译为 .pyc 文件或经过 AST(抽象语法树)代码混淆后,代码中的注释、格式缩进以及所有局部变量名均被剥离或重命名。例如,原始函数中的变量 user_payment_balance 在混淆后可能变为 _0x1a8f,在编译为字节码后在局部变量表中仅以索引号存在。任何工具,无论是在线还是本地,都无法“无中生有”地还原开发者最初编写的命名与排版。
2. 运行时动态加壳与静态在线环境的脱节
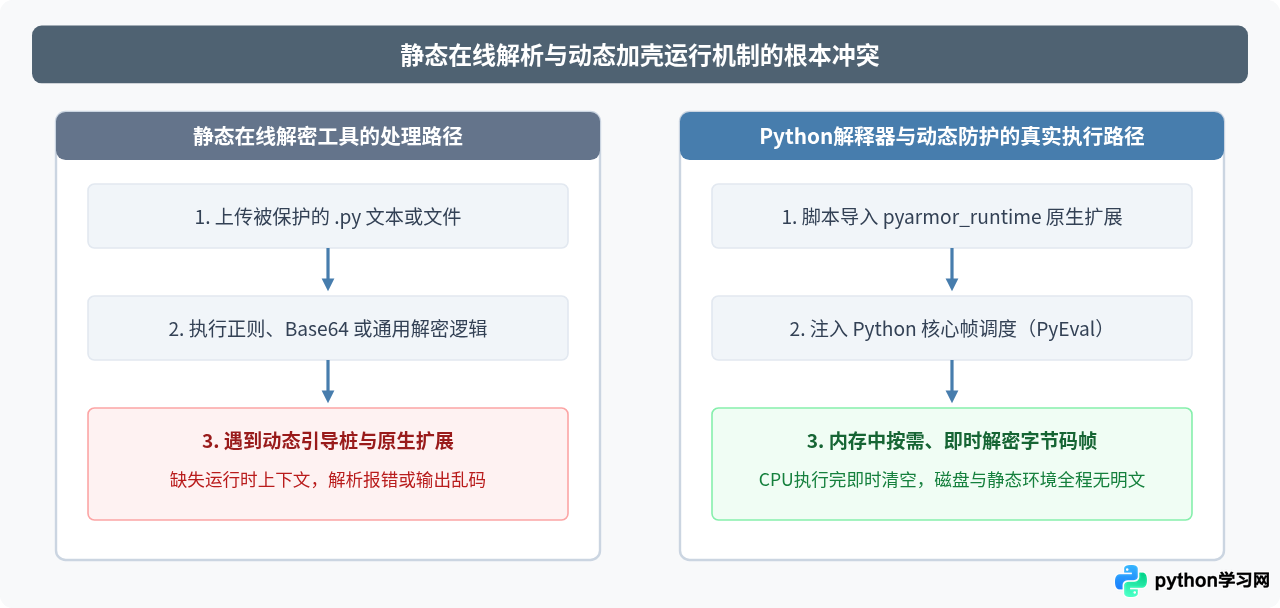
以广泛使用的 PyArmor 为例,它并不是单纯地用 AES 加密一个 .py 文件后让你去输入密码,而是生成一套微型的专用虚拟机环境。其源码通常呈现为一个微型引导桩(Bootloader):
from pyarmor_runtime import __pyarmor__
__pyarmor__(__name__, __file__, b'\x28\x50\x79\x61\x72\x6d\x6f\x72\x5f...', ...)
在线工具通常试图用静态分析器直接解析传入的字符串或字节流。但 PyArmor 的运行依赖与其配套的原生动态链接库(Windows 下为 .pyd,Linux/macOS 下为 .so)。在真实的 Python 运行时,加壳代码会劫持 Python 解释器的执行帧(PyEval_EvalFrameEx 或 _PyEval_EvalFrameDefault),在字节码即将送入 CPU 前的一瞬间才在内存中完成解密,执行完毕后立即擦除。在线网站无法也不可能为其启动完整的带参沙盒执行链,静态读取自然一无所获。
3. Python 3.11 及后续版本的字节码大地震
如果你的文件是一个原生的 .pyc 文件,且由 Python 3.11 或更高版本编译生成,目前几乎所有的中文或海外在线反编译网站都会直接报错。这是因为主流在线工具的后端核心普遍使用的是 uncompyle6 或 decompyle++ (pycdc) 的老旧稳定分支。
自 Python 3.11 起,官方引入了专门的提速架构(Specializing Adaptive Interpreter),彻底重构了内部操作码(Opcode)、移除了异常处理块表(Block Stack)并大幅调整了参数内联缓存(Inline Cache)。这导致旧版反编译器的解析状态机在读取第 16 个字节后就会因无法识别指令而强制崩溃。
科学排查:如何准确识别你的文件类型
在寻找解决方案之前,必须首先准确确认目标文件的物理格式与封装层次。不要直接依赖文件后缀名,在本地终端中使用基础命令即可获取真实信息。
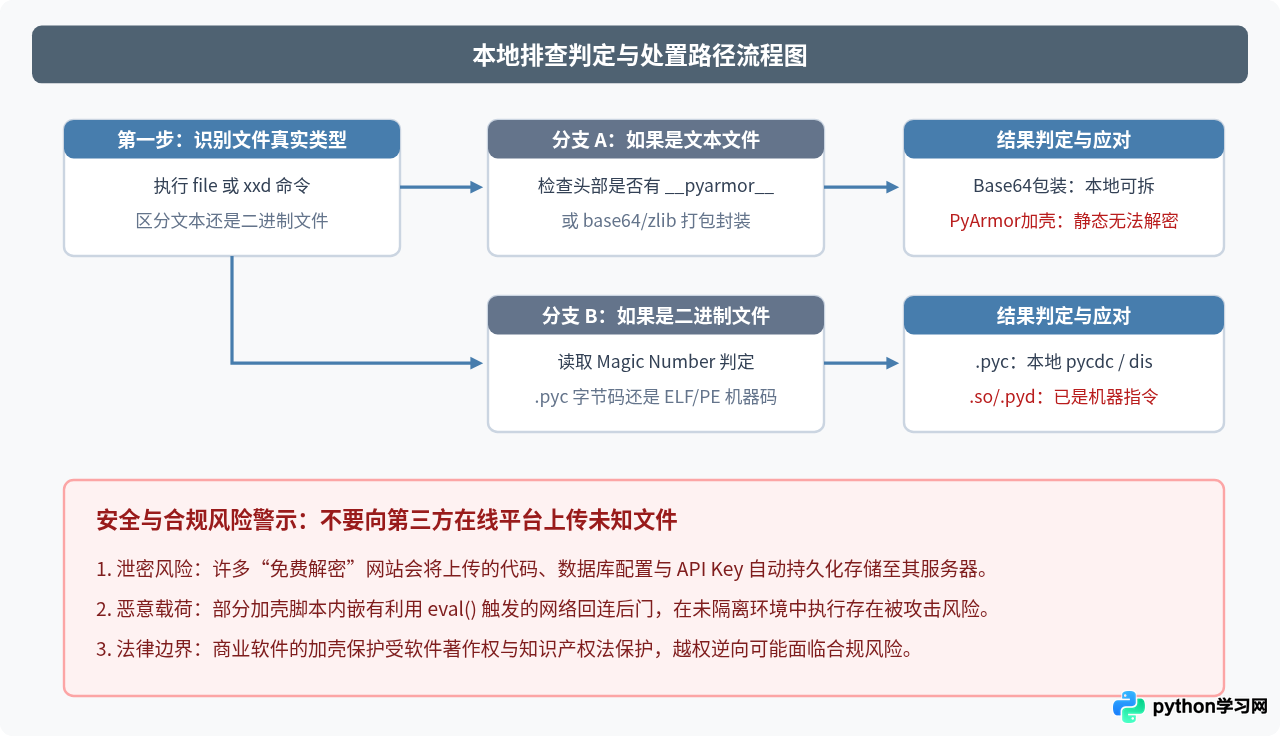
步骤一:通过十六进制头部判断物理类型
在 Linux 或 macOS 终端中运行:
head -c 16 target_file | xxd查看前 4 个字节的特征:
- 若出现
7f 45 4c 46(ELF 标志)或4d 5a(Windows PE 标志),说明该文件是直接由 Cython 编译的.so/.pyd模块,或是由 PyInstaller 打包的可执行二进制文件。这完全不是文本脚本,在线 Python 解密器毫无作用。 - 若出现特定版本魔数(如 Python 3.10 为
6f 0d 0d 0a,Python 3.11 为a7 0d 0d 0a,Python 3.12 为cb 0d 0d 0a),则说明这是一个原生的.pyc文件。 - 若以常规 ASCII/UTF-8 字符开头,且包含
import、eval或长串 Base64,说明其为文本类脚本。
步骤二:文本类打包脚本的安全本地提取
若文件为文本文件且只是简单的 Base64 加密包装(如常见的 eval(compile(base64.b64decode(...)))),切忌直接执行该脚本。你应该在离线的受限环境中,将 eval 替换为纯文本打印:
# 危险示例:原始代码
eval(compile(base64.b64decode("ZHVtbXkgY29kZQ=="), "<string>", "exec"))

# 安全分析方式:提取为独立文本查看
import base64
raw_bytes = base64.b64decode("ZHVtbXkgY29kZQ==")
with open("extracted_logic.py", "wb") as f:
    f.write(raw_bytes)
如果解码出来的第一层仍然是 __pyarmor__,则证明该文件应用了动态加壳,不可继续通过静态文本手段处理。
技术可行性与正确应对策略
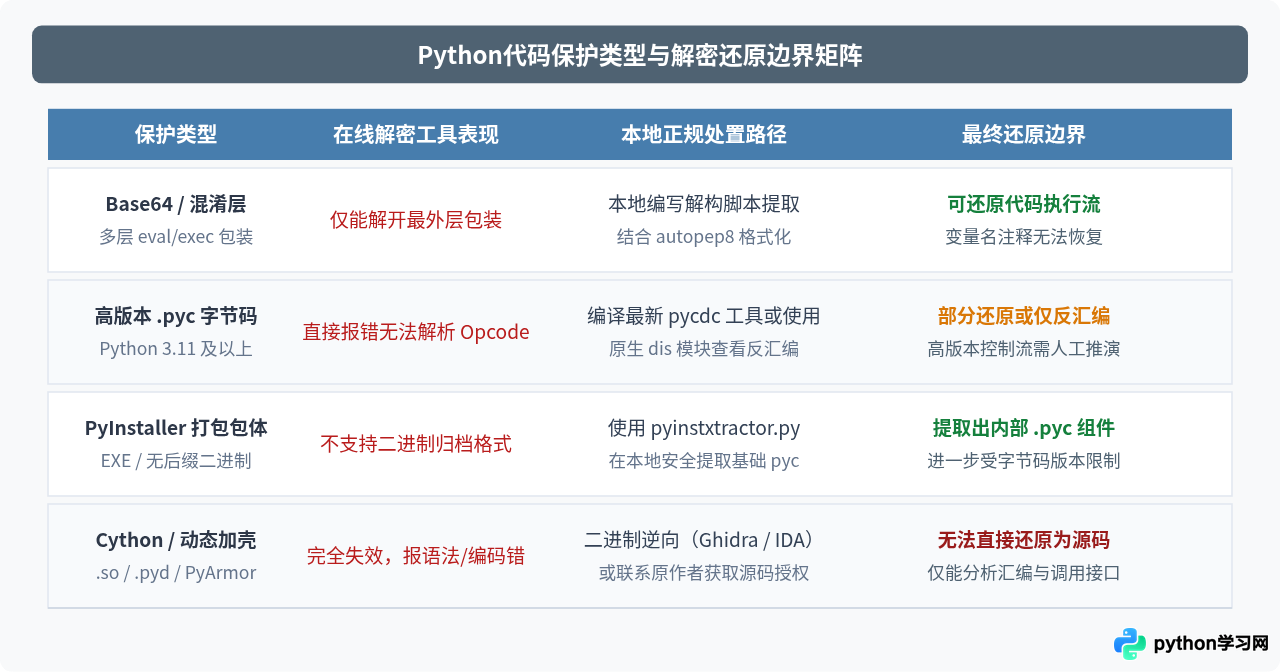
面对不同的保护形式,合理的技术期望与合规解决方案截然不同。下表总结了各种常见形态的在线工具表现、本地可行动作及真实的还原边界:
总结与建议
遇到无法解密的 Python 文件时,首先应停止尝试各类宣称“一键解密”的不可信在线网站。这不仅无法解决问题,反而会导致敏感数据与业务逻辑外泄。正确的认知流程是:通过头部特征确认是纯文本混淆、高版本字节码、归档可执行文件还是二进制原生模块;对于高版本 .pyc,应使用跟进最新 Python 语法的本地反汇编工具进行分析;而对于动态加壳与 Cython 编译的机器码,必须接受其已脱离常规脚本范畴的客观现实,转向底层二进制逆向或通过合法渠道获取工程源文件。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















