


GitHub上怎么高效筛选高质量的Python开源库?

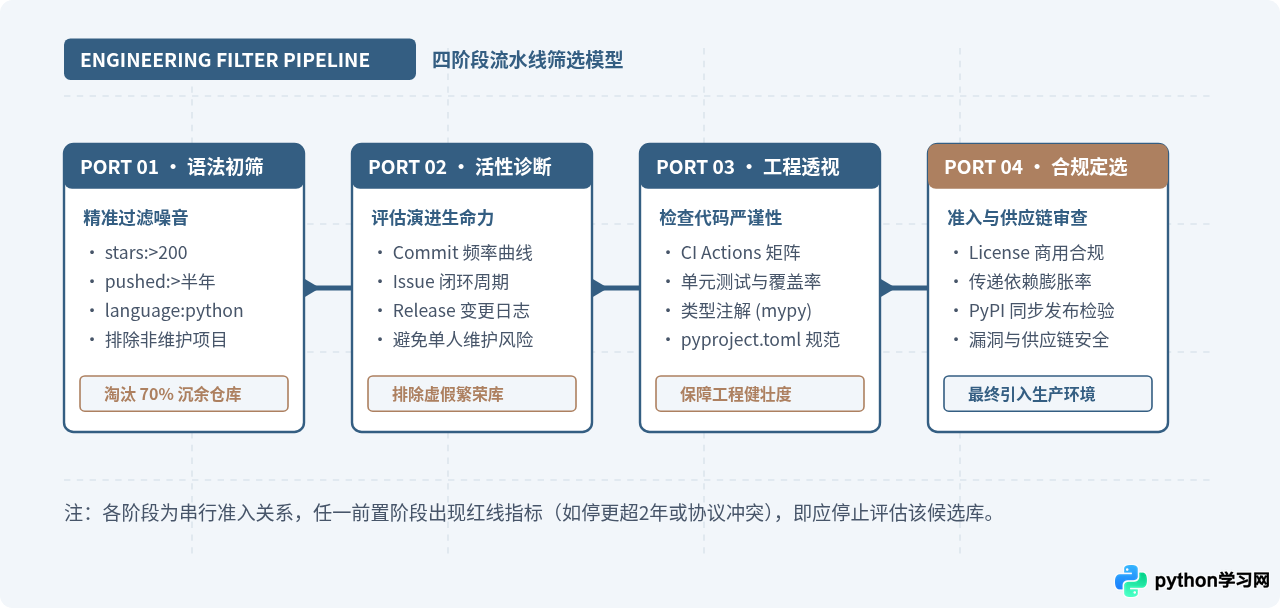
在 Python 开发过程中,引入第三方开源库能够大幅提升交付效率,但若选用了缺乏维护、设计缺陷或测试匮乏的“僵尸库”,往往会在后期演变为难以修复的生产故障与维护负担。要在 GitHub 浩如烟海的仓库中高效辨识出优质组件,核心在于建立一套漏斗型筛选机制:从检索语法初筛、维护活性与社区诊断,到工程规范透视,最终完成许可证与依赖安全性把关。
一、检索与初筛:使用结构化语法排除噪音
直接在 GitHub 顶部搜索框输入关键字(例如 crawler 或 excel)往往会返回数以万计的个人练手项目或废弃代码。高效筛选的第一步是在搜索阶段加入限定词,将无维护、过时或非 Python 语言的代码库过滤掉。
推荐使用的组合语法示例如下:
# 搜索近期有代码提交、具备一定影响力且明确使用 MIT 或 Apache 协议的 Python 库
crawler language:python stars:>300 pushed:>2024-01-01 license:mit
在此阶段,需要重点观察仓库头部呈现的三项关键信号:
- Stars 与 Forks 的比例:Star 数量代表关注度,但单纯高 Star 并不等于高质量。部分项目因曾经的营销文章或教案而拥有数千 Star,但数年未曾更新。正常活跃的项目通常伴随稳定的 Fork 增长,且会有开发者提交 Pull Request。
- Watchers 与 Subscribers:通常少于 20 个 Watcher 的高 Star 项目需要提高警惕,而拥有数十上百个持续订阅者的大多是严肃的生产级库。
- 徽标规范度(Badges):成熟项目通常在 README 顶部放置 PyPI 版本、构建状态(CI passing)、测试覆盖率(codecov)和支持的 Python 版本(如
py3.9 | py3.10 | py3.11 | py3.12)。
二、维护活性与社区诊断:识别“活库”与“死库”
确定了候选名单后,需要判断该库是否处于健康受控的维护周期内。Python 生态迭代迅速,如果一个库长时间未跟进新版本解释器或上游依赖,极易在升级时产生破坏性冲突。
1. 提交频次与发布记录
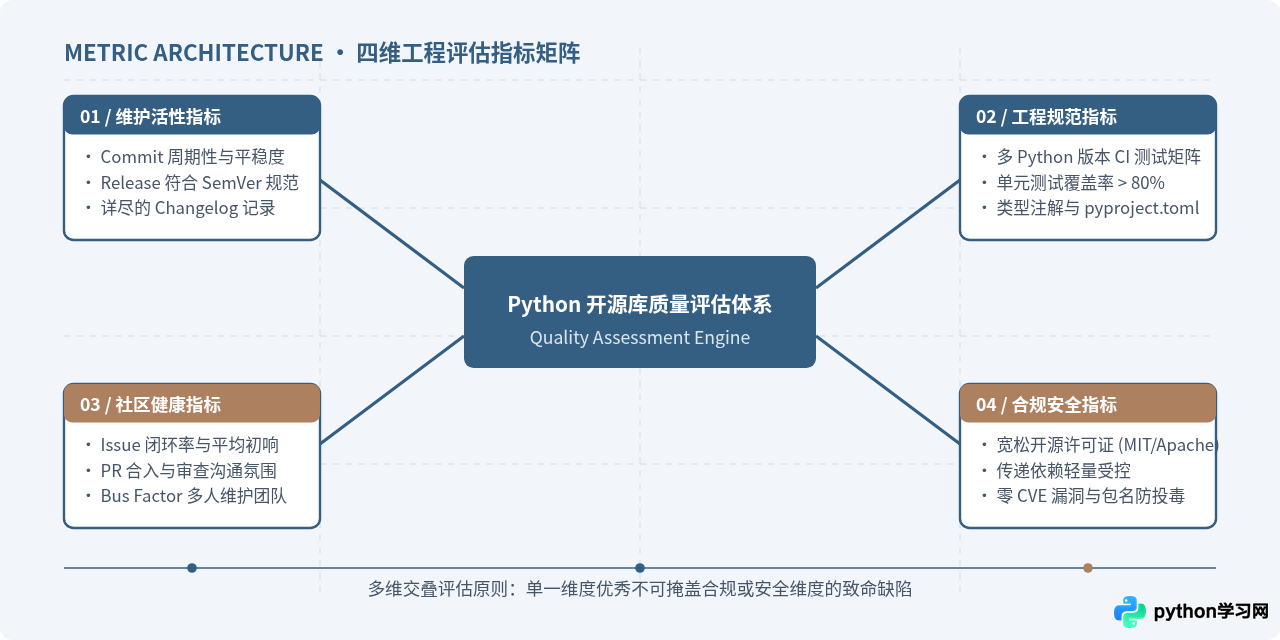
点击仓库的 Insights -> Commits 可以查看项目的提交曲线。高质量的库一般呈现平稳连续的脉冲,而如果提交记录集中在几年前,且近一年内仅有轻微的文档调整(如 typo 修复),说明该库已事实停更。
进入 Releases 页面,重点核对版本命名是否遵循语义化版本(Semantic Versioning, 例如 v2.1.0),以及每次发布是否附带具体的 ChangeLog。频繁打 Tag 却没有任何发布说明的库,往往缺乏严格的发布流程审查。
2. Issues 与 PR 吞吐效率
不要只看 Open Issues 的总数。一个拥有上万用户的流行库(如 requests 或 pydantic)存在数百个 Open Issue 是正常现象。评估重点应放在维护团队的响应与关闭节奏:
- 进入 Issues -> Closed,查看最近关闭的 5-10 个工单。维护者是否有清晰的答复?是否提供了复现或解释?
- 进入 Pull Requests,观察外部社区提交的代码是否有积极的 Review 交流,还是长期无人理睬挂起。
3. 巴士系数(Bus Factor)风险
点击 Insights -> Contributors。若整个项目 95% 以上的提交均来自单个开发者,则该项目的“巴士系数”为 1。一旦核心作者工作变动或兴趣转移,项目极易停滞。优先选择维护主体为专业组织(如 PSF, Pallets, Pydantic, Encode 等)或有多名活跃核心协作者的仓库。
三、工程质量透视:代码可维护性与测试深度
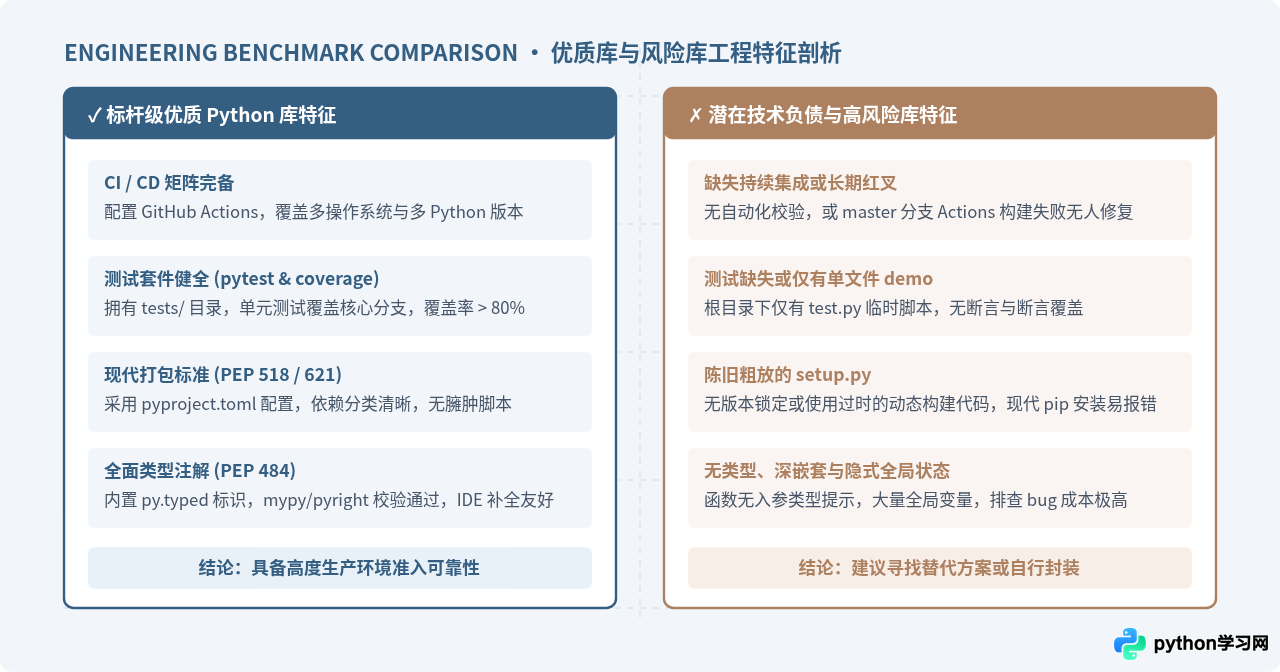
优秀的 Python 开源项目不仅功能满足预期,更会在工程规范上体现高度严谨性。通过阅读仓库配置与目录结构,可以快速判断其开发门槛和质量下限。
1. 审查 .github/workflows 配置
直接检查根目录下的 .github/workflows/ 文件夹。成熟的现代库通常配置了基于 GitHub Actions 的自动化流程。重点关注:
- 测试矩阵(Matrix):是否在
ubuntu-latest,windows-latest以及 Python 3.9、3.10、3.11、3.12 等多个版本组合下运行测试。 - 代码规范检查:工作流中是否集成了
ruff,flake8,black或mypy等静态分析工具。
2. 检查依赖与打包规范
现代 Python 项目推荐使用符合 PEP 517/518/621 规范的 pyproject.toml 文件管理构建依赖(例如使用 Poetry, Hatch, Flit 或 PDM)。如果仓库仅有一个写着 requirements.txt 且里面包含数十个未固定版本号或过度固定极旧版本号的依赖,很容易导致项目引入时的依赖地狱(Dependency Hell)。
3. 类型注解支持(Type Hints)
自 Python 3.8 普及以来,类型提示已成为现代化库的标配。检查库源码内是否有类型声明,以及其包内是否包含 py.typed 文件(PEP 561)。包含 py.typed 的库能让使用者的 IDE(如 VSCode、PyCharm)提供精确的自动补全与静态错误预警,显著减少接口调用失误。
四、兼容性、许可证与安全风险把关
即便代码质量过硬,若忽略了开源合规与供应链安全,也会给工程带来法律合规与安全风险。
商业项目或闭源交付产品通常优先选择 MIT、Apache 2.0 或 BSD 许可证。如果候选库采用 GPL v3 或 AGPL 许可证,按照开源协议规定,任何引用该库的代码衍生品可能需要强制开源。在正式引入前务必在仓库根目录确认 LICENSE 文件。
1. PyPI 发布与下载量验证
许多 GitHub 上的优质想法由于作者时间有限,并没有打包推送到 PyPI 官方索引。在实际项目中依赖 git+https://... 形式安装会导致构建缓慢且不可控。可以通过官方包索引或者 pepy.tech 检查库在 PyPI 上的近月下载量趋势:
- 下载量保持数万至数十万次/月的库,表明其经过了大量真实生产环境的验证。
- 防范供应链投毒:严格比对 PyPI 上的包名与 GitHub 仓库名,警惕名称仅相差一个字母的“仿冒包”(Typosquatting)。
五、实操总结:快速筛选决策流程表
为了在实际开发中快速推进选型,可根据下图所示的工程决策流快速筛除不合格备选项:
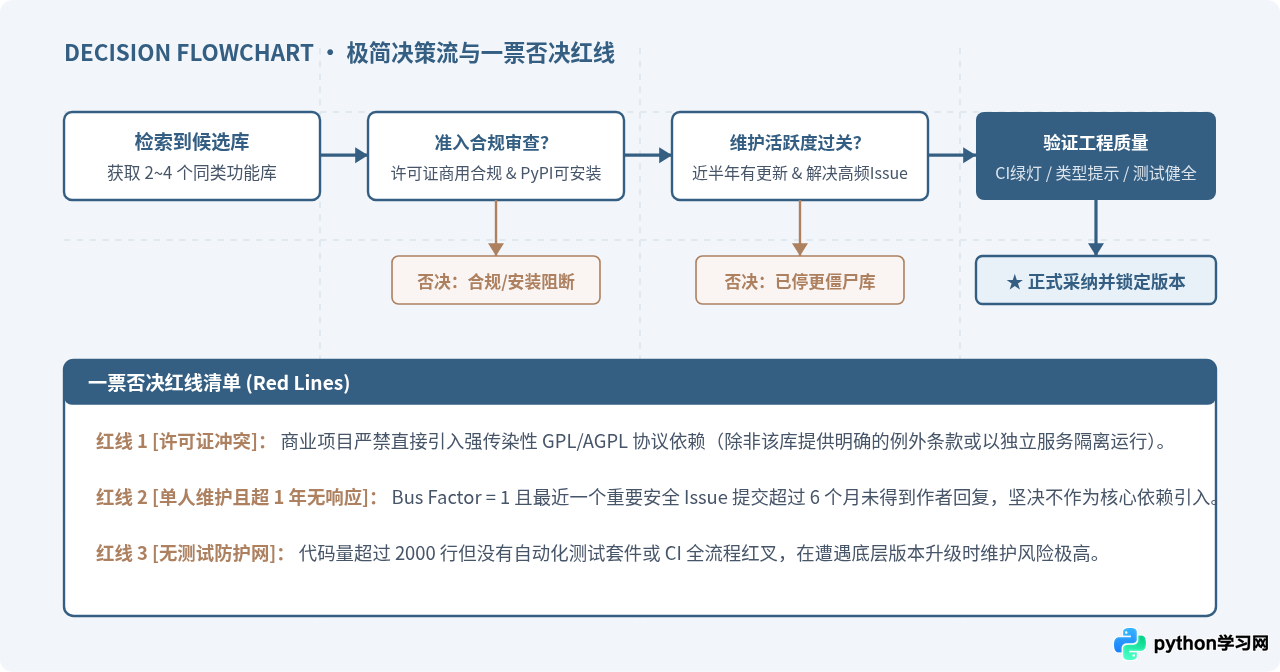
通过这套自上而下的漏斗机制,开发者可以在 5 到 10 分钟内对任意一个 GitHub 上的 Python 仓库完成全面的工程尽职调查。在选定目标库后,切记在项目的 pyproject.toml 或 requirements.txt 中锁定具体的小版本号(例如 pydantic>=2.6.0,<3.0.0),进一步保证开发环境与生产环境的一致性。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















