


怎么利用GitHub和PyPI社区发现优质Python开源项目
详细讲解如何结合GitHub研发动态与PyPI分发规范,通过检索技巧、指标筛查与工程化验证,系统化发现并评估优质Python开源项目。
一、明确GitHub与PyPI的分工定位与联动逻辑
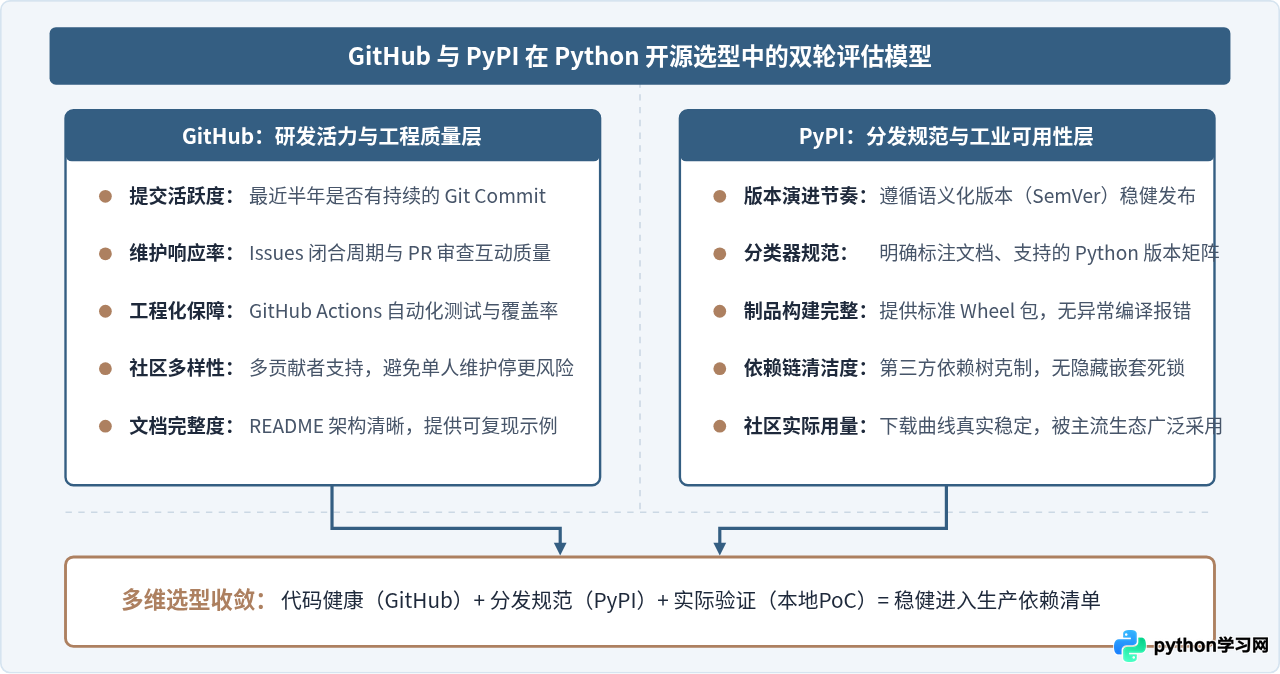
Python开源项目通常以代码仓库托管和软件包分发两个形态存在。GitHub承担着项目研发工坊的角色,记录着所有提交历史、分支变更、错误反馈(Issues)、功能提案(Pull Requests)与持续集成流水线;而PyPI(Python Package Index)则是面向终端使用者的官方制品分发枢纽,沉淀着规范化的打包格式、版本发布日志、Python运行时兼容声明以及安装依赖链。
如果仅在GitHub上观察,开发者容易被高Star数量吸引,却忽视该项目可能从未打包发布到PyPI,或者发布的whl包已经数年未更新;如果仅在PyPI上搜索,则容易被精简的说明文字误导,无法穿透到底层了解代码测试覆盖率、维护者响应频次与未闭合的安全缺陷。因此,发现优质项目的前提是双轮驱动:从需求端切入检索,通过GitHub审查工程与社区健康,通过PyPI验证生态分发规范,二者印证一致才构成入选前提。
二、利用GitHub高效检索与初筛优质项目
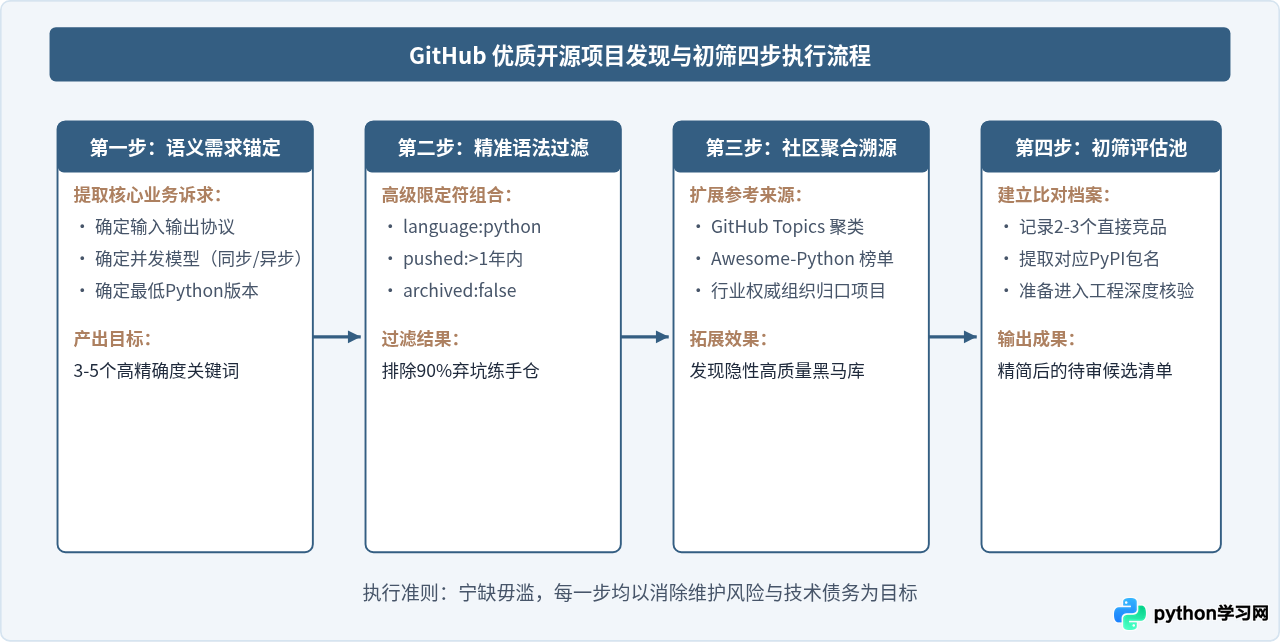
在GitHub中输入泛化关键词直接搜索,往往会返回数万条包含学生练习作业、弃坑废弃仓或仅有单个文件的半成品仓库。高效发现的第一步是掌握结构化的高级搜索语法(GitHub Search Syntax),限制项目类型、语言及活跃度。
1. 掌握核心搜索限定符
GitHub支持通过逻辑修饰符组合检索。在搜索框中将关注点收缩到Python语言,并增加星标基数与更新时间窗口:
# 示例一:检索支持异步的Web工具,限定Python语言、更新时间在2025年之后、Star数大于300
async web framework language:python pushed:>2025-01-01 stars:>300

# 示例二:检索特定技术领域的轻量数据库工具,且排除归档(只保留活跃维护项目)
sqlite orm language:python archived:false stars:100..5000 pushed:>2025-06-01

# 示例三:通过Topic检索特定生态扩展,如FastAPI生态的认证中间件
topic:fastapi topic:authentication language:python
参数说明与过滤依据:
- language:python:剔除用其他语言编写但包含部分Python演示脚本的项目。
- pushed:>YYYY-MM-DD:过滤长时间未推送代码的项目。一个已经超过两年没有代码提交的类库,在面对Python新版本语法升级时极易出现兼容性阻断。
- archived:false:排除作者已经声明只读归档的仓库,避免把精力花费在不再演进的项目上。
- stars:MIN..MAX:限定Star区间。下限过滤低质半成品,上限(如设置在5000以下)有助于发现处于快速成长期的垂直领域精品库,避开全网知名的大型基础框架。
2. 借助Topic与社区聚合仓库拓展视野
除了主动检索关键词,利用GitHub标签(Topics)与专业开源组织也是重要途径:
- 精准标签探索:直接访问
https://github.com/topics/python或特定领域标签如https://github.com/topics/data-validation,该页面汇聚了维护者主动声明的技术分类。 - 精选列表(Awesome Lists):行业成熟的整理清单如
vinta/awesome-python,其收录的项目均经过社区贡献者的初步筛选,具有极高的基础可信度。 - 核心组织主页追踪:关注知名开源社区组织(例如
pydantic、encode、pallets、jazzband)名下的关联仓库与衍生生态。其中 Jazzband 社区专门负责接管维护缺乏原作者精力的优质老牌Python项目,具有较高的生命力。
三、利用PyPI社区审查工程规范与发布真实度
当在GitHub确定了候选仓库后,必须切换至PyPI官方站点(pypi.org)核验其工程分发质量。许多开源库在仓库内代码写得很完善,但在分发打包环节缺失规范,导致安装冲突或版本断档。
1. 审查Classifiers(分类器)与元数据规范
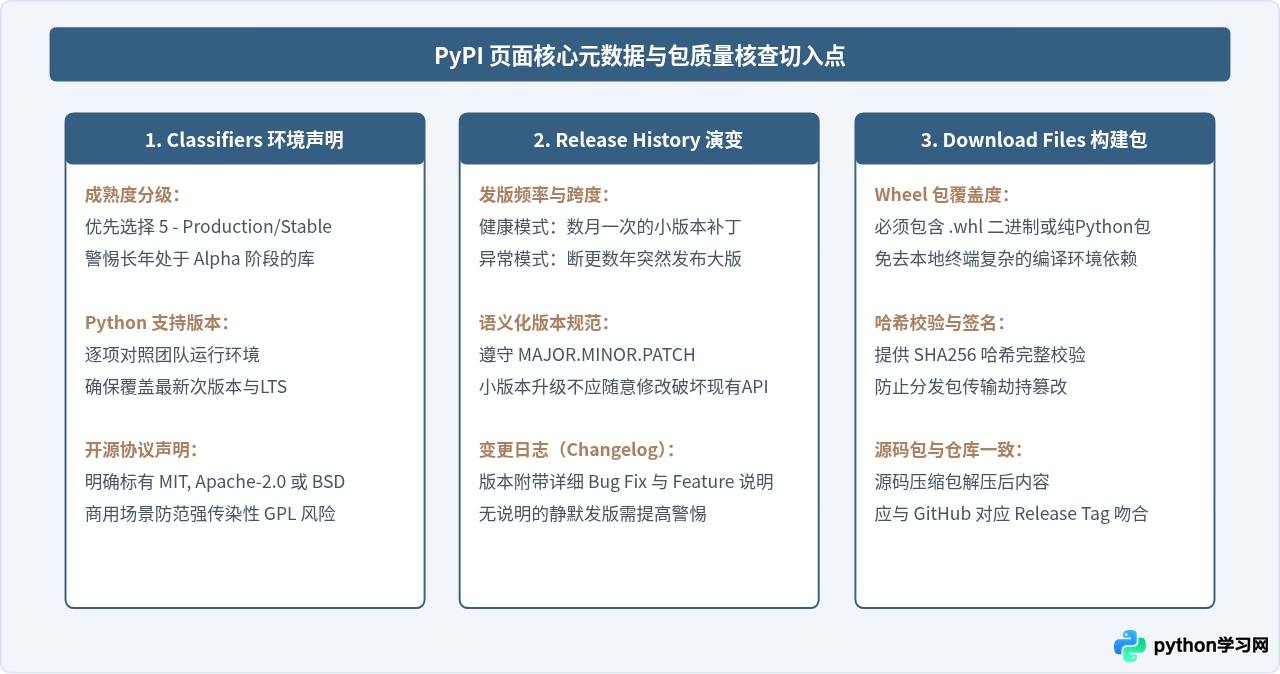
规范的Python项目会在 pyproject.toml 或 setup.cfg 中声明完备的 Trove Classifiers。在PyPI页面左侧栏目,需要重点审查:
- Development Status:如
Development Status :: 5 - Production/Stable代表稳定生产可用;若标注为3 - Alpha或2 - Pre-Alpha,意味着API仍处于不稳定变动期。 - Programming Language:明确列出兼容的Python次版本号(例如 Python 3.10、3.11、3.12)。如果一个库声明的最新兼容版本仅到 Python 3.7,而当前开发环境为 Python 3.12,极有可能遭遇内置模块弃用错误。
- Project links 真实链路:核验 Homepage、Source Code、Documentation、Issue Tracker 链接是否全部指向对应的有效地址。若没有任何代码仓库链接或指向404页面,通常是投机性抢注包或低质衍生包,应立即排除。
2. 审查Release History(发布历史)与发布包构成
在PyPI项目的“Release history”标签中,能够直观看到软件的生命周期演进:
- 版本发布频次:观察最近两年的发版规律。合理的项目通常保持有节奏的 minor 版本更新或 patch 修复,既不过度频繁破坏API(如每天发布破坏性大版本),也不会长达三年毫无发布动作。
- Download files 包含轮子包(Wheel):检查最新版本的下载文件列表。成熟的项目应当同时提供源码包(
.tar.gz)以及针对常见平台(pure Python 或针对具体系统架构预编译)的.whl文件。纯源码包若包含C扩展,在没有安装对应编译器和系统头文件时,会导致pip install报编译错误。
3. 借助第三方工具分析真实下载与被依赖度
PyPI官方出于服务性能考虑,不直接在包主页实时展示每日下载柱状图,但开放了大数据统计接口。可以通过以下第三方工具补充决策依据:
- pypistats.org:输入包名即可查询其排除镜像站自动化缓存流量后的真实人均下载趋势。若某项目常年下载量仅为每周几次,且集中在个别IP,说明缺乏真实用户检验。
- Libraries.io:查询该项目的“Dependent Repositories”和“Dependent Packages”。一个库如果被数十个知名公开库作为依赖项引用,说明其API契约具备极高的行业公认稳定性。
四、深度鉴别:辨析“虚高”项目与真正高质量项目
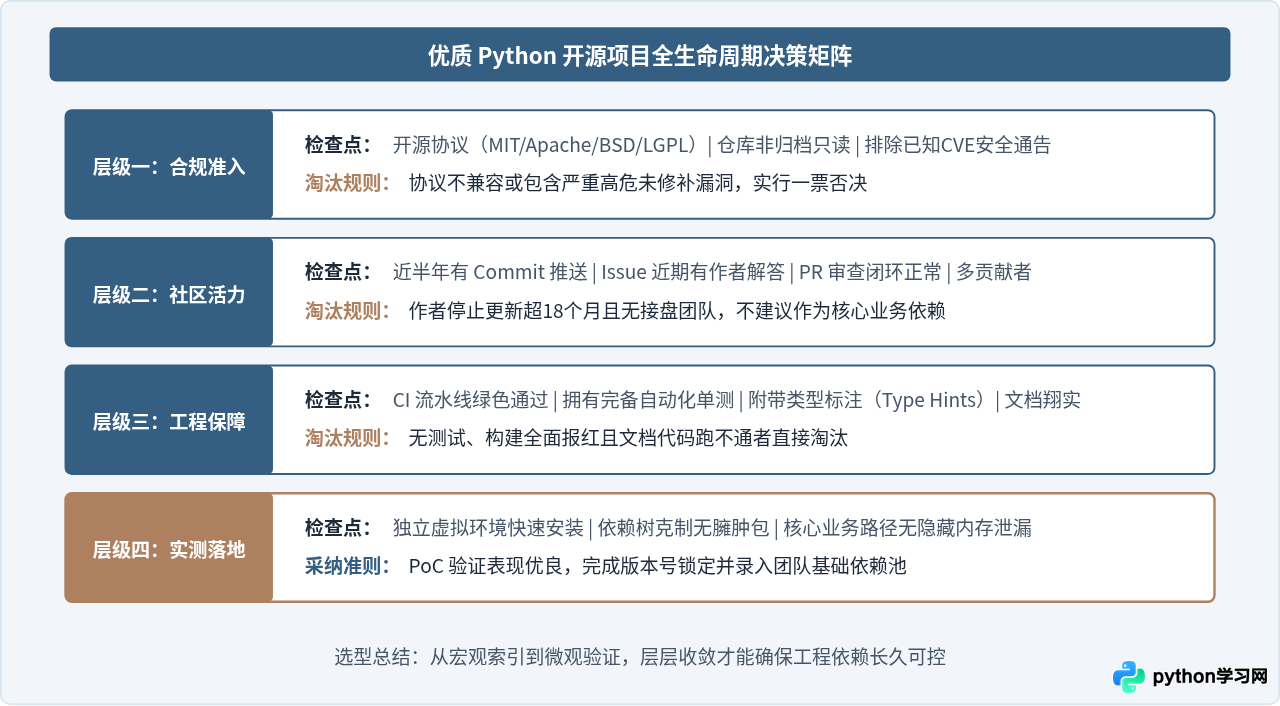
在实际选择中,经常遇到一些项目表面拥有数千Star,但在引入项目后漏洞百出、报错不断。造成这种现象的原因包括:项目曾经爆火但作者已放弃维护、刷星行为、或是纯演示性质的PoC仓库。要识破这些假象,需要深入四个工程维度进行量化把关:
1. 查看维护者精力分配与社区响应生态
打开GitHub仓库的“Pulse”与“Issues”板块,核查以下数据:
- Open Issues 与 Closed Issues 比例:关注未闭合Issue的时间跨度。如果积压了上百个未处理Issue,且第一页全是一两年前提出的Bug报告却无任何维护者回复,说明该项目基本处于“维护失能”状态。
- PR合并与审查速度:查看近期 Closed PR。健康的社区会有维护者认真提问、给出修改建议或打上自动化测试标签的痕迹,而不是简单放置数月不予理会。
- 巴士系数(Bus Factor):点击“Insights -> Contributors”。如果一个核心项目的提交99%全部由单个开发者完成,一旦该作者转岗或精力转移,项目将立刻陷入停顿;拥有两名以上活跃核心成员或依托知名基金会托管的项目,其生命力更为稳健。
2. 审查持续集成与代码质量工程化指标
优质项目绝不仅依赖开发者的个人自律,而是依靠严谨的自动化工程体系:
- CI构建徽章与流水线状态:检查仓库主页的构建徽章。若最新提交后的 GitHub Actions 显示为红色失败状态,且持续数周未修复,说明作者当前没有精力维护基础稳定性。
- 测试用例与覆盖率(Coverage):进入
tests/目录,观察测试代码组织是否完整。包含pytest、断言用例且接入 Codecov 等覆盖率工具(覆盖率通常在 80% 以上)的库,其重构安全系数远高于零测试项目。 - 静态类型检查(Type Hints):Python 3 时代成熟的开源库,通常在源码中广泛使用类型注解,并提供
py.typed标记文件(PEP 561)。这能够让使用者在使用 VS Code 或 PyCharm 编写代码时获得毫秒级的精准自动补全与类型检查提示。
五、工程化落地:从初筛到本地PoC验证的闭环
经过GitHub与PyPI的多维指标审查后,最终应当收敛到1至2个候选项目。在正式写入生产环境的 requirements.txt 或 pyproject.toml 之前,必须执行本地隔离验证。
1. 搭建隔离测试环境并审查安装依赖树
打开终端,使用标准库 venv 创建一个干净的无干扰环境,执行安装并观察其依赖包数量:
# 1. 创建干净的测试环境并激活
python3 -m venv .poc-env
source .poc-env/bin/activate

# 2. 安装目标候选库(以候选库 example-lib 为例)
pip install example-lib

# 3. 检查当前环境被引入的所有依赖项
pip list

# 4. 利用 pipdeptree 检查依赖层级是否有潜在冲突
pip install pipdeptree
pipdeptree -p example-lib
执行验证时的观察重点:
- 依赖项是否极度臃肿:一个简单的JSON解析小工具,如果执行安装时静默拉取了包括 numpy、torch 或过时的特定网络框架在内的几十个外部包,会导致生产镜像体积急剧膨胀,且未来依赖升级极易发生依赖冲突(Dependency Hell)。
- 启动导入开销(Import Overhead):在命令行使用
python -X importtime -c "import example_lib"观察导入耗时。优质库会采用惰性导入机制,不应在最顶层__init__.py中无节制地加载所有重量级子模块。
2. 编写最小可行性样板(PoC)与压力测试
针对实际业务中即将调用的核心API,编写50行以内的验证脚本,重点测试三个边界条件:
- 异常处理机制:当传入空值、错误格式或发生网络中断时,库是否抛出具名且清晰的自定义异常,而不是直接抛出难以捕获的系统级崩溃或无提示吞掉错误。
- 内存与资源释放:涉及连接池、文件流或大文本解析时,是否支持
with上下文管理器,连续循环运行数万次是否发生内存泄漏。 - 退出成本评估(Exit Strategy):评估若该库未来停止维护,项目业务逻辑与之的耦合程度。尽量通过简单的 Adapter 模式封装其核心调用,确保替换其他竞品库时改造成本最低。
六、常见误区与防坑总结
为了在日常选型中建立清晰的判断标准,以下列举开发者在结合GitHub与PyPI社区时最容易产生的思维误区与规避建议:
| 常见误区 | 潜在风险 | 正确应对策略 |
|---|---|---|
| 仅看Star总数 | Star是历史累加数据,无法反映现状。很多五年前的上万Star项目如今早已无人维护,无法适配现代Python版本。 | 结合近6个月的 Commit、Release 记录以及 Pulse 活跃图,优先选择持续演进的项目。 |
| 混淆源码与分发包 | GitHub源码存在最新改动,但PyPI可能长达数年没有打包发布;或PyPI上的包名被他人抢注,代码并不一致。 | 核对PyPI主页的 Project Links 是否对应真实GitHub仓库,并检查最新Release发布日期是否吻合。 |
| 忽视依赖传递深度 | 看似精简的库,底层却引入了过重或存在冲突锁定的第三方依赖,拖垮整个项目的构建环境。 | 在独立的纯净虚拟环境中使用 pipdeptree 或 pip list 逐层审核安装后的真实依赖树。 |
| 忽视开源许可合规 | 商业软件中若直接嵌入并打包强传染性的GPL协议类库,可能引发整个项目的开源合规与法律风险。 | 优先挑选使用 MIT、Apache-2.0、BSD-3-Clause 等宽松商业友好型许可的开源项目。 |
通过建立规范的检索、核查与验证标准,利用GitHub掌控代码与团队活力,利用PyPI保障构建与分发生态,开发者可以从根本上避开低质和停更项目的干扰,为团队工程打下坚实、安全且长久可维护的技术底座。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















