


Python运行JS脚本:PyExecJS、Js2Py与Node子进程方案对比

在网络数据采集、接口逆向解析以及跨语言算法复用过程中,经常需要在 Python 环境中执行现有的 JavaScript 代码片段。目前社区中主要存在三种主流解决途径:基于外部引擎包装的 PyExecJS、基于纯 Python 转译实现的 Js2Py,以及利用 Python 内置 subprocess 模块直接调用 Node.js 子进程。结论先行:对于当下涉及现代前端语法(ES6+)与复杂加密算法的项目,直接使用 Node.js 子进程是稳定、兼容性最高且首选的工业级方案;Js2Py 仅适用于极少数无法安装 Node.js 环境的简单纯 ES5 算法计算;而 PyExecJS 由于已停止维护且在各操作系统底层引擎行为不一致,不建议在任何新项目中使用。
一、三种方案的底层运行机制差异
要做出正确的工程选型,首先需要理解三种方案在架构原理和执行链路上的根本不同。它们在依赖项、运行时隔离和数据交互方式上有着本质差异。
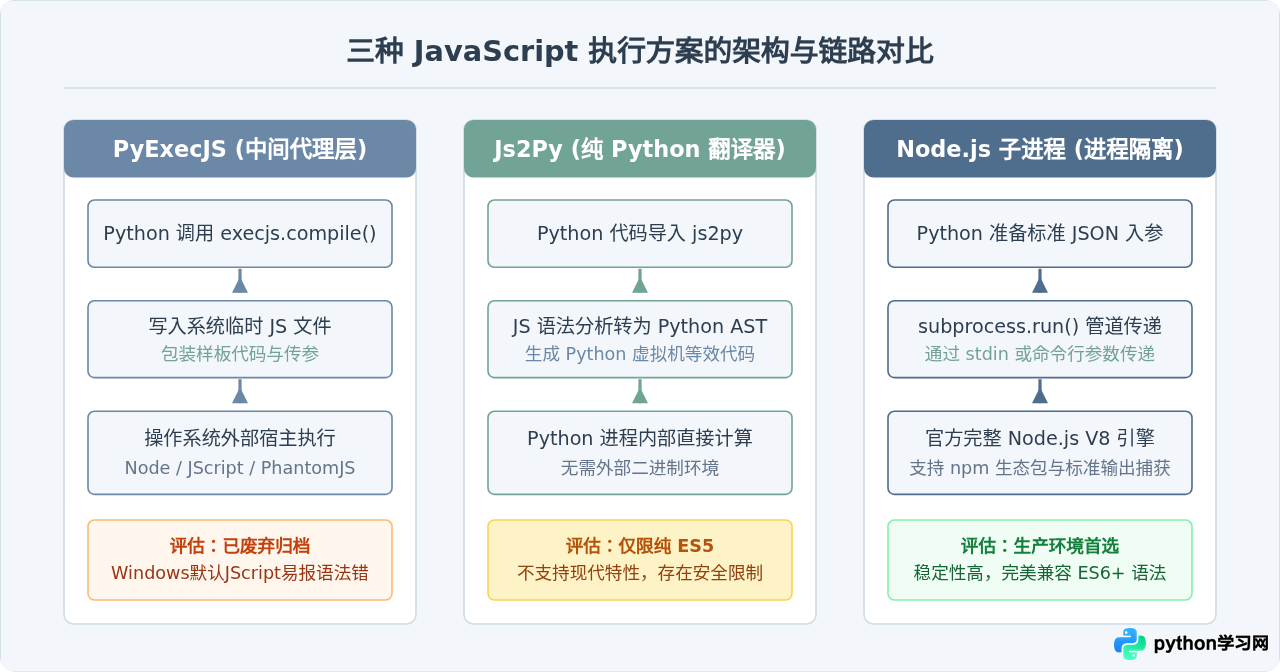
1. PyExecJS:多后端的临时文件包装器
PyExecJS 的本质不是 JavaScript 引擎,而是一个跨运行时的胶水库。当在 Python 中调用 execjs.compile() 和 call() 时,PyExecJS 会自动寻找系统已安装的 JS 运行时(如 Node.js、JavaScriptCore、JScript 等)。在每次执行时,它将 JS 代码与调用逻辑拼接在一起,写入操作系统的临时目录,并通过命令行启动对应后端的解释器,最后读取 stdout 的结果。这种方式导致了额外的磁盘 I/O 开销与进程启动开销。
2. Js2Py:纯 Python 实现的 AST 转换引擎
Js2Py 完全由 Python 编写,不依赖系统中的任何外部程序。它将传入的 JavaScript 代码解析为抽象语法树(AST),再将其逐行翻译为对应的 Python 语法树或 Python 字节码,最终在当前的 CPython 解释器内执行。这种机制虽然免去了安装 Node.js 的前置条件,但也带来了天然的执行性能损耗,且严重受限于作者对 JS 规范的复刻完整度。
3. Node.js 子进程:原生标准流交互
Node.js 子进程方案利用 Python 内置的 subprocess 模块直接拉起本地 Node 解释器。Python 进程与 Node.js 进程之间仅通过操作系统层面的标准输入输出流(stdin / stdout)进行 JSON 数据交换。由于脚本运行在原生的 Google V8 引擎中,开发者可以使用现代 ECMAScript 的全部新特性,还可以直接调用 crypto-js 等现成 npm 包。
二、各方案的具体用法与局限性分析
1. PyExecJS 的使用及其致命隐患
PyExecJS 曾经是各大爬虫教程中最常用的库,其基本调用代码如下:
import execjs

js_code = """
function add(a, b) {
    return a + b;
}
"""

ctx = execjs.compile(js_code)
result = ctx.call("add", 10, 20)
print("计算结果:", result)
# 示例输出: 计算结果: 30
虽然语法简单,但在实际工程中存在以下不可忽视的缺陷:
- 项目早已停止维护:PyExecJS 官方仓库早已归档,不再接收新特性维护与漏洞修复。
- Windows 下的默认环境灾难:在 Windows 系统中,如果未严格显式指定运行时,PyExecJS 极易默认回退到系统内置的
cscript/JScript。JScript 仅支持老旧的 ES3/ES5 语法,遇到let、const、箭头函数或解构赋值时会直接抛出ProgramError: 语法错误。 - 中文与特殊字符编码异常:由于其在不同操作系统下采用不同的标准输出流编码,在涉及中文密钥或 Base64 字符集时极易出现 GBK 与 UTF-8 乱码问题。
2. Js2Py 的使用及其适用边界
Js2Py 最大的优势在于免环境依赖。在某些受限的 Docker 基础镜像或无权限安装额外二进制包的云函数环境中,Js2Py 可以直接通过 pip install js2py 快速就绪:
import js2py

# 纯 ES5 简单函数执行
context = js2py.EvalJs()
context.execute("""
function generateToken(salt) {
    var base = 1000;
    for (var i = 0; i < salt.length; i++) {
        base += salt.charCodeAt(i);
    }
    return 'token_' + base;
}
""")

result = context.generateToken("test_secret")
print("生成凭证:", result)
# 示例输出: 生成凭证: token_2174
然而,Js2Py 的局限性非常明显:
- 缺乏现代语法支持:无法执行
class声明、Promise、async/await、模板字符串以及大量 ES6 数组方法。 - 缺少常用底层库:前端逆向中常用的
TextEncoder、BigInt、crypto.subtle在 Js2Py 中均无原生支持。 - 存在严重的性能与内存瓶颈:当遇到大型混淆 JS(如 OB 混淆、AST 平坦化代码)时,Js2Py 内存占用可能暴涨并导致 CPU 持续跑满甚至递归爆栈。
三、Node.js 子进程方案的最佳工程实践
为了保障代码的可维护性与执行稳定性,将 JavaScript 逻辑保存在独立的 .js 文件中,并通过 Python 的 subprocess.run 进行受控调用,是目前企业级项目最推荐的做法。
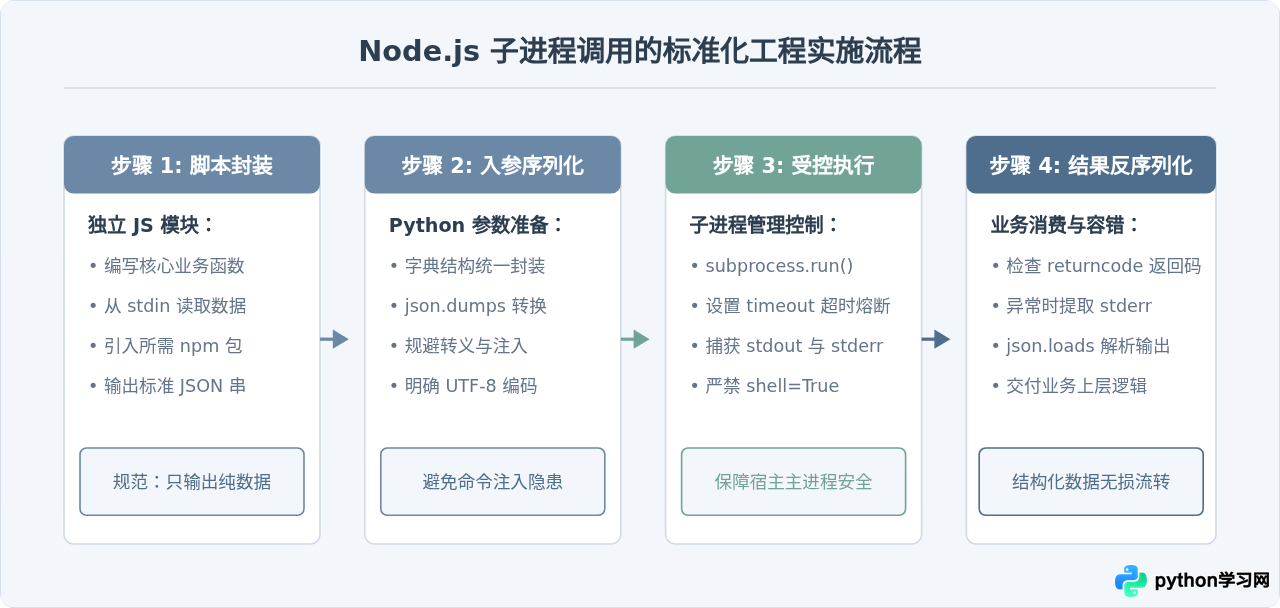
1. JavaScript 端代码组织规范 (cipher.js)
编写独立的 JS 文件,通过 Node.js 原生的 fs.readFileSync(0) 读取来自标准输入流(stdin)的参数,这样可以避免将超长数据或特殊符号拼接到命令行参数所引发的长度溢出与注入风险:
// cipher.js
const fs = require('fs');

function encryptPayload(data, timestamp) {
    // 支持 ES6+ 语法,支持现代加密库
    const rawString = `${data.userId}_${data.nonce}_${timestamp}`;
    // 模拟常见的前端逆向签名计算
    let hash = 0;
    for (let i = 0; i < rawString.length; i++) {
        hash = (hash << 5) - hash + rawString.charCodeAt(i);
        hash |= 0;
    }
    return {
        signature: 'sig_' + Math.abs(hash).toString(16),
        timestamp: timestamp,
        status: 'success'
    };
}

try {
    // 从标准输入 (fd 0) 一次性读取 Python 传入的 JSON 字符串
    const inputBuffer = fs.readFileSync(0, 'utf-8');
    const params = JSON.parse(inputBuffer);

    const result = encryptPayload(params.data, params.timestamp);
    // 只输出最终的 JSON 结果,避免额外 console.log 干扰解析
    process.stdout.write(JSON.stringify(result));
} catch (err) {
    process.stderr.write(JSON.stringify({ error: err.message, stack: err.stack }));
    process.exit(1);
}
2. Python 端的调用封装 (runner.py)
在 Python 侧使用 subprocess.run,务必配置 timeout 防止死锁,并通过管道传递数据:
# runner.py
import subprocess
import json
import time

def call_js_encrypt(data_payload: dict, timeout_sec: int = 5) -> dict:
    input_data = {
        "data": data_payload,
        "timestamp": int(time.time())
    }

    # 序列化入参
    json_input = json.dumps(input_data)

    try:
        # 启动 Node.js 子进程
        proc = subprocess.run(
            ["node", "cipher.js"],
            input=json_input,
            capture_output=True,
            text=True,
            timeout=timeout_sec,
            check=False  # 手动检查 returncode 以获取详细 stderr
        )

        if proc.returncode != 0:
            raise RuntimeError(f"Node.js 执行异常 [Code {proc.returncode}]: {proc.stderr}")

        return json.loads(proc.stdout)

    except subprocess.TimeoutExpired:
        raise TimeoutError(f"执行 JS 超时(超过 {timeout_sec} 秒)")
    except json.JSONDecodeError as e:
        raise ValueError(f"无法解析 Node.js 返回的 JSON: {proc.stdout}") from e

# 执行测试
if __name__ == "__main__":
    payload = {"userId": "10086", "nonce": "abcXYZ"}
    res = call_js_encrypt(payload)
    print("Python 成功获取执行结果:", res)
    # 示例输出: Python 成功获取执行结果: {'signature': 'sig_394d0c', 'timestamp': 1774094400, 'status': 'success'}
四、多维度能力与适用性深度对比
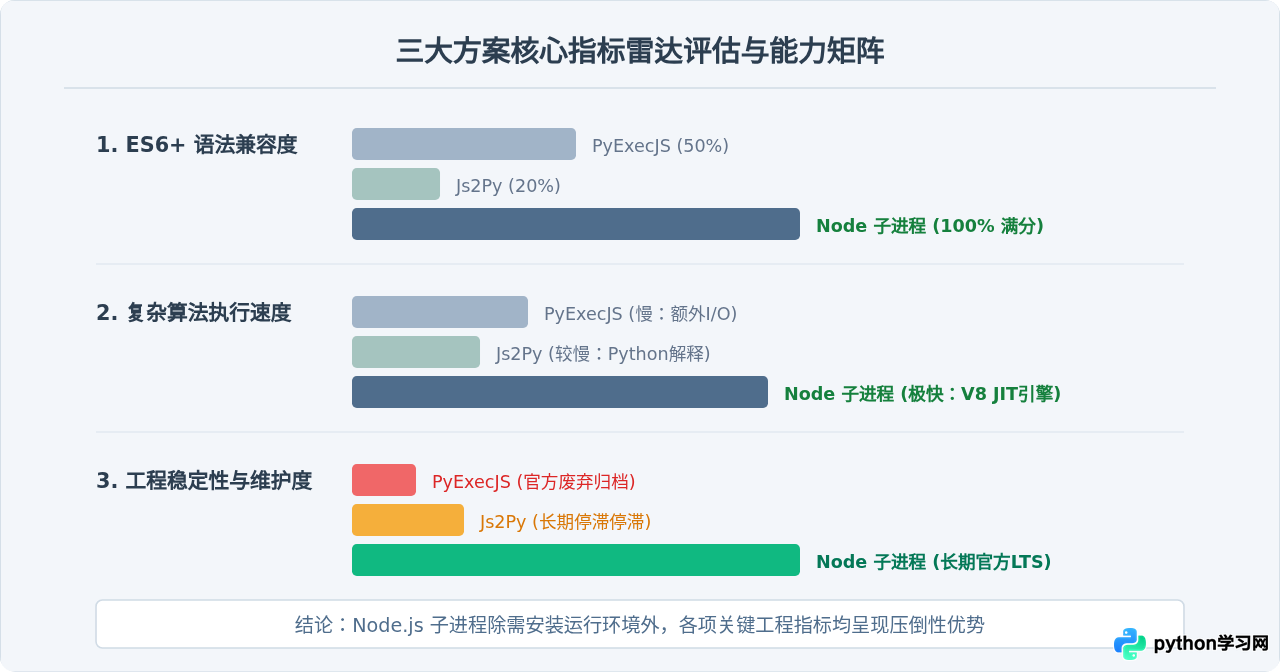
为帮助读者在实际技术决策中建立清晰的评估标准,下表将三种方案在关键能力维度上进行逐项对比:
| 评估维度 | PyExecJS | Js2Py | Node.js 子进程 |
|---|---|---|---|
| ES6+ 现代语法 | 依赖系统默认引擎(Windows下经常失效) | 极差(仅支持 ES5 及极少量 ES6) | 完美支持(与本地 Node 版本完全一致) |
| NPM 生态包支持 | 支持复杂,需手动拼接 bundle | 不支持 | 原生支持(直接 require / import) |
| 执行性能 | 较差(写临时文件 + 进程冷启动) | 中等偏低(纯 Python AST 模拟) | 优异(V8 原生 JIT 编译执行) |
| 部署外部依赖 | 需额外安装外部 JS 引擎 | 零外部依赖(纯 pip 包) | 需服务器安装 Node.js 运行时 |
| 安全性与隔离 | 进程隔离,但存在临时文件清理问题 | 同一 Python 进程,存在原型污染隐患 | 操作系统级进程隔离,可通过 cgroups 限制 |
| 维护现状 | 已归档废弃,无人维护 | 停止大版本更新,处于停滞状态 | 积极演进(由 Node.js 官方 LTS 支撑) |
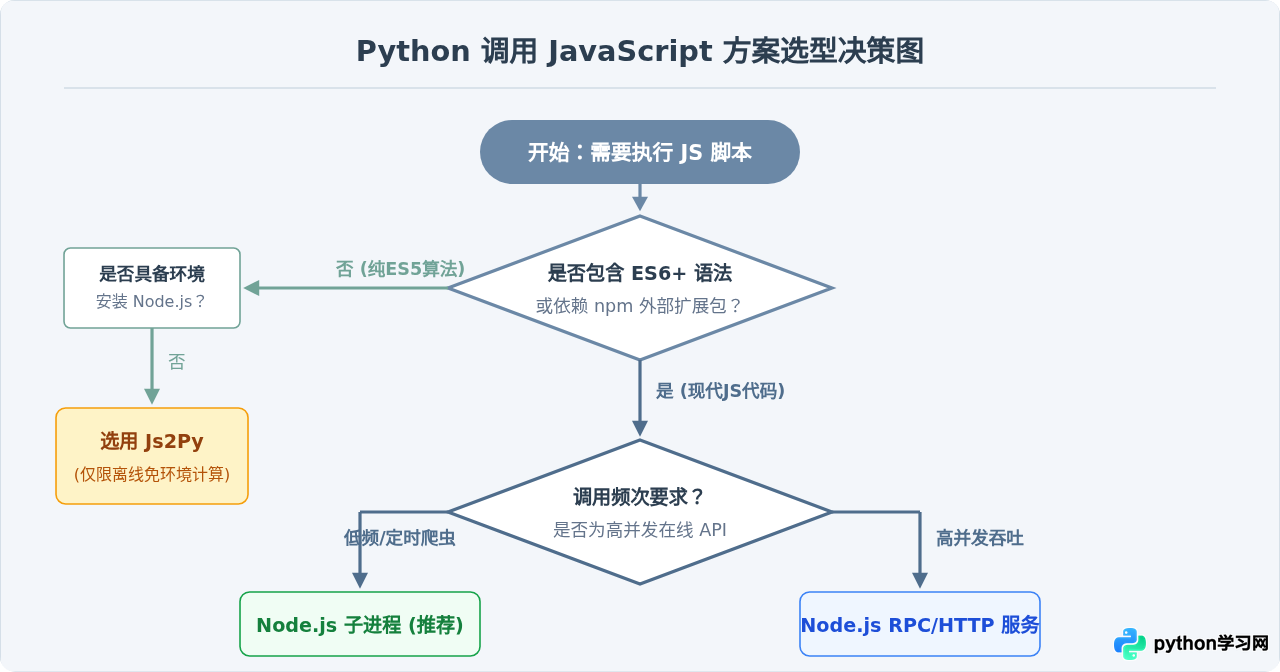
五、选型决策指南与高并发演进路线
不同业务场景下的调用频次、安全性要求与部署约束存在很大差异。读者可参考如下决策逻辑进行选型:
高并发场景下的架构演进建议
每次调用 subprocess.run(["node", ...]) 时,操作系统都需要为 Node.js 进程分配内存、初始化 V8 引擎与加载模块,这通常需要消耗 30ms ~ 100ms 的冷启动耗时。如果业务场景需要每秒处理数百次甚至上千次请求,频繁派生子进程将导致 CPU 耗尽。
针对高并发场景,应当采用长期驻留的 Node.js 守护进程,演进路径如下:
- 轻量级本地 HTTP 接口:在本地启动一个由 Express 或 Fastify 编写的轻量 Web 服务,监听
127.0.0.1:3000,Python 使用requests或httpx发送 POST 请求调用加密函数。 - 基于 gRPC / Unix Domain Socket 通信:若对延迟有极高要求,可以通过 Unix 域套接字进行二进制序列化通信,免除 TCP 协议栈开销与频繁的进程冷启动。
六、排错要点与常见问题防坑
- 严禁在子进程中使用
shell=True:在调用subprocess.run时,务必将命令写成列表形式["node", "script.js"]并保持shell=False。若启用shell=True,攻击者可能通过构造带有分号或管道符的参数实现任意远程代码执行。 - 标准输出被杂质污染:若在外部调用的 JS 代码中包含了第三方库原作者遗留的
console.log(),会导致返回的 stdout 无法被json.loads()正确解析。解决办法是在 JS 脚本入口处重定向console.log = console.error;,保证 stdout 专用于数据通信。 - 环境变量与 Node 路径找不到:在 Linux 服务器上通过 systemd 或 crontab 运行 Python 脚本时,默认
PATH环境变量可能不包含/usr/local/bin/node,从而抛出FileNotFoundError: [Errno 2] No such file or directory: 'node'。建议在配置中采用绝对路径指定 Node 可执行文件,或在启动前显式补充os.environ["PATH"]。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















