


下载Python破解版的真实风险:警惕木马病毒与后门程序
深入剖析网上所谓“Python破解版”的技术骗局与黑灰产攻击链,解析木马病毒、远控后门及窃密脚本的危害,并提供官方正规获取途径与SHA-256完整性校验指南。
Python作为全球主流的通用编程语言,其解释器与标准库均由Python软件基金会(PSF)在完全开源自由的许可证下维护与免费分发。官方从来没有设立过任何收费门槛,也从未发行过商业付费版。因此,网络上所有标榜“Python破解版”、“商业授权永久激活版”或“免付费绿色VIP版”的安装文件,从底层逻辑上就是违背常理的技术骗局,其本质是黑灰产团伙利用初学者认知盲区散播的社工木马陷阱。理解所谓“破解版”背后的恶意攻击链路,掌握正规官方获取渠道与SHA-256文件完整性校验方法,是保障开发环境与个人数据安全的必要基本功。
一、认知误区:为什么说“Python破解版”是彻底的伪命题
在网络搜索引擎或贴吧论坛中,经常能看到部分初学者检索并下载“Python破解版”。导致这种反常现象的核心原因,在于初学者对开发工具链与编程语言本体的概念混淆:
- 混淆集成开发环境(IDE)与语言解释器:许多初学者误将商业收费的集成开发软件(例如PyCharm Professional专业版)直接等同于“Python”。当他们在网络上寻找IDE激活方案时,黑灰产团伙便通过SEO关键词引流,将包含木马病毒的安装包冠以“Python破解版”之名公开发布。
- 利用对第三方库配置的畏难情绪:部分第三方分发站宣称其“破解版”或“深度精简版”内置了上百个科学计算与网络爬虫库,“无需手动执行pip配置即可解压使用”。这种所谓的“一键懒人包”由于脱离了官方镜像审查机制,成为恶意代码潜伏的高发重灾区。
- 开源协议带来的免费事实:Python遵循由开源倡导机构认证的PSF许可证(Python Software Foundation License),其核心准则明确允许所有个人与企业免费下载、使用、修改以及二次开发,根本不存在需要通过“逆向破解”才能解锁的功能限制。
二、暗度陈仓:木马后门在“破解版”中的潜伏与攻击链
黑灰产发布伪造的“Python破解版”并非出于技术分享,而是为了获取目标宿主机的长期控制权或直接套现。由于开发者电脑通常保存有服务器SSH密钥、API凭据、代码仓库访问令牌以及浏览器登录态,黑客对此类高价值目标的渗透意图尤为明确。
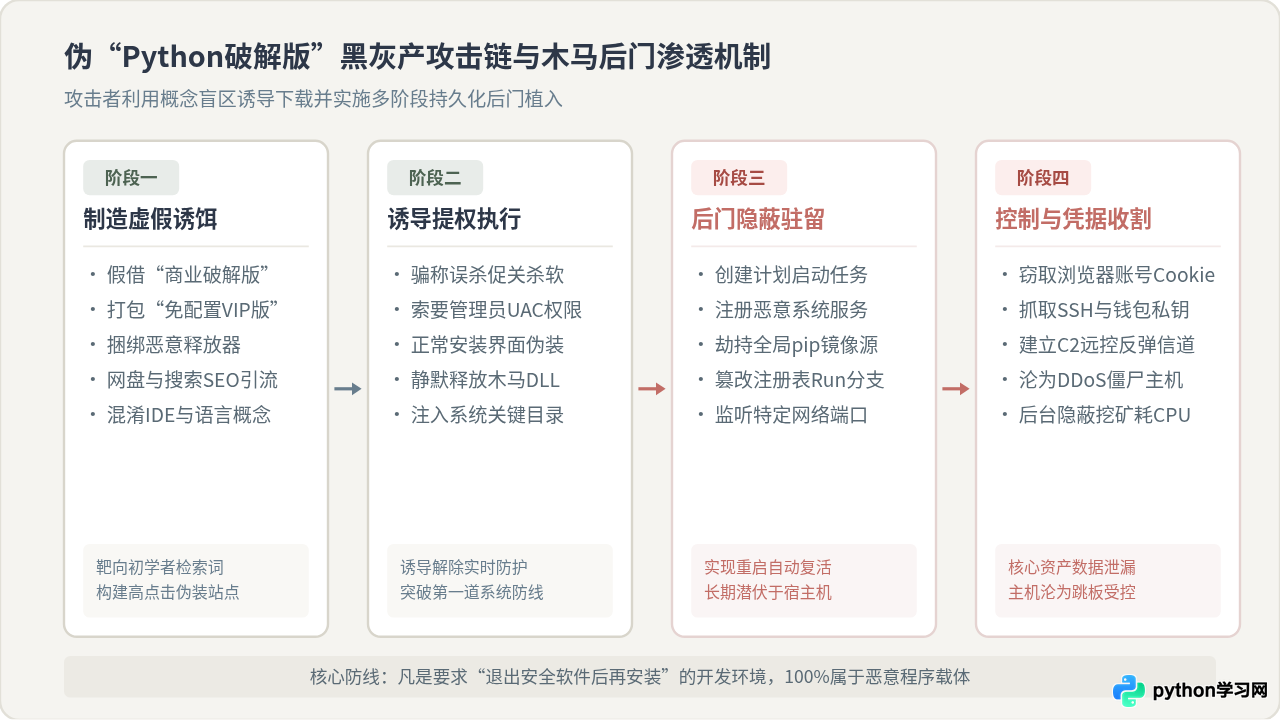
在这套链条中,恶意代码通常采取以下具体手段实施入侵:
- Dropper(释放器)与免杀捆绑:攻击者将正版Python安装包与恶意Payload(如Gh0st RAT远控木马、Cobalt Strike信标)打包成一个外层可执行程序。启动时先弹出真实安装界面,但在后台将恶意DLL释放至系统临时目录或System32目录。
- 诱导关闭实时防御:安装程序界面或随包附带的说明文档常注明“安装前请务必关闭360安全卫士与Windows Defender,否则破解补丁会被误报”。这正是恶意程序绕过启发式查杀的经典欺骗话术。
- 劫持全局pip源实现二次投毒:部分带毒安装包直接在用户的AppData或根目录写入篡改过的
pip.ini配置文件,将其全局索引指向黑客搭建的恶意镜像源。用户后续即使自行使用pip install requests等标准命令,下载到的也是被注入了反弹Shell的受污染库。 - 浏览器会话与本地钱包收割:后门程序会针对主流浏览器的
User Data/Default/Network/Cookies文件及本地密码数据库发起扫描,将解密后的会话信息打包回传至黑客指定的C2(命令与控制)服务器。
三、机制对照:官方发行链与第三方投毒渠道的关键差异
为了深刻理解为什么非官方渠道不可信任,我们需要在发布机制、完整性保证与权限模型三个核心维度进行系统性对照。
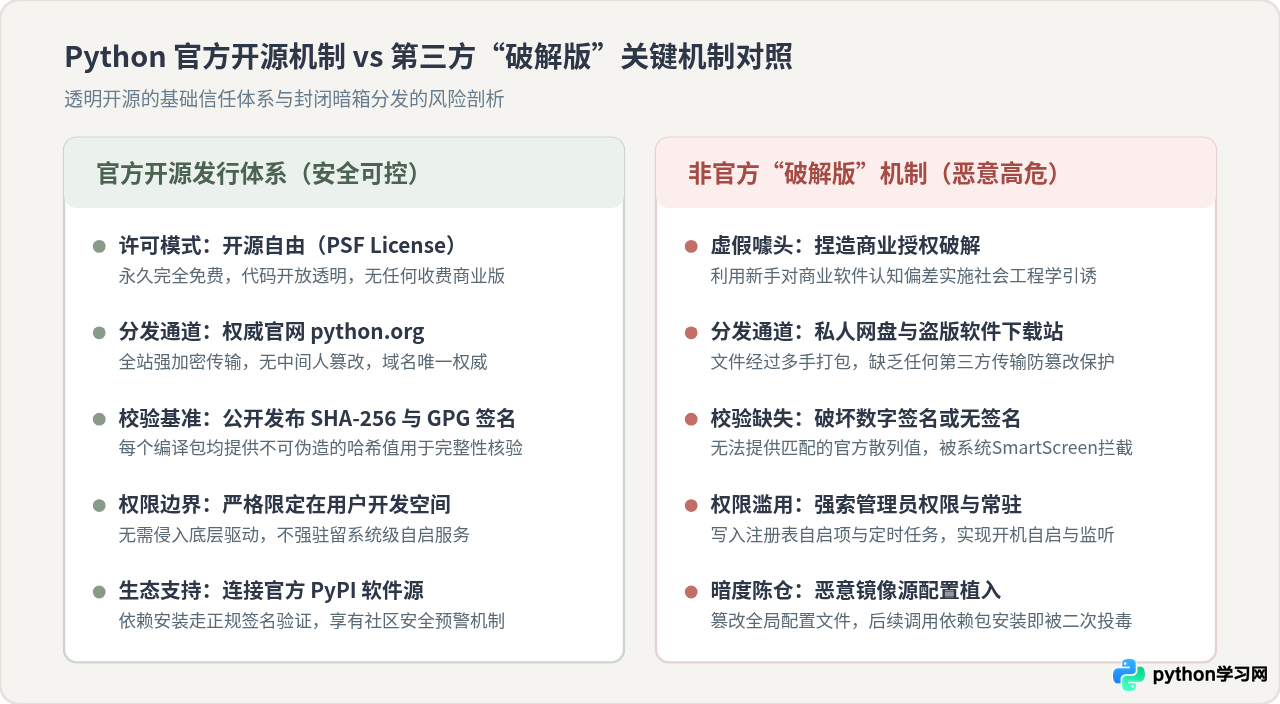
| 对比维度 | Python 官方正规版本 | 网络第三方“破解/绿色版” | 核心影响与潜在风险 |
|---|---|---|---|
| 获取成本与授权 | 完全免费(PSF Open Source License) | 宣称“免费破解”,实质为流量与木马载体 | “破解版”是伪命题,徒增安全敞口 |
| 文件完整性校验 | 官方页面公开发布 SHA-256 哈希值与 GPG 签名 | 无哈希或由黑客单方面提供伪造值 | 无法验证安装包是否被修改,极易被加壳投毒 |
| 安装与执行权限 | 可安装于当前用户空间,无需特殊驱动权限 | 强制索取管理员权限(UAC),要求关闭杀软 | 木马获得系统最高执行权限,防御机制全面失效 |
| 依赖与网络通信 | 仅在用户主动请求时访问官方 PyPI 仓库 | 静默向境外未知 C2 地址反向建立长连接 | 造成网络凭据、本地隐私数据外泄与主机沦为跳板 |
四、安全规范:正规获取渠道与 SHA-256 完整性校验
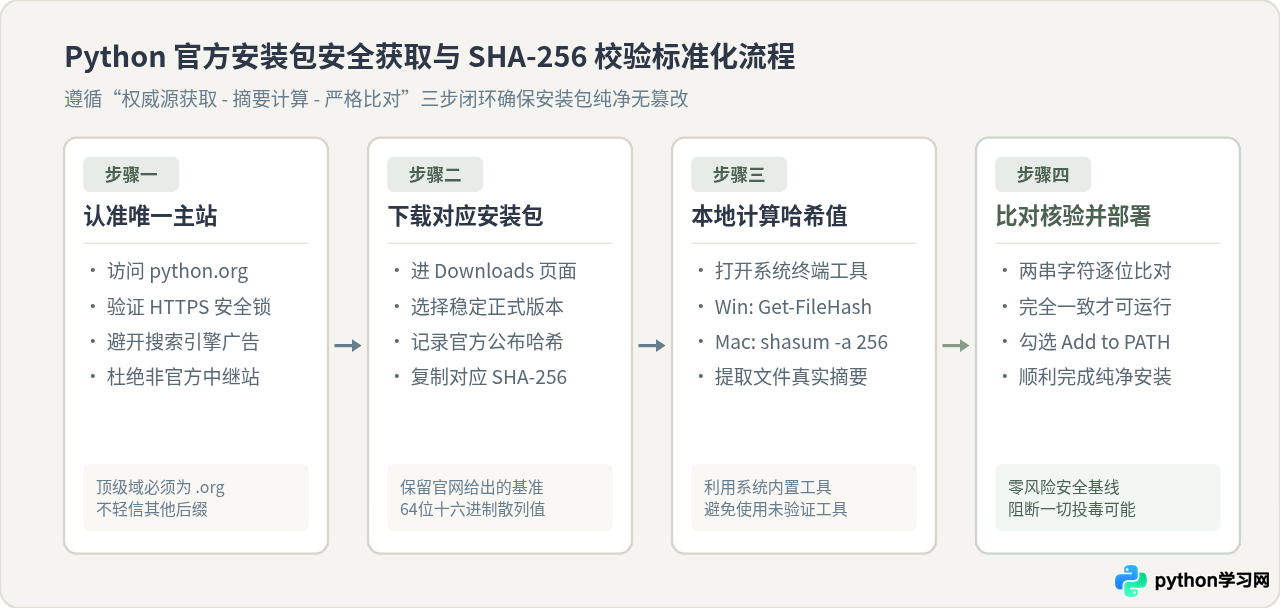
杜绝木马感染最根本的办法是建立规范的安全获取习惯。任何开发者都应当从源头执行官方认证与本地文件完整性核验。
具体操作步骤与校验指令
第一步:认准官方主站。无论通过浏览器还是外部推荐,请确保地址栏始终为 https://www.python.org。严禁点击搜索结果中带有“广告”字样的第三方推广下载链接。
第二步:选择操作系统对应安装程序。进入官网顶部的 Downloads 菜单,下载适合当前系统的官方安装包(例如 Windows x86-64 executable installer 或 macOS 64-bit universal2 installer)。
第三步:在终端计算文件哈希值。下载完成后不要立即双击安装,使用操作系统内置的命令行工具计算其真实 SHA-256 摘要:
在 Windows 系统的 PowerShell 窗口中运行以下命令:
Get-FileHash -Path "C:\Users\用户名\Downloads\python-3.12.0-amd64.exe" -Algorithm SHA256命令输出示例:
Algorithm       Hash                                                               Path
---------       ----                                                               ----
SHA256          5B4E75A66B8E27E8987E88BCF686F21C6538356E0D22F3DA0B81944AC015F3C2 C:\Users\...\python-3.12.0-amd64.exe
在 macOS 或 Linux 系统的终端窗口中运行以下命令:
shasum -a 256 ~/Downloads/python-3.12.0-macos11.pkg第四步:与官方哈希严格比对。在 Python 官网对应版本的下载详情页面(“Release Notes & Files”列表)找到官方标注的 SHA-256 字符串。如果本地终端输出的 64 位字符与官方字符串完全吻合,则证明该安装包在传输过程中未受任何损坏与恶意篡改;若有任何一位字符不符,必须立即删除该文件,切勿尝试运行。
五、应急响应:误装可疑版本后的安全排查与彻底清理
如果读者此前曾不慎下载并运行了来源不明的“破解版”或“整合版”,切勿仅将其放入回收站。必须按照以下标准化应急响应流程实施排查与隔离。
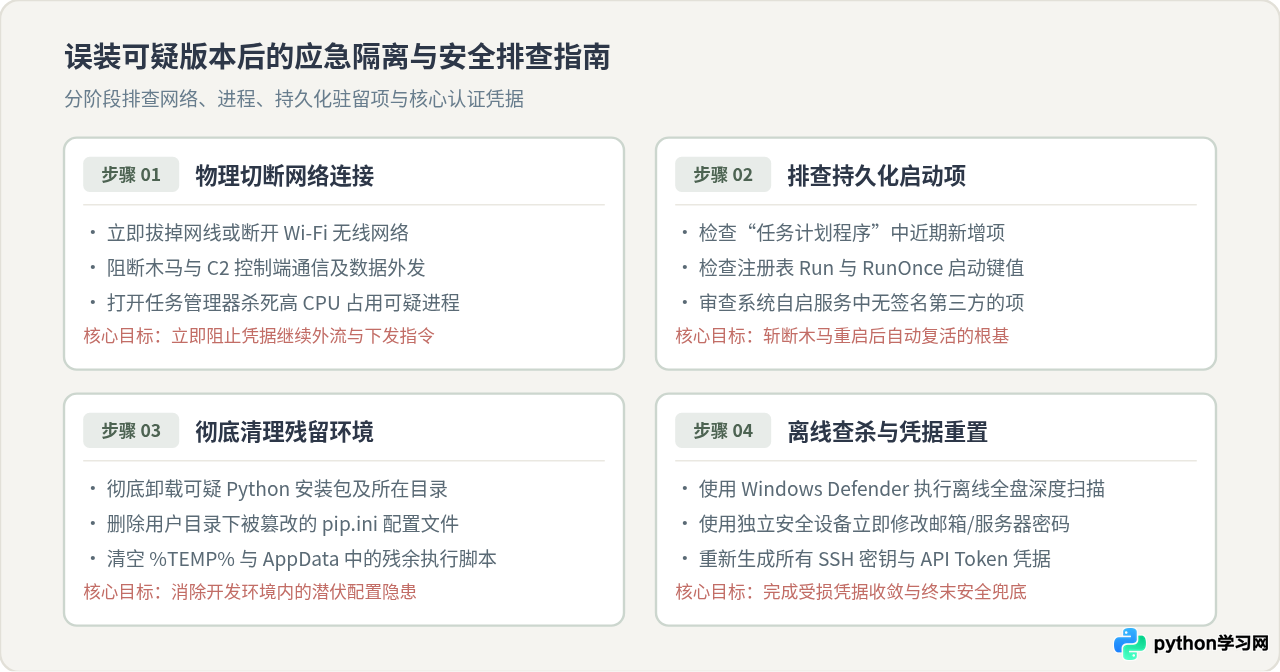
排查与清理动作清单
- 隔离网络:立即切断所有物理网络连接。一旦断网,木马失去向控制端上传会话数据和下载勒索组件的能力。
- 清理系统驻留:按下
Win + R键输入taskschd.msc打开任务计划程序库,核查近期是否有启动不明批处理(.bat)或PowerShell脚本的计划;输入regedit检查HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run下是否存在非正常项。 - 清理恶意pip全局配置:在 Windows 资源管理器地址栏输入
%APPDATA%\pip或%USERPROFILE%\pip,查看是否存在pip.ini文件。如果打开后发现index-url指向陌生私人IP或非国内知名镜像站(如清华源、阿里源),应直接删除该文件。 - 离线深度查杀与凭据轮转:利用系统内置的 Windows 安全中心进行“Microsoft Defender 离线版扫描”,该模式将在系统内核加载前对底层引导与系统文件执行全量分析。同时,必须使用另一台未受感染的安全设备,立即修改所有保存在被感染电脑浏览器中的网站密码、GitHub Access Token、云服务器控制台密码,并开启两步验证(2FA)。
六、常见疑问与安全建议
答:对于需要集成众多数据科学库的学习者,正规且安全的解决方案是下载官方由 Anaconda 公司维护的
Anaconda 或轻量级 Miniconda(访问 anaconda.com 获取),或者使用官方原版 Python 搭配虚拟环境(venv)。这些知名发行版均具备严格的企业级数字签名与哈希审计,切勿在网盘或贴吧下载私人二次打包的“极速版”。
答:在终端中启动 Python 交互环境输入
python,正版安装包在首行会明确输出官方构建信息,例如 Python 3.12.0 (tags/v3.12.0:0fb18b0, Oct 2 2023, 13:03:39) [MSC v.1935 64 bit (AMD64)] on win32。同时可在安装目录下右键查看 python.exe 的文件属性,在“数字签名”选项卡中应显示签名者为“Python Software Foundation”且签名状态有效。
网络安全没有侥幸可言。面对开源社区贡献的宝贵软件财富,初学者必须破除“一切软件皆需破解”的思维定势。认准权威官网、校验文件哈希、拒绝来历不明的第三方集成包,是每一个开发者守护个人数字资产的第一道坚固防线。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















