


Python Web 服务部署常见报错排查:端口占用、权限拒绝与模块缺失
深入解析 Python Web 服务生产环境部署中端口占用、权限拒绝与模块缺失三大高频报错,提供可直接落地的排查命令、根因机制分析与标准化防御方案。
一、端口占用报错排查(Address already in use)
当 Web 服务器尝试绑定并监听某个指定 TCP 端口,而该端口已被当前系统中的其他套接字占用时,系统调用 bind() 会返回错误。Python 解释器会将其捕获并抛出系统错误。
1. 典型错误特征
在控制台输出或服务日志中,通常会看到以下异常堆栈:
# 在 macOS 或 BSD 内核系统中通常表现为:
OSError: [Errno 48] Address already in use
2. 核心产生原因
- 残留孤儿进程:之前的服务在退出或重启时,Master 进程虽然退出,但子 Worker 进程未能及时接收退出信号,或者进程卡死在后台继续持有该端口。
- 多重部署冲突:系统中已经存在正在运行的相同服务实例(如通过 Docker 映射了宿主机端口,或 systemd 中已启动了同类服务)。
- 反向代理端口抢占:在配置生产架构时,误将 Python Web 应用绑定在了 Nginx 已经监听的公共端口(例如 80 或 443 端口)上。
3. 标准诊断与排查步骤
排查的第一步是精准定位到底哪个进程占用了目标端口。以下以端口 8000 为例:
第一步:查询占用端口的进程号(PID)
# 推荐方式一:使用套接字统计工具 ss(现代 Linux 推荐)
ss -tulpn | grep :8000

# 推荐方式二:使用 lsof 命令直接查询
sudo lsof -i :8000python3 14820 root 3u IPv4 89234 0t0 TCP *:8000 (LISTEN)
第二步:核实该进程的执行明细
获取到 PID 后,不要直接盲目终止进程,应通过 ps 验证该进程是否属于之前的残留实例:
ps -fp 14820第三步:处置冲突进程并验证端口释放
若确认该进程为僵死或无用的旧应用进程,先尝试发送 SIGTERM 信号要求其安全退出;若无响应,再发送 SIGKILL:
# 优雅终止
kill -15 14820

# 5 秒后检查是否释放,若依然残留则强制终止
kill -9 14820

# 再次验证端口状态,确保输出为空
ss -tulpn | grep :8000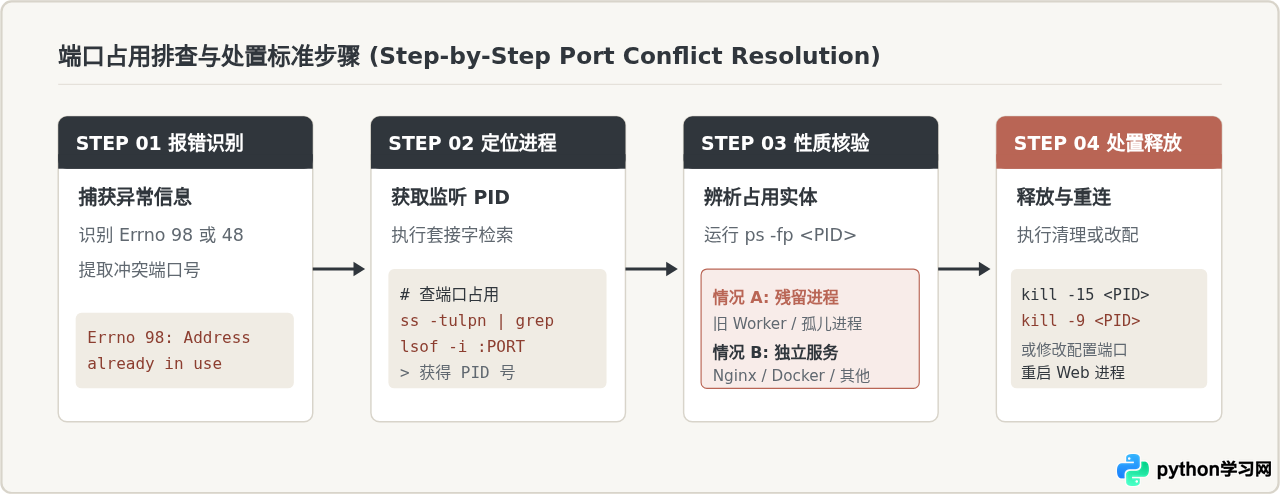
二、权限拒绝报错排查(Permission denied / Errno 13)
在 Linux 操作系统中,Permission denied(Errno 13)是生产环境最容易出现的问题之一。它通常分为两类:网络特权端口绑定权限不足,以及文件系统读写执行(DAC)权限配置错误。
1. 场景一:低位特权端口(< 1024)绑定拒绝
在 Linux 机制下,标准端口号 1 至 1023 属于系统特权端口(Privileged Ports)。默认情况下,只有超级管理员(UID=0,即 root)或拥有 CAP_NET_BIND_SERVICE 内核能力的进程才有权进行绑定监听。
标准解决架构:绝对不应该为了监听 80 端口而直接用 root 用户运行 Python Web 进程,这会带来极高的系统级安全隐患。业界通用的标准做法是:让 Nginx 监听 80/443 特权端口,而 Python Web 服务运行在非特权端口(如 127.0.0.1:8000)或 Unix Domain Socket 文件上,由 Nginx 进行反向代理转发。
2. 场景二:Socket 文件、日志及目录权限拒绝
生产环境通常使用 Systemd 或 Supervisor 以专用非特权系统用户(如 www-data 或 appuser)托管 Gunicorn / Uvicorn。如果该系统用户对指定的文件路径缺乏相应权限,就会导致启动中止。
PermissionError: [Errno 13] Permission denied: '/var/log/app/access.log'
3. 权限排查步骤与 Linux 穿透检查
排查文件系统权限时,必须同时满足目录穿透执行权(+x)与文件读写权(r/w):
第一步:检查目标文件的属主与访问位
ls -ld /var/run/gunicorn.sock /var/log/app/第二步:使用 namei 检查整条路径的逐级权限
Linux 文件系统要求进程用户对目标文件所在的所有上级目录都具备可执行权限(x)。如果 /var/log/app/ 目录本身的权限是 777,但上一级 /var/log/ 对该用户不可穿透,仍会抛出 Permission denied:
# 递归列出每一级父目录的权限归属
namei -l /var/log/app/access.log
第三步:合理授权与修正属主
确保将日志目录与运行临时目录的属主赋予运行服务的实际系统用户:
# 将目录属主交给运行用户 www-data
sudo chown -R www-data:www-data /var/log/app/
sudo chmod 750 /var/log/app/

# 为代码只读目录保留读取和执行权限
sudo chmod 755 /var/www/myproject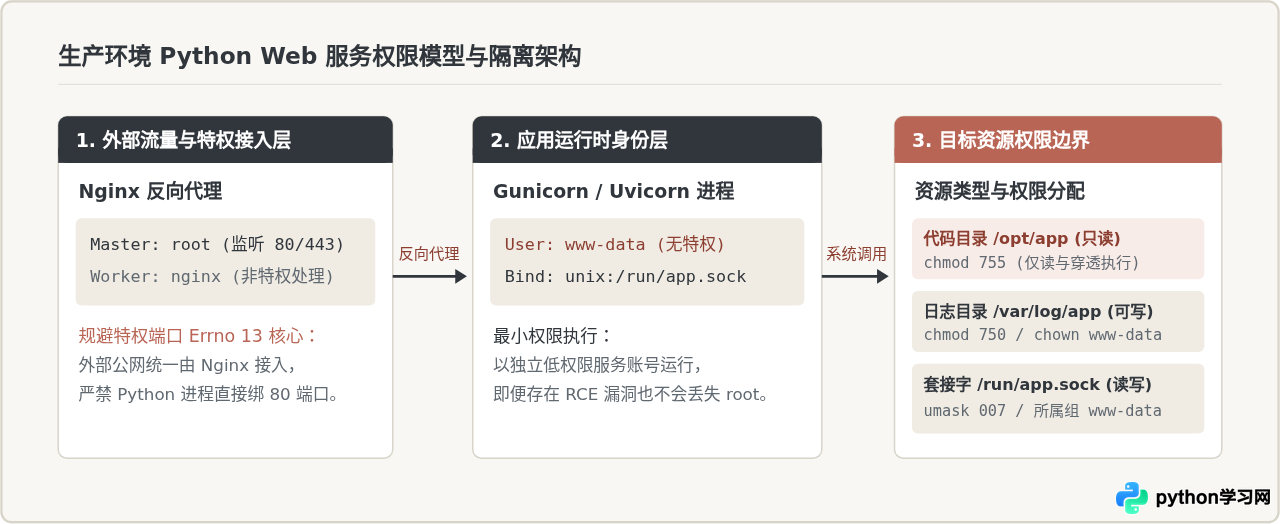
三、模块缺失报错排查(ModuleNotFoundError / ImportError)
在本地开发环境中运行正常的应用,一旦配置到生产服务器或在 Systemd/Supervisor 守护进程中启动时,常常遭遇 ModuleNotFoundError: No module named '...'。这通常并非依赖未安装,而是当前运行进程所处的 sys.path 与虚拟环境路径发生了偏离。
1. 常见报错形态
ModuleNotFoundError: No module named 'app'
# 场景 B:缺少第三方依赖
ModuleNotFoundError: No module named 'uvicorn'
ModuleNotFoundError: No module named 'sqlalchemy'
2. 底层机制:Python 如何寻找模块?
当执行 import xxx 时,Python 解释器会严格按顺序扫描 sys.path 列表中的路径:
- 入口脚本所在目录:直接执行文件所在的当前目录;若使用交互式或管道执行,则为当前工作目录(CWD)。
- PYTHONPATH 环境变量所指定的目录:若该变量已定义,其包含的所有目录会直接插入在标准路径之前。
- 虚拟环境或标准库 site-packages 目录:由正在运行的 Python 二进制解释器自身所决定的依赖包存放位置。
3. 核心根因与精准排查
根因一:Systemd 误用了系统全局解释器,而非虚拟环境
很多部署配置在 ExecStart 中直接写了 gunicorn app.main:app 或 /usr/bin/python3 -m gunicorn。此时,系统调用的是全局环境,而项目的第三方依赖(如 fastapi、uvicorn)实际上安装在 /opt/myproject/venv/lib/python3.10/site-packages 下,全局 Python 根本无法识别。
ExecStart=/opt/myproject/venv/bin/gunicorn app.main:app -k uvicorn.workers.UvicornWorker
根因二:服务启动的当前工作目录(CWD)不匹配
如果代码结构为 /opt/myproject/app/main.py,并且代码内部使用了 from app.core import config 这样的绝对导入语句。当在 /root 或其他目录执行启动命令且未指定 WorkingDirectory 时,项目根路径 /opt/myproject 不在 sys.path 中,就会直接抛出 No module named 'app'。
快速验证命令:在目标环境中打印当前解释器与搜索路径
# 显式使用项目专属虚拟环境的 Python 执行检查
/opt/myproject/venv/bin/python3 -c "import sys; print('Executable:', sys.executable); print('\n'.join(sys.path))"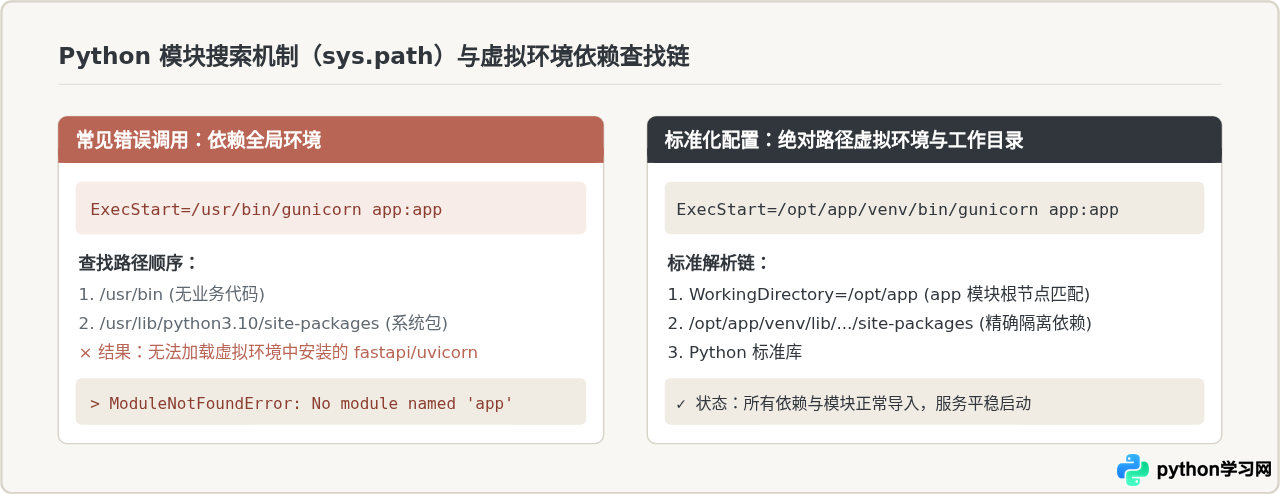
四、三大报错排查矩阵与生产级防御配置
为了杜绝上述三类问题的反复发生,应当通过规范的部署描述符(如 Systemd 服务单元文件)与运行规范,从源头切断产生错误的环境因素。
1. 标准生产级 Systemd 单元文件参考
以下提供一份针对 Gunicorn/Uvicorn 的规范 /etc/systemd/system/web-service.service 配置文件。该文件明确配置了最小权限用户、工作目录以及虚拟环境绝对路径:
[Unit]
Description=Python FastAPI Production Web Service
After=network.target

[Service]
# 1. 规避特权拒绝:使用普通无特权系统用户运行
User=www-data
Group=www-data

# 2. 规避模块缺失:明确工作目录,使项目根目录处于 sys.path 首位
WorkingDirectory=/opt/myproject

# 3. 环境变量注入:明确 PYTHONPATH 与虚拟环境
Environment="PATH=/opt/myproject/venv/bin"
Environment="PYTHONPATH=/opt/myproject"

# 4. 显式指定虚拟环境内部的 Gunicorn 二进制可执行文件
ExecStart=/opt/myproject/venv/bin/gunicorn app.main:app \
    --workers 4 \
    --worker-class uvicorn.workers.UvicornWorker \
    --bind 127.0.0.1:8000 \
    --access-logfile /var/log/myproject/access.log \
    --error-logfile /var/log/myproject/error.log

# 5. 进程重启与资源限制
Restart=always
RestartSec=3

[Install]
WantedBy=multi-user.target
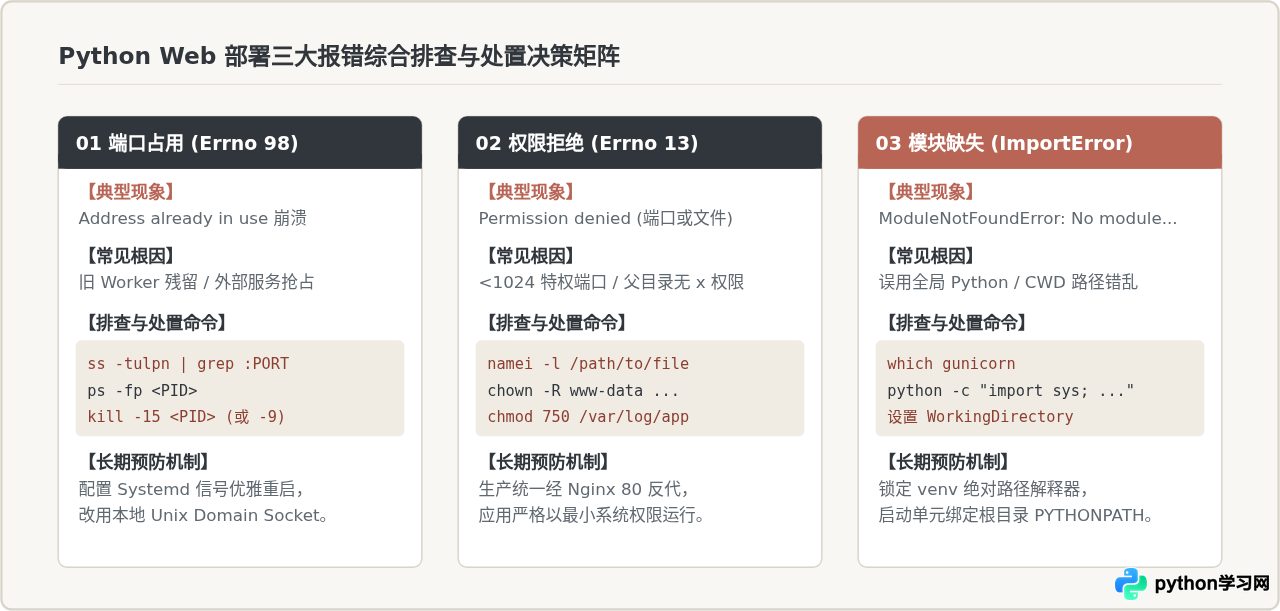
2. 三大部署报错快速决策矩阵
在遇到服务启动异常时,可对照以下决策卡片迅速定位处置动作:
五、总结
Python Web 服务的部署报错虽然表现各异,但排查逻辑具有高度的确定性:
- 面对端口占用(Errno 98),核心是使用
ss或lsof溯源监听套接字的 PID,辨明是残留僵尸进程还是服务冲突后再予以释放; - 面对权限拒绝(Errno 13),应恪守架构隔离原则,绝不使用
root强绑特权端口,同时用namei -l逐层核验文件系统的读写与执行穿透权; - 面对模块缺失(ModuleNotFoundError),关键在于校正
sys.path与运行解释器,坚持在部署脚本与守护配置中全程绑定虚拟环境绝对路径。
在实际生产体系中,将上述规则固化到标准化模板中,即可从根本上消除绝大多数部署启动异常,确保 Web 服务的平稳发布与高可用运行。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















