


构建可配置的Python密码生成器类
深入讲解如何使用Python标准库secrets构建一个高安全、可灵活配置长度、字符集和保底策略的密码生成器类,包含完整的面向对象设计、安全机制分析与测试用例。
secrets与string模块,一步步实现一个高强度、高灵活度且能预防弱密码的PasswordGenerator类。
一、为什么必须使用 secrets 而非 random
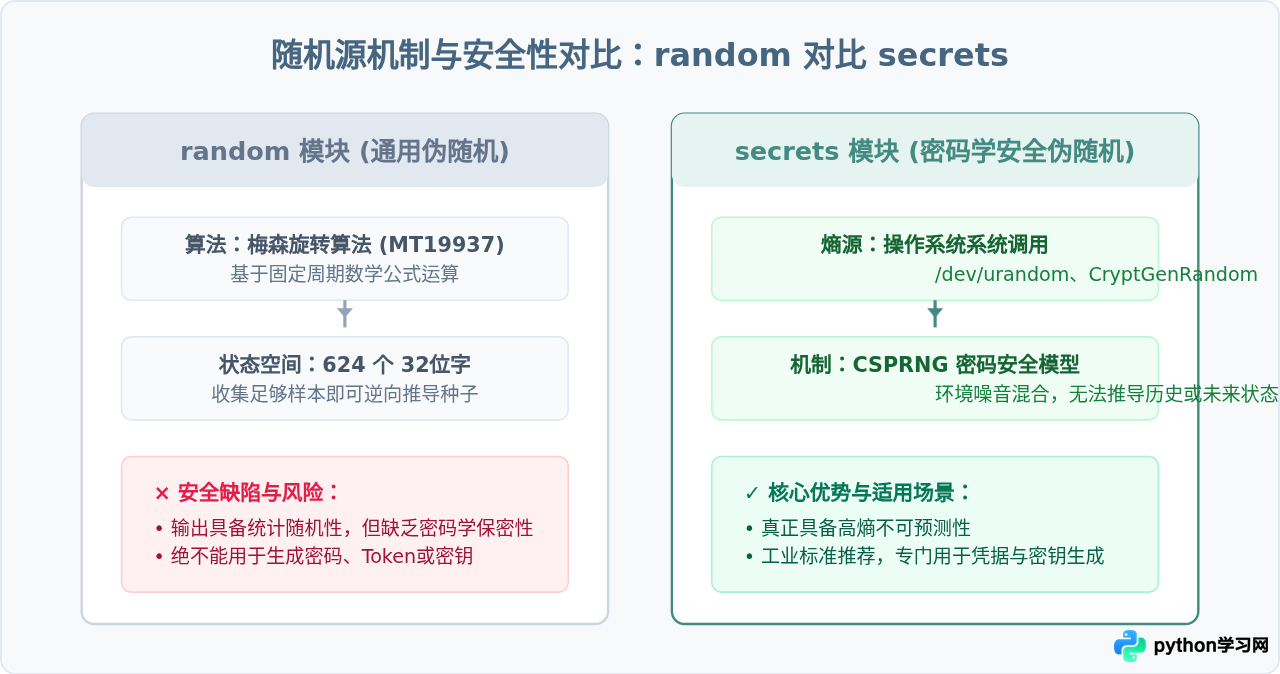
在编写密码生成工具时,首要决策是随机数生成器的选择。Python标准库提供了两个核心模块:random和secrets。许多初学者习惯调用random.choice()生成随机字符,但在安全敏感场景下这是严重的设计缺陷。
random模块基于梅森旋转算法(Mersenne Twister),属于确定性伪随机数发生器(PRNG)。其内部状态仅有624个32位字,只要攻击者观察到连续输出的少量随机字符序列,就能完全推导出其内部状态矩阵,从而预测未来生成的所有密码。相比之下,Python 3.6引入的secrets模块直接调用操作系统内核级的高熵随机源(如Linux的/dev/urandom或Windows的CryptGenRandom系统调用),属于密码学安全伪随机数发生器(CSPRNG),具备不可预测性和抗回溯性。
二、密码生成器的配置项与类结构设计
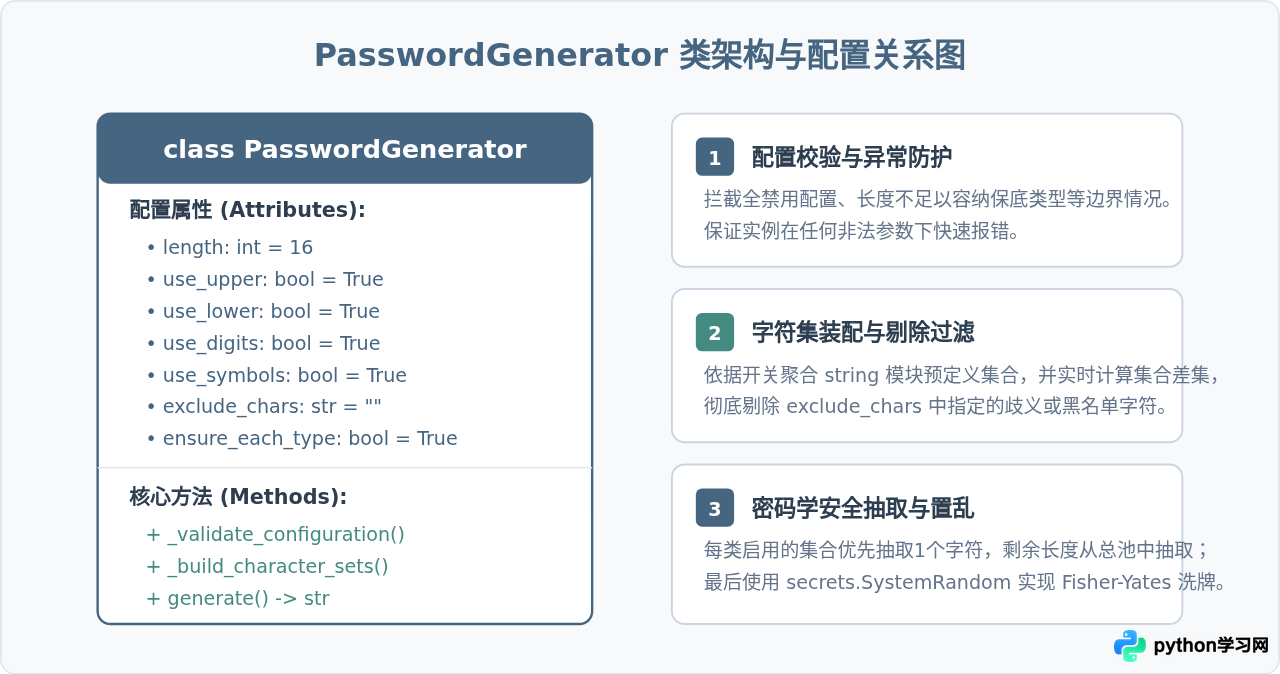
一个设计良好的类应当具备清晰的职责边界。密码生成器类的职责是接收规则参数、装配字符候选池,并根据约束生成密码字符串。我们将其命名为PasswordGenerator。
为了保证灵活度与实用性,该类支持以下核心配置参数:
- length (int):密码总长度,默认设为16位,满足绝大多数企业级安全规范。
- use_upper (bool):是否包含大写英文字母(A-Z)。
- use_lower (bool):是否包含小写英文字母(a-z)。
- use_digits (bool):是否包含数字(0-9)。
- use_symbols (bool):是否包含标点符号(如!@#$%^&*等)。
- exclude_chars (str):需要排除的特定字符集合,默认为空。常用于排除容易混淆的字符(例如
l, 1, I, 0, O, o)或系统保留字符。 - ensure_each_type (bool):强制约束开关。开启时,确保每个启用的字符分类在生成的密码中至少出现1次,防止纯随机抽样偶发出现“未包含大写字母”或“未包含符号”的情况。
三、密码生成的算法流水线
为了保证密码生成的安全强度与约束满足,生成算法不能简单地执行一次全池抽样。若只是简单抽样,在密码长度较短时,极可能出现某类字符漏选的情况(如10位密码中全由数字与小写字母组成,缺失了大写与符号),导致无法通过严格的密码策略。
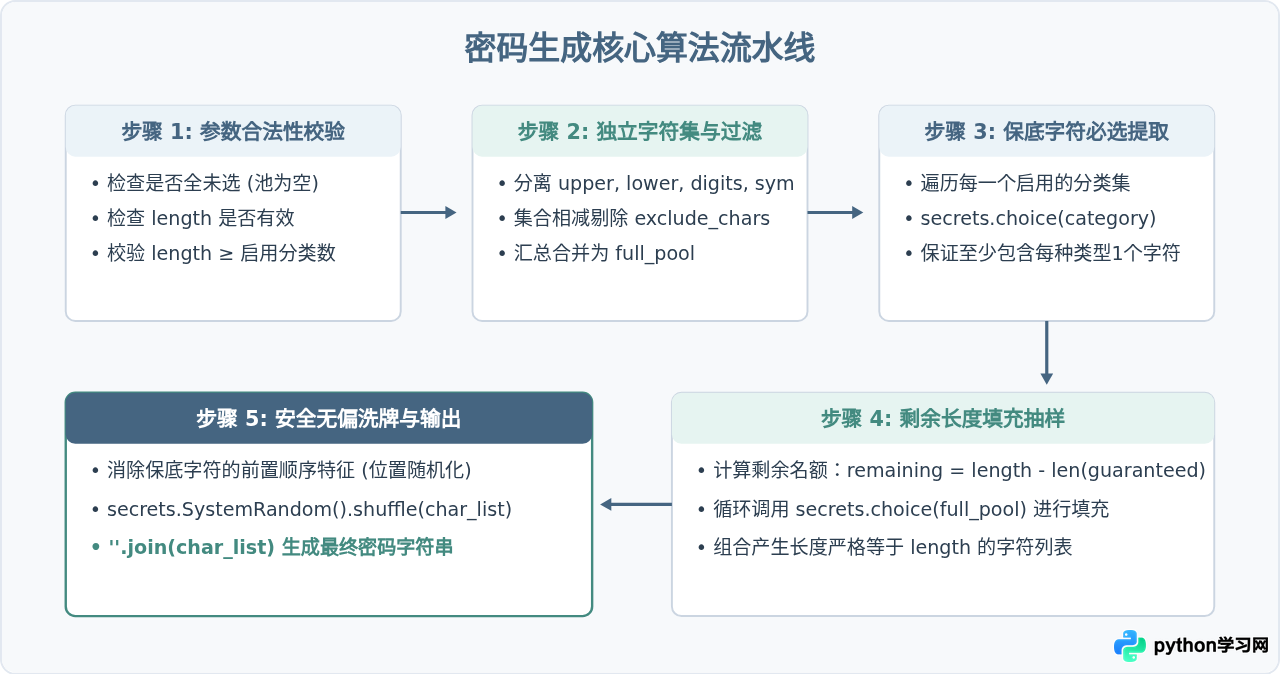
标准的流水线分为五个执行阶段:
- 规则与参数校验:确认总长度大于等于启用的字符集类型总数,且至少有一个字符集处于激活状态。
- 构建干净字符集:获取大写、小写、数字、符号等基础字符集,并使用集合运算剔除被排除的字符。若某集合被完全剔除变为空集,触发异常。
- 确定性保底提取:如果启用了
ensure_each_type,从每一个有效字符集中分别使用secrets.choice()各抽取1个字符放入结果列表。 - 剩余长度全池采样:将所有启用的字符集合并为一个综合候选池,针对剩余的长度(
length - 保底字符数),反复调用secrets.choice()进行填充。 - 密码学安全洗牌(Shuffle):由于前几位字符属于按顺序抽取的保底字符,直接输出会暴露位置规律。必须使用基于
secrets.SystemRandom().shuffle()的无偏洗牌算法打乱字符顺序,最后拼接为字符串返回。
四、完整可配置类代码实现
下面是完整的PasswordGenerator类实现。代码直接使用标准库模块secrets与string,无需安装任何第三方外部依赖。
import secrets
import string
from typing import List, Set


class PasswordGenerator:
    """可配置的密码学安全密码生成器类"""

    DEFAULT_SYMBOLS = "!@#$%^&*()-_=+[]{}|;:,.<>?"

    def __init__(
        self,
        length: int = 16,
        use_upper: bool = True,
        use_lower: bool = True,
        use_digits: bool = True,
        use_symbols: bool = True,
        custom_symbols: str = None,
        exclude_chars: str = "",
        ensure_each_type: bool = True,
    ):
        """
        初始化生成器配置
        :param length: 密码长度 (必须大于0)
        :param use_upper: 是否包含大写字母 (A-Z)
        :param use_lower: 是否包含小写字母 (a-z)
        :param use_digits: 是否包含数字 (0-9)
        :param use_symbols: 是否包含特殊标点符号
        :param custom_symbols: 自定义符号集,为None时使用默认符号集
        :param exclude_chars: 需要完全排除的字符集合 (如歧义字符 'l1I0O')
        :param ensure_each_type: 是否确保每种启用的分类至少包含1个字符
        """
        self.length = length
        self.use_upper = use_upper
        self.use_lower = use_lower
        self.use_digits = use_digits
        self.use_symbols = use_symbols
        self.symbols = custom_symbols if custom_symbols is not None else self.DEFAULT_SYMBOLS
        self.exclude_chars = set(exclude_chars)
        self.ensure_each_type = ensure_each_type

        # 密码学安全随机实例
        self._crypto_random = secrets.SystemRandom()

    def _filter_set(self, raw_chars: str) -> List[str]:
        """剔除排除字符列表"""
        return [c for c in raw_chars if c not in self.exclude_chars]

    def _prepare_character_categories(self) -> List[List[str]]:
        """依据配置构建各独立字符分类候选列表"""
        categories = []

        if self.use_upper:
            upper_chars = self._filter_set(string.ascii_uppercase)
            if not upper_chars:
                raise ValueError("启用大写字母但被 exclude_chars 完全排除,无法满足生成要求。")
            categories.append(upper_chars)

        if self.use_lower:
            lower_chars = self._filter_set(string.ascii_lowercase)
            if not lower_chars:
                raise ValueError("启用小写字母但被 exclude_chars 完全排除,无法满足生成要求。")
            categories.append(lower_chars)

        if self.use_digits:
            digit_chars = self._filter_set(string.digits)
            if not digit_chars:
                raise ValueError("启用数字但被 exclude_chars 完全排除,无法满足生成要求。")
            categories.append(digit_chars)

        if self.use_symbols:
            symbol_chars = self._filter_set(self.symbols)
            if not symbol_chars:
                raise ValueError("启用符号但被 exclude_chars 完全排除,无法满足生成要求。")
            categories.append(symbol_chars)

        if not categories:
            raise ValueError("至少需要启用一种字符集 (大写/小写/数字/符号)。")

        return categories

    def generate(self) -> str:
        """根据当前配置生成密码"""
        if self.length < 1:
            raise ValueError("密码长度必须大于或等于 1。")

        categories = self._prepare_character_categories()

        # 当开启保底模式时,长度不能小于启用的分类数
        if self.ensure_each_type and self.length < len(categories):
            raise ValueError(
                f"当前启用了 {len(categories)} 类字符集,但设置的密码长度仅为 {self.length},"
                f"无法确保每类字符各出现至少一次。"
            )

        password_chars: List[str] = []

        # 1. 保底机制:从每个启用的类别中各抽选1个字符
        if self.ensure_each_type:
            for cat in categories:
                password_chars.append(secrets.choice(cat))

        # 2. 汇总大池:合并所有可用字符用于填充剩余长度
        full_pool: List[str] = [char for cat in categories for char in cat]

        # 3. 填充剩余长度
        remaining_len = self.length - len(password_chars)
        for _ in range(remaining_len):
            password_chars.append(secrets.choice(full_pool))

        # 4. 安全洗牌:打乱保底字符的位置分布
        self._crypto_random.shuffle(password_chars)

        return "".join(password_chars)

    def generate_batch(self, count: int) -> List[str]:
        """批量生成指定数量的密码"""
        if count < 1:
            raise ValueError("生成数量必须大于或等于 1。")
        return [self.generate() for _ in range(count)]
五、常用场景配置与结果验证
面向对象设计的最大收益在于复用与场景特化。通过实例化不同的参数组合,可以轻松适配多种系统场景:
1. 默认高强度安全密码(企业账号)
# 默认配置:16位,包含大写、小写、数字、符号,保证每类至少1个
generator = PasswordGenerator()
password = generator.generate()
print("默认企业级密码:", password)
# 示例输出: K9#mP$2vL8!qZ4*w
2. 排除易混淆字符的直观密码(打印/扫码或人工输入)
当密码需要人工誊写或在终端中快速输入时,l (小写L)、1 (数字一)、I (大写i)、0 (数字零)、O (大写o) 极难辨识。可以通过exclude_chars将其全部过滤:
readable_gen = PasswordGenerator(
    length=12,
    exclude_chars="l1I0OoS5s",  # 排除所有易混淆字符
    use_symbols=True
)
print("易读密码:", readable_gen.generate())
# 示例输出: 7h#Km9*pE4!x
3. 短信或验证码场景(纯数字 PIN 码)
pin_gen = PasswordGenerator(
    length=6,
    use_upper=False,
    use_lower=False,
    use_digits=True,
    use_symbols=False
)
print("6位数字验证码:", pin_gen.generate())
# 示例输出: 849201
4. API 访问令牌(纯字母数字 Token)
token_gen = PasswordGenerator(
    length=32,
    use_symbols=False  # 避免URL编码问题,仅保留字母与数字
)
print("API Token:", token_gen.generate())
# 示例输出: aF9k2Mn8P1qR7wT5zX3vC9bN4mL6jK0e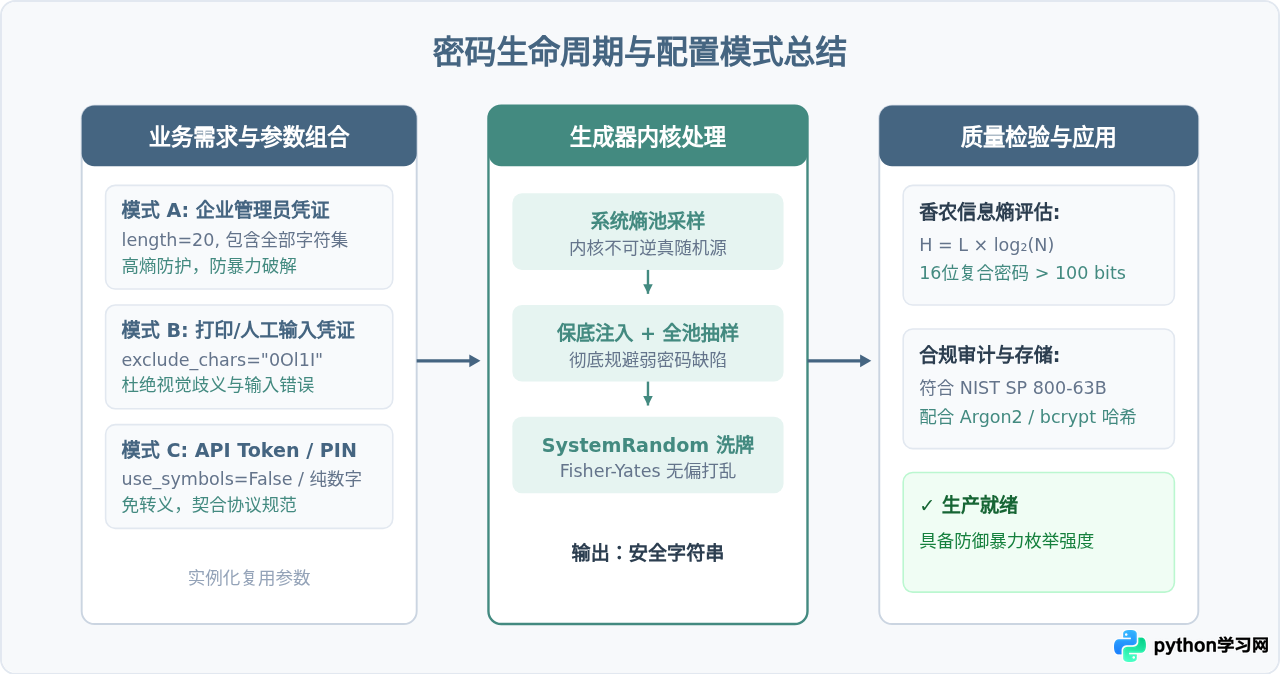
六、边界异常处理与注意事项
避坑提示:在定制密码类时,有几个常见的隐蔽陷阱需要特别关注:
-
长度与保底数量冲突:若开启了4类字符集且启用了
ensure_each_type=True,当调用者传入length=3时,必须在抽样前抛出ValueError,而不能隐式截断或放弃保底规则。 -
过度排除导致字符池清空:若调用者传入
use_digits=True,同时在exclude_chars中填入了"0123456789",该分类将被完全过滤为空集。代码在初始化或分类准备阶段应对每个激活分类做空集判定,避免在secrets.choice()时触发IndexError: Cannot choose from an empty sequence。 -
洗牌算法的安全选择:切勿使用
random.shuffle()对字符列表进行洗牌。Python的列表就地洗牌应使用secrets.SystemRandom().shuffle(list),否则前置抽取的保底字符虽然被打乱,但打乱后的分布仍然暴露于伪随机数发生器的统计漏洞中。
通过面向对象封装与secrets底层强随机特性的结合,我们实现了一个结构严谨、测试便利且满足企业级安全基线的密码生成器类。在实际工程项目中,只需引入并配置该类,即可兼顾安全性、合规性与使用体验。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















