


Python交互式网页开发常见报错:跨域问题与状态管理解决
针对Python交互式网页开发中的两大核心痛点——CORS跨域资源共享报错与多实例状态管理失效,提供从报错现象、根因机理到代码落地与生产验证的完整解决路径。
在构建基于 Python 后端(如 FastAPI、Flask)与前端单页面应用或动态组件交互的现代网页时,开发者最常遭遇的两大拦路虎往往不是复杂的业务逻辑,而是由于前后端分离引发的 CORS(跨域资源共享)报错,以及在多进程与异步并发下由于 HTTP 无状态特性导致的 状态管理混乱或数据丢失。解决跨域的核心在于透彻理解浏览器安全同源策略与预检请求机制,并在后端服务中配置精确匹配的中间件响应头;而解决状态管理的关键则在于放弃在 Python 多工作进程(Worker)内存中直接保留会话全局变量,转而采用以 Redis 为代表的独立会话层或基于 JWT 的无状态自包含令牌机制。
一、CORS 跨域报错的底层逻辑与排查全流程
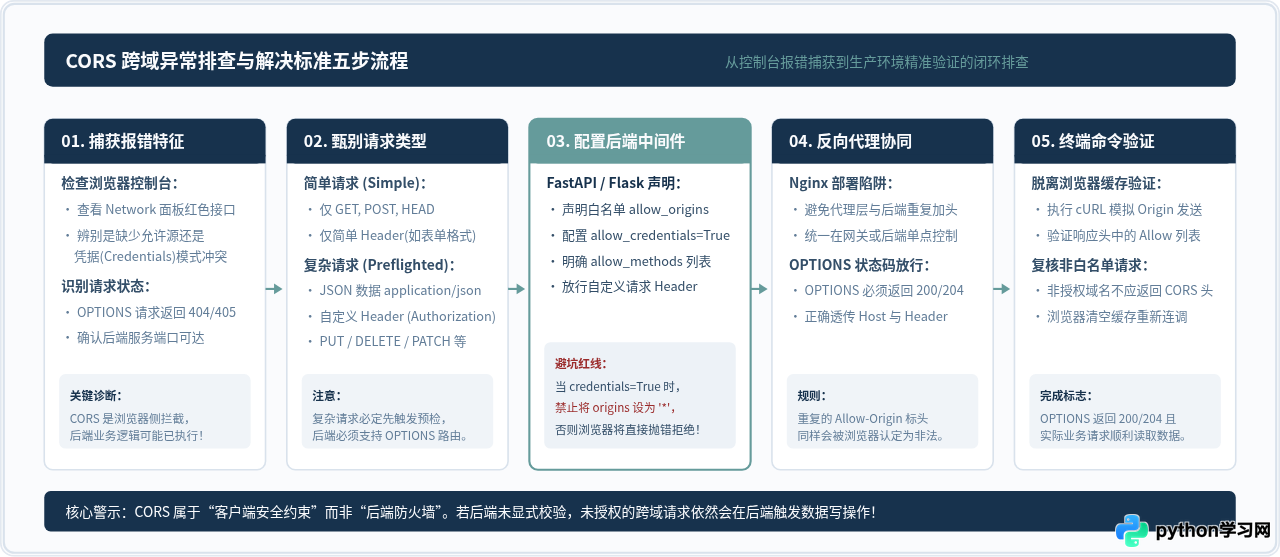
在本地开发或前后端分离部署中,当运行在 http://localhost:3000 的前端界面使用 fetch() 或 axios 向运行在 http://127.0.0.1:8000 的 Python API 发起异步请求时,浏览器控制台经常会弹出红色警告:Access to fetch at '...' from origin '...' has been blocked by CORS policy: No 'Access-Control-Allow-Origin' header is present on the requested resource. 与此同时,网络面板中原本预期的业务接口往往未能正常获取数据,甚至出现一个状态码为 405 Method Not Allowed 或 404 Not Found 的 OPTIONS 请求。
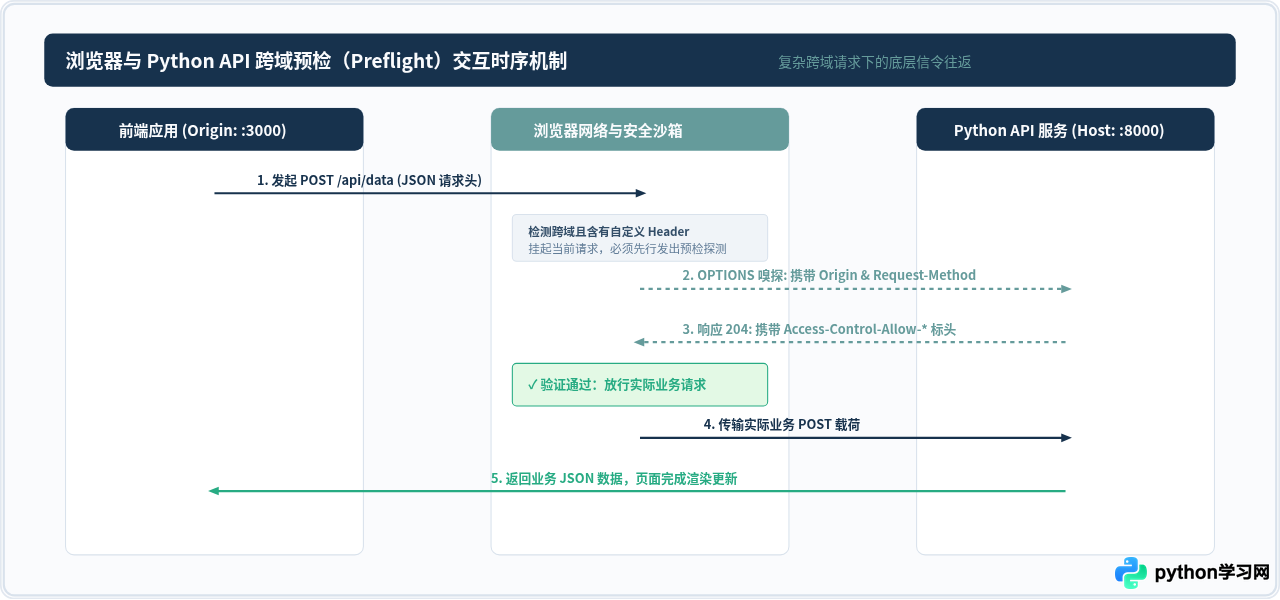
产生这一现象的根本原因在于浏览器的同源策略(Same-Origin Policy)。所谓同源,必须同时满足“协议(Protocol)、域名(Host)、端口(Port)”三者完全一致。即使 localhost 与 127.0.0.1 指向同一台本地主机,在浏览器看来依然属于不同源。浏览器在发起可能修改服务器状态的请求(例如包含自定义 Header、使用 JSON 格式的 POST/PUT 请求)之前,会强制先发送一次 OPTIONS 嗅探请求(即“预检请求 Preflight”),询问服务端是否允许当前源通信。若后端未作出明确响应或返回的标头不满足规范,浏览器便会在客户端直接拦截响应报文,抛出跨域错误。
二、Python 后端解决跨域的标准化代码实现
排查确认属于跨域错误后,解决措施应直接在 Python Web 框架中注入合规的 CORS 中间件。在 FastAPI 与 Flask 两个主流框架中,标准配置如下:
1. FastAPI 中间件配置(基于 Starlette CORSMiddleware)
from fastapi import FastAPI
from fastapi.middleware.cors import CORSMiddleware

app = FastAPI(title="Interactive Web Backend")

# 1. 明确定义受信任的前端源列表(严禁在生产环境中滥用通配符 "*")
origins = [
    "http://localhost:3000",
    "http://127.0.0.1:3000",
    "https://frontend.example.com",
]

# 2. 挂载 CORS 中间件
app.add_middleware(
    CORSMiddleware,
    allow_origins=origins,
    allow_credentials=True,  # 允许前端携带 Cookie 或凭证
    allow_methods=["GET", "POST", "PUT", "DELETE", "OPTIONS"],
    allow_headers=["Content-Type", "Authorization", "X-Requested-With"],
    max_age=86400,           # 预检请求成功结果在浏览器中的缓存时长(秒)
)

@app.get("/api/dashboard/stats")
async def get_stats():
    return {"status": "success", "active_users": 1024, "jobs_running": 8}
2. Flask 框架标准配置(基于 flask-cors 扩展)
from flask import Flask, jsonify
from flask_cors import CORS

app = Flask(__name__)

# 为指定的 API 路由统一注册 CORS 规则
CORS(
    app,
    resources={r"/api/*": {
        "origins": ["http://localhost:3000", "https://frontend.example.com"],
        "supports_credentials": True,
        "allow_headers": ["Content-Type", "Authorization"],
        "methods": ["GET", "POST", "PUT", "DELETE", "OPTIONS"],
        "max_age": 86400
    }}
)

@app.route("/api/dashboard/stats", methods=["GET"])
def get_stats():
return jsonify(status="success", active_users=1024, jobs_running=8)如果前端发起的请求配置了 credentials: 'include'(如使用 Axios 时配置了 withCredentials: true)以便传递会话 Cookie 或认证凭据,W3C CORS 规范强制要求:响应头 Access-Control-Allow-Origin 的值必须是具体的请求源,不能为 *;同时响应头必须包含 Access-Control-Allow-Credentials: true。若在后端同时配置了 allow_origins=["*"] 与 allow_credentials=True,浏览器将无条件拦截该响应并抛错。
3. 终端命令行验证方法
为了排除浏览器缓存与插件的干扰,建议在终端中直接通过 curl 命令模拟跨域预检与数据请求,验证响应标头:
# 模拟浏览器发送预检请求(OPTIONS)
curl -i -X OPTIONS http://127.0.0.1:8000/api/dashboard/stats \
  -H "Origin: http://localhost:3000" \
  -H "Access-Control-Request-Method: GET" \
  -H "Access-Control-Request-Headers: Authorization, Content-Type"

# 预期必须看到以下合规响应标头:
# HTTP/1.1 200 OK (或 204 No Content)
# access-control-allow-origin: http://localhost:3000
# access-control-allow-credentials: true
# access-control-allow-methods: GET, POST, PUT, DELETE, OPTIONS
# access-control-allow-headers: Authorization, Content-Type
# access-control-max-age: 86400
三、状态管理常见报错与架构解耦方案
跨域打通之后,交互式网页开发接踵而至的另一高频痛点是“状态丢失”与“状态错乱”。常见的报错表现包括:
- 页面刷新或多标签页切换时数据归零:用户在交互表单中已输入暂存数据,页面一刷新即全部丢失,提示
KeyError: 'session_id'或 401 未登录。 - 生产多 Worker 进程下状态随机消失:在本地单进程调试时完全正常,部署到 Gunicorn 或 Uvicorn(启动了
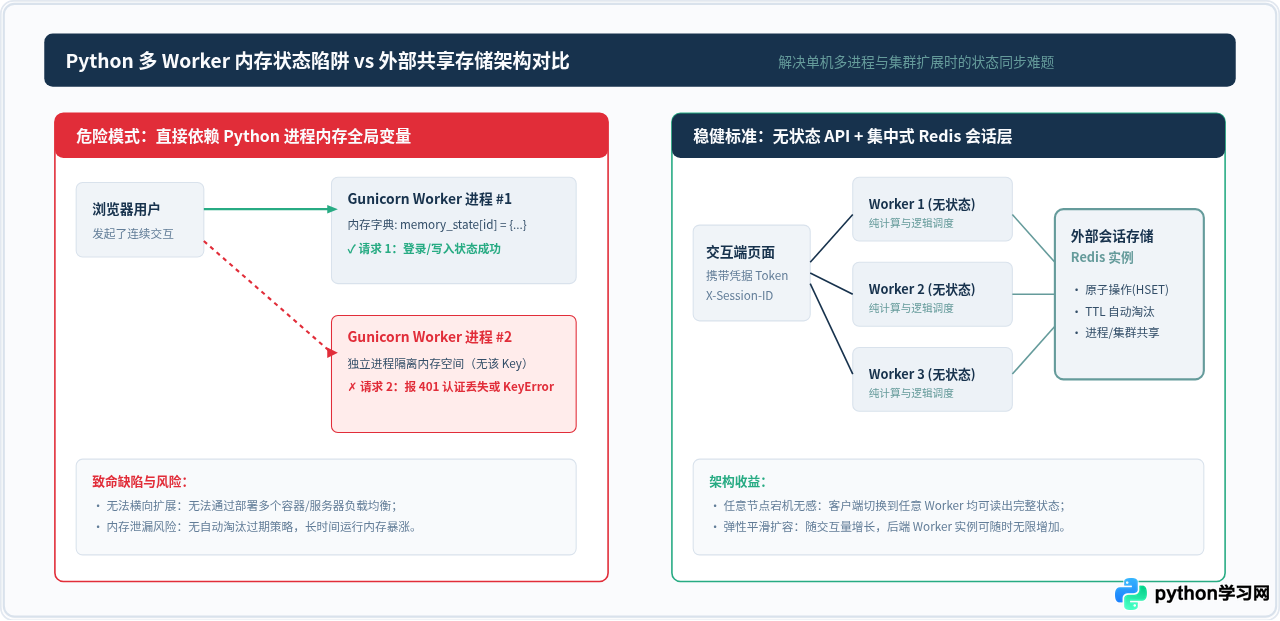
--workers 4)后,用户前一次请求已成功写入状态,下一次请求却提示“会话不存在”。 - 并发请求状态竞态覆盖(Race Condition):交互界面中两个图表同时并发请求更新同一份状态,后完成的请求由于读取了脏数据而将先完成的写入结果覆盖。
这些问题的核心机理在于:HTTP 协议本身是无状态的;同时,在 Python 服务端多进程模型下,每个工作进程(Worker Process)拥有完全独立、互不相通的内存堆栈空间。将用户状态保存在 Python 运行时的全局字典(如 app_state = {})中,请求在被操作系统的不同进程轮询调度时,其他 Worker 根本无法看到该内存变量。
生产级状态管理解耦实践(FastAPI + Redis)
为了让 API 具备完全无状态的伸缩能力,推荐将状态存储委托给 Redis,并通过依赖注入(Dependency Injection)在每次请求到来时根据客户端传入的会话标识动态拉取与刷新状态:
import json
import redis
from fastapi import FastAPI, Depends, HTTPException, Header
from pydantic import BaseModel

app = FastAPI()

# 初始化 Redis 连接池(连接至独立的状态服务器)
redis_client = redis.Redis(
    host="127.0.0.1",
    port=6379,
    db=0,
    decode_responses=True
)

class InteractionPayload(BaseModel):
    selected_filter: str
    page_index: int

# 依赖注入项:自动校验并拉取最新状态,更新 TTL 维持活跃
def get_user_session(x_session_id: str = Header(..., alias="X-Session-ID")) -> dict:
    session_data = redis_client.get(f"session:{x_session_id}")
    if not session_data:
        raise HTTPException(status_code=401, detail="Session expired or not initialized")

    # 滑动续期 30 分钟(1800 秒)
    redis_client.expire(f"session:{x_session_id}", 1800)
    return json.loads(session_data)

@app.post("/api/interactive/update")
async def update_state(
    payload: InteractionPayload,
    x_session_id: str = Header(..., alias="X-Session-ID"),
    current_state: dict = Depends(get_user_session)
):
    # 更新会话业务状态
    current_state["filter"] = payload.selected_filter
    current_state["page"] = payload.page_index
    current_state["last_active"] = "2026-10-25T02:00:00"

    # 原子写回 Redis
    redis_client.setex(
        f"session:{x_session_id}",
        1800,
        json.dumps(current_state)
    )

    return {"status": "success", "synced_state": current_state}
四、排错决策矩阵与开发避坑备忘
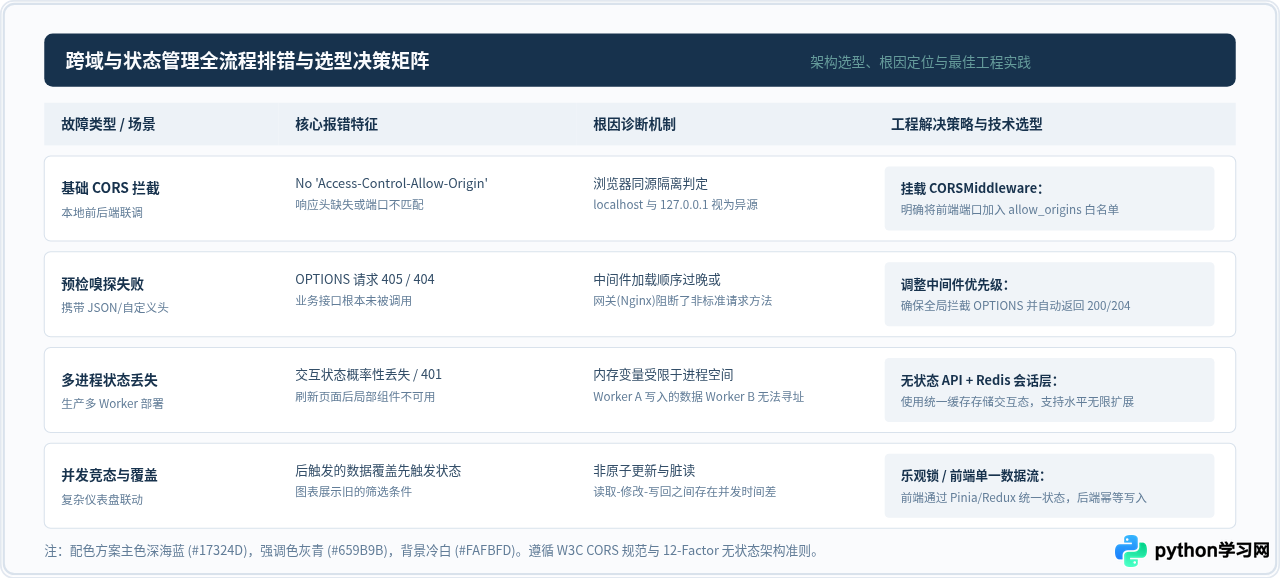
为了在实际开发中快速对号入座并修复问题,下表及全景速查矩阵梳理了交互式网页开发中最核心的报错特征、根因与最佳处置方案:
| 场景分类 | 典型报错或异常表现 | 根本原因 | 推荐修复策略 |
|---|---|---|---|
| 跨域:基础通信 | No 'Access-Control-Allow-Origin' header |
响应头未声明当前请求源的通信权限 | 后端添加 CORS 中间件,并显式配置前端所在 Origin 白名单 |
| 跨域:预检失败 | OPTIONS 请求返回 404 或 405 Method Not Allowed | 复杂请求触发嗅探,但后端未实现或未放行 OPTIONS 路由 | 确保中间件在所有路由前注册,拦截 OPTIONS 并返回 200/204 状态码 |
| 跨域:凭据冲突 | Wildcard '*' not allowed when credentials flag is true |
在需要携带 Cookie/Token 时将允许源设为了通配符 * |
将允许源改为确切地址(如 http://localhost:3000),严禁写 * |
| 状态:进程丢失 | 单机开发正常,部署为多 Worker 后随机报 401 或 KeyError | 会话数据直接存放在 Python 进程局部变量中,进程间内存隔离 | 剥离本地内存变量,接入外部 Redis 或关系型数据库集中存取 |
| 状态:并发覆盖 | 交互页面多图表并行触发保存,部分更新被覆盖 | 读取-修改-写回非原子操作,产生脏写竞态条件 | 使用 Redis 哈希字段操作(HSET)或分布式锁确保原子变更 |
综上所述,Python 交互式网页开发的顺畅运行依赖于清晰的边界划分:在网络传输层,通过准确的 CORS 中间件满足浏览器的同源安全要求;在应用状态层,恪守无状态设计准则,将用户会话交由外部持久化组件管理。遵循这一标准流程,不仅能彻底根治本地联调与发布部署时的顽固报错,还能为后续的多实例部署与高并发扩展奠定稳固的基础。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















