


Python是免费的吗?详解开源协议与商用授权
详细解析Python是否免费,剖析PSF许可证、第三方生态库开源协议、Anaconda商业条款、客户端打包分发及商标使用规范,为企业和开发者提供清晰的商用授权合规指南。
一、核心回答:Python 官方解释器自身的授权机制
从官方渠道(python.org)下载的 CPython 解释器由 Python 软件基金会(Python Software Foundation,简称 PSF)维护,受 PSF 许可证(Python Software Foundation License Agreement) 管辖。
PSF 许可证属于极度宽松型开源软件协议(Permissive Open Source License),在法律性质上与 BSD、MIT 协议高度接近,同时与 GNU GPL 协议保持兼容。根据 PSF 许可证条款,任何个人或法人实体均享有以下法定权利:
- 零版税商用:可将 Python 用于商业目的,无需支付任何使用费、专利费或授权费。
- 修改与闭源分发:允许修改 Python 解释器或标准库源码,且修改后的衍生作品无需公开源代码,允许以专有商业闭源形式分发或销售。
- 内嵌与捆绑打包:允许将 Python 解释器动态库(如
python3x.dll或libpython3.x.so)直接嵌入到商业软件安装包中交付给客户。
除官方 CPython 外,社区常见的替代实现同样保持极高的商用友好度:PyPy 解释器基于 MIT 许可证,MicroPython 基于 MIT 许可证,Jython 采用 PSF 与 Apache 混合许可。因此在解释器运行时层面,商业使用没有任何门槛。
二、关键分水岭:第三方生态库的开源协议差异
在实际研发中,单纯依赖 Python 标准库往往无法满足业务需求,通常会通过 pip 引入各类第三方生态库。这正是绝大多数商业合规风险的起源——PyPI 上的每一个包都拥有其独立的版权所有者和开源协议,它们不属于 PSF 基金会,也绝不自动适用 PSF 宽松协议。
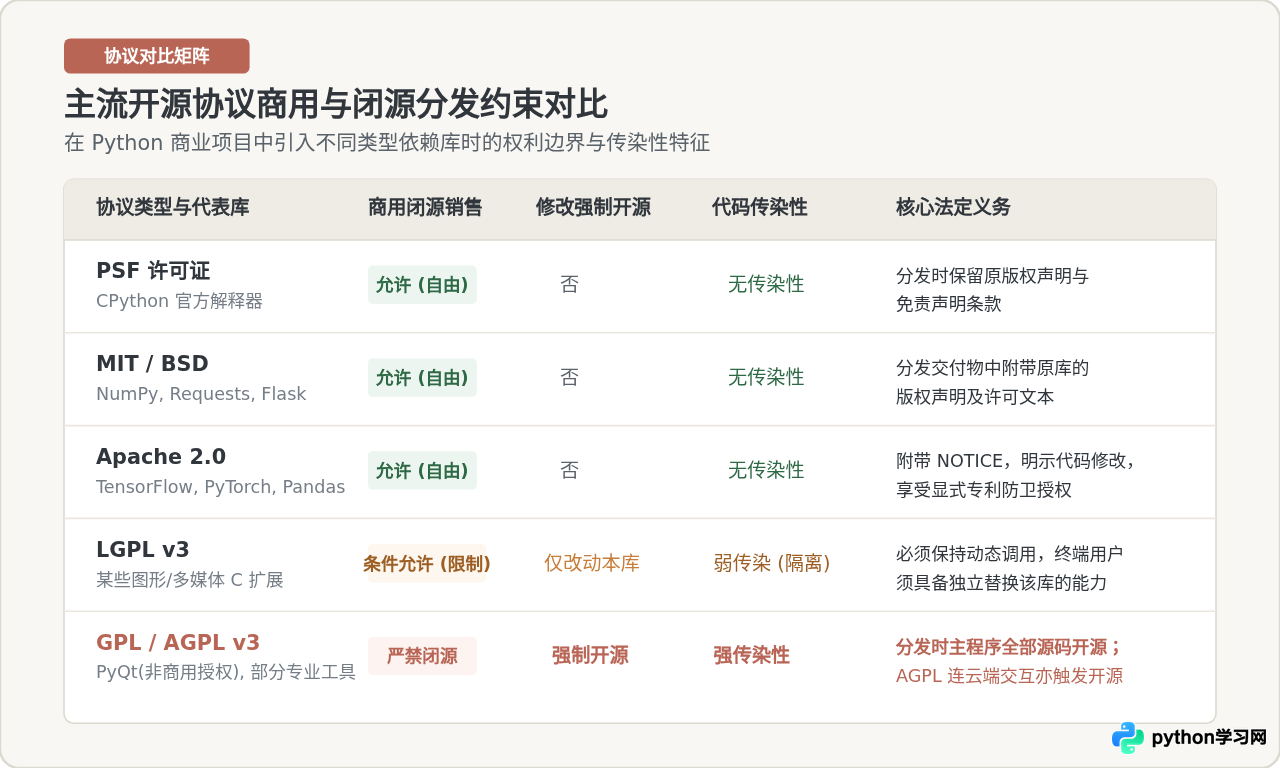
根据商用闭源软件的接纳度,第三方库的主流开源协议可分为三大阵营:
1. 宽松型许可证(Permissive Licenses):商业闭源的首选
包括 MIT、BSD(2-Clause / 3-Clause)以及 Apache 2.0。这类协议允许企业自由地将代码用于商业闭源产品,不需要公开自有业务代码,唯一的义务是保留原作者的版权声明与许可证文本。
例如数据科学领域的 NumPy、Pandas、SciPy,网络框架 Flask、FastAPI,以及基础工具库 Requests 均采用宽松协议。其中 Apache 2.0(如 TensorFlow、PyTorch)还额外提供了明确的专利授权保护,能够有效防范专利流氓诉讼。
2. 弱传染型许可证(Weak Copyleft):附带条件的有限闭源
以 LGPL(GNU Lesser General Public License) 和 MPL 2.0 为代表。LGPL 允许专有软件通过动态链接(Dynamic Linking)方式调用该库而不被传染开源。
但 LGPL 设定了一项严格前提:最终用户必须具备独立替换该 LGPL 模块的能力。如果使用 PyInstaller --onefile 将所有依赖静态压缩成单一可执行二进制文件,用户无法替换内部的特定模块,在严格的法务审查中可能被判定违反 LGPL 条款。
3. 强传染型许可证(Strong Copyleft):商业闭源的重大红线
以 GPL(GPL v2 / GPL v3) 和 AGPL(Affero GPL) 为代表。GPL 具有强传染性(Virality):任何专有软件如果直接链接、包含或依赖了 GPL 协议的库并向客户分发,整个衍生作品(包括你的专有核心商业代码)在法律层面上都必须以 GPL 协议向接收者完整公开源代码。
典型的例子是著名的图形界面库 PyQt。PyQt 采用 GPL v3 与商业双重授权协议。如果你使用 PyQt 开发客户端软件并向客户交付,要么必须为整个软件开源,要么必须向 PyQt 官方购买昂贵的商业闭源商业授权。作为对比,基于 LGPL 协议的 PySide(Qt 官方 Python 绑定)则允许通过动态链接实现闭源商业分发。
三、运行环境与打包分发的商业许可限制
除了源码层面的协议,软件在生产环境中的运行依赖通道与打包交付机制,同样包含特定的商业约束。
1. Anaconda 的商业授权条款(Commercial Terms)
许多从事人工智能和数据分析的企业习惯直接安装 Anaconda。然而,Anaconda 并非纯社区开源项目,其由商业公司 Anaconda, Inc. 运营。自 2020 年更新服务条款后,Anaconda 规定:
- 200 人规模限制:雇员人数超过 200 人或年收入超过 1000 万美元的企业,若在商业环境中使用 Anaconda 官方默认通道(如
repo.anaconda.com)进行包下载与更新,必须购买商业授权(Commercial Edition / Business Tier)。 - 合规规避路径:企业若无需付费,应使用完全开源透明的 Miniforge 发行版,并将默认通道统一配置为社区维护的 conda-forge,或者直接使用官方 CPython +
venv。
2. PyInstaller / Nuitka 客户端打包的“分发触发”
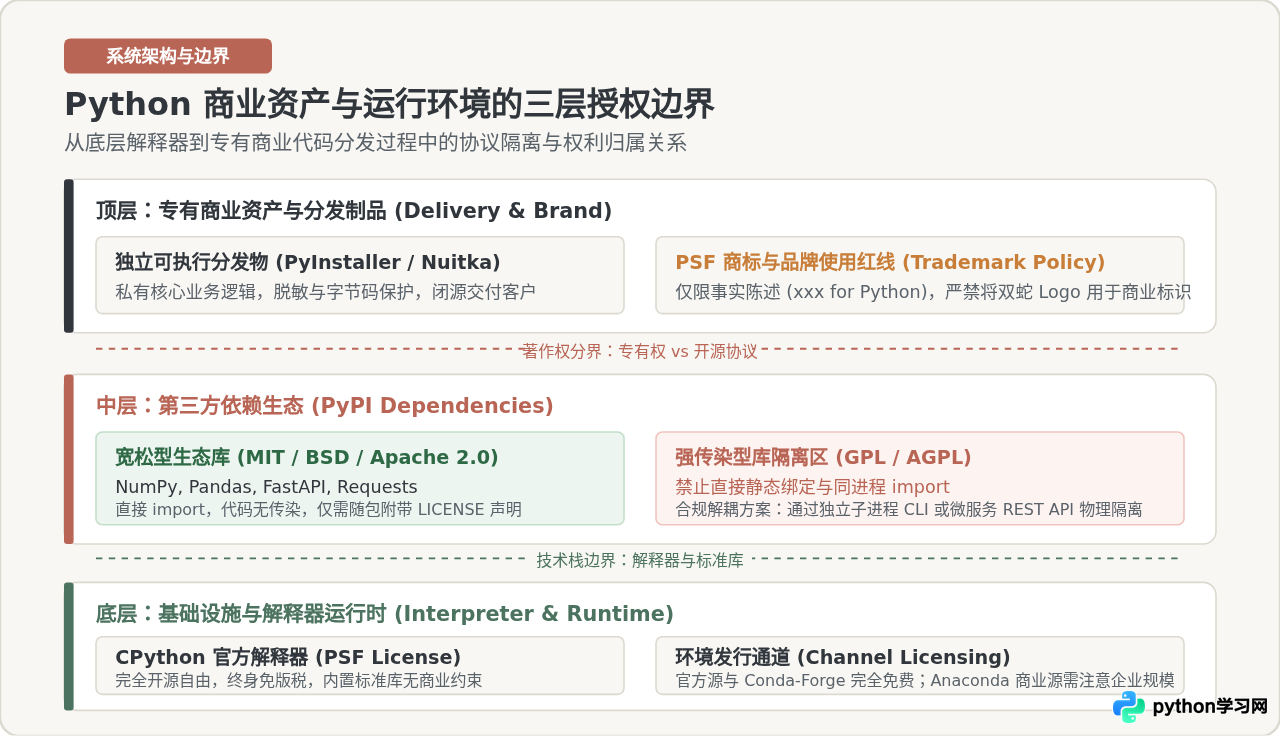
当开发团队使用 PyInstaller、cx_Freeze 或 Nuitka 将 Python 代码编译/打包为独立的 .exe 或 .dmg 交付给最终客户时,在法律上构成了软件分发(Distribution)。
分发行为会立即激活所有打包在内的开源软件的法定义务:
- 必须将 Python 解释器自身的 PSF LICENSE 随安装包一同交付给用户;
- 必须将所有引入的 MIT、BSD、Apache 2.0 依赖库的原版版权声明与许可证文本完整打包在
THIRD_PARTY_LICENSES.txt中; - 严禁将 GPL 协议依赖打包进闭源分发包内,否则将直接构成 GPL 违约侵权。
四、Python 商标与品牌名称的使用规范
开源许可证(PSF License)仅对源码和二进制文件的使用进行了授权,并不授予 Python 商标的使用权。根据 Python 软件基金会商标政策(PSF Trademark Policy),企业在商业化过程中必须遵守以下准则:
- 商业产品命名:商业公司不得直接使用 “Python xxx” 或将自己的商业产品直接冠以 “Python” 官方名称,以防止消费者误认为该软件由 PSF 官方出品或背书。官方推荐的合规命名结构为
[产品名称] for Python或[产品名称] with Python。 - 双蛇官方 Logo:Python 的官方双蛇徽标属于注册商标。未经 PSF 书面授权,严禁将双蛇 Logo 用于商业公司的企业标志、商业软件主图标、产品包装盒或商业推广宣传物料的核心视觉。
- 事实性陈述合规:在商业产品文档或网站中客观陈述“本软件基于 Python 3.12 编写”或“兼容 Python 运行环境”,属于合理的事实描述,完全合法合规。
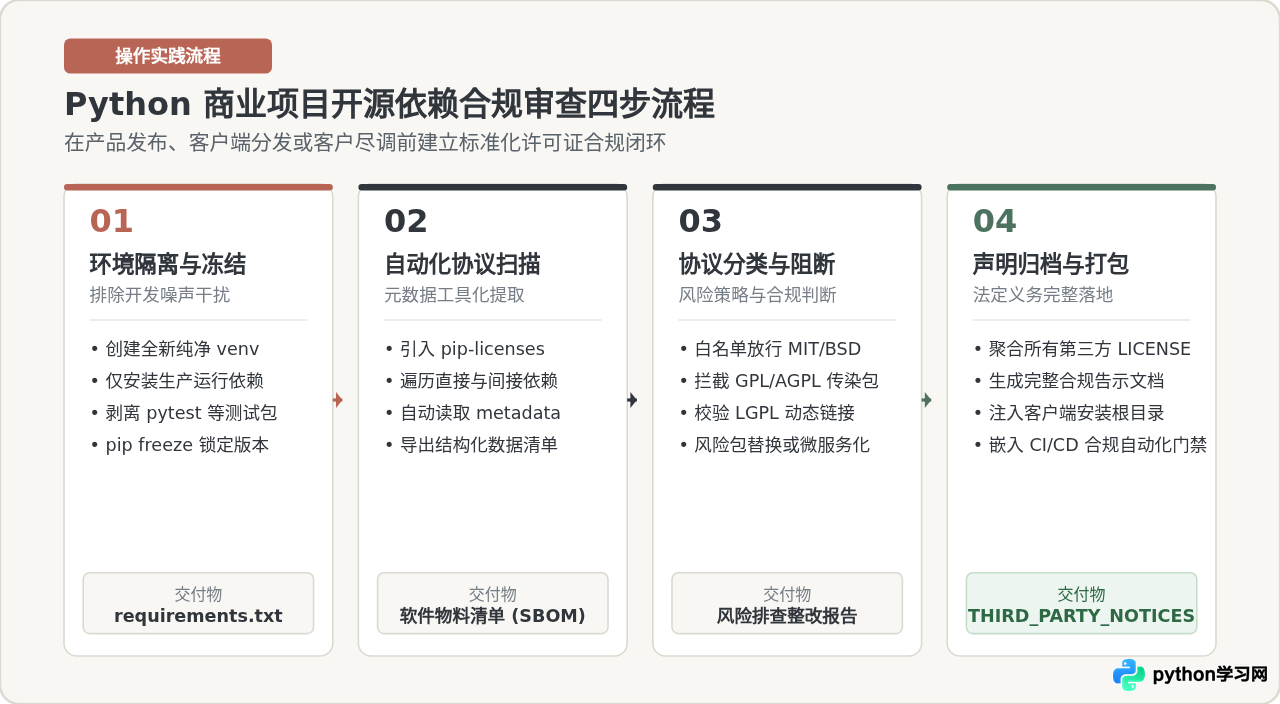
五、操作实践:商业项目依赖开源协议合规审查四步法
为了避免在商业软件交付或融资上市法务尽调(Due Diligence)时暴露出开源合规缺陷,工程团队应在开发阶段建立标准化的依赖审查流程。
步骤 1:在纯净虚拟环境中提取生产依赖
在排查前,必须将生产运行依赖与测试、构建工具解耦。开发使用的 pytest、flake8、black 等工具不需要随生产代码交付,不应纳入最终软件制品的分发审计中。
# 创建隔离虚拟环境并仅安装生产包
python -m venv .audit-env
source .audit-env/bin/activate  # Windows 环境使用 .audit-env\Scriptsctivate
pip install -r requirements.txt

# 固化生产依赖清单
pip freeze > production-requirements.txt
步骤 2:安装并运行自动化许可证扫描工具
利用开源合规审计工具 pip-licenses 自动化收集所有安装依赖的开源协议元数据:
# 安装许可证采集工具
pip install pip-licenses

# 扫描并输出控制台可读表格
pip-licenses --order=license

# 导出标准 JSON 格式物料清单 (SBOM)
pip-licenses --format=json --output-file=sbom-licenses.json
示例输出表格结构如下(示例):
| 依赖包名 (Name) | 安装版本 (Version) | 开源协议 (License) | 商业闭源分发风险 |
|---|---|---|---|
| fastapi | 0.110.0 | MIT License | 安全 (放行) |
| numpy | 1.26.4 | BSD 3-Clause | 安全 (放行) |
| torch | 2.2.0 | Apache-2.0 | 安全 (放行) |
| pyGPLtool (示例) | 1.0.4 | GNU General Public License v3 (GPLv3) | 高危 (触发整包开源传染) |
步骤 3:依据策略实施风险阻断与技术解耦
将导出的依赖清单与企业准入策略核对:
- 白名单(放行):PSF、MIT、BSD、Apache-2.0、ISC、Unlicense。
- 黑名单(拦截阻断):GPL v2/v3、AGPL v3、SSPL。
- 工程解耦措施:若某些核心算法依赖必须使用 GPL 开源库且没有替代品,不可在业务逻辑中直接
import。应将该 GPL 工具封装为独立的外部二进制命令行程序或微服务容器,主商业程序通过subprocess标准输入输出或跨进程 RESTful API 进行松耦合调用。在版权法框架下,独立的进程边界与通用通信协议能够有效避免版权传染。
步骤 4:自动生成第三方合规声明文档
根据 MIT、BSD、Apache 协议的要求,商业分发必须附带原作者的许可证正文。使用 pip-licenses 批量提取全文并生成合规归档文档:
# 导出包含所有依赖库完整 LICENSE 文本的归档文件
pip-licenses --with-license-file --no-license-path --format=plain-vertical --output-file=THIRD_PARTY_NOTICES.txt
将生成的 THIRD_PARTY_NOTICES.txt 放置于商业软件安装目录根路径下,随可执行文件一同分发,即满足了 PSF 基金会及全部宽松开源协议的法定义务。
六、决策导引与常见问题自查
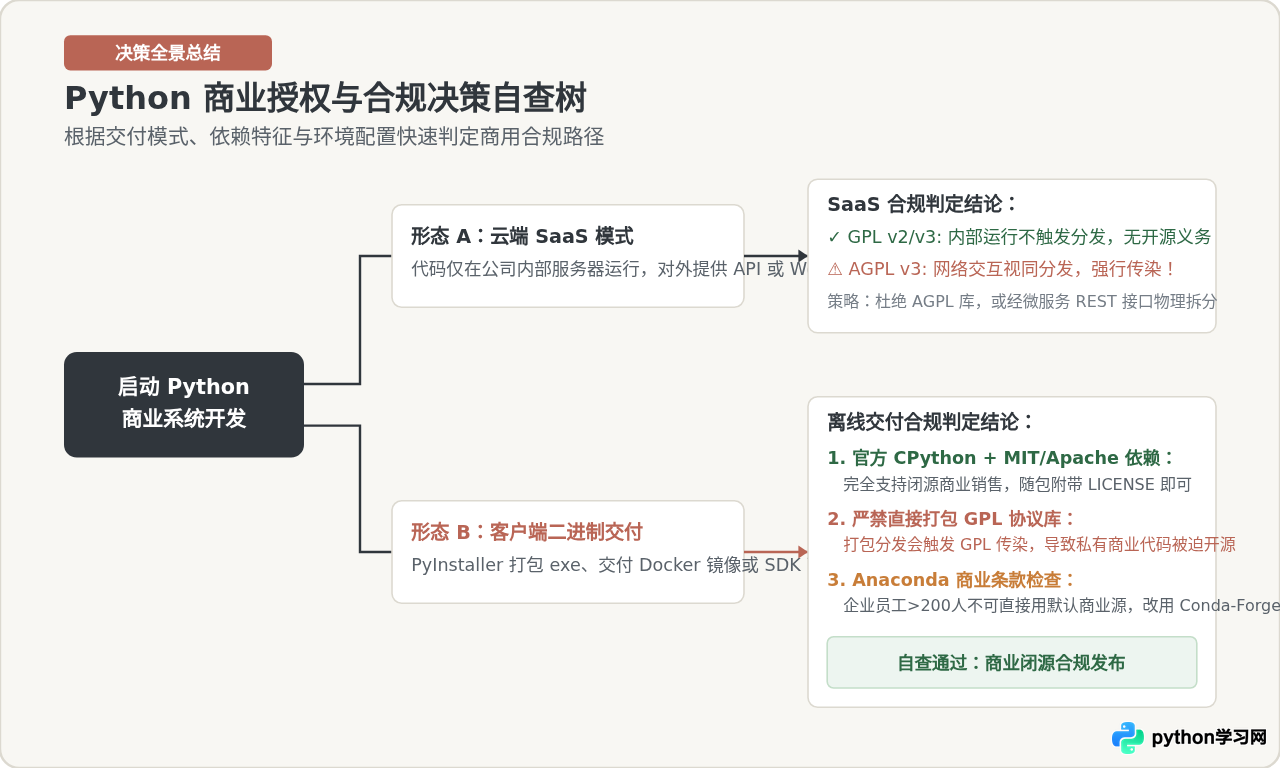
基于上述规则,我们在下图整理了商业团队从项目立项到最终分发的决策自查树:
Q1:使用 Python 编写的商业代码,如何防止被客户反编译?闭源编译是否违背开源协议?
答:完全不违背。Python 核心的 PSF 协议完全支持闭源。为保护企业核心商业机密,可以使用 Cython 将关键业务模块编译为 C/C++ 动态链接库(.pyd / .so),或者使用 Nuitka 全源码编译为二进制机器码,也可以配合代码混淆工具处理。这些做法完全符合软件版权保护法规。
Q2:如果项目仅作为公司内部系统运行,不需要向客户分发,需要审查 GPL 依赖吗?
答:不需要担心 GPL 传染。GPL 许可证的开源传染义务仅在发生“对外分发(Distribution)”时触发。若软件仅部署在企业内部服务器、员工内部使用,不属于对外分发,不需要开源任何代码。但必须注意排查 AGPL-3.0,因为 AGPL 将网络交互明确界定为分发行为。
Q3:商业产品可以叫做 “Python 数据大师” 并印上 Python Logo 吗?
答:不可以。根据 PSF 商标政策,这种命名容易造成该产品由 Python 官方推出的误解。合规命名应当改为“数据大师 for Python”,并且在没有 PSF 基金会官方书面授权的情况下,禁止将双蛇 Logo 作为产品主视觉或包装图标。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















