


Linux下安装Python:源码编译与apt/yum包管理方法
深入详解在Linux操作系统下安装Python的完整方法,涵盖apt与yum/dnf包管理器极速安装,以及源码编译安装的最佳实践、关键优化参数配置、多版本安全共存与常见报错解决方案。
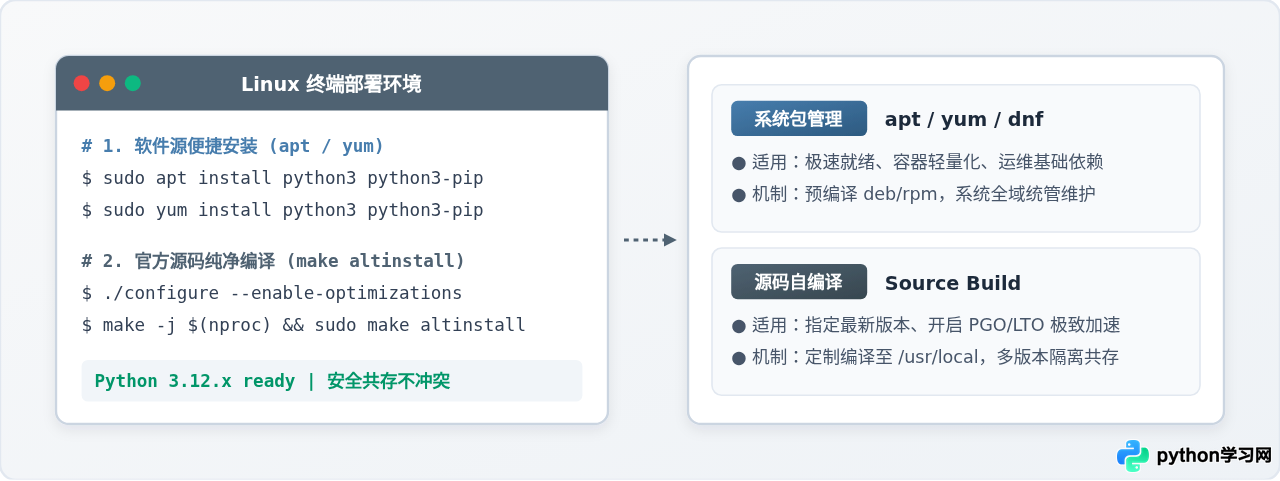
在 Linux 环境下,安装 Python 主要有两种技术路线:使用系统自带的包管理器(Debian/Ubuntu 上的 apt,以及 RHEL/CentOS/Rocky Linux 上的 yum/dnf)直接安装发行版官方预编译二进制包,或者从 Python 官方下载源码进行本地编译安装。前者操作简单、数秒内即可就绪且便于随操作系统统一维护;后者则允许自由指定任意官方版本、开启深度编译优化提升运行时性能,并能在完全不影响系统自带 Python 环境的前提下实现多版本并行共存。本文将完整介绍这两种方法的具体操作命令、参数意义、底层差异与避坑要点。
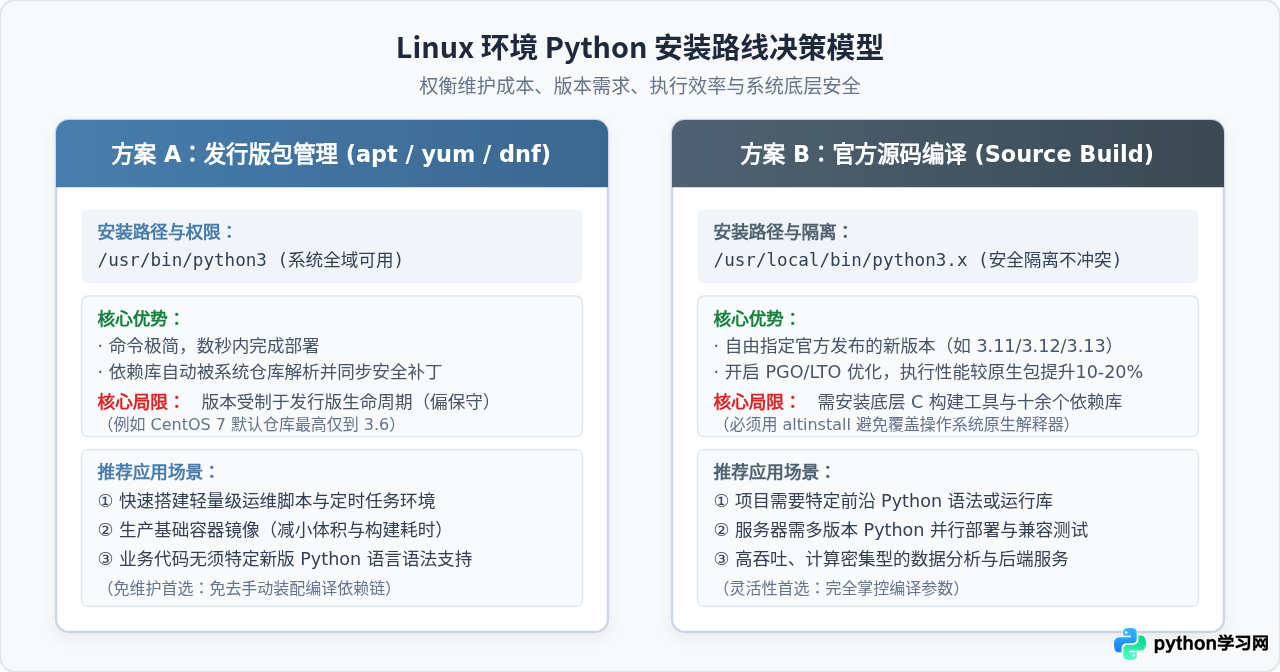
一、两种安装方式的核心差异与选型依据
选择哪种安装方式,核心取决于业务对 Python 版本的特定需求,以及对服务器底层稳定性的权衡。
许多 Linux 初学者在接触服务器时,往往直接下载最新源码编译并强行替换系统的 /usr/bin/python3 软链接,导致操作系统底层运维工具出现故障。为了在安装前建立清晰的边界,两者的核心特性对比如下:
| 对比维度 | 系统包管理器 (apt / yum / dnf) | 官方源码编译安装 (Source Build) |
|---|---|---|
| 安装便捷度 | 极高,单条命令自动完成所有依赖解析 | 中等,需要提前安装 C 编译链与多个底层开发库 |
| 版本自由度 | 受限,版本与 Linux 发行版仓库生命周期绑定 | 完全自由,可安装官方发布的任意稳定版或前沿版 |
| 安装位置 | /usr/bin/python3(系统标准路径) |
/usr/local/bin/python3.x(用户自定义路径) |
| 执行性能 | 标准通用优化构建 | 可开启 PGO + LTO 深度优化,速度提升约 10%~20% |
| 系统影响风险 | 无风险,与操作系统原有组件天然适配 | 规范使用 altinstall 无风险;若错用 install 会破坏系统工具 |
| 适用场景 | 基础运维脚本、Docker 极简镜像、对语言版本无特异要求的服务 | 深度依赖新语法特性的工程项目、多版本共存测试、计算密集型服务 |
二、基于 apt 包管理器安装(Debian / Ubuntu 系列)
在 Debian 及其衍生发行版(包括 Ubuntu 各主流 LTS 版本、Linux Mint 等)中,apt 是最直接可靠的安装途径。
1. 刷新软件仓库索引
在安装任何新软件包前,首先从镜像源同步最新软件元数据:
sudo apt update2. 安装 Python 核心及配套工具
在 Debian 系系统中,Python 解释器本身与包管理器 pip 以及虚拟环境模块 venv 属于独立拆分的软件包。如果仅安装 python3,后续将无法直接创建虚拟环境或下载第三方库。因此推荐一次性装齐:
sudo apt install -y python3 python3-pip python3-venv3. 验证安装结果
安装完成后,执行以下命令验证解释器与 pip 的版本与安装路径:
python3 --version
pip3 --version
which python3pip 22.0.2 from /usr/lib/python3/dist-packages/pip (python 3.10)
/usr/bin/python3
在 Ubuntu 23.04 及更高版本或 Debian 12 中,直接在全局运行
pip3 install <package> 可能会遇到 error: externally-managed-environment 提示。这是系统为防止第三方包损坏操作系统自带组件所设计的防护机制。正确的做法是使用 python3 -m venv myenv 在专属虚拟环境中安装第三方包。
三、基于 yum / dnf 包管理器安装(RHEL / CentOS / Rocky Linux 系列)
在 Red Hat 企业级 Linux 生态中(如 CentOS 7、CentOS Stream、RHEL 8/9、Rocky Linux、AlmaLinux 等),通常使用 yum(CentOS 7)或 dnf(RHEL 8/9,yum 的现代升级版)进行包管理。
1. 更新本地元数据缓存
执行缓存同步确保软件清单有效:
# CentOS 7 使用 yum
sudo yum makecache

# RHEL 8/9 或 Rocky Linux 使用 dnf
sudo dnf check-update
2. 执行安装命令
在大多数 RHEL 系镜像中,python3 包已经整合了大部分核心模块:
# CentOS 7 / RHEL 7
sudo yum install -y python3 python3-pip

# RHEL 8/9 / Rocky Linux / Fedora
sudo dnf install -y python3 python3-pip
模块流 (AppStream) 安装特定版本:
在 RHEL 8 和 Rocky Linux 8/9 等现代版本中,系统通过 AppStream 提供了多个共存的 Python 模块流。例如需要指定安装 Python 3.9 或 3.11,可以先查看可用流:
sudo dnf module list python3*启用并安装指定模块版本:
sudo dnf module enable -y python39:3.9
sudo dnf install -y python39 python39-pip
3. 验证安装结果
python3 --version
pip3 --version
which python3pip 20.2.4 from /usr/lib/python3.9/site-packages/pip (python 3.9)
/usr/bin/python3
在 CentOS 7 中,
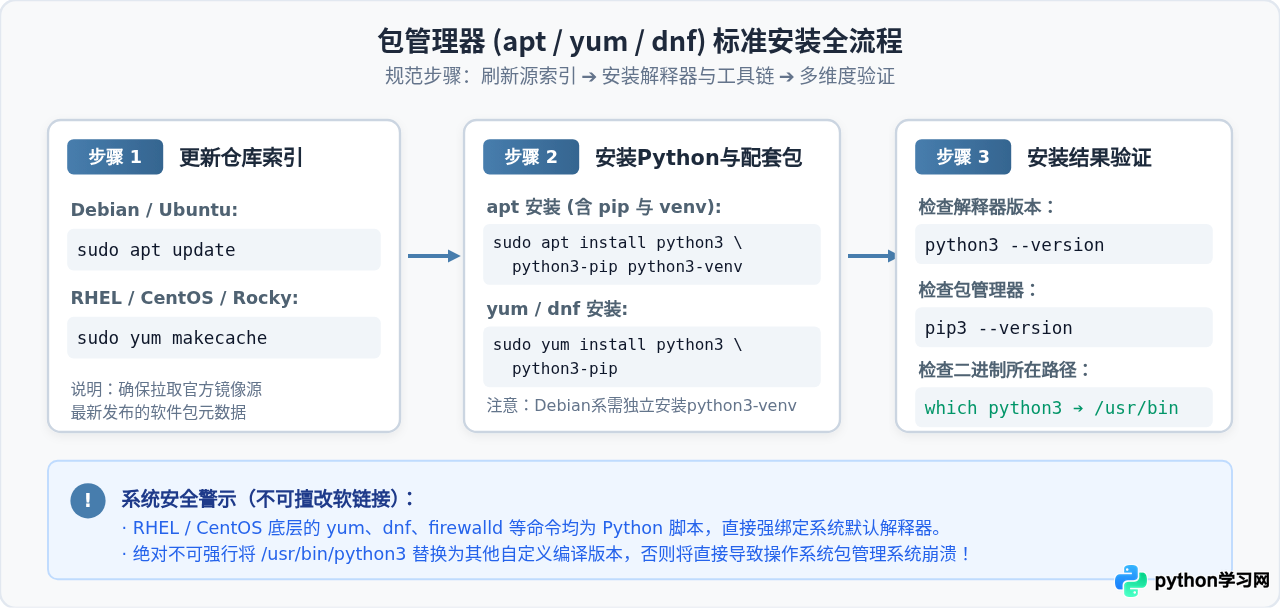
yum 脚本的头部明确声明了 #!/usr/bin/python(指向 Python 2.7);而在 RHEL 8/9 中,dnf、firewalld 等系统级服务直接依赖 /usr/bin/python3。若随意修改软链接指向其他自编译版本,会导致所有系统管理命令直接报错退出。
四、从官方源码编译安装 Python(全发行版通用)
当系统官方仓库中的 Python 版本落后于项目要求,或者需要特定的编译级优化时,从官方源码编译是最通用、可控的安装方案。
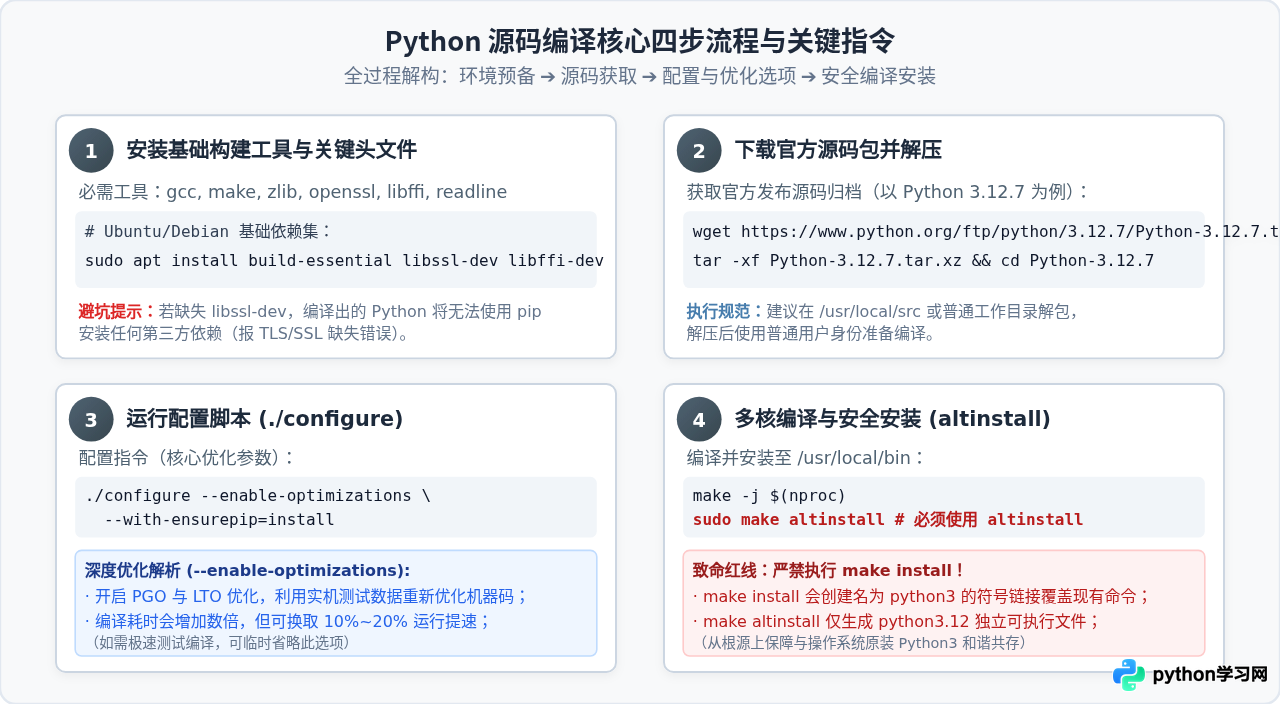
步骤一:安装 C 语言编译环境与底层拓展库头文件
Python 解释器本身由 C 语言写成,许多标准库核心模块(如加密算法 ssl、压缩格式 zlib/bzip2/lzma、轻量数据库 sqlite3 以及外部函数接口 ctypes)都依赖底层的 C 头文件和共享库。如果编译前未安装这些开发库,configure 脚本会自动跳过对应模块,导致编译后的 Python 缺失关键内置库(最典型的就是缺失 libssl-dev 导致 pip 报错 SSL module is not available)。
根据您的系统,执行对应的一键依赖安装指令:
Ubuntu / Debian 系统:
sudo apt update
sudo apt install -y build-essential zlib1g-dev libncurses5-dev libgdbm-dev libnss3-dev libssl-dev libreadline-dev libffi-dev libsqlite3-dev libbz2-dev liblzma-dev wget curl
RHEL / CentOS / Rocky Linux 系统:
sudo yum groupinstall -y "Development Tools"
sudo yum install -y openssl-devel bzip2-devel libffi-devel zlib-devel readline-devel sqlite-devel xz-devel wget curl
步骤二:下载官方源码包并解压
进入临时工作目录(如 /tmp 或 /usr/local/src),从 Python 官方下载站下载稳定版本源码包(以 Python 3.12.7 为例):
cd /tmp
wget https://www.python.org/ftp/python/3.12.7/Python-3.12.7.tar.xz

# 解压归档文件并进入目录
tar -xf Python-3.12.7.tar.xz
cd Python-3.12.7
步骤三:执行配置脚本 (./configure) 与参数解析
配置脚本负责检查当前系统的编译环境、检测依赖库是否齐全,并生成对应的 Makefile。在此步骤中,有两个关键参数至关重要:
./configure --enable-optimizations --with-ensurepip=install关键配置参数深度解析:
-
--enable-optimizations:开启性能画像引导优化(Profile Guided Optimization, PGO)以及跨模块链接时优化(LTO)。配置此选项后,构建过程中会自动运行一系列真实测试用例,收集 CPU 指令分支预测数据,从而重新编排生成的二进制机器码。这能使最终生成的解释器执行速度提升 10%~20%,但由于需要运行大量测试,编译耗时会增加数倍。 -
--with-ensurepip=install:在编译安装 Python 的同时,自动安装配套的pip工具,确保无需额外下载外部脚本。 -
--prefix=/usr/local(默认值):默认将二进制安装至/usr/local/bin,头文件置于/usr/local/include,完全与系统的/usr/bin隔离开来。
步骤四:多核编译与安全安装 (make altinstall)
使用 make -j $(nproc) 能够调用当前机器的所有 CPU 核心加速编译。编译完成后,必须使用管理员权限执行安装:
# 1. 启动多核编译
make -j $(nproc)

# 2. 安全安装至系统(红线规则:必须使用 altinstall!)
sudo make altinstallmake install?如果在编译根目录下执行
make install,构建系统会创建名为 python3 和 pip3 的通用软链接并写入 /usr/local/bin。如果系统的 $PATH 环境变量中 /usr/local/bin 位于 /usr/bin 之前,这会导致系统全局的 python3 命令被新编译的版本替换,从而可能引发依赖原生版本的系统工具异常。而执行
make altinstall 时,Makefile 会跳过创建无版本后缀的 python3 符号链接,仅生成版本明确的二进制文件:/usr/local/bin/python3.12 与 /usr/local/bin/pip3.12,从机制上杜绝了对系统原生环境的干扰。
五、安装后的环境验证与工程级虚拟环境实践
源码安装完成后,新版本与系统原有版本并存,此时需要确认环境就绪,并建立规范的开发隔离机制。
1. 验证新安装的特定版本
直接调用带版本后缀的命令进行检测:
python3.12 --version
pip3.12 --version
which python3.12pip 24.2 from /usr/local/lib/python3.12/site-packages/pip (python 3.12)
/usr/local/bin/python3.12
2. 使用 venv 创建工程级虚拟环境
为了避免在 /usr/local/lib/python3.12/site-packages 中无序堆积不同项目的第三方包,业内标准做法是为每个业务工程创建独立的虚拟环境:
# 进入业务项目根目录
cd /data/projects/my_service

# 使用新编译的解释器创建名为 .venv 的虚拟环境
python3.12 -m venv .venv

# 激活虚拟环境
source .venv/bin/activate
激活后,终端命令行前缀会出现 (.venv) 标识。在当前 shell 会话中,运行 python 和 pip 会自动重定向到该虚拟环境内:
# 此时可安全安装第三方包,不会污染宿主机全局环境
pip install fastapi uvicorn

# 退出当前虚拟环境
deactivate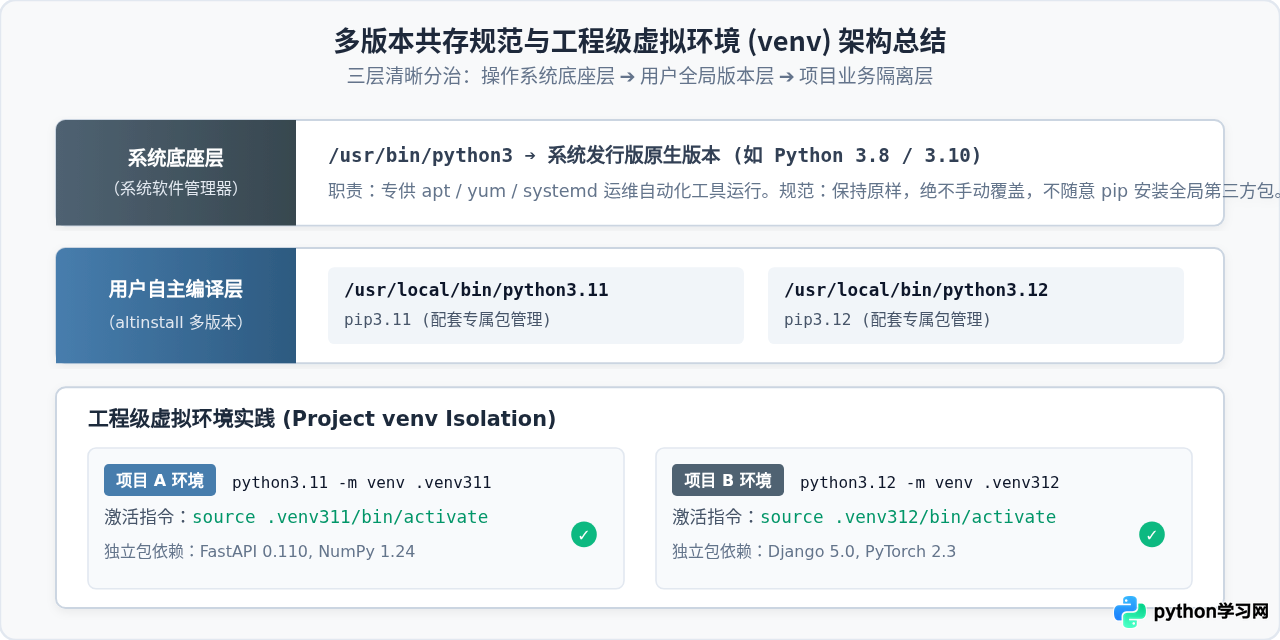
六、常见问题排查与注意事项
1. 源码编译后 pip 报 TLS/SSL 错误
报错表现:在运行 pip3.12 install 时提示 pip is configured with locations that require TLS/SSL support, however the ssl module in Python is not available。
原因排查:在执行 ./configure 阶段,系统未安装 libssl-dev(Debian/Ubuntu)或 openssl-devel(RHEL/CentOS),导致解释器跳过了 _ssl C 拓展模块的编译。
解决步骤:重新安装 OpenSSL 开发包后,无须清空整个目录,直接重新配置与安装即可:
# Debian/Ubuntu 补装
sudo apt install -y libssl-dev

# RHEL/CentOS 补装
sudo yum install -y openssl-devel

# 重新编译安装
cd /tmp/Python-3.12.7
./configure --enable-optimizations --with-ensurepip=install
make -j $(nproc)
sudo make altinstall
2. 输入 python 命令提示 command not found
报错表现:终端输入 python 无法找到命令,必须输入 python3 或 python3.12。
原因解释:现代 Linux 发行版遵循 PEP 394 规范,为避免与旧版 Python 2 产生混淆,默认不再提供全局的 python 软链接。
规范做法:不要随意执行 ln -s /usr/local/bin/python3.12 /usr/bin/python。推荐在项目工程中通过虚拟环境工作(激活后自然支持 python 指令);或者在个人用户的 ~/.bashrc 中添加 alias 别名:
echo "alias py=python3.12" >> ~/.bashrc
source ~/.bashrc
3. 低内存服务器编译时进程被 OOM Killer 强行中断
报错表现:编译进行到中途时终端提示 gcc: fatal error: Killed process (program cc1),编译中断退出。
原因排查:开启 --enable-optimizations 后,PGO 测试用例会大量占用内存。若服务器内存小于 2GB 且使用了多核并发(如 make -j 4),极易耗尽物理内存触发 Linux 系统的 OOM 机制。
解决步骤:临时配置 2GB 的虚拟内存(Swap),或者降低并发线程数单核编译:
# 临时创建并启用 2GB 交换文件
sudo fallocate -l 2G /swapfile
sudo chmod 600 /swapfile
sudo mkswap /swapfile
sudo swapon /swapfile

# 使用适度并发或单核重新编译
make -j 2
sudo make altinstall本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















