


Python Web应用中出现循环重定向错误怎么排查
详细讲解在Python Web应用(Django/Flask/FastAPI)中出现循环重定向(ERR_TOO_MANY_REDIRECTS)错误的排查思路、诊断步骤、常见根因(SSL卸载协议丢失、尾部斜杠冲突、认证拦截死锁)及配置修复方案。
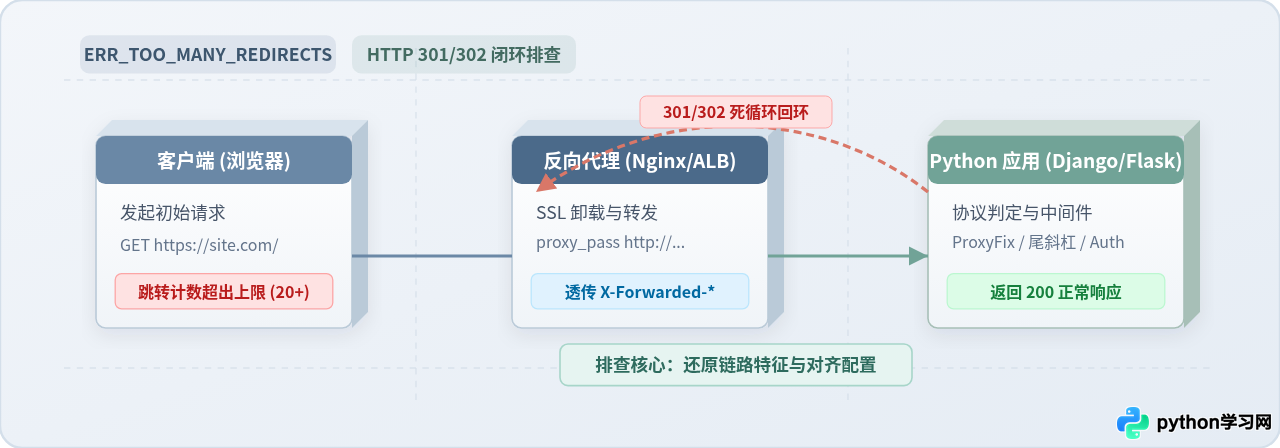
ERR_TOO_MANY_REDIRECTS(重定向次数过多),根本原因在于客户端收到了连续的 301、302、307 或 308 重定向响应,且目标 URL 最终重新指向了自身或形成闭环,导致跳转次数突破了客户端的上限阈值(通常为 20 次)。排查该问题的首要行动是用 curl -IL 捕获完整的真实跳转链路,锁定 URL 在跳转中的微小差异;随后对照“反向代理 SSL 协议头丢失”、“尾部斜杠规范冲突”与“认证中间件拦截死循环”三大核心诱因进行针对性修正。
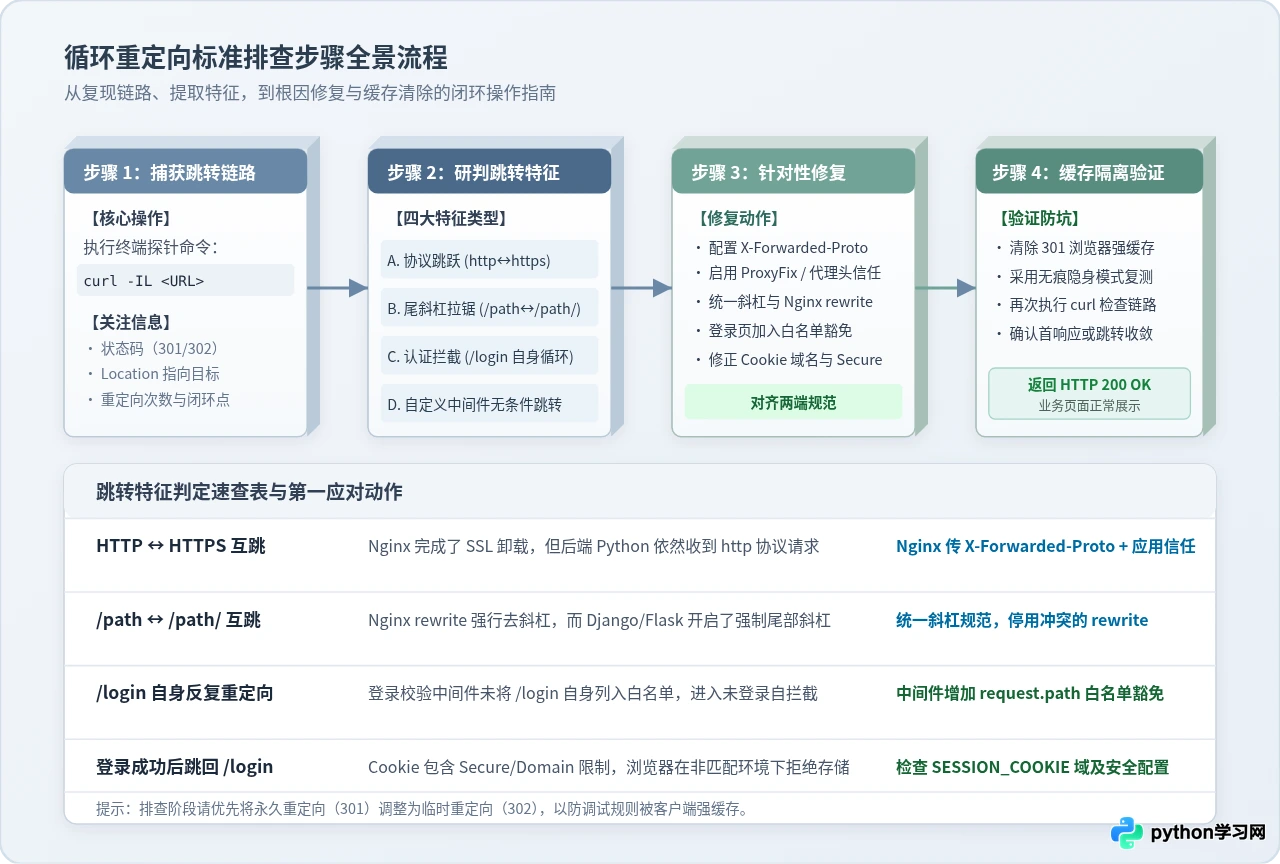
一、抓取重定向链路,确认循环的具体形态
排查循环重定向时,不要依赖浏览器的图形界面或盲目猜测业务代码。现代浏览器在检测到跳转过多时会直接中断连接并展示报错页,这使得开发者无法直接看到中间到底发生了几次跳转、每一次是由谁发起的,以及 Location 响应头是如何变化的。
第一项必须执行的操作是在终端中运行支持追踪重定向的 curl 命令,将重定向过程完整打印出来:
# 在终端执行以下命令,-I 表示仅获取响应头,-L 表示跟随重定向
curl -IL https://example.com/dashboard观察终端输出的每个 HTTP 响应块,重点提取两项信息:HTTP 状态码(301 永久重定向还是 302 临时重定向)与 Location 响应头。据此可以清晰区分出循环的三种形态:
- 单节点自循环(A → A):请求的目标路径与返回的
Location完全一致,说明某一处中间件或配置在无条件拦截当前路径并将其重定向回当前页面。 - 双节点乒乓互跳(A → B → A):例如在
http://与https://之间交替,或者在带斜杠/path/与不带斜杠/path之间交替。 - 多节点认证链循环(A → /login → A 或 /login → /login):访问受保护页面时被重定向到登录页,而登录页自身因为鉴权逻辑缺陷又再次跳转。
二、排查反向代理与 HTTPS 协议头丢失(最常见根因)
在实际生产部署中,绝大部分循环重定向源自反向代理的 SSL 卸载(SSL Termination)与 Python 应用的协议识别错位。
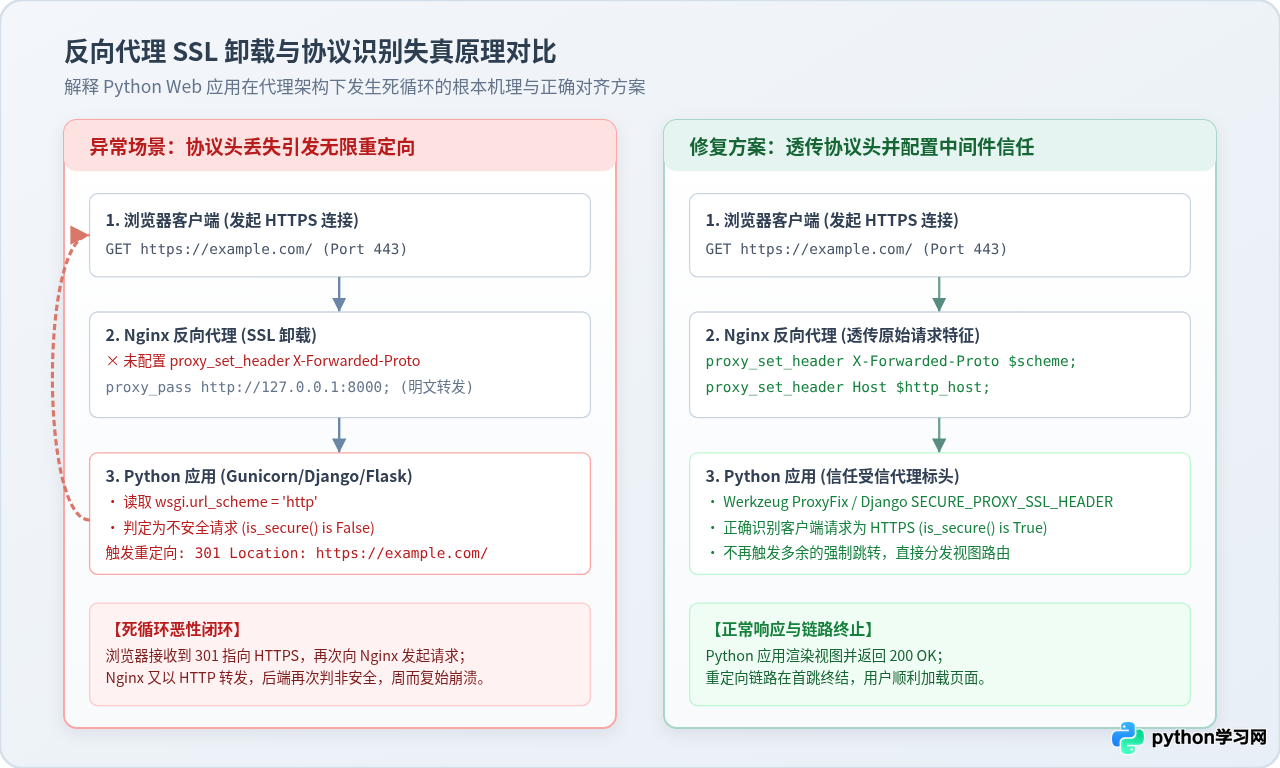
典型的生产架构是:外部流量使用 HTTPS 访问 Nginx(或云负载均衡 ALB),Nginx 验证 SSL 证书后,通过明文 HTTP 将请求转发给后端的 Python 应用容器(如 Gunicorn / Uvicorn / uWSGI)。如果 Python 应用内部配置了强制 HTTPS 重定向(如 Django 的 SECURE_SSL_REDIRECT = True),或者使用了强制重定向到 HTTPS 的中间件,应用在检查请求协议时,发现接收到的是 HTTP 请求,于是下发 301 Moved Permanently,要求客户端跳转到 https://...。浏览器遵从指令再次发起 HTTPS 请求给 Nginx,Nginx 再次以 HTTP 转发给后端,进而形成了“HTTPS → HTTP → 301 HTTPS”的无限恶性闭环。
1. Nginx 代理层配置修正
排查时首先检查反向代理服务器是否向后端传递了原始的协议信息。打开 Nginx 站点的配置文件(例如 /etc/nginx/conf.d/default.conf),定位到 location / 转发块,确认必须包含以下透传标头:
# 位于 nginx.conf 的 location 块中
location / {
    proxy_pass http://127.0.0.1:8000;

    # 必须透传原始客户端协议与主机名
    proxy_set_header X-Forwarded-Proto $scheme;
    proxy_set_header X-Forwarded-For   $proxy_add_x_forwarded_for;
    proxy_set_header Host              $http_host;
    proxy_set_header X-Real-IP         $remote_addr;
}
修改完成后,执行 nginx -t 校验语法并重载 Nginx(nginx -s reload)。
2. Python 框架信任反向代理标头
仅仅在 Nginx 层面配置 X-Forwarded-Proto 还不够,出于安全防护机制,各大 Python 框架默认并不会盲目信任来自 HTTP 头的协议声明(以防伪造),必须显式开启受信代理配置。
Django 应用配置:在 settings.py 中添加代理 SSL 标头映射规则:
# settings.py
# 告知 Django 当 HTTP_X_FORWARDED_PROTO 标头为 https 时,request.is_secure() 即返回 True
SECURE_PROXY_SSL_HEADER = ('HTTP_X_FORWARDED_PROTO', 'https')
SECURE_SSL_REDIRECT = TrueSECURE_PROXY_SSL_HEADER 只能在反向代理确保绝对会剥离外部伪造标头的前提下开启。如果客户端能直接绕过 Nginx 直连 Django 端口(8000),攻击者可以通过自行伪造该标头实施安全欺骗。请务必确保 Python 应用监听在本地回路(127.0.0.1)或内网隔离网络中。
Flask / Werkzeug 应用配置:使用 Werkzeug 官方提供的 ProxyFix 中间件包裹应用实例:
# app.py
from flask import Flask
from werkzeug.middleware.proxy_fix import ProxyFix

app = Flask(__name__)

# x_proto=1 表示信任一层反向代理传递的 X-Forwarded-Proto
# x_host=1 表示信任一层反向代理传递的 Host
app.wsgi_app = ProxyFix(app.wsgi_app, x_for=1, x_proto=1, x_host=1, x_prefix=1)

@app.route('/')
def index():
    return "Hello, Secure Python Web!"
FastAPI / Starlette / Uvicorn 应用配置:启动 Uvicorn 时需显式开启代理标头解析,并指定受信代理的 IP:
# 启动命令示例:开启代理标头读取并信任来自反向代理的请求
uvicorn main:app --host 127.0.0.1 --port 8000 --proxy-headers --forwarded-allow-ips='*'
三、排查路由尾部斜杠(Trailing Slash)与 URL 规范化冲突
如果 curl -IL 显示协议始终一致,但 URL 路径在末尾有无斜杠之间来回切换(例如 /items → /items/ → /items),则是典型的 URL 规范化拉锯战。
这种冲突通常发生在反向代理与后端 Web 框架设定了相反的斜杠规范:
- Django 的 APPEND_SLASH 机制:Django 默认开启
APPEND_SLASH = True。当用户访问/api/books且 URLconf 中仅定义了path('api/books/', ...)时,Django 会主动下发 301 重定向到/api/books/。 - Flask 的严格斜杠机制:若 Flask 路由写为
@app.route('/books/'),访问/books时 Werkzeug 会自动 301 重定向到/books/;反之,若路由定义为@app.route('/books'),访问/books/则可能返回 404。 - Nginx rewrite 的去斜杠规则:如果运维人员在 Nginx 中编写了强制剥离尾部斜杠的正则重写规则(例如
rewrite ^/(.*)/$ /$1 permanent;),Nginx 收到/books/后立刻 301 跳回/books,而 Python 应用又将其 301 跳回/books/,双方互相强制跳转,产生死循环。 - Nginx proxy_pass 结尾斜杠引发的路径重写:在 Nginx 中,
proxy_pass http://backend/;(带斜杠)与proxy_pass http://backend;(不带斜杠)行为截然不同。带斜杠会对请求 URI 进行规范化替换,配置不当容易造成路径截断并触发后端连续重定向。
排查与统一方法:
- 明确团队的 URL 设计规范:推荐统一在后端路由中保留尾部斜杠,或统一取消尾部斜杠,保持全站一致。
- 检查 Nginx 配置文件,删除与后端应用框架相冲突的
rewrite指令。 - 若需在 Django 中关闭强制追加斜杠,可在
settings.py中设置:# settings.py # 关闭未命中时自动追加尾部斜杠跳转行为 APPEND_SLASH = False - 在 Flask 中,可通过在蓝图或路由上显式添加
strict_slashes=False来兼容两种写法:@app.route('/books', strict_slashes=False) def get_books(): return {"status": "success"}
四、排查登录认证与中间件拦截死循环
在涉及用户登录、权限鉴权或多租户隔离的场景下,认证中间件逻辑设计不周是引发循环重定向的另一高发原因。
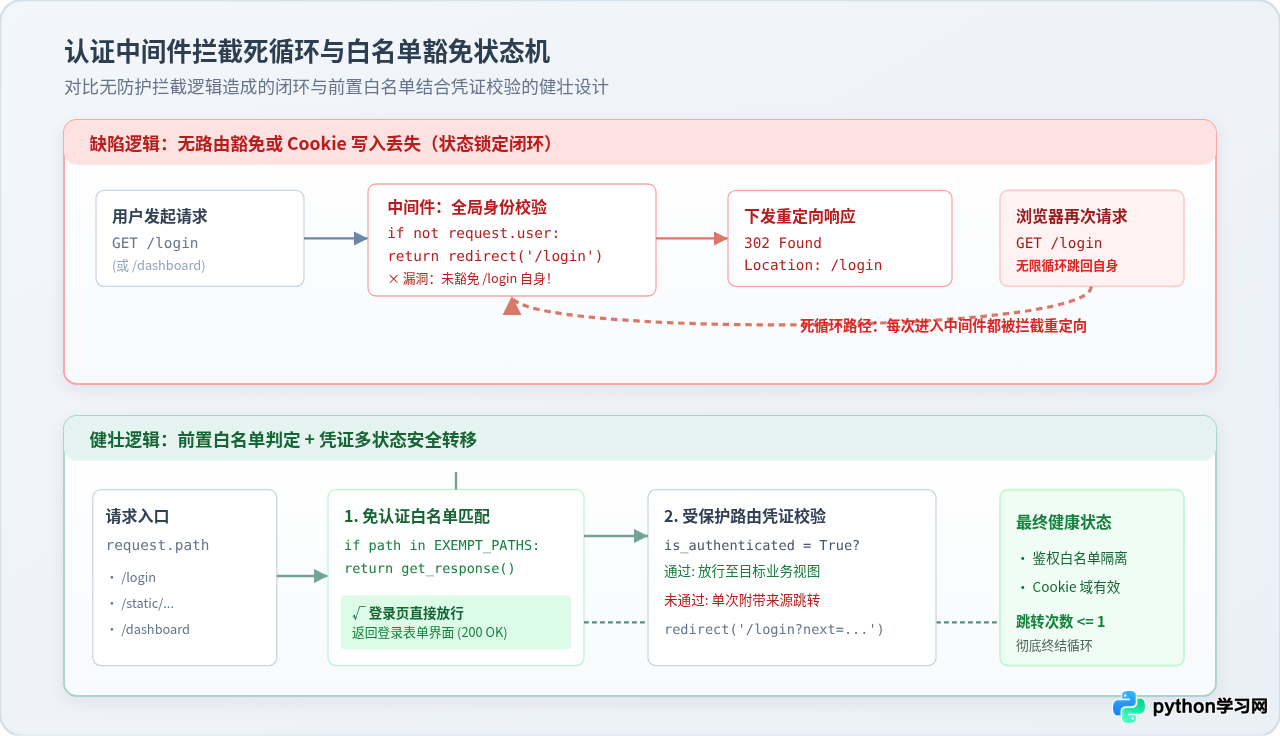
1. 未将登录页自身加入豁免白名单
这是初学者编写自定义身份校验中间件时最常出现的逻辑漏洞:中间件对所有请求进行无差别拦截,检查 request.user.is_authenticated 是否为真,若为假则调用 redirect('/login')。但是,当浏览器根据指示跳转到 /login 时,请求再次流经该中间件,此时用户依然未登录,中间件再次下发 redirect('/login'),从而引发单节点自循环。
修复方案:必须在鉴权逻辑前置设置严格的免认证白名单(Whitelist),对登录入口、注册页面、健康检查以及静态文件予以放行。以下为健壮的中间件设计模式:
# middleware.py (以 Django 中间件为例)
from django.shortcuts import redirect
from django.urls import reverse

class AuthenticationEnforcementMiddleware:
    def __init__(self, get_response):
        self.get_response = get_response
        # 定义无需登录鉴权的公共路由白名单
        self.exempt_urls = [
            '/login/',
            '/register/',
            '/healthz/',
        ]

    def __call__(self, request):
        path = request.path_info

        # 1. 前置白名单判断:属于公开页面或静态文件直接放行
        if any(path.startswith(url) for url in self.exempt_urls) or path.startswith('/static/'):
            return self.get_response(request)

        # 2. 受保护资源鉴权:未登录则重定向至登录页,并携带来源参数
        if not request.user.is_authenticated:
            # 避免直接硬编码,使用 reverse 构建目标地址
            login_url = reverse('login')
            if path != login_url:
                return redirect(f"{login_url}?next={path}")

        return self.get_response(request)
2. Cookie 与 Session 配置不匹配导致凭证“假写入”
有时排查发现用户提交登录表单后,后端确实处理了登录逻辑并返回了重定向到 /dashboard 的响应,但页面一跳到 /dashboard 就立刻被打回 /login,形成登录死循环。
该现象的核心在于:服务端的 Session Cookie 并没有被浏览器成功保存或回传。常见排查点包括:
- SESSION_COOKIE_SECURE 错配:如果在设置中配置了
SESSION_COOKIE_SECURE = True,浏览器会严格要求仅在 HTTPS 连接下保存该 Cookie。若本地调试或私网测试通过 HTTP 访问,浏览器直接丢弃该 Cookie,导致后续所有请求均视为未登录。 - SESSION_COOKIE_DOMAIN 作用域超限:若配置了
SESSION_COOKIE_DOMAIN = '.example.com',而实际访问的域名是 IP 地址或 localhost,浏览器出于安全策略将拒绝写入。 - SameSite 跨站策略:若应用嵌入在 iframe 中或经由第三方 SSO 单点登录回调,若
SESSION_COOKIE_SAMESITE = 'Strict',浏览器在跨站重定向请求中不会携带 Cookie,导致回调后凭证丢失并重新触发登录。
五、排查自定义中间件与重定向防护边界
除了基础的协议和鉴权之外,现代 Python Web 应用常引入多语言(i18n)、维护模式、多租户重定向、灰度发布或强制完善个人资料等自定义中间件。这些中间件若没有设计好“跳出条件”,极易产生互锁死循环。
例如,多语言探测中间件读取浏览器 Accept-Language 头,发现未带有语言前缀则自动重定向到 /zh-hans/dashboard/;若该中间件在解析语言前缀的正则上存在缺陷,把 /zh-hans/dashboard/ 再次识别为无语言前缀,就会不断重复重定向。
在编写包含重定向逻辑的中间件时,应遵循以下防御性原则:
- 检查目标与来源是否相同:在执行
redirect(target_url)之前,永远先判断if request.path != target_url:,杜绝跳向自身。 - 通过 Request 上下文打标记:对于复杂的流程链,可以在
request对象上添加自定义属性(如request._redirect_checked = True),避免在同一个请求生命周期内被多个中间件重复处理。 - 记录清晰的重定向日志:在开发和预发环境中,在中间件执行重定向的前一行打印日志,输出触发重定向的具体条件分支、原始 URL 与目标 URL,便于在发生异常时快速追溯触发源头。
六、验证修复结果与避坑要点
修复配置或代码后,验证环节有一个极易被忽视的巨大陷阱:HTTP 301 永久重定向会被浏览器强缓存。
一旦浏览器在测试过程中接收到了错误的 301 响应,即使服务端已经彻底修好了 Nginx 或 Python 代码,浏览器在后续访问时甚至根本不会向服务器发送请求,而是直接从本地 Disk Cache 中读取先前的 301 响应并执行跳转,继续报出 ERR_TOO_MANY_REDIRECTS。这会导致开发者误以为修复无效,陷入徒劳的反复排查。
- 强制使用 curl 验证:
curl默认不会进行磁盘缓存,每一次执行都是直接与服务器通信,是判断问题是否真正解决的最可靠依据。 - 开启浏览器无痕/隐身窗口:每次复测时使用独立的隐身窗口,测试完成后关闭窗口即可销毁临时会话与缓存。
- 开发者工具勾选 Disable cache:按 F12 打开开发者工具,切换到 Network 面板并勾选“Disable cache”,在保持开发者工具开启的状态下刷新测试。
- 排查阶段优先使用 302:在调试路由规则或重写规则时,先将重定向状态码写为 302(Temporary Redirect),待验证一切运转正常后,再正式切为 301 永久重定向。
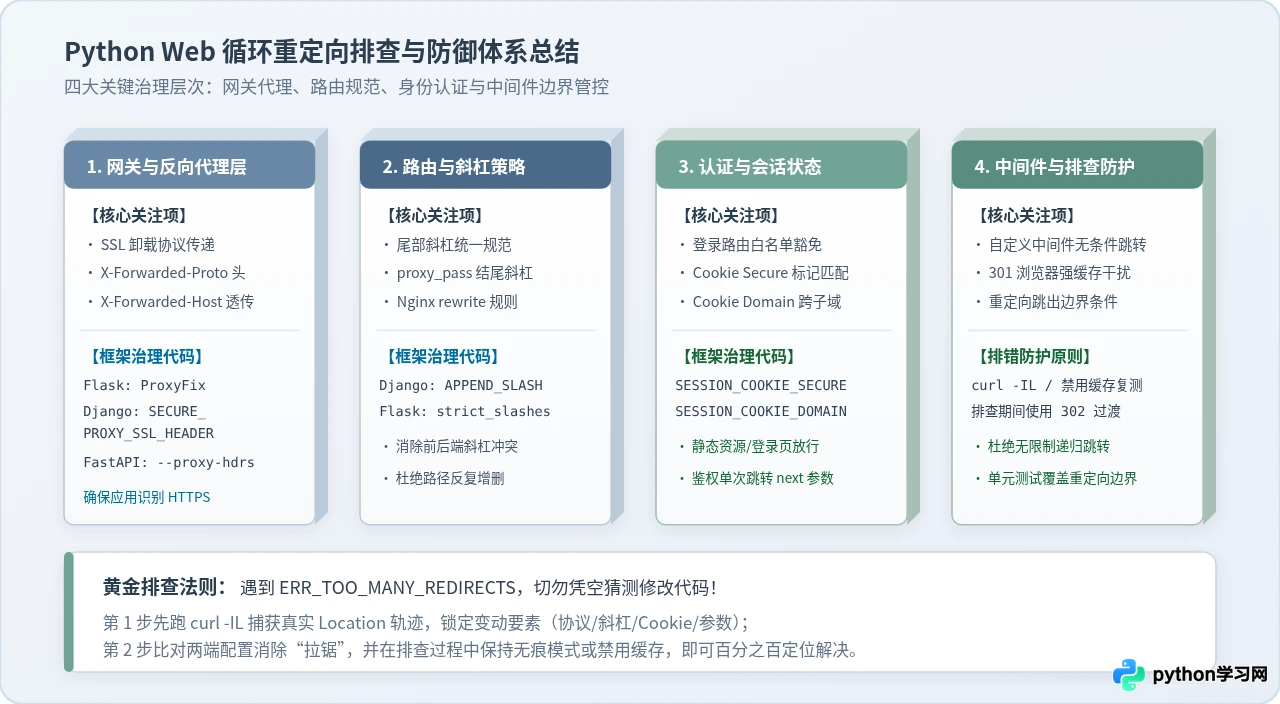
总结而言,解决 Python Web 应用中的循环重定向问题,核心在于建立系统化的排查秩序:先以 curl -IL 还原真实的跳转轨迹,辨明是协议跳跃、路径斜杠拉锯还是登录认证自拦截;再针对性地在反向代理(Nginx)与 Python WSGI/ASGI 应用层补齐 X-Forwarded-Proto 与 ProxyFix 信任,理顺中间件白名单;最后在排查时严密规避 301 浏览器本地缓存干扰。掌握这套排查链条,即可在面对各类复杂的重定向死循环时迅速定位并消除故障。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















