


怎么批量更新Python中所有过期的第三方库
详细介绍在Python中批量更新过期第三方库的实用方法,包含命令行单行管道、pip-review交互工具以及声明式依赖锁机制,深入辨析批量升级的依赖冲突风险与防御性操作准则。
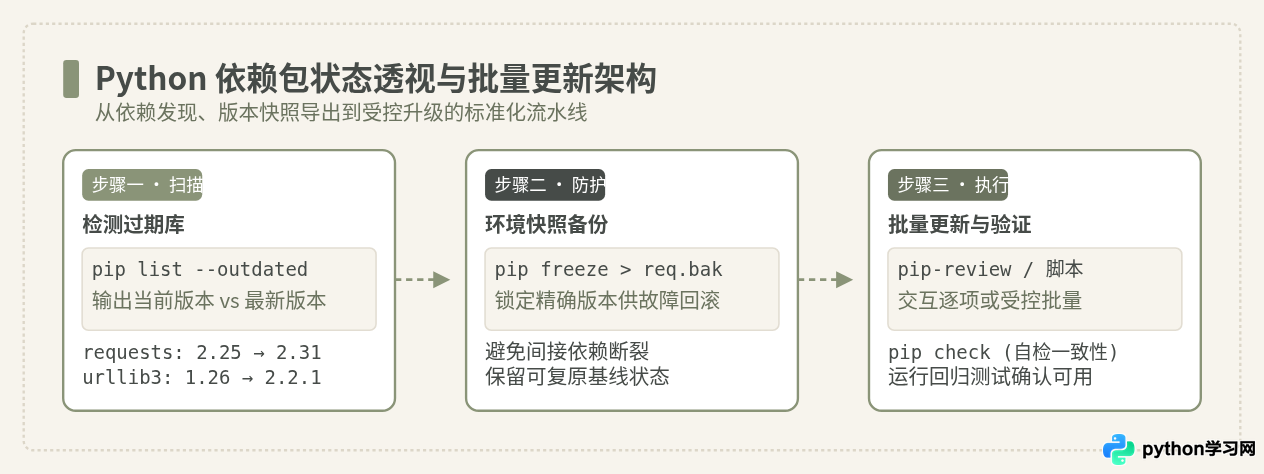
在 Python 的包管理工具 pip 中,并不存在类似 pip upgrade-all 这样的单一原生指令。要批量更新所有过期的第三方库,通常的做法是:首先通过 pip list --outdated 获取所有需要更新的依赖列表,然后借助命令行管道、专用辅助工具 pip-review 或现代依赖锁定工具,将这些包名提取出来并批量传递给 pip install --upgrade 进行安装。在执行更新之前,导出当前环境的依赖版本快照,是避免环境受损的关键步骤。
一、更新前的关键准备:排查过期包与基线备份
很多开发者在想要更新库时,第一反应往往是直接找一条一键命令让所有库升到最新。但在实际执行之前,必须先明确当前环境中到底有哪些库已经落后,以及如果更新失败该如何原样还原。
1. 查看当前环境所有过期的第三方库
在终端或命令行中执行以下命令,pip 会自动向 PyPI 仓库查询本地已安装库的最新可用版本:
pip list --outdatedPackage Version Latest Type
---------- ------- ------ -----
requests 2.25.1 2.31.0 wheel
urllib3 1.26.5 2.2.1 wheel
certifi 2020.12 2024.2 wheel
jinja2 3.0.1 3.1.3 wheel命令输出的表格清晰列出了四个维度:包名(Package)、当前安装版本(Version)、远程仓库最新版本(Latest)以及包的分发类型(Type)。如果需要通过代码或脚本精准提取包名,可以加上 --format=json 参数,此时输出为标准的 JSON 数组,方便解析:
pip list --outdated --format=json2. 防御性操作:导出环境版本快照
批量升级最大的隐患是间接依赖破坏。某个核心包可能升级了主版本号,导致原有的 API 发生重大改变,或者它所依赖的底层子包与另一个现有包发生互斥。因此,在动任何一个包之前,务必生成当前状态的快照:
pip freeze > requirements_backup.txt这个生成的文本文件完整锁定了当前每一个包的精确版本。如果后续批量升级导致代码无法运行或出现依赖死锁,只需一行命令即可原样回滚:
pip install -r requirements_backup.txt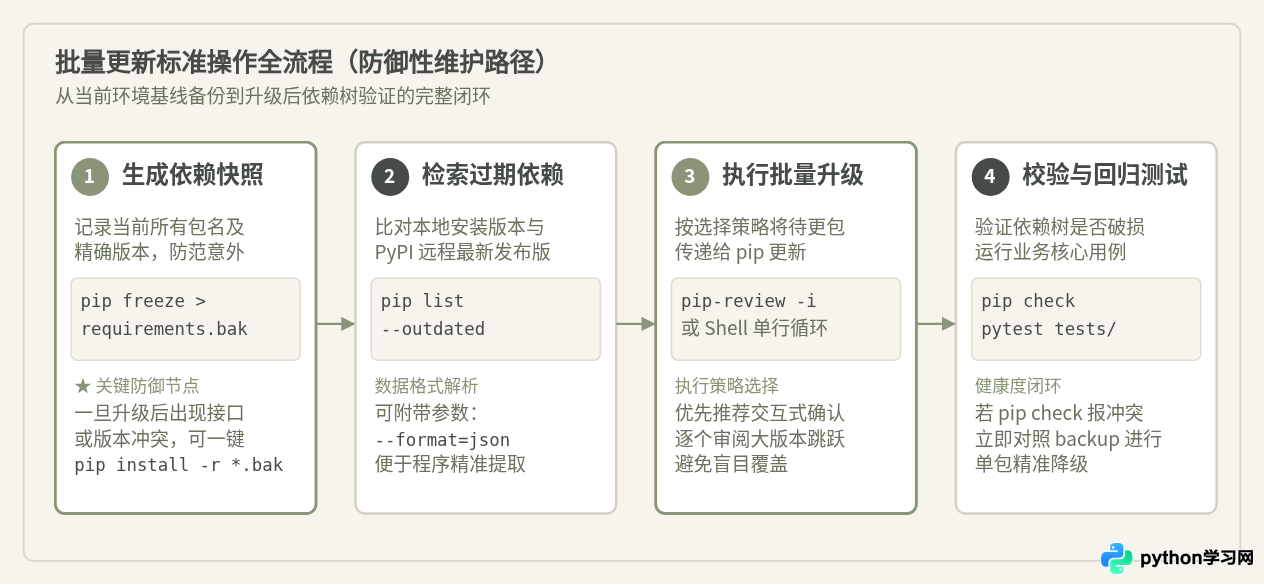
二、方法一:使用命令行单行脚本批量更新
如果你不想安装额外的第三方工具,可以直接利用操作系统终端自带的文本处理指令,将 pip list --outdated 筛选出的包名逐个传递给 pip install -U。
1. Linux / macOS 终端环境
在 bash 或 zsh 终端中,利用 awk 提取包名并借助 xargs 进行批量安装:
pip list --outdated --format=freeze | awk -F'==' '{print $1}' | xargs -n1 pip install -U命令拆解说明:
--format=freeze:让输出形如requests==2.25.1的纯文本格式,避免表头虚线干扰。awk -F'==' '{print $1}':以==为分隔符,仅截取前半截的包名。xargs -n1 pip install -U:将截取出的包名逐个作为参数传递给pip install --upgrade执行更新。
2. Windows PowerShell 环境
在 Windows 的 PowerShell 终端中,可以使用对象过滤与循环语法:
pip list --outdated --format=json | ConvertFrom-Json | ForEach-Object { pip install --upgrade $_.name }这里利用了 PowerShell 内置的 ConvertFrom-Json 能力,直接读取 JSON 数组中的 name 属性,避免了字符串切割出错的问题。
3. 跨平台通用的 Python 单行脚本
如果希望在任何安装了 Python 的操作系统中都使用完全相同的指令,可以直接调用 Python 内置模块执行:
python -c "import json, subprocess; pkgs = [p['name'] for p in json.loads(subprocess.check_output(['pip', 'list', '--outdated', '--format=json']))]; subprocess.run(['pip', 'install', '-U'] + pkgs) if pkgs else print('所有第三方库已是最新版本')"该脚本在当前 Python 解释器内部完成过期包查询、JSON 解析与升级调用,完全不依赖外部 shell 语法差异。
三、方法二:使用专用辅助工具 pip-review
命令行单行管道虽然省事,但它属于“全自动盲升”。如果某一个基础库发布了不向后兼容的大版本升级(例如 pydantic 从 1.x 跨越到 2.x,或 urllib3 从 1.26 升级到 2.0),全自动更新往往会导致现有业务崩溃。此时,更安全、体验更好的方案是使用专用工具 pip-review。
1. 安装 pip-review
pip install pip-review2. 交互式逐步审阅升级(强烈推荐)
运行带有 --interactive(可简写为 -i)参数的命令:
pip-review --interactiverequests==2.25.1 is available (latest: 2.31.0)
Upgrade [y]es, [n]o, [a]ll, [s]kip all? y
urllib3==1.26.5 is available (latest: 2.2.1)
Upgrade [y]es, [n]o, [a]ll, [s]kip all? n对于每一个过期的库,终端都会停下来等待你的输入:
- 输入
y:确认升级当前库; - 输入
n:跳过当前库,保持现有版本不变; - 输入
a:将其余所有待更库全部升级; - 输入
s或q:立即退出,不执行后续更新。
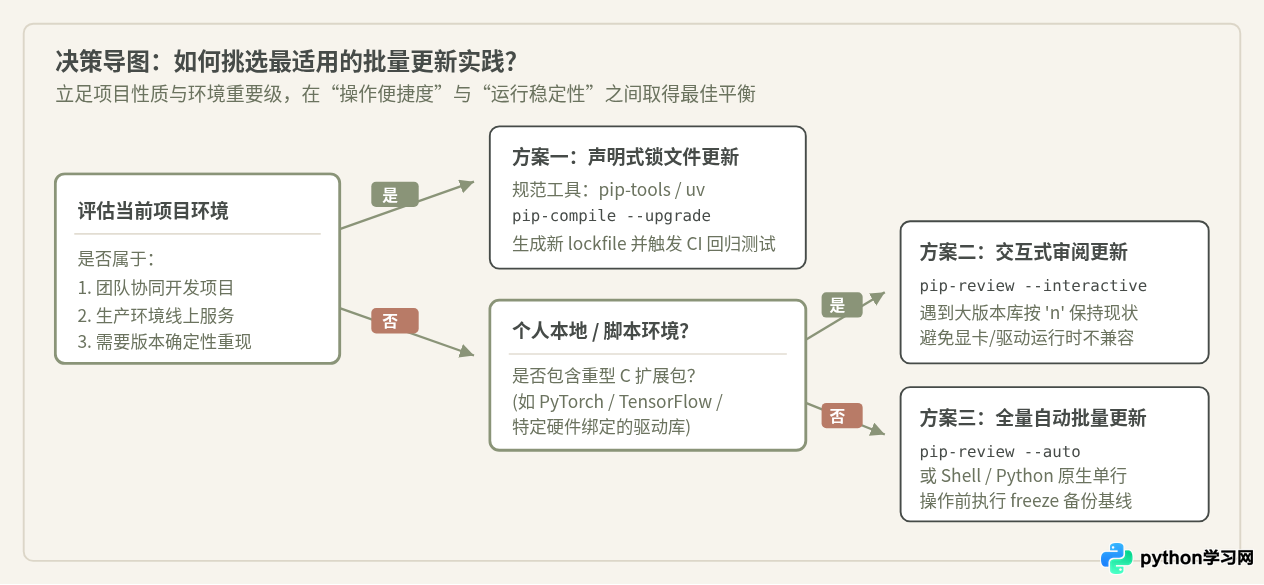
在遇到跨大版本的核心库时,输入 n 能够将破坏性升级挡在门外,这是纯命令行管道难以做到的。
3. 全自动模式
如果你确认当前处于练习沙盒或临时测试环境,不需要逐个确认,可以直接使用:
pip-review --auto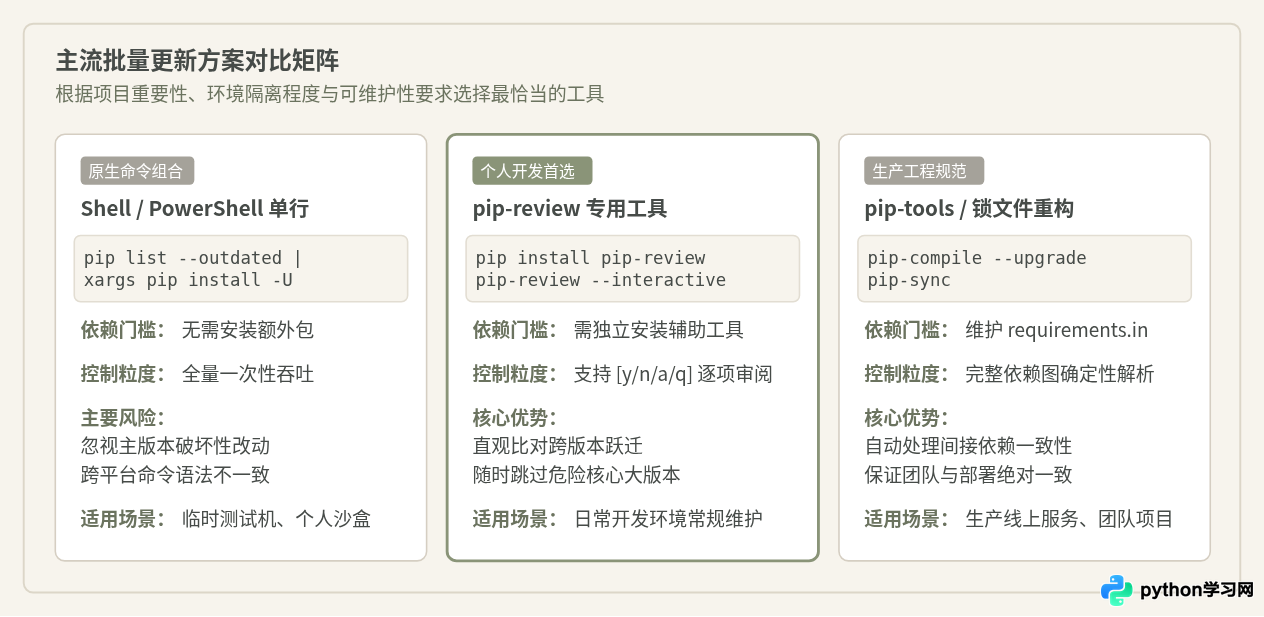
四、常见认知误区与潜在风险辨析
在 Python 社区中,常有人主张“定期把所有包一键升级到最新版是最规范的运维方式”。这种说法看似积极维护了技术栈的新鲜度与安全性,但实际上隐藏着显著的技术陷阱。
核心误区辨析:“所有库升级到最新版,项目一定运行得更好吗?”
答案是:仅在无传递依赖的单脚本或全新项目初期成立;在已有业务项目中,全量盲升极易造成运行时瘫痪。
这种做法为什么存在问题?原因主要来自三个层面:
1. 语义化版本(SemVer)与破坏性变更
开源库遵循语义化版本规范:主版本号.次版本号.修订号(Major.Minor.Patch)。当主版本号改变(例如从 2.x 到 3.x)时,通常伴随着旧接口废弃、函数签名变更或行为机制调整。盲目批量更新会直接引入这些不兼容变动,导致代码在调用时抛出 AttributeError 或 ImportError。
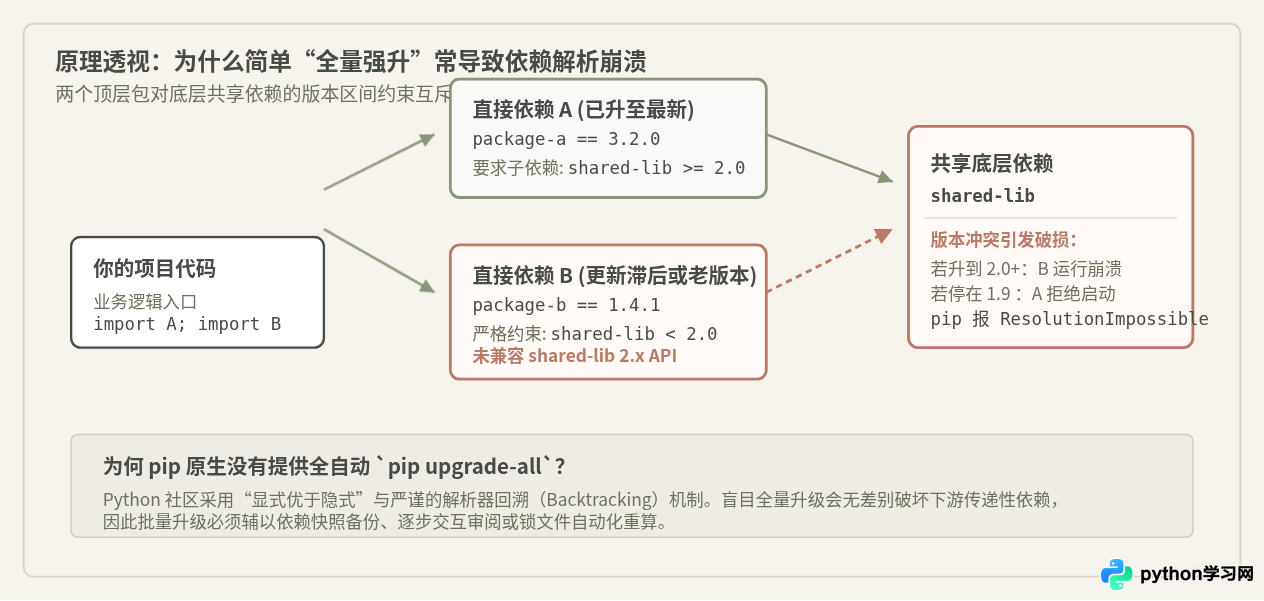
2. 间接依赖(Transitive Dependency)互斥与回溯报错
你的代码可能只直接安装了 Package-A 和 Package-B。但 Package-A 依赖于 Common-Lib >= 2.0,而 Package-B 尚未适配新版,强制限定了 Common-Lib < 2.0。如果你通过批量命令将 Common-Lib 升到了 2.x,pip 的依赖解析器就会陷入冲突,报错 ResolutionImpossible。
3. 操作系统全局环境的污染
如果在操作系统的系统全局 Python 中执行批量升级,很可能破坏系统自带桌面组件或管理脚本所需的固定运行版本。因此,绝不能在操作系统自带的全局 Python 中执行全量批量升级,所有升级操作均应限制在独立的虚拟环境(Virtual Environment)中。
五、工程化与生产环境下的优雅更新方案
在严谨的团队协作与线上生产项目中,成熟的做法不是在运行环境中“现场抓取最新包”,而是采用声明式依赖管理(Declarative Dependencies)与锁定文件(Lockfiles)。
1. 基于 pip-tools 的编译更新流
pip-tools 提供了 pip-compile 和 pip-sync 两个命令,实现了确定性依赖构建:
- 在源文件
requirements.in中仅记录项目的直接顶级依赖(例如flask、requests)。 - 当需要升级所有包时,运行:
pip-compile --upgrade requirements.inpip-compile会构建出完整的依赖有向无环图(DAG),自动求解所有子依赖的兼容交集,输出精确锁定每个版本的requirements.txt。 - 在测试环境中运行
pip-sync确保本地环境与生成的锁定文件分毫不差,运行自动化测试套件通过后,再将 lock 文件合并进代码仓库。
2. 升级后的自检命令:pip check
无论采用上述哪种方式完成了批量更新,在投入使用前都应该运行以下内置检查:
pip checkNo broken requirements found.如果输出显示有损坏的依赖关系(例如 package-x has requirement package-y<3.0, but you have package-y 3.1.0),说明刚刚的批量更新引入了不兼容的子依赖,必须根据提示对特定包进行精准降级。
六、常见问题与排错方法
1. 报错:PermissionError: [Errno 13] Permission denied
表现与原因:在更新某些包时,提示文件拒绝访问或没有写入权限。这通常是因为你正在尝试更新系统受保护目录下的包,或者没有激活独立的虚拟环境。
修复建议:优先创建并激活专用虚拟环境(python -m venv .venv)。如果确实只需要在当前非虚拟环境用户目录下更新,可以在命令末尾追加 --user 参数:
pip install --upgrade --user <package-name>2. 报错:Failed to build wheel / Microsoft Visual C++ 14.0 is required
表现与原因:部分包含 C/C++ 扩展的第三方库(例如 numpy、psycopg2、scipy 等)在发布最新版本时,如果 PyPI 上尚未提供针对你当前 Python 版本或操作系统的预编译轮子(Wheel),pip 会自动尝试从源码编译。如果系统缺少编译工具链,就会构建失败。
修复建议:不要对该库强行升级到未提供预编译轮子的最新候选版,或者安装系统对应的 C++ 编译环境;针对纯数据科学环境,使用 conda 或直接锁定兼容版本往往更为稳妥。
3. 包含深度学习或硬件绑定框架的环境更新
对于安装了 torch、tensorflow 或绑定特定 CUDA 驱动版本的环境,严禁使用任何全自动一键批量更新命令。因为这些框架的版本与系统的显卡驱动版本严格绑定,全自动升级往往会拉取默认的 CPU 版本或高版本 CUDA 轮子,导致 GPU 加速失效。
七、总结
在 Python 中批量更新过期第三方库的核心方法可归纳为:
- 看清现状:先用
pip list --outdated了解待更新的库与版本幅度; - 防御底线:执行前务必运行
pip freeze > requirements_backup.txt留存基线快照; - 按需选法:个人快速排查推荐使用具备审阅能力的
pip-review --interactive;生产项目推荐使用pip-tools重算依赖锁定文件; - 闭环检验:更新完成后通过
pip check与业务测试用例确认整体依赖树健康可用。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















