


Python完全免费,为什么企业还要购买技术支持服务?
深度解析企业在使用完全免费的Python语言时,为何仍然重金采购商业技术支持服务。从开源协议免责条款、安全合规漏洞修补、版本生命周期维护到高可用SLA保障,全面拆解企业级软件运维背后的成本与风险逻辑。
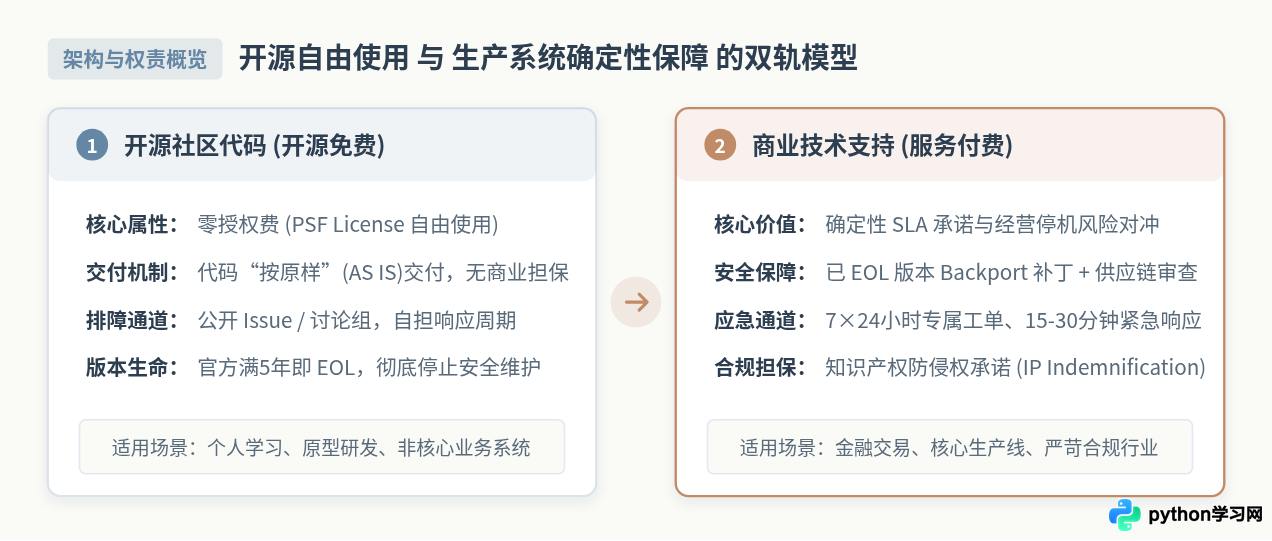
一、开源许可证的权责边界:“原样提供”与企业经营风险
很多技术团队在初创阶段习惯于直接从官方站点 python.org 或操作系统的包管理器下载 Python。此时软件的使用成本确实为零。然而,伴随业务体量扩展到数十亿流水或承载关键民生业务时,法律与权责层面的界限便成了企业必须直面的问题。
打开官方 Python 附带的 PSF 授权协议文本,其中最关键且通常大写加粗的条款是免责声明(Disclaimer of Warranty):
PSF IS PROVIDING THE SOFTWARE "AS IS". PSF MAKES NO REPRESENTATIONS OR WARRANTIES,
EXPRESS OR IMPLIED. BY WAY OF EXAMPLE, BUT NOT LIMITATION, PSF MAKES NO AND
DISCLAIMS ANY REPRESENTATION OR WARRANTY OF MERCHANTABILITY OR FITNESS FOR ANY
PARTICULAR PURPOSE OR THAT THE USE OF THE SOFTWARE WILL NOT INFRINGE ANY THIRD
PARTY RIGHTS.
这段条款明确了三个核心法律事实:
- 代码“按原样”交付:官方及社区开发者不保证软件满足特定性能指标,也不对潜在的漏洞或系统故障做任何质量承诺。
- 彻底免除直接或连带赔偿责任:如果 CPython 解释器在某次垃圾回收(GC)或多线程处理中触发偶发性死锁,导致企业线上数据库损坏或交易系统中断数小时,企业无法向开源社区或 Python 软件基金会主张任何经济赔偿。
- 无义务限期修复:社区核心开发者是基于学术兴趣、志愿者贡献或雇主赞助进行维护的,公开 Issue 列表中即便被标记为高优先级的 Bug,社区也没有任何义务在 2 小时或 24 小时内给出修复方案。
大型企业的生产系统需要的是确定性与责任转嫁机制。通过与专业商业支持厂商(如 Red Hat、Anaconda、ActiveState 等)签署商业合同,企业将原本由内部独自承担的无底线生产风险,转化为具有明确服务等级协议(SLA)与赔偿机制的商业契约。
二、安全漏洞与生命周期困局:已 EOL 版本的补丁回移植(Backporting)
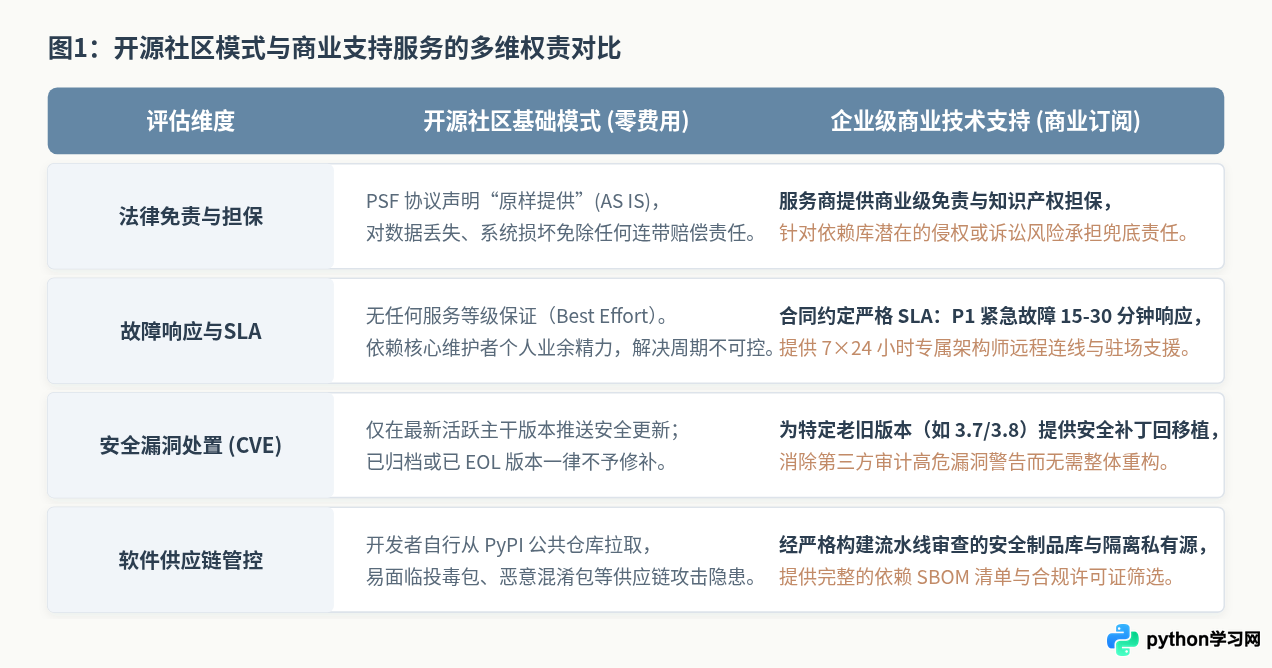
Python 官方有着清晰而严格的发布与维护节奏(PEP 602)。每个 Python 次版本(Minor Version)自发布之日起,通常仅享有为期 5 年 的官方生命周期:
- 前 1.5 年:活跃支持期(Active Bugfix)。官方定期发布包含通用缺陷修补与安全修复的微版本(如 3.11.1、3.11.2)。
- 后 3.5 年:仅安全维护期(Security-only)。不再合并任何功能性缺陷修复,仅对被评估为高危的安全漏洞(CVE)合并源码补丁,且通常不再提供 Windows/macOS 安装包二进制分发。
- 满 5 年:正式终结生命周期(End of Life - EOL)。官方仓库分支被彻底冻结锁定,哪怕全球范围内曝光了评分 9.8 以上的严重远程代码执行(RCE)漏洞,官方也绝不再发布任何更新。
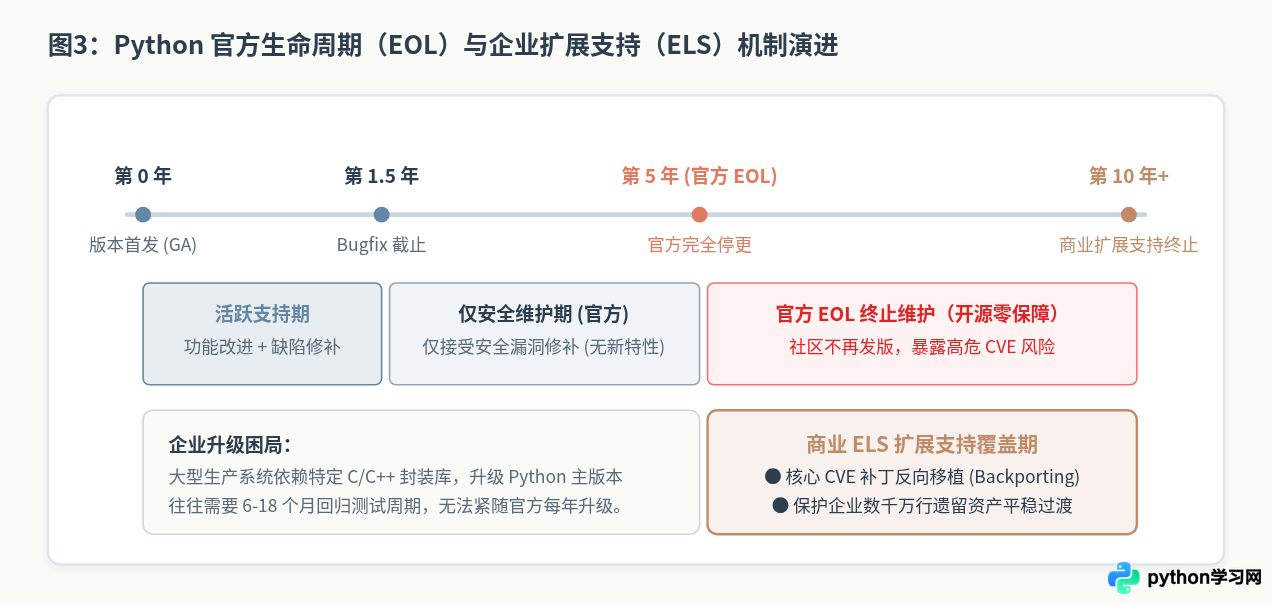
现实中,企业的核心业务系统升级绝非敲一行 apt-get upgrade 那么简单。一套经历 5 到 8 年迭代的金融风控系统或通信基站监控平台,通常深度耦合了数百万行代码、数百个固定版本的第三方扩展,甚至依赖特定编译器构建的 C/C++ 动态链接库(如 .so 文件)。
当 Python 3.7 或 3.8 官方宣布 EOL 时,企业面临着严峻的两难抉择:
- 盲目升级大版本:升级到高版本 Python 往往伴随着底层 C-API 变更、标准库弃用(如
cgi、asyncore移除)以及依赖包 ABI 不兼容,重构和全量回归测试往往需要耗费团队 6 到 18 个月的时间,耗资数百万元。 - 坚守旧版本不升:安全合规部门与外部监管机构(如网络安全等级保护、金融行业 PCI-DSS、电信合规审计)会定期使用自动化扫描器对服务器进行漏洞排查。一旦扫描出已 EOL 版本中未修补的高危 CVE,系统将直接面临合规整改甚至勒令下线通报。
三、软件供应链治理:规避 PyPI 生态的投毒与合规暗礁
现代 Python 开发本质上是“搭积木”工程。绝大多数企业内部系统的自研代码量仅占 10% 到 20%,其余 80% 以上均由来自 PyPI 公共仓库的开源依赖项构成。
公共 PyPI 仓库每天有海量更新,开源生态虽然繁荣,但也伴随着巨大的供应链安全挑战:
- 仿冒域名与拼写投毒(Typosquatting):攻击者上传名为
reqeusts、colorama-v2等极度接近主流库的恶意包,利用工程师拼写疏漏窃取生产环境环境变量(包含AWS_SECRET_KEY或数据库密码)。 - 依赖混淆与上游账户劫持:流行包的维护者个人 GitHub 账号若被撞库,攻击者即可在合法发布通道注入后门。
- 开源协议污染(License Infringement):工程师无意间
pip install了一个带有严格传染性开源协议(如 GPL v3、AGPL)的辅助包,可能引发企业商业闭源软件被迫公开核心源码的法律诉讼。
企业购买商业支持服务时,服务商通常会提供企业专属受信任制品源(Curated Enterprise Repository)。每一个入库的第三方轮子(wheel)都会经过自动化静态代码审计、沙箱动态行为监控、SBOM(软件物料清单)生成与开源协议白名单过滤。更关键的是,主流商业支持服务通常会附带知识产权侵权担保(IP Indemnification),若支持库在未来遭遇第三方专利或版权纠纷,服务商将在合同约定保额内承担全部抗辩与赔偿支出。
四、生产级故障响应与技术深度:从段错误(Segfault)到 15 分钟 SLA
在普通开发环境中,Python 代码遇到错误通常会抛出详尽的 Traceback,工程师可以顺着调用栈迅速修复代码。但在严苛的高并发生产环境下,Python 系统所暴露的故障往往发生在 Python 语言层之下:
- 底层 C 扩展引发的内存段错误(Segmentation Fault):当结合了 NumPy、PyTorch 或自研 C++ 扩展插件时,内存越界访问会直接导致进程被操作系统发送
SIGSEGV强行终止,终端日志中除了一个Exit Code 139,空无一物。 - 全局解释器锁(GIL)死锁:多线程代码在与外部系统库交互时发生竞争死锁,CPU 利用率瞬间降为零或飙升至 100%,所有网络请求处于挂起阻塞状态。
- 内存碎片与内存泄漏:CPython 解释器的引用计数与标记清除机制在特定高频字典分配场景下,可能导致操作系统内存无法及时归还(RSS 持续膨胀),最终被容器集群的 OOM Killer 强行扑灭。
普通业务开发团队的知识边界通常集中在业务 API、框架使用和数据库 SQL 调优,面对 Core Dump 二进制转储文件、Linux perf 采样与 CPython 源码级符号表分析时,往往无从下手。
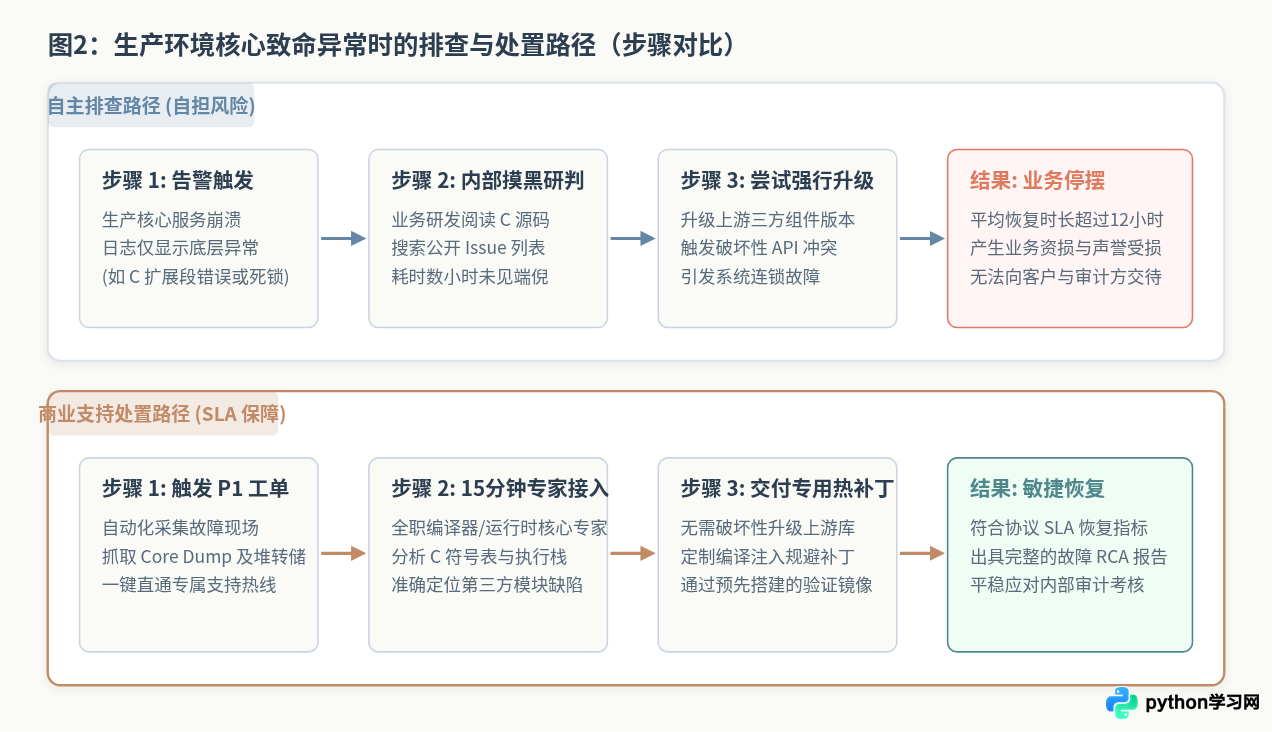
通过商业技术支持专线,企业在遇到 P1 级致命故障时,能够立即调用具备操作系统内核与编译器背景的资深专家。这类支持包含具体的操作流程:
- 1现场快照自动化提取:按照预先制定的演练预案,通过调试脚本导出受损进程的 Core Dump、堆栈快照与符号表信息;
- 2直通 L3 研发级支持:越过初级客服,15 分钟内直接对接专属技术客户经理(TAM)与运行时专家团队;
- 3快速根因分析(RCA)与热规避:专家通过反汇编定位是特定三方扩展与底层 glibc 版本的兼容问题,在不重启底层架构的前提下提供临时内核参数调优或内存规避补丁;
- 4定制修复与回归出具报告:在 24 小时内交付经过专属测试流水线验证的加固二进制包,并出具面向企业 CTO 与合规监管机构的标准事故复盘报告。
五、企业决策评估模型:何时该买?何时只需开源?
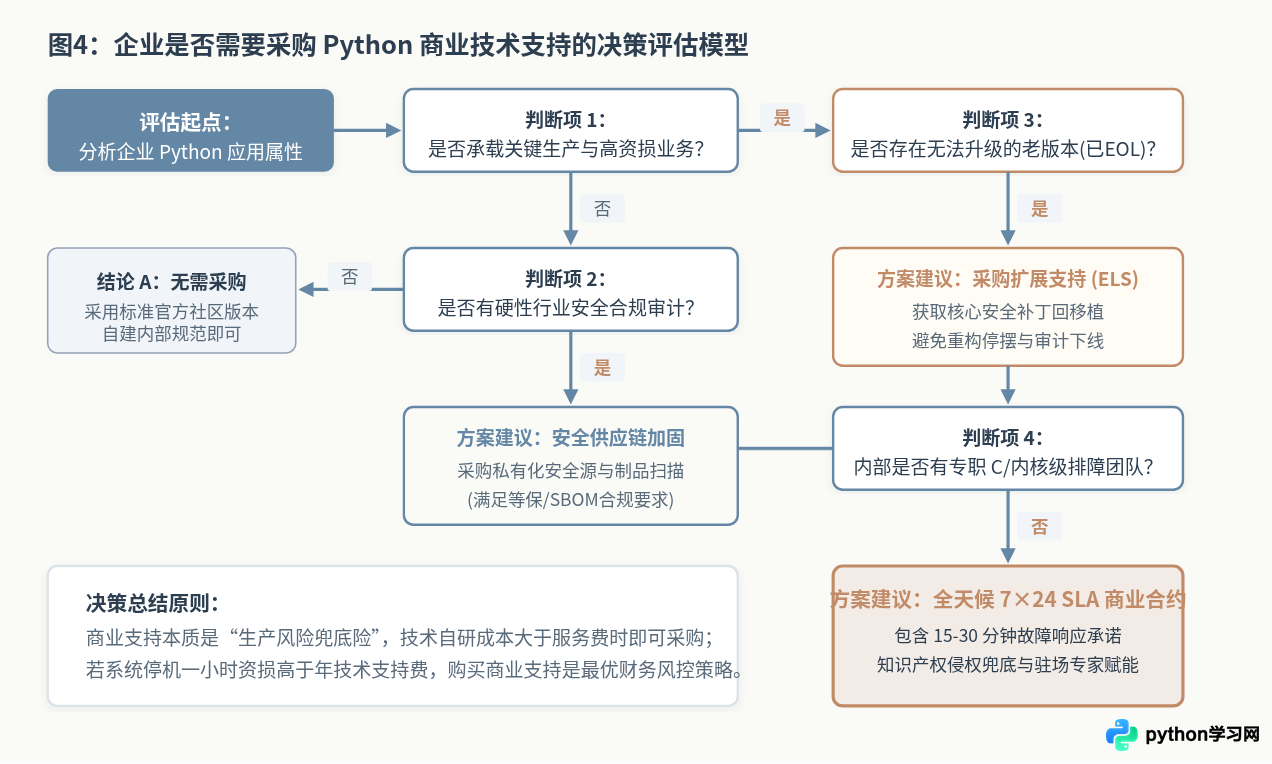
商业技术支持并非每个企业的必选项。如果是一家处于探索期的初创团队,或业务属于内部低并发的运营后台,使用官方开源社区版配合团队自主摸索是性价比最高的方式。但对于规模化企业而言,购买商业支持是一笔严谨的财务与风控投资。
| 评估维度 | 采用官方免费社区版 | 采购商业技术支持服务 |
|---|---|---|
| 年化财务直接支出 | 软件授权费 ¥0 | 商业订阅费 / 节点年度技术服务费 |
| 隐性人力维护成本 | 需高薪聘请 2-3 名熟悉 C 内核的系统架构师(年成本通常在 100-200 万元以上) | 只需普通应用研发工程师,底层脏活由外部支持团队兜底 |
| 生产停机损失承受力 | 仅适用于停机半天对营收影响较小的一般系统 | 适用于每停机 1 小时损失数十万至上百万元的核心业务 |
| 外部监管合规审查 | 面对等保合规、CVE 扫描与 SBOM 要求需自行逐个攻坚 | 服务商直接提供合规认证证书、安全物料清单与免责凭证 |
企业可以参照以下决策评估模型,对内部现有的 Python 资产与系统定位进行逐项比对:
六、企业实施技术支持的落地操作步骤
如果企业经过评估决定引入商业技术支持,建议遵循以下标准步骤开展落地,确保商业服务能够无缝嵌入现有的运维与安全治理流程中:
步骤 1:盘点软件物料清单(SBOM)与运行时基线
在签约前,使用自动化工具输出组织内所有 Python 资产的全貌。例如通过企业内部私有扫描脚本或 pip-audit 统计当前存量容器中的 Python 版本分布:
# 导出当前生产环境精确的依赖版本及哈希清单
pip freeze --all > requirements.lock

# 扫描当前环境已知的高危 CVE 漏洞并统计严重等级分布
pip-audit -r requirements.lock --format json --output audit_report.json
整理出包含哪些老旧 Python 版本(如仍在运行的 3.7/3.8 系统)、涉及哪些高风险三方 C 扩展库,作为商业合同谈判中服务范围界定的核心输入。
步骤 2:对标 SLA 响应条款与法律保额
在与支持服务商签订服务水平协议(SLA)时,重点关注以下关键承诺指标:
- P1 生产中断(Sev-1)首响时限:必须明确要求在 15 至 30 分钟内有资深技术专家(而非初级话务客服)接单排查。
- 已 EOL 版本的漏洞修补承诺:明确约定 CVSS 评分大于 7.0(高危/严重)的 CVE 在官方披露后多少个工作日内交付反向移植(Backport)补丁包。
- 知识产权侵权兜底(Indemnification)上限:审查协议中关于第三方开源代码版权侵权的赔偿责任上限,确保覆盖企业潜在诉讼损失。
步骤 3:搭建企业级隔离源与灰度验证流水线
签约后,禁止生产集群直接访问公网 PyPI。在内部网络搭建经支持服务商认证的镜像代理源(如 Nexus 或 Artifactory),所有开发和构建流水线必须统一指向受信任源:
# 配置全局 pip 配置文件指向企业经审查的受信任安全源
cat << 'EOF' > /etc/pip.conf
[global]
index-url = https://enterprise-repo.internal.corp/python/simple/
trusted-host = enterprise-repo.internal.corp
require-virtualenv = true
no-cache-dir = false
EOF
当服务商交付已 EOL 版本的 Backport 安全补丁时,先接入 Canary 灰度环境进行为期 48 小时的真实流量回归验证,确认性能与内存指标平稳后,再滚动推送至全量生产集群。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















