


能用Python3直接下载iOS IPA安装包吗?
全面解析如何使用Python 3下载iOS IPA安装包,涵盖公开直链、OTA Manifest解析、App Store Storefront协议模拟及FairPlay DRM签名与运行限制。
答案是可以,但能否“直接下载”完全取决于 IPA 文件的分发来源与托管机制。如果目标是内部测试、企业分发或第三方托管平台的直链文件,Python 3 可以像下载普通文件一样直接发起 HTTP GET 请求保存;但如果目标是苹果官方 App Store 中的应用,则无法通过简单 URL 直链直接抓取,必须使用 Python 3 模拟 iTunes 客户端的 Storefront 协议,完成账号鉴权、双重认证(2FA)、授权购买(buyProduct)以及 FairPlay DRM 凭证注入后才能完整下载。
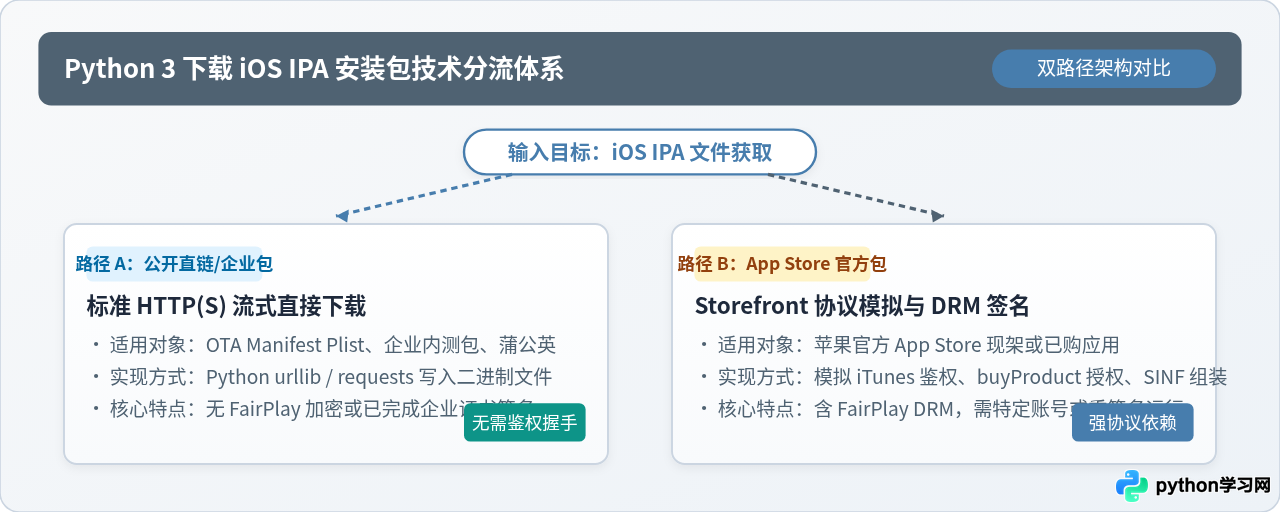
分发架构:公开直链与 App Store 商店闭环的本质差异
IPA 文件本质上是一个遵循特定目录规范的 ZIP 压缩包。解压后主要包含 Payload/AppName.app 目录,内含应用编译后的 Mach-O 二进制可执行文件、资源清单以及代码签名文件。但在网络传输与权限校验层面,公开分发与官方应用商店存在截然不同的安全边界:
- 公开 HTTP 直链与企业分发:开发者通过 Ad-hoc 证书或企业证书签名后,将
.ipa文件与配套的manifest.plist上传至静态对象存储(如 OSS、S3 或自建 Web 服务器)。客户端只需知道静态地址,即可直接建立 TCP 连接并分块读取二进制流。服务端不校验客户端身份,也没有复杂的握手协议。 - App Store 官方闭环分发:苹果为保护开发者版权与保障分发控制权,对所有上架应用实施了强鉴权保护。苹果的 CDN 地址并非永久静态链接,而是动态签发、带有过期时间与访问 Token 的临时地址。更重要的是,App Store 下发的二进制主程序经过了 FairPlay DRM 加密,下载过程中必须由服务端生成关联当前 Apple ID 的
.sinf授权证书,否则该 IPA 即使下载完成也无法在没有越狱的真实设备上启动。
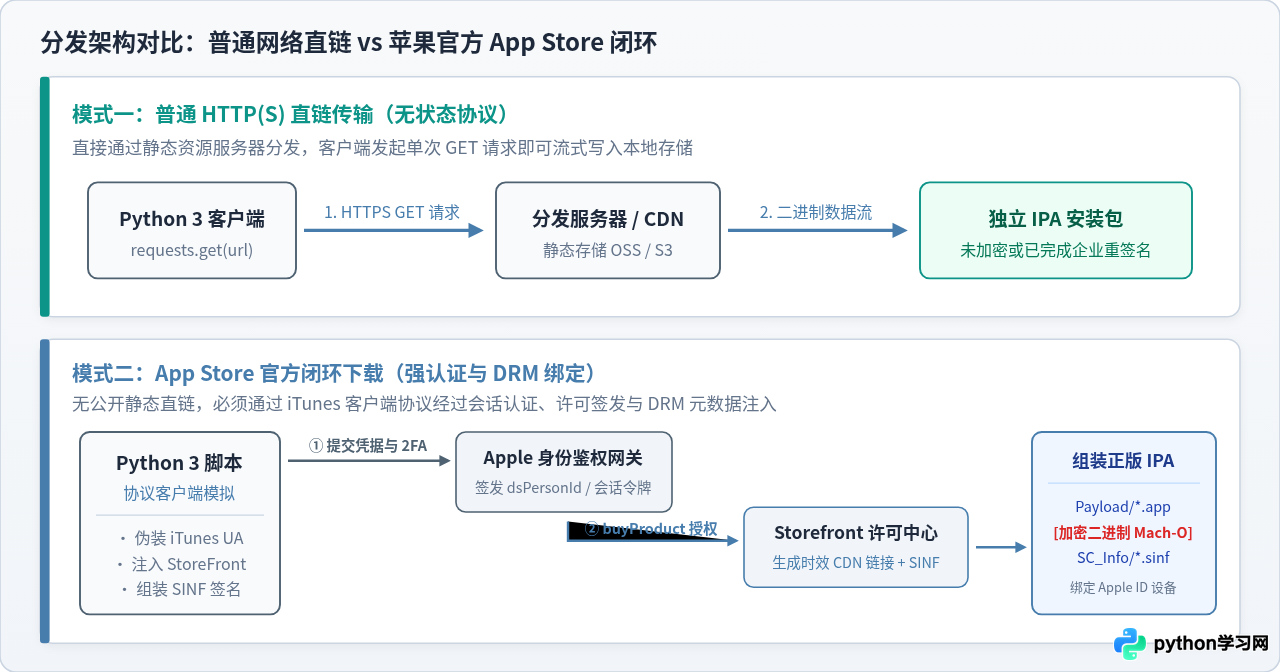
场景一:用 Python 3 直接下载企业分发与 OTA 安装包
在企业内部测试或自动化构建流水线中,最常见的 iOS 分发形式是 OTA(Over-The-Air)安装。苹果规定 Safari 浏览器通过识别类似 itms-services://?action=download-manifest&url=https://example.com/manifest.plist 的自定义协议唤起系统安装器。系统首先拉取该 manifest.plist 文件,读取其中指定的真实 IPA 下载地址,随后再下载二进制包。
面对此类场景,Python 3 只需两步:第一步解析 XML 格式的 plist 字典,定位到 software-package 对应的 URL;第二步使用标准流式网络请求将包体持久化到本地。
完整解析与下载脚本示例
下面的脚本基于 Python 3 标准库 plistlib 与常用网络库 requests 实现。脚本接收 OTA 的 plist 链接或直接下载链接,自动检测并流式保存文件:
import os
import plistlib
import requests

def download_ota_ipa(manifest_url: str, output_path: str):
    """
    解析 OTA manifest plist 并流式下载 IPA 文件
    环境要求:Python 3.8+,依赖 requests 库 (pip install requests)
    """
    headers = {
        "User-Agent": "Mozilla/5.0 (iPhone; CPU iPhone OS 16_5 like Mac OS X)"
    }

    print(f"[*] 正在获取 Manifest 清单: {manifest_url}")
    resp = requests.get(manifest_url, headers=headers, timeout=15)
    resp.raise_for_status()

    # 解析 Apple Property List 文件
    plist_data = plistlib.loads(resp.content)

    # 提取真实 IPA 文件地址
    items = plist_data.get("items", [])
    if not items:
        raise ValueError("Manifest 格式异常:未包含 items 节点")

    assets = items[0].get("assets", [])
    ipa_url = None
    for asset in assets:
        if asset.get("kind") == "software-package":
            ipa_url = asset.get("url")
            break

    if not ipa_url:
        raise ValueError("未在 Manifest 中找到 software-package 下载直链")

    print(f"[+] 解析成功,目标 IPA 下载地址: {ipa_url}")
    print(f"[*] 开始流式下载至: {output_path}")

    # 流式分块下载,防止大文件占用过多内存
    with requests.get(ipa_url, headers=headers, stream=True, timeout=60) as r:
        r.raise_for_status()
        total_size = int(r.headers.get("content-length", 0))
        downloaded = 0
        chunk_size = 1024 * 1024  # 1MB 分块

        with open(output_path, "wb") as f:
            for chunk in r.iter_content(chunk_size=chunk_size):
                if chunk:
                    f.write(chunk)
                    downloaded += len(chunk)
                    if total_size > 0:
                        progress = (downloaded / total_size) * 100
                        print(f"\r[>] 下载进度: {progress:.1f}% ({downloaded // (1024*1024)}MB / {total_size // (1024*1024)}MB)", end="")
    print("\n[✓] IPA 文件下载完成!")

if __name__ == "__main__":
    test_manifest = "https://example.com/app/manifest.plist"
    output_file_target = "./demo_release.ipa"
    # download_ota_ipa(test_manifest, output_file_target)
[+] 解析成功,目标 IPA 下载地址: https://cdn.example.com/builds/release-v2.1.0.ipa
[*] 开始流式下载至: ./demo_release.ipa
[>] 下载进度: 100.0% (84MB / 84MB)
[✓] IPA 文件下载完成!
场景二:用 Python 3 模拟协议下载 App Store 官方包
如果要下载的是 App Store 官方上架的应用,直接爬取或探测网页是不可能的,因为网页版 App Store 仅提供介绍预览,不包含任何安装包数据。以往 Windows 平台旧版 iTunes(如 12.6.5)具备 App Store 专区,正是因为该客户端内置了一套完整的 Storefront 交互逻辑。
在 Python 3 中,通过还原这套协议,开发者可以实现完整的非交互式或自动化抓取。该流程包含 5 个关键阶段:
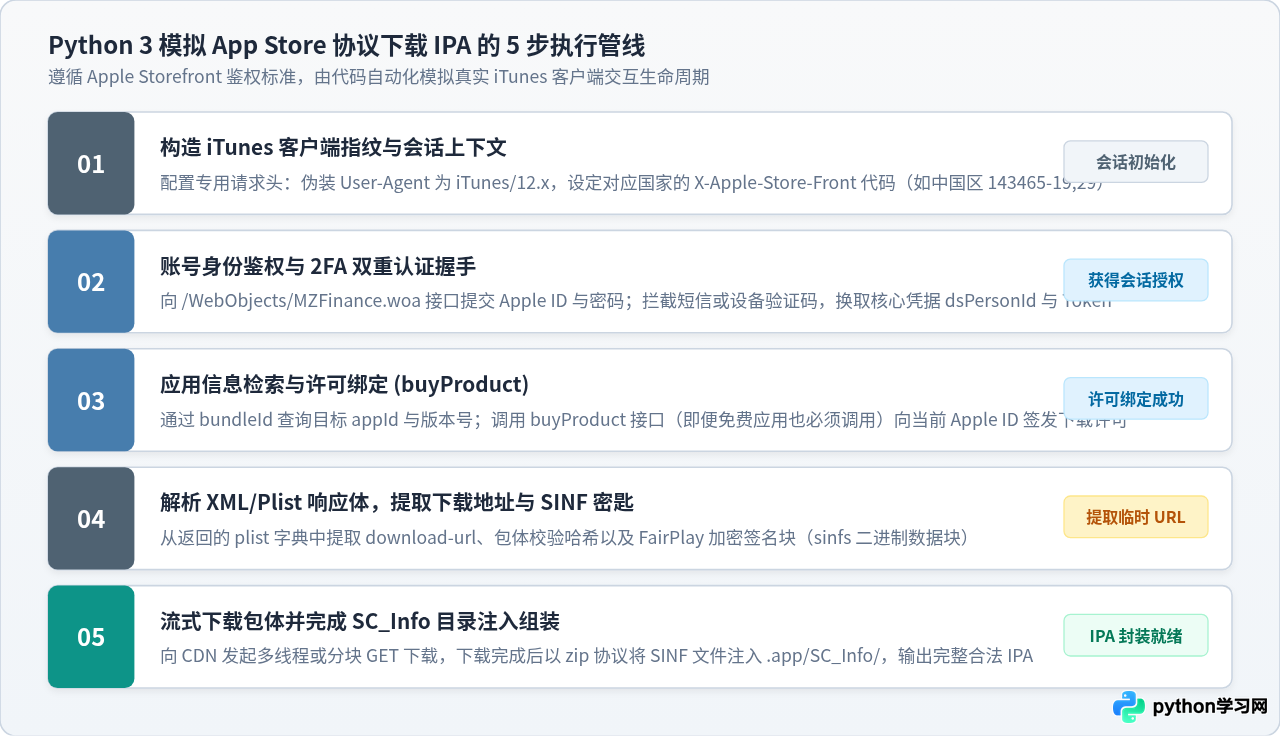
协议核心环节剖析
- 注入 iTunes 专有指纹:所有请求必须包含苹果专属请求头。例如
User-Agent: iTunes/12.7.4 (Windows; Microsoft Windows 10 x64),以及指定地区商店编码的X-Apple-Store-Front(例如中国大陆区为143465-19,29,美区为143441-19,29)。缺少这组指纹,接口将直接返回 403 或重定向到网页。 - 账号身份鉴权与 2FA:向
https://p12-buy.itunes.apple.com/WebObjects/MZFinance.woa/wa/authenticate发送加密后的账号密码。由于绝大多数现代 Apple ID 均开启了双重认证,服务端会触发 409 状态码并返回 2FA 质询,客户端需要在短时间内提交 6 位短信或设备弹窗验证码,换取会话核心凭证dsPersonId和授权 Token。 - 触发 buyProduct 许可授权:在 App Store 体系中,即使是完全免费的 App,也必须通过
buyProduct接口完成“0 元购买”契约。该步骤会将该应用的使用许可真正绑定到当前登录的 Apple ID 下。如果跳过此步,后续下载接口将因未取得授权而拒绝签发下载链接。 - 提取下载 URL 与 SINF 密匙:
buyProduct调用成功后,苹果服务器会返回一段复杂的 XML 属性列表(Plist)。其中包含了由苹果 Akamai/Cloudflare CDN 签发的临时download-url,以及对应可执行文件的 FairPlay 签名块sinf。 - 下载包体并封装 SC_Info 目录:通过获得的临时 URL 流式下载二进制 zip。下载完成后,Python 脚本必须以 Zip 写入模式,在
Payload/AppName.app/下新建SC_Info文件夹,并将返回的sinf数据写入为AppName.sinf。至此,一个符合苹果规范的正版 IPA 安装包才算装配完毕。
现有工程工具与 Python 3 调用实践
在实际生产环境中,由于逆向并长期维护整套 iTunes 签名算法(如 FairPlay 客户端硬件机器码生成)工作量极大,开源社区已经封装了高度成熟的 Python 3 实现,其中最具代表性的是 ipatool-py。我们可以直接使用 Python 3 调用其模块完成自动化作业:
# 安装 ipatool-py 命令行与 Python 运行组件
pip install ipatool-py

# 登录 Apple ID 并保存本地会话凭据(需输入 2FA 验证码)
python3 -m ipatool_py auth login -e "developer@example.com" -p "AppSpecificPasswordOrAuth"

# 查询目标 Bundle ID 并自动完成购买授权与下载
python3 -m ipatool_py download -b "com.tencent.xin" -o "./WeChat.ipa"
[2026-11-01 17:08:24] INFO: 2FA challenge received. Code verified successfully.
[2026-11-01 17:08:25] INFO: Looking up item com.tencent.xin in Storefront: 143465...
[2026-11-01 17:08:26] INFO: Item found: id=414478124, version=8.0.48
[2026-11-01 17:08:27] INFO: Requesting license via buyProduct... License OK.
[2026-11-01 17:08:28] INFO: Extracting temporary download URL and FairPlay sinf.
[2026-11-01 17:08:29] INFO: Downloading package: [####################] 100% (268.4MB)
[2026-11-01 17:08:35] INFO: Injecting SC_Info/WeChat.sinf into IPA package.
[2026-11-01 17:08:36] SUCCESS: Download completed: ./WeChat.ipa
核心限制:下载后的 App Store 包为何不能直接装机运行?
很多初次接触该领域的读者会发现:用 Python 3 成功下载了官方 IPA,使用爱思助手或 Configurator 安装到自己的 iPhone 上,点击图标却立刻闪退。这是由于苹果的 FairPlay DRM(数字版权管理)机制在生效。
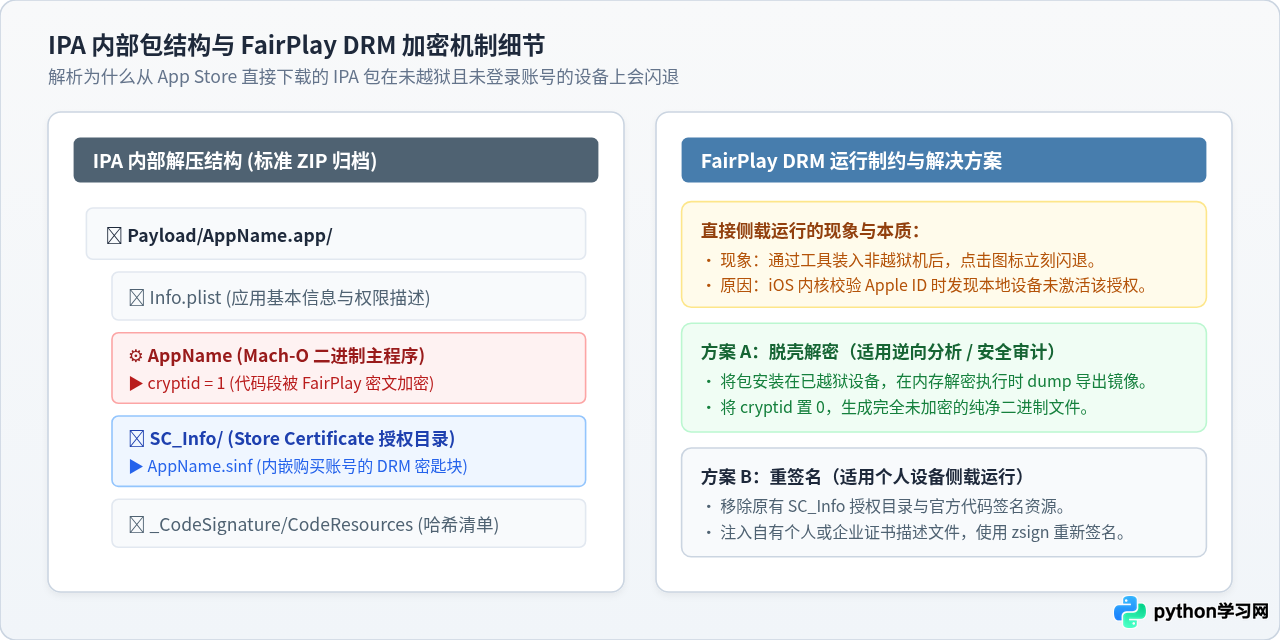
使用 otool -l 查看下载得到的 Mach-O 二进制主文件,可以在 LC_ENCRYPTION_INFO_64 加载命令中看到 cryptid 1。这表明该程序的核心代码段在苹果服务器端经过了对称密钥加密。当用户在 iOS 设备上启动该 App 时,系统内核做两件事:
- 读取
SC_Info/*.sinf文件,确认该 App 归属于哪个 Apple ID 的购买记录。 - 在本地安全隔离区核对当前设备是否已经登录该 Apple ID。如果已登录且通过激活校验,内核在内存加载时动态解密可执行代码;如果未登录,或者设备无法验证该证书,操作系统会立即拒绝拉起进程,表现为无任何提示的闪退。
使用 Python 3 下载官方 IPA 只能保证完整获取包体和属于你账号的授权副本,并不等于解除了版权保护。如果需要把该包部署到其他任意测试机上,必须二选一:
• 脱壳解密(Dump):在已越狱设备上运行该应用,待内存在运行时将代码解密后,使用
frida-ios-dump 导出纯净的无壳二进制文件(将 cryptid 翻转为 0)。• 重签名(Resign):剔除官方的
SC_Info 目录,使用企业证书或自有个人开发者证书,配合 zsign 对整个 App 进行重新签名。
常见故障排查与防护要点
在编写或运行 Python 3 脚本抓取 IPA 时,以下三类问题最常发生:
- Storefront 地区不匹配报错(Account Mismatch):Apple ID 具有严格的归属国别。中国区账号无法下载仅在美区或日区上架的 App。如果在请求头中指定了
143441-19,29(美区),但登录的是国区 Apple ID,服务端会返回storeFrontMisMatch错误。解决方法:确保请求头中的 Storefront 代码与当前 Apple ID 注册国籍严格一致。 - 频繁请求触发账号风控(Rate Limit / Locked):短时间内高并发调用
authenticate或buyProduct会被苹果安全风控系统标记为可疑行为,导致 Apple ID 被锁定并要求重置密码。解决方法:脚本中应持久化保存 Session Cookie 与 Token,避免每次运行都重复登录;连续下载多个包时,应设置合理的请求间隔(5~10 秒)。 - OTA 下载返回 403 Forbidden 或防盗链失效:企业内部分发平台(如蒲公英、自建内网系统)常在 manifest 中的 IPA 地址上附带带有时间戳的签名参数(如
?sign=xxx&t=xxx)。如果获取 plist 与下载 IPA 间隔过长,链接会因超时失效。解决方法:获取到下载地址后应立即启动流式下载,并在请求头中携带原始 Referer。
方案选型与工程总结
回到最初的问题:“能用 Python 3 直接下载 iOS IPA 安装包吗?”结论非常明确:在协议层面完全可行,但在工程实施上必须依据目标场景选择相符的实现途径。
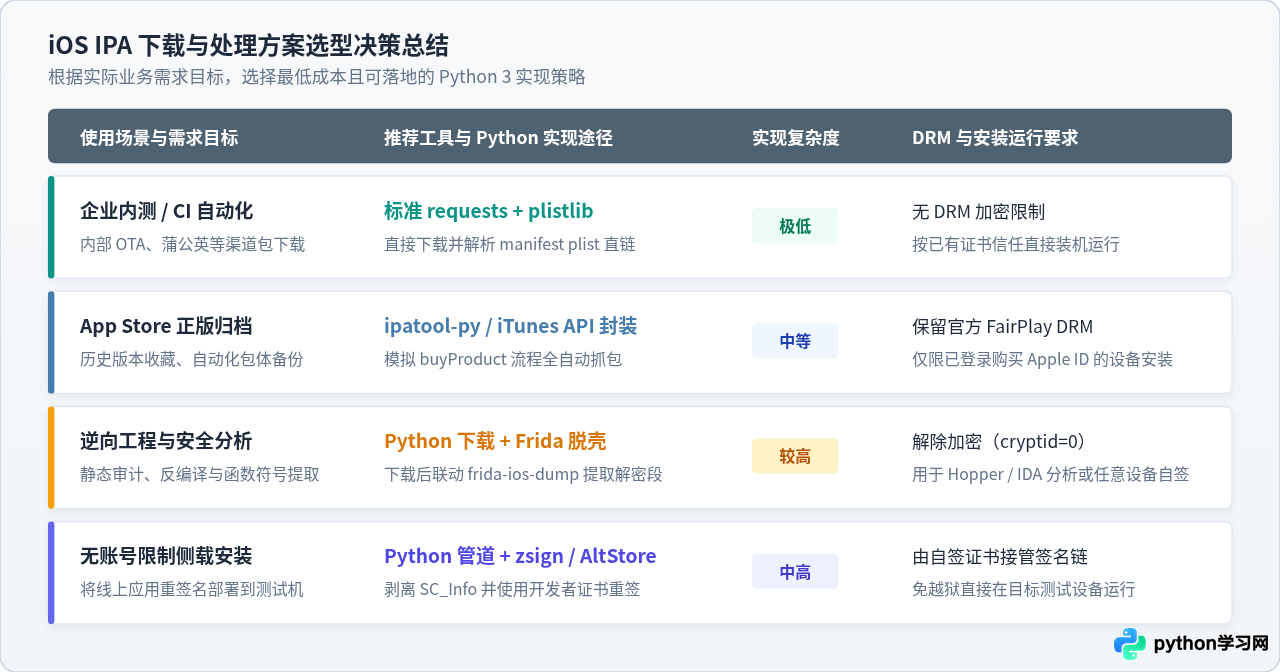
具体选型建议如下:
- 针对企业自研项目、自动化持续集成(CI/CD)流程中的内测包归档,直接采用标准
requests脚本配合plistlib解析分发清单,既轻量又稳定。 - 针对需要从 App Store 自动化备份正版应用、收集历史版本或归档固定版本包体,推荐使用
ipatool-py等成熟的协议客户端,配合专用备份 Apple ID 进行调度。 - 针对安全漏洞审计、逆向分析或脱机多设备部署,下载 IPA 仅是全流程的第一步,后续仍需配合脱壳工具或重签名工具打通最终的执行闭环。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















