


Python Web API 接口开发中的状态码与异常处理最佳实践
深入解析 Python Web API 接口开发中 HTTP 状态码的精准选型、领域异常分层架构、RFC 7807 统一错误响应规范以及全局异常拦截的工程化落地最佳实践。
一、HTTP 状态码的精准选型与边界判断
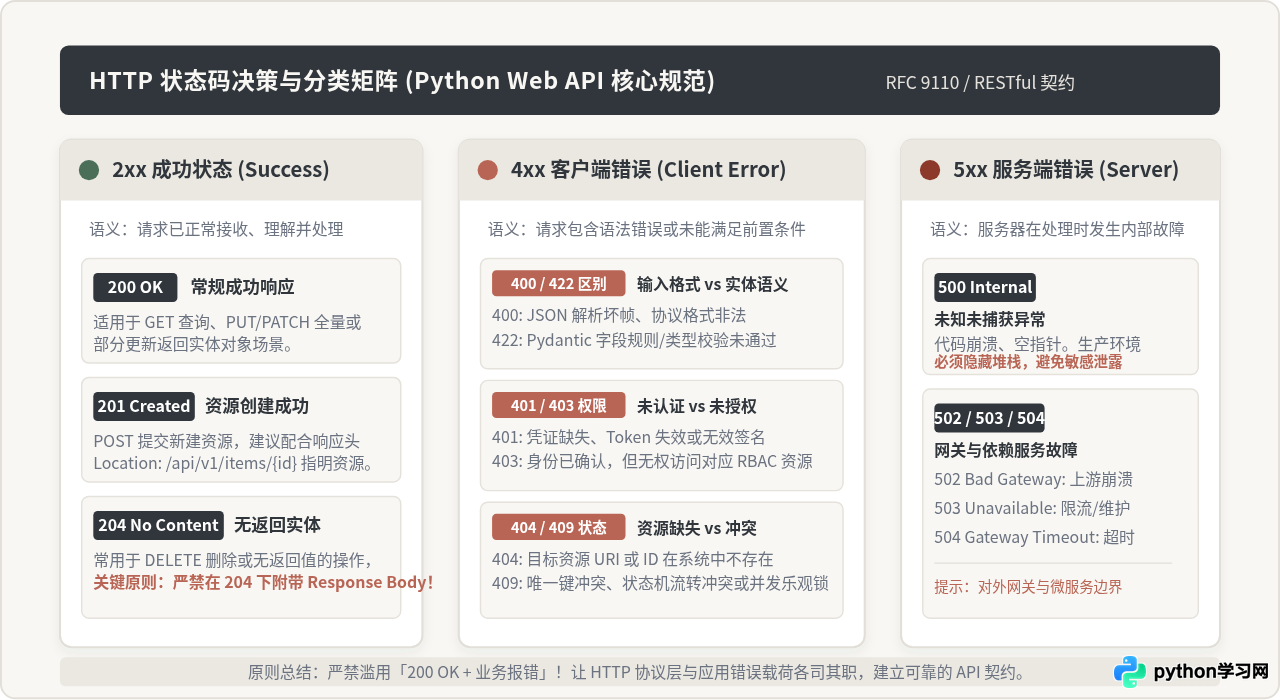
在 RESTful API 与现代 Web 开发中,HTTP 状态码(Status Code)属于传输层与应用层的通用协议元数据。客户端、网络代理(如 Nginx、Traefik)、API 网关(如 Kong、APISIX)以及云端监控报警系统,皆重度依赖状态码做出缓存、重试、熔断与指标统计决策。若将业务报错包装在 200 OK 响应体中,会导致基础设施的健康检查与告警机制完全失效。
在实际 Python Web 框架(如 FastAPI、Flask、Django REST framework)开发中,常见状态码的使用应当严格遵循以下选型原则与判定边界:
1. 成功状态(2xx)的语义划分
- 200 OK:请求已成功执行,且响应体中附带具体的数据实体。常用于普通的
GET资源获取、PUT/PATCH修改后的资源回显,或复杂POST搜索/计算请求。 - 201 Created:专门用于资源创建场景(通常为
POST操作)。接口必须在数据成功持久化后返回,规范的做法应同时包含Location响应头(例如Location: /api/v1/orders/1024),指向刚刚创建完成的资源地址。 - 204 No Content:操作成功完成,但响应主体没有任何内容。典型场景为
DELETE删除资源、或者无回显的异步触发操作。特别提醒:返回 204 状态码时,严禁向响应体写入任何 JSON 内容,否则会导致部分 HTTP 客户端解析崩溃。
2. 客户端错误(4xx)的关键辨析
4xx 状态码用于告知调用方:请求本身存在问题,在未经修改之前不应重试相同的请求。
- 400 Bad Request vs 422 Unprocessable Entity:这是接口开发中最容易混淆的一组状态码。400 严格表示“协议或语法级错误”,例如客户端发送的 JSON 格式缺失闭合括号、损坏的数据帧,或者无法解析的查询参数;而 422(RFC 4918 引入,已在 FastAPI 等现代框架中成为事实标准)表示客户端发送的 JSON 语法完全合法,但字段内容未通过业务模式或类型校验(如年龄字段传入负数、邮箱格式非法)。
- 401 Unauthorized vs 403 Forbidden:两者的核心区别在于“认证”(Who you are)与“授权”(What you can do)。401 的字面虽然是“未授权”,但根据 RFC 规范其准确含义是未认证或认证凭证无效(未携带 Token、Token 已过期或签名错误),此时客户端通常应引导用户重新登录;403 则表示调用者的身份已经通过验证,但他对当前请求的操作或数据资源没有足够的 RBAC/ABAC 权限,此时重试登录无法解决问题。
- 404 Not Found vs 409 Conflict:404 针对资源不存在的情况;而 409 专门用于表达“当前资源的状态与请求操作冲突”。例如:用户尝试重复注册已存在的手机号、电商订单在“已发货”状态下尝试申请退款、或者由于并发版本号不一致导致的数据更新被乐观锁拦截,这些都是 409 的标准使用场景。
3. 服务端错误(5xx)的防御底线
5xx 状态码表明服务端在执行逻辑时遭遇了不可抗力或非预期故障。对于 Python 业务代码而言,500 Internal Server Error 代表未捕获的代码级异常(如未处理的 ZeroDivisionError、AttributeError 或数据库连接断开)。在微服务或代理架构中,如果上游依赖服务不可达则返回 502 Bad Gateway,过载限流返回 503 Service Unavailable,依赖服务调用超时则返回 504 Gateway Timeout。
二、领域异常建模与 RFC 7807 统一错误响应规范
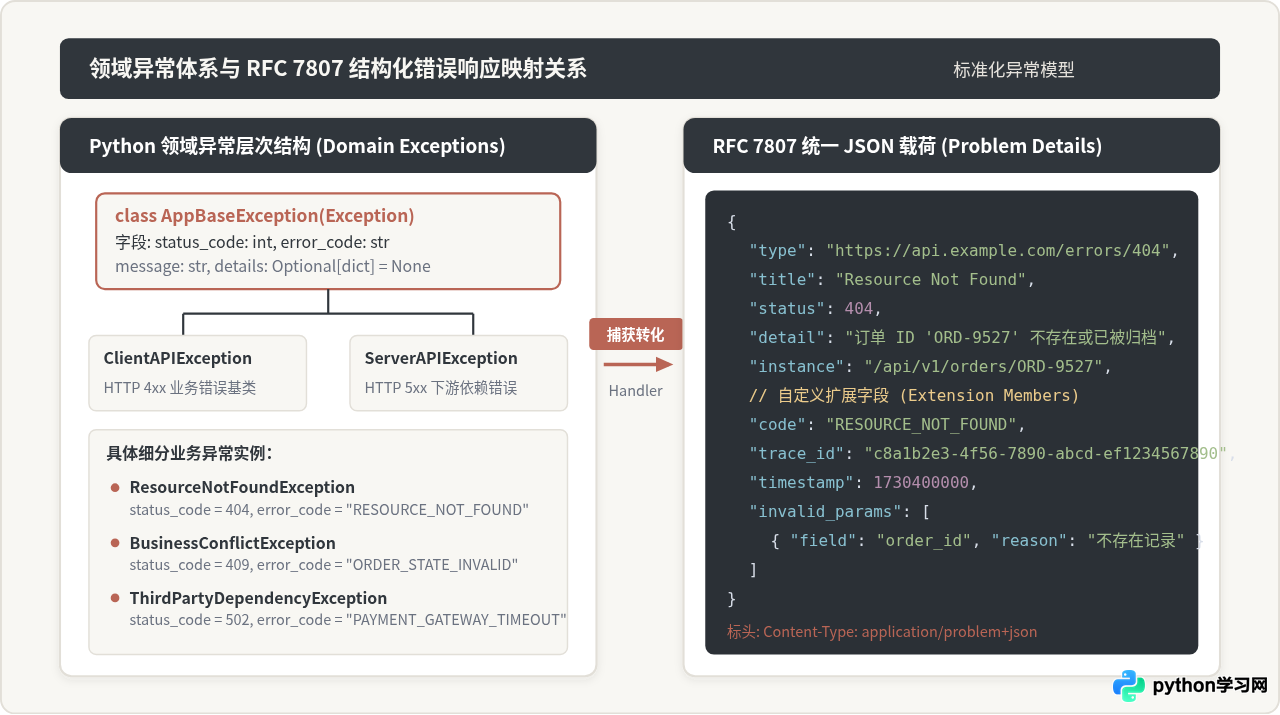
在很多初级 Python 项目中,开发者常常直接在 Service 业务层中调用框架特定的异常(例如 FastAPI 中的 raise HTTPException(status_code=400, detail="余额不足"))。这种做法的致命缺点是业务层与 Web 框架强耦合。一旦业务逻辑需要被 Celery 异步任务、CLI 脚本或 gRPC 协议复用,代码将直接陷入混乱。
最佳的实践是:在领域模型层设计一套纯粹的 Python 异常继承体系,让领域层仅抛出业务语义异常;在 Web 接入层,通过规范化网关将其映射为统一的 HTTP 错误载荷。
1. 引入 RFC 7807 (Problem Details for HTTP APIs)
为了避免每个团队都发明一套自定义的 {"code": 1001, "msg": "error"} 格式,IETF 在 RFC 7807(现已升级演进为 RFC 9457)中定义了标准化错误体规范。一个结构严谨、便于前后端对接的统一响应载荷应包含如下核心字段:
type:指向该错误类型说明文档的 URI 标识符(若无特定文档,可填入about:blank或全局规范文档地址)。title:可读的错误类型简短摘要(例如 "Resource Not Found"),在同一错误码下保持稳定。status:与 HTTP 状态码完全一致的整型数值。detail:面向当前单次失败具体原因的详细人类可读描述。instance:触发当前错误的请求资源路径(如/api/v1/orders/ORD-9527)。code:系统内部定义的枚举业务错误码(如INSUFFICIENT_BALANCE),供前端作为多语言翻译或自动化逻辑分支依据。trace_id:当前链路唯一追踪编号,便于前后端快速对齐排查日志。invalid_params:当发生多字段表单校验失败时,列出具体字段及错误原因的数组。
三、分层异常架构与全局拦截实战
接下来我们通过一段现代 Python Web(以 FastAPI 和 Pydantic 为例)的完整工程化代码,演示如何实现业务异常定义、数据校验转换与全局拦截捕获。
1. 自定义业务异常体系
在项目的核心模块中定义独立的领域基类异常,不依赖任何 HTTP 框架类:
# exceptions.py
from typing import Any, Optional, Dict

class AppBaseException(Exception):
    """业务与系统异常基类,与 Web 框架解耦"""
    def __init__(
        self,
        message: str,
        error_code: str = "INTERNAL_SERVER_ERROR",
        status_code: int = 500,
        details: Optional[Dict[str, Any]] = None,
    ):
        super().__init__(message)
        self.message = message
        self.error_code = error_code
        self.status_code = status_code
        self.details = details or {}

class ResourceNotFoundException(AppBaseException):
    """目标资源不存在 (404)"""
    def __init__(self, resource_name: str, resource_id: Any):
        super().__init__(
            message=f"{resource_name} 资源 '{resource_id}' 不存在或已被归档",
            error_code="RESOURCE_NOT_FOUND",
            status_code=404,
            details={"resource_name": resource_name, "resource_id": str(resource_id)},
        )

class BusinessConflictException(AppBaseException):
    """业务状态冲突或防重校验失败 (409)"""
    def __init__(self, message: str, error_code: str = "BUSINESS_CONFLICT"):
        super().__init__(
            message=message,
            error_code=error_code,
            status_code=409,
        )

class PermissionDeniedException(AppBaseException):
    """身份已确认但无权限操作 (403)"""
    def __init__(self, message: str = "当前用户缺乏执行该操作的权限"):
        super().__init__(
            message=message,
            error_code="PERMISSION_DENIED",
            status_code=403,
        )
2. 全局拦截与统一转换流水线
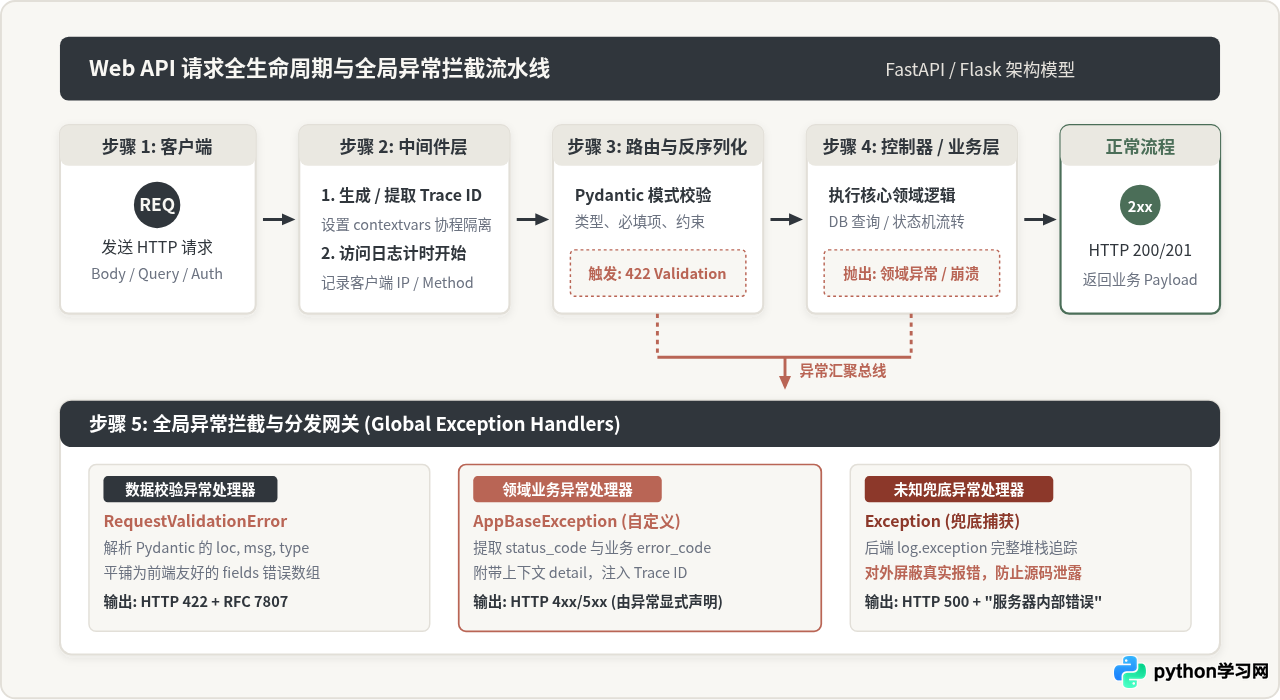
在 Web 入口层挂载集中式异常处理器。我们需要处理三类异常:自定义业务异常、Pydantic 输入校验异常、以及未捕获的系统崩溃兜底异常:
# main.py
import uuid
import logging
from contextvars import ContextVar
from fastapi import FastAPI, Request
from fastapi.responses import JSONResponse
from fastapi.exceptions import RequestValidationError
from pydantic import BaseModel, Field

from exceptions import (
    AppBaseException,
    ResourceNotFoundException,
    BusinessConflictException,
)

# 协程隔离的请求追踪标识
request_trace_id: ContextVar[str] = ContextVar("trace_id", default="")
logger = logging.getLogger("api_gateway")
logging.basicConfig(level=logging.INFO)

app = FastAPI(title="Production Web API")

@app.middleware("http")
async def trace_and_log_middleware(request: Request, call_next):
    """请求上下文注入 Trace ID 中间件"""
    trace_id = request.headers.get("X-Request-ID") or str(uuid.uuid4())
    token = request_trace_id.set(trace_id)
    try:
        response = await call_next(request)
        response.headers["X-Request-ID"] = trace_id
        return response
    finally:
        request_trace_id.reset(token)

@app.exception_handler(AppBaseException)
async def app_base_exception_handler(request: Request, exc: AppBaseException):
    """捕获所有自定义业务领域异常"""
    trace_id = request_trace_id.get()
    error_payload = {
        "type": f"https://api.example.com/errors/{exc.status_code}",
        "title": exc.error_code.replace("_", " ").title(),
        "status": exc.status_code,
        "detail": exc.message,
        "instance": str(request.url.path),
        "code": exc.error_code,
        "trace_id": trace_id,
        "details": exc.details,
    }
    logger.warning("业务异常拦截: [%s] %s (Trace: %s)", exc.error_code, exc.message, trace_id)
    return JSONResponse(
        status_code=exc.status_code,
        content=error_payload,
        media_type="application/problem+json"
    )

@app.exception_handler(RequestValidationError)
async def validation_exception_handler(request: Request, exc: RequestValidationError):
    """重写 Pydantic 校验异常,输出易于前端绑定的扁平结构 (422)"""
    trace_id = request_trace_id.get()
    invalid_params = []
    for error in exc.errors():
        field_loc = " -> ".join([str(loc) for loc in error.get("loc", []) if loc != "body"])
        invalid_params.append({
            "field": field_loc,
            "message": error.get("msg", "参数不合法"),
            "type": error.get("type", "value_error"),
        })

    error_payload = {
        "type": "https://api.example.com/errors/422",
        "title": "Unprocessable Entity",
        "status": 422,
        "detail": "请求输入数据校验失败,请检查各字段约束",
        "instance": str(request.url.path),
        "code": "VALIDATION_FAILED",
        "trace_id": trace_id,
        "invalid_params": invalid_params,
    }
    return JSONResponse(
        status_code=422,
        content=error_payload,
        media_type="application/problem+json"
    )

@app.exception_handler(Exception)
async def unhandled_exception_handler(request: Request, exc: Exception):
    """系统未知异常兜底 (500):严禁向客户端泄露内部堆栈"""
    trace_id = request_trace_id.get()
    # 后端完整记录异常栈与上下文,便于告警与回溯
    logger.exception("服务端未知崩溃: %s (Trace: %s)", str(exc), trace_id)

    # 对外暴露脱敏信息
    error_payload = {
        "type": "https://api.example.com/errors/500",
        "title": "Internal Server Error",
        "status": 500,
        "detail": "服务器遭遇不可预期的内部错误,请稍后重试或联系支持人员",
        "instance": str(request.url.path),
        "code": "INTERNAL_SERVER_ERROR",
        "trace_id": trace_id,
    }
    return JSONResponse(
        status_code=500,
        content=error_payload,
        media_type="application/problem+json"
    )
unhandled_exception_handler 兜底处理器中,切记不要直接把 traceback.format_exc() 或 str(exc) 返回给调用端。未经验证的底层报错信息(例如 SQL 语法错误、密码哈希库调用栈、内部容器绝对路径)是渗透测试与系统攻击的高价值情报。真正的堆栈追踪应只记录在日志系统中,向客户端交付的响应仅保留统一友好的提示及能够定位该条日志的 trace_id。
四、客户端消费与生产工程化关键实践
建立了标准化的状态码与错误体系后,API 的工程化价值需要在客户端接入与运维可观测性中充分兑现:
1. 客户端消费契约与自动化分支
统一契约能够大幅简化客户端(Web/iOS/Android/微服务调用方)的网络请求库设计:
- HTTP 层守卫:网络拦截器首要判断 HTTP 状态码是否属于
2xx。若非 2xx,直接进入统一的异常派发逻辑,不需要在每个业务回调里重复写if res.code == 0。 - 401 统一重定向:拦截到 401 自动触发 Token 刷新流程;若刷新失败则清空凭证重定向至登录页。
- 422 字段错误自动高亮:前端直接遍历
invalid_params数组,将报错信息自动挂载到对应的表单输入组件下方。 - 统一错误弹窗:未匹配的通用 4xx/5xx 错误直接读取
detail进行 Toast 提示,并附带复制trace_id按钮,极大降低客服报障沟通成本。
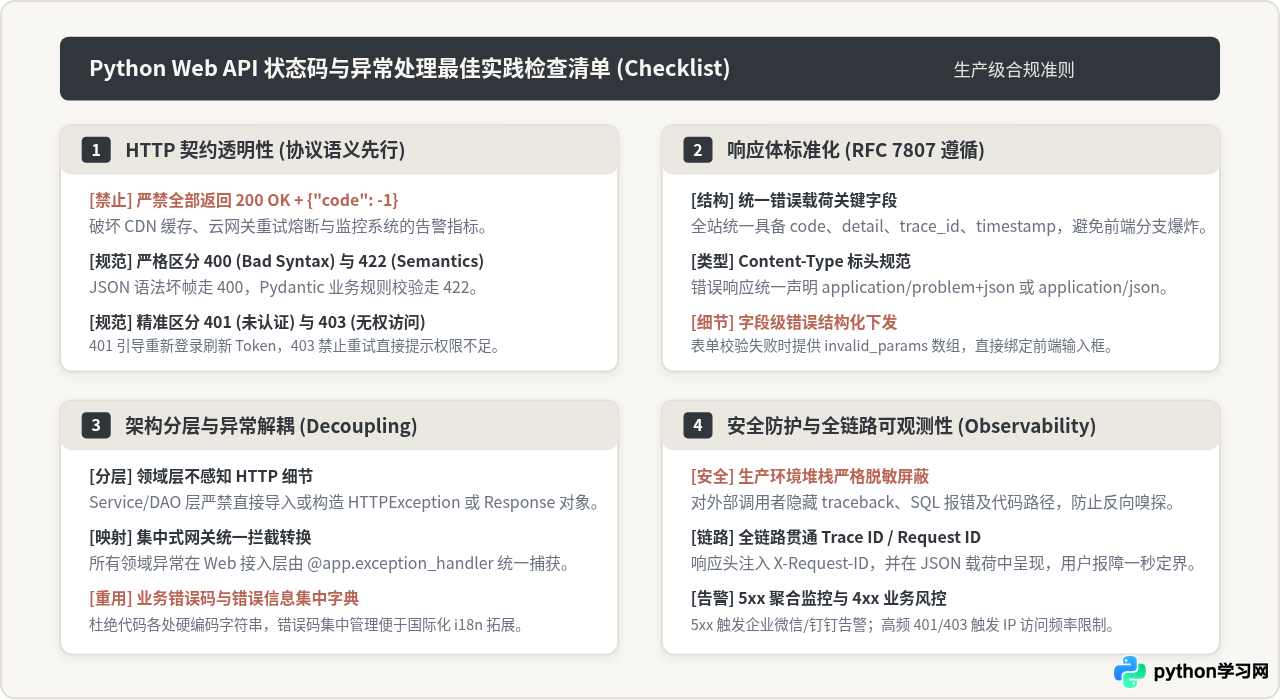
2. 架构治理与最佳实践检查表
在接口评审与持续交付中,建议将以下规范作为代码审查(Code Review)的核对准则:
五、总结与设计权衡
状态码与异常处理绝非单纯的“代码风格”偏好,而是系统间协同的坚固基石。在 Python Web API 的设计中,坚持领域异常的分层抽象保证了业务核心的纯粹性;严格遵循 HTTP 语义与 RFC 7807 规范,让前端应用、网关中间件与监控体系获得了极致的确定性;而通过脱敏保护与全链路 Trace ID 的打通,则实现了在生产极端异常下的安全与快速止血能力。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















