


Python密码验证中怎么处理空格与空值异常
深入解析在Python密码验证逻辑中,如何正确处理None空对象、空字符串、纯空白字符及首尾空格,避免常见的AttributeError与安全逻辑漏洞。
在 Python 应用程序开发中,密码验证是身份认证的第一道防线。处理密码验证中的空格与空值异常,核心在于“分层防御与语义识别”:首先在类型层拦截 None 及非字符串对象以防止程序发生 AttributeError 崩溃;接着判别纯空字符串与纯空白字符并以明确的校验异常予以阻断;最后根据业务安全规范对首尾空格采取显式警告或一致性归一化,同时保留内部空格以支持高强度的密码短语(Passphrase)。通过严密区分异常类型与输入状态,可以保证系统既不会因恶意入参崩溃,也不会因隐式篡改产生前后端登录不一致的问题。
一、常见隐患:空值与空格引发的两类典型问题
在编写密码校验逻辑时,初学者往往习惯直接使用简单的字符串判断或直接调用处理方法,这通常会带来两类严重隐患:
- 未防御空值导致的运行时崩溃:前端提交表单时若键名拼错、请求体格式解析失败,或者在调用验证函数时传入了
None,直接执行password.strip()会立即抛出AttributeError: 'NoneType' object has no attribute 'strip'。若没有针对性的捕获与拦截,会导致接口返回 500 服务器内部错误,暴露内部堆栈信息。 - 把空格等同于字符引发的逻辑失效:如果仅校验密码长度(例如
len(password) >= 8),连续输入 8 个空格" "将轻易绕过校验。这种无任何熵值的密码在哈希后存入数据库,将成为巨大的安全隐患。
二、深入辨析:四种输入形态与处理策略
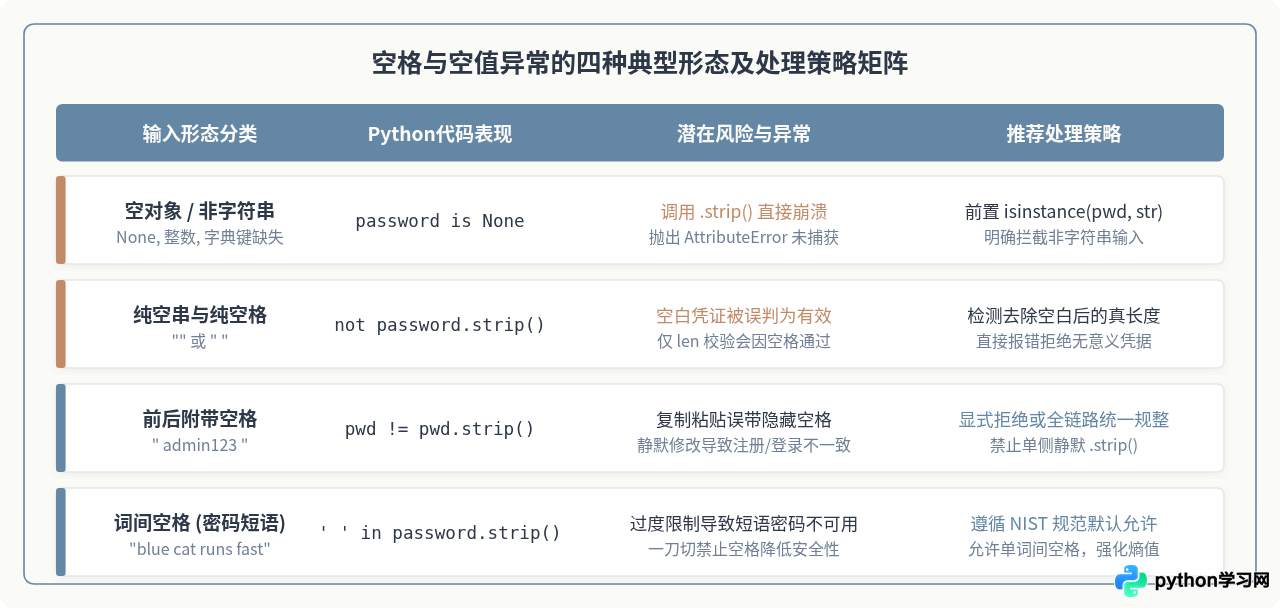
为了精准防御,我们必须厘清密码输入中出现的四种具体形态。每种形态在 Python 中具有不同的逻辑特征,应对方式也必须有所区分:
1. NoneType 与非字符串入参
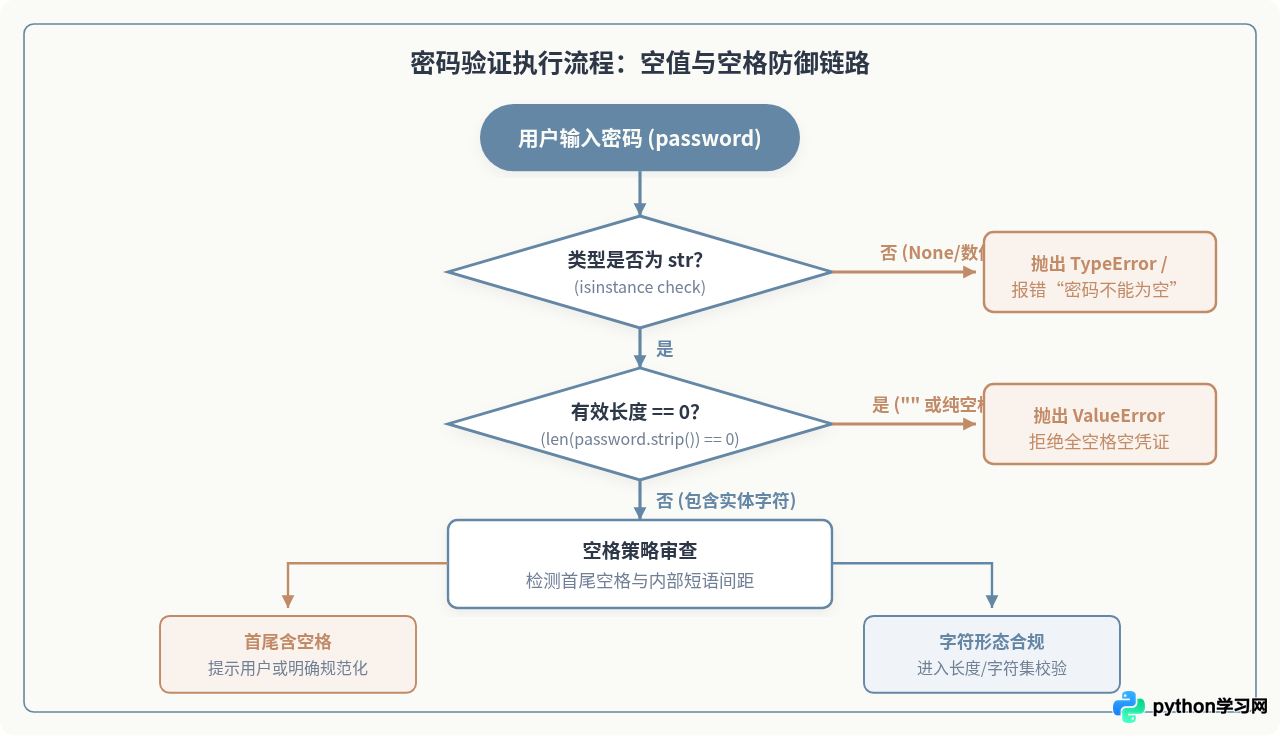
在 API 接口中,request.json.get("password") 在字段缺失时会默认返回 None;也有可能因客户端数据类型错误传入了整数(如 12345678)。处理原则是必须在第一步执行类型断言,确保变量是严格的 str 类型,防止后续方法调用失败。
2. 纯空字符串与纯空格字符串
纯空字符串 "" 和连续多个空格组成的字符串 " " 属于无意义凭据。判断纯空或纯空格的最佳做法是检查去空后的有效长度:len(password.strip()) == 0。只要有效长度为 0,就应当立即抛出自定义验证异常或返回失败提示,拒绝此类注册或修改。
3. 首尾附带空格
用户在输入或从密码管理器复制密码时,偶尔会不小心在开头或结尾多选了一个空格。对此,业内存在两种主流实践:
- 严格拒绝(推荐):检测到
password != password.strip()时,直接提示用户“密码首尾不得包含空格”。这样可以让用户明确知道自己复制了多余字符,防止日后手动输入时因为漏输首尾空格导致登录失败。 - 全局一致规整:若产品策略决定自动裁切首尾空格,则必须确保注册、修改密码、登录验证的所有入口调用同一套标准预处理逻辑。绝不能在注册时调用了
strip()存入哈希,登录验证时却直接对未strip()的原文哈希比对。
4. 内部词间空格(密码短语)
现代安全规范(如 NIST SP 800-63B)强烈推荐使用由多个单词组成的密码短语(例如 "correct horse battery staple")。这类密码易于记忆且密码熵极高。因此,严禁在代码中写出 if " " in password 这样的硬编码限制,否则会剥夺用户使用高强度密码短语的权利。
三、实现方案:构建防御式密码校验器
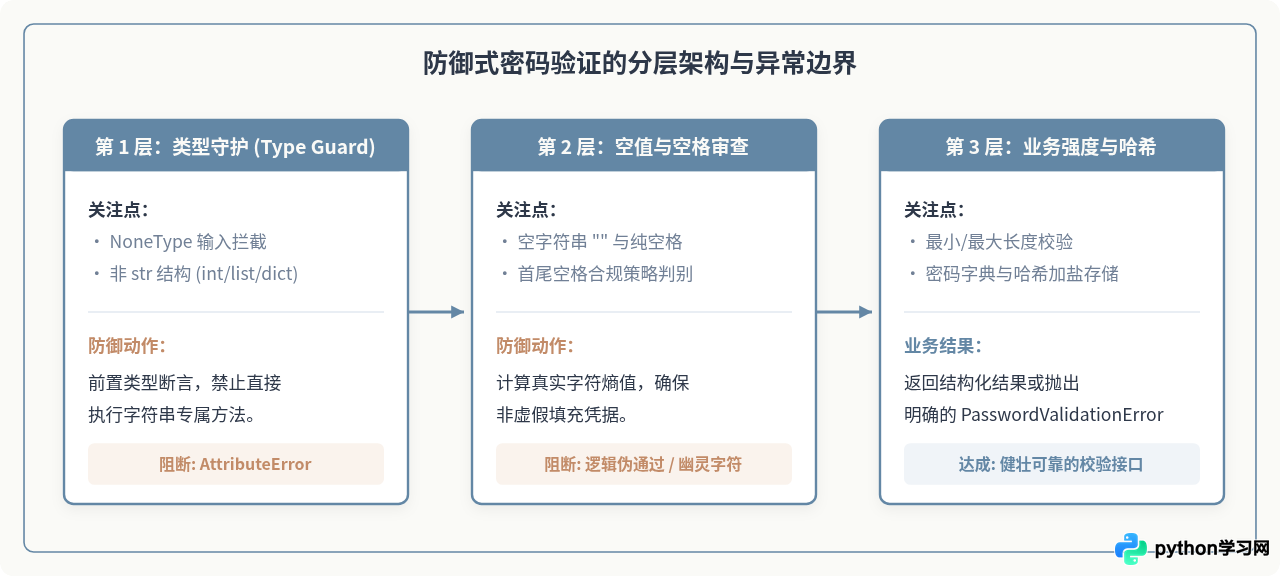
实现密码验证时,推荐采用“自定义异常分层”或“返回结构化验证元组”的方式。以下提供一个生产级别的 Python 密码预处理与校验实现,完整覆盖了类型检查、空值拦截、空格审查及长度规则:
# -*- coding: utf-8 -*-
from typing import Tuple, Optional


class PasswordValidationError(ValueError):
    """自定义密码业务验证异常"""
    pass


def validate_password_input(
    password: Optional[str],
    min_length: int = 8,
    max_length: int = 128,
    allow_leading_trailing_spaces: bool = False
) -> Tuple[bool, str]:
    """
    对用户输入的密码进行空值与空格防御性校验。

    :param password: 待验证的原始密码输入
    :param min_length: 密码最小有效长度,默认 8
    :param max_length: 密码最大长度,默认 128
    :param allow_leading_trailing_spaces: 是否允许首尾空格,默认 False
    :return: (is_valid, error_message) 校验结果与错误提示
    """
    # 步骤 1:类型守护,拦截 None 及非字符串异常
    if password is None:
        return False, "密码不能为空,请输入密码"
    if not isinstance(password, str):
        return False, f"密码必须为文本字符串,收到了非法类型: {type(password).__name__}"

    # 步骤 2:空值及纯空白字符拦截
    # 利用 not password 快速判断空串,再用 strip() 判断是否仅由空白构成
    if not password:
        return False, "密码内容不能为空"
    if not password.strip():
        return False, "密码不能全部由空格或空白字符组成"

    # 步骤 3:首尾空格审查
    has_leading_space = password.startswith((' ', '\t', '\n', '\r'))
    has_trailing_space = password.endswith((' ', '\t', '\n', '\r'))

    if (has_leading_space or has_trailing_space) and not allow_leading_trailing_spaces:
        return False, "密码开头或结尾不能包含空格,请检查是否误复制了多余字符"

    # 步骤 4:有效长度与复杂度基础校验
    # 注意:在允许词间空格的前提下,校验长度应基于实际有效字符
    clean_len = len(password)
    if clean_len < min_length:
        return False, f"密码长度至少需要 {min_length} 个字符"
    if clean_len > max_length:
        return False, f"密码长度不能超过 {max_length} 个字符"

    # 校验通过
    return True, ""
四、测试与验证:覆盖各类边界用例
为验证上述逻辑的严密性,我们可以编写单元测试或脚本,覆盖可能导致程序异常的极端边界用例:
# 验证示例与边界测试
if __name__ == "__main__":
    test_cases = [
        (None, "空对象 (NoneType)"),
        (12345678, "整数入参 (非 str)"),
        ("", "纯空字符串"),
        ("        ", "连续 8 个纯空格"),
        ("\t\n  ", "纯制表符与换行符"),
        (" p@ssword123", "开头附带空格"),
        ("p@ssword123 ", "结尾附带空格"),
        ("correct horse battery staple", "合法的密码短语(含词间空格)"),
        ("MySecure#Pass2026", "标准常规强密码"),
    ]

    print("=" * 60)
    print("密码验证用例执行结果:")
    print("=" * 60)

    for pwd, desc in test_cases:
        passed, msg = validate_password_input(pwd)
        status = "【通过】" if passed else "【拒绝】"
        detail = "验证合规" if passed else msg
        print(f"用例: {desc:<26} -> {status} : {detail}")
运行上述测试用例,将得到如下规范的测试结果:
============================================================
密码验证用例执行结果:
============================================================
用例: 空对象 (NoneType)           -> 【拒绝】 : 密码不能为空,请输入密码
用例: 整数入参 (非 str)           -> 【拒绝】 : 密码必须为文本字符串,收到了非法类型: int
用例: 纯空字符串                   -> 【拒绝】 : 密码内容不能为空
用例: 连续 8 个纯空格              -> 【拒绝】 : 密码不能全部由空格或空白字符组成
用例: 纯制表符与换行符              -> 【拒绝】 : 密码不能全部由空格或空白字符组成
用例: 开头附带空格                 -> 【拒绝】 : 密码开头或结尾不能包含空格,请检查是否误复制了多余字符
用例: 结尾附带空格                 -> 【拒绝】 : 密码开头或结尾不能包含空格,请检查是否误复制了多余字符
用例: 合法的密码短语(含词间空格)    -> 【通过】 : 验证合规
用例: 标准常规强密码               -> 【通过】 : 验证合规
避坑提醒:切勿使用宽泛的 try...except Exception: pass 吞掉校验过程中的异常。底层若捕获到未预期的系统异常(例如内存分配不足或操作系统加密库调用失败),应记录完整日志并抛出,而不是将其伪装成“密码格式不正确”,这会极大增加后续运维排错的成本。
五、工程实践准则总结
在 Python 密码校验的具体工程落地中,请牢记以下推荐实践与反模式警示:
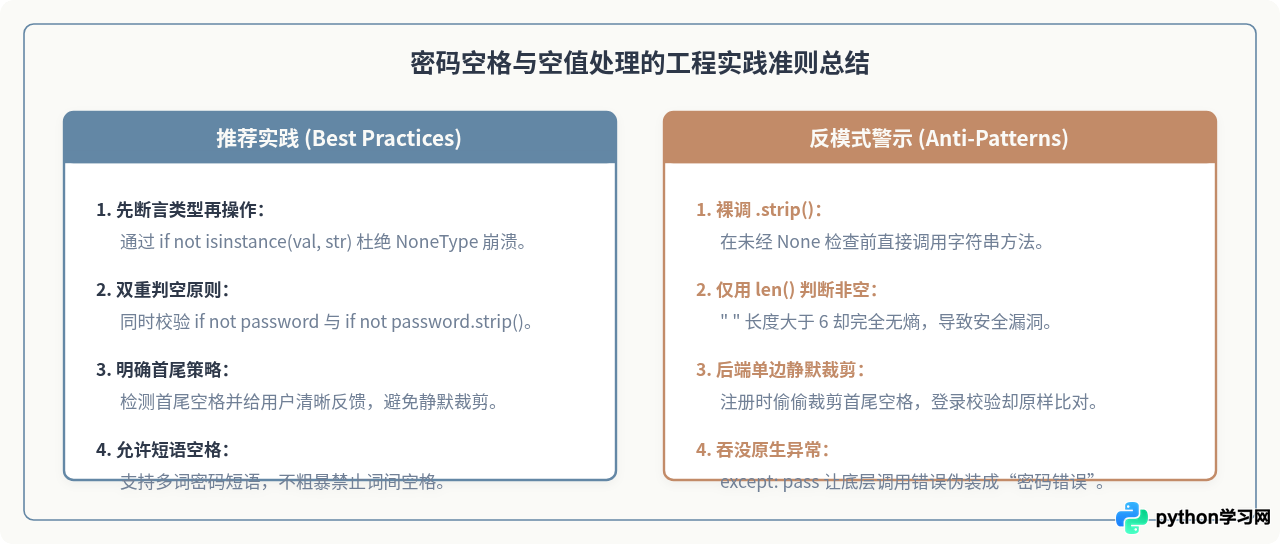
- 先判断类型,再调用方法:永远在调用
.strip()、.startswith()或正则匹配之前断言isinstance(password, str)。 - 拒绝纯空白凭据:牢记
len(" ") > 0,必须结合password.strip()判定有效字符内容。 - 拒绝单边静默篡改:避免在后端控制器里偷偷做
password = password.strip()而前端界面未予说明;保持行为透明或给用户明确的格式提示。 - 包容密码短语:内部空格是提升密码复杂度与易记性的利器,不要在正则中排斥
\s,仅需限制其不作为单独的前后边界字符。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















