


Python 3.6.5官方归档下载地址在哪里?怎么确保安装包安全
详细介绍Python 3.6.5官方归档下载地址与FTP镜像路径,解析不同系统安装包选型,并提供通过HTTPS源确认、Windows Authenticode数字签名、MD5/SHA256哈希比对以及GPG密钥鉴真的完整安全校验方法。
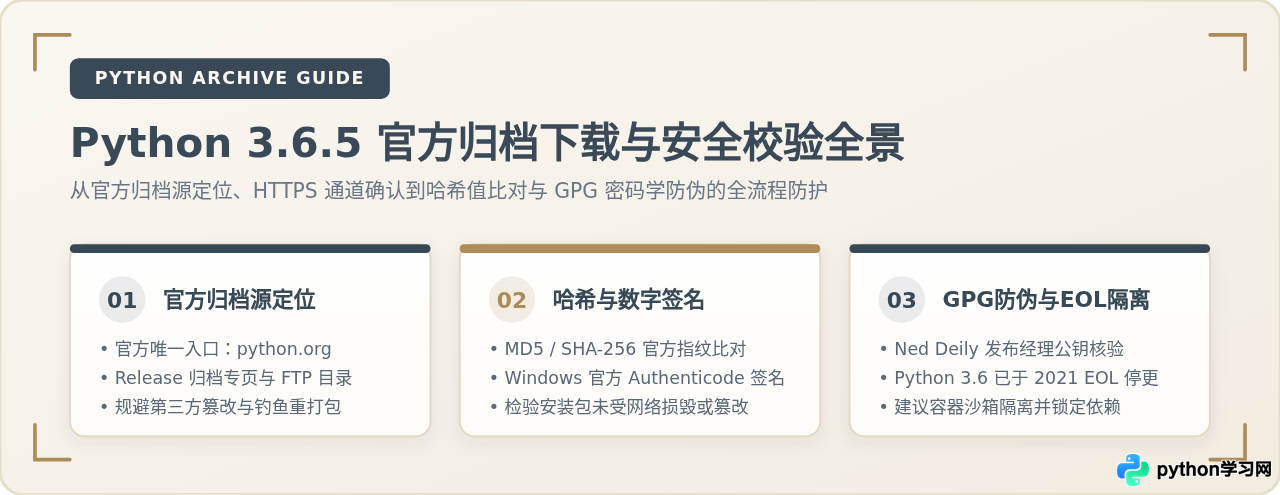
https://www.python.org/downloads/release/python-365/,底层 FTP 镜像归档根目录为 https://www.python.org/ftp/python/3.6.5/。要确保下载的安装包未受篡改且来源真实,核心流程包括三步:首先严格通过带有 HTTPS 证书的官方域名下载,其次比对官网发布的 MD5 校验和与 Windows 官方数字签名,最后在严苛生产环境中通过发布经理(Ned Deily)的 GPG 公钥验证 .asc 签名文件。本文将详细说明官方归档地址的获取途径、不同系统安装包的选取规则,以及完整的完整性校验与运行安全防护方案。
一、Python 3.6.5 官方归档下载地址与文件目录
Python 3.6.5 发布于 2018 年 3 月 28 日,是 Python 3.6 系列中维护状态极其稳固的一个小版本。在很多遗留项目维护、特定科学计算库依赖(例如早期的特定版本 TensorFlow、PyTorch 依赖环境)或企业级服务器维护场景中,开发者仍然需要部署或重现该版本的运行环境。
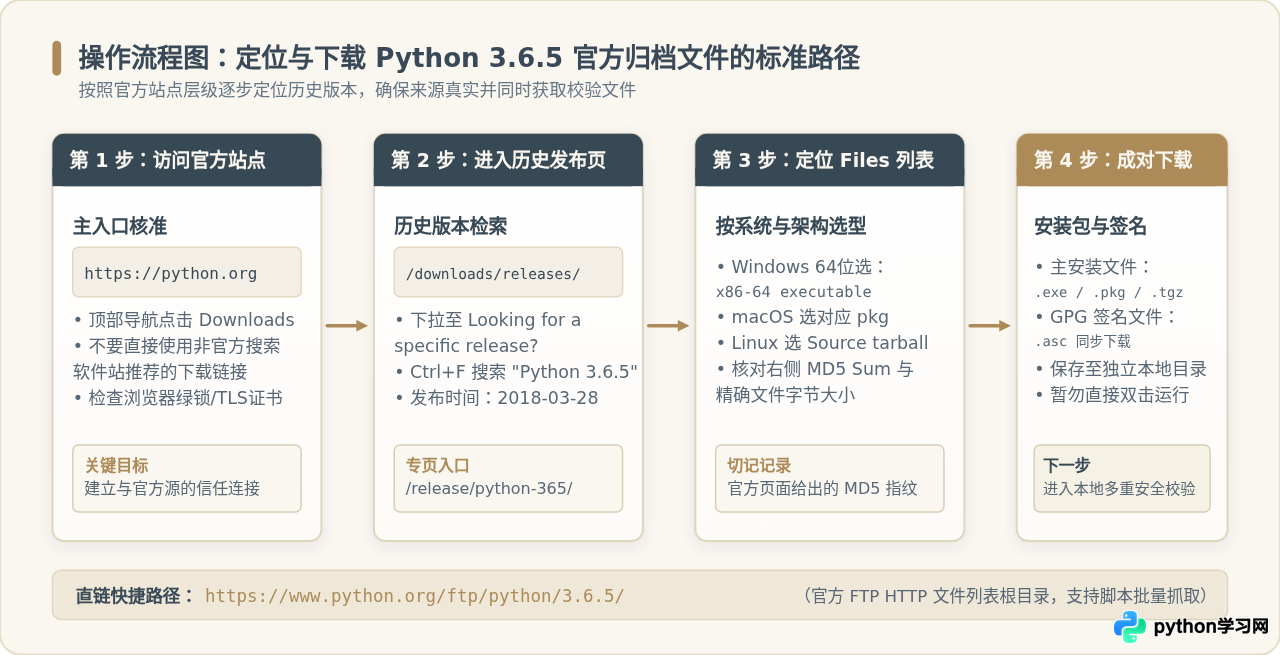
Python 官方对所有历史发布版本均实行长期归档托管。但由于 Python 官网首页默认只突出显示当前最新发布版本(如 Python 3.11 或 3.12+),历史归档被整理在专门的历史发布列表和 FTP 根目录中。以下是官方权威的获取入口:
-
Web 版本专页:
https://www.python.org/downloads/release/python-365/
该页面是包含详细 Release Notes、重大改动说明以及页面末尾完整文件列表(Files 表格)的官方版本主页。 -
官方 FTP 镜像根目录:
https://www.python.org/ftp/python/3.6.5/
该目录是 Web 服务器背后的文件仓库根路径,提供全部源码包、安装程序及配套.asc签名文件的直接下载,便于使用wget、curl等脚本化工具自动抓取。
在下载页面底部的 Files 列表中,官方根据操作系统类型和架构组织了不同的安装介质。选择时应严格对应宿主系统的位宽与运行要求:
| 操作系统与类型 | 官方文件名 | 官方发布 MD5 校验和 | 适用场景与架构说明 |
|---|---|---|---|
| Windows (64位) | python-3.6.5-amd64.exe |
fa58a43f87b8d8cf9f0e4da24df1ba4a |
现代 64 位 Windows 系统推荐,支持大内存寻址 |
| Windows (32位) | python-3.6.5.exe |
12d2b509ef999bb57201bc6c1e309cb9 |
32 位 Windows 系统或需兼容特定 32 位 DLL 库 |
| macOS (10.9+) | python-3.6.5-macosx10.9.pkg |
0bcecf76751c6b16008e42f9e4210dd9 |
适用于 macOS 10.9 及更高版本的 64 位图形安装包 |
| macOS (10.6+) | python-3.6.5-macosx10.6.pkg |
38f71aa5aa6ba77647d6ce1ff4c67ea9 |
适用于 macOS 10.6+ 的 64位/32位双架构兼容安装包 |
| Linux / 源码 (Gzip) | Python-3.6.5.tgz |
b21c437a3c36c6426466f809989329be |
Linux、Unix 系统源码编译安装标准源码包 |
| Linux / 源码 (XZ) | Python-3.6.5.tar.xz |
f434053ba1b5c8a5047fa3049f7a59c3 |
高压缩比 XZ 源码包,网络受限环境优选 |
二、为什么必须防范非官方下载渠道与篡改风险?
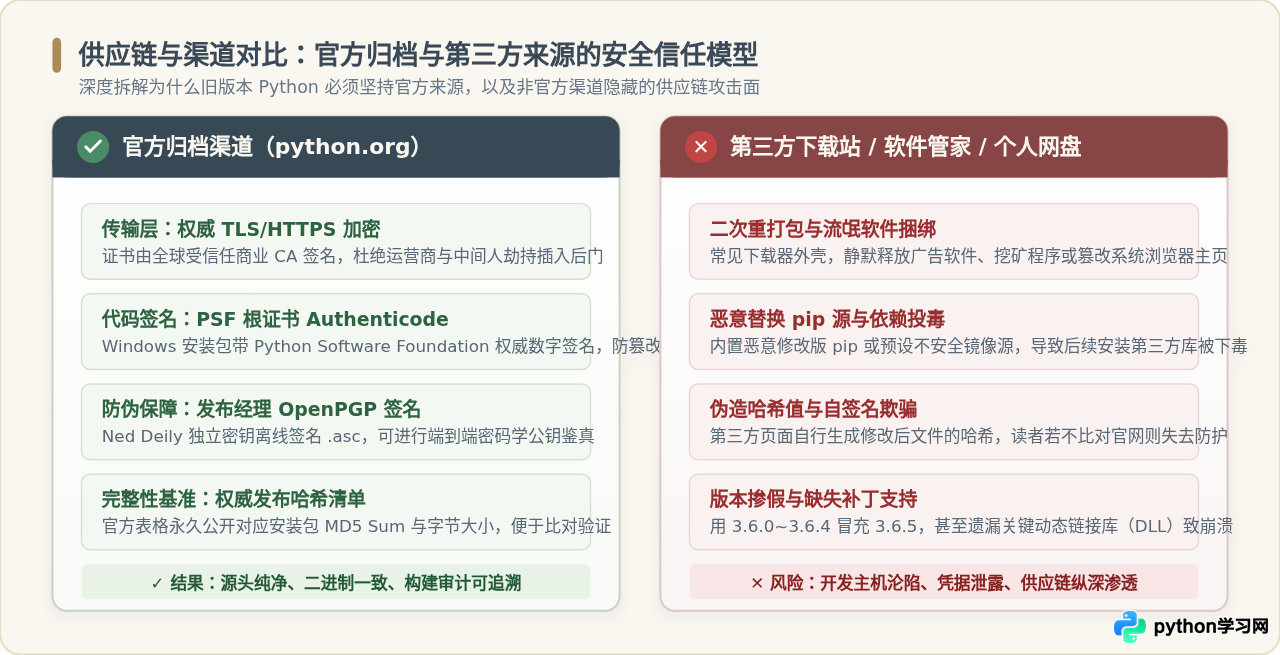
当开发者在常规搜索引擎中输入“Python 3.6.5 下载”时,常常会排在前面的第三方软件下载站、技术博客网盘或网民上传的压缩包。由于 Python 3.6 系列属于老旧版本,攻击者或流氓软件分发商非常偏爱利用老旧版本的安装包作为木马分发载体。
从软件供应链安全的角度来看,非官方渠道下载的安装程序存在显著威胁:
-
捆绑静默安装与后门注入:许多非官方站点的
.exe并非官方原生可执行程序,而是封装了“下载器外壳”的重打包程序。在点击安装的同时,可能会向系统的AppData或注册表启动项中注入流氓广告程序甚至隐蔽挖矿脚本。 -
篡改默认 pip 配置与依赖源下毒:恶意篡改的 Python 安装包可以预先修改标准库中的
site-packages或pip.ini配置文件,将默认 PyPI 源指向伪造的镜像服务器。后续只要在项目中执行pip install,就会静默下载包含恶意代码的后门第三方包。 - 缺乏数字签名与真实性保障:第三方自建网盘或者个人博客站即便展示了所谓的“MD5”,该 MD5 也往往是根据已被篡改的安装包生成的,若不回到官方发布源进行核对,本地比对将完全失去防御意义。
三、怎么确保安装包安全?四维校验实操方案
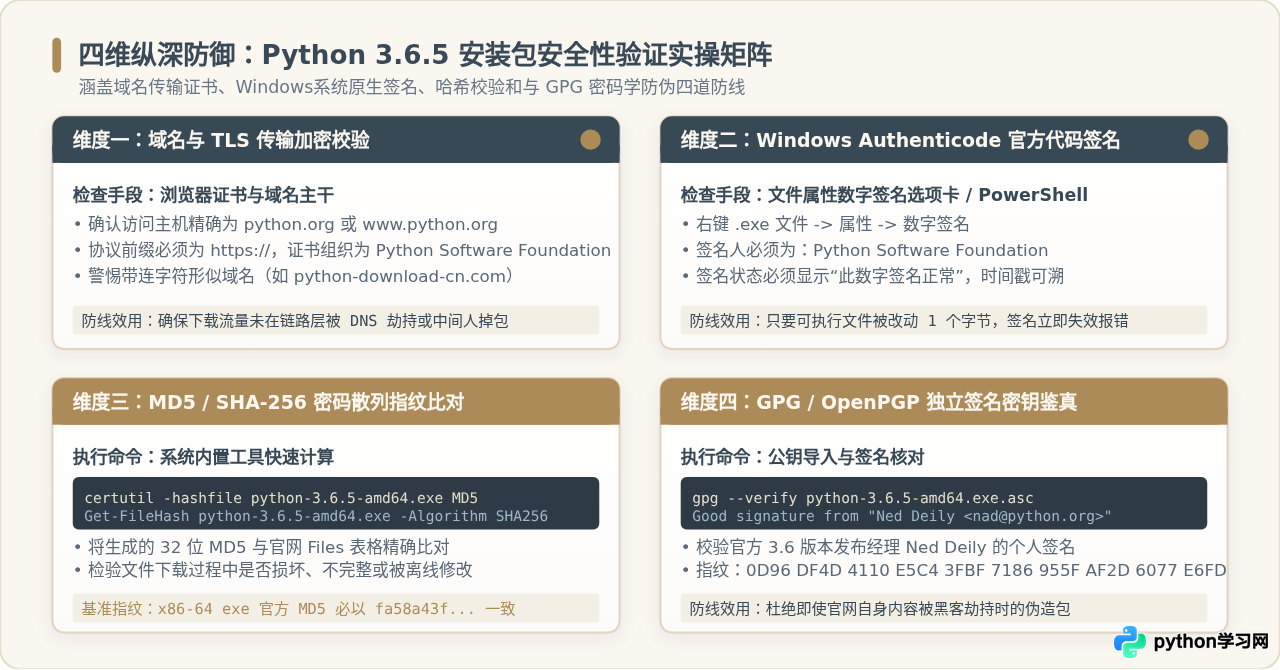
为了确保下载的 Python 3.6.5 安装包 100% 为官方原版构建且未在网络传输中被劫持或篡改,建议按以下四道防线依次执行检验:
1. 域名与 TLS/HTTPS 通道验证
无论通过浏览器还是命令行工具,必须确认发起下载请求的 URL 主机名精确属于 python.org 或 www.python.org。检查浏览器地址栏中的证书信息,颁发对象应当为 Python 官方运营组织(Python Software Foundation),证书链根植于受信任的公共证书颁发机构。严禁在 http:// 明文连接下下载可执行安装程序。
2. Windows 平台:验证 Authenticode 官方数字签名
Python 官方为所有 Windows 平台发布的安装包(.exe 与 .msi)均施加了微软标准的 Authenticode 代码签名。只要可执行文件的二进制代码哪怕被恶意修改了 1 个字节,数字签名就会彻底失效并告警。
图形界面检查方法:
- 在已下载的
python-3.6.5-amd64.exe文件上点击鼠标右键,选择“属性”。 - 在弹出的对话框顶部切换到“数字签名”选项卡。
- 在签名列表中选中签名,确认签名人名称精确为 “Python Software Foundation”。
- 点击“详细信息”按钮,系统必须提示 “此数字签名正常”。若显示“签名无效”或签名人为空,应立刻删除该文件。
PowerShell 自动化校验命令:
Get-AuthenticodeSignature .\python-3.6.5-amd64.exe | Format-List
3. 密码学哈希比对(MD5 / SHA-256)
在官方 Release 页面中,官方明确列出了每个文件的 MD5 校验和(例如 python-3.6.5-amd64.exe 对应的 MD5 值为 fa58a43f87b8d8cf9f0e4da24df1ba4a)。下载完成后,在本地独立计算该散列值并比对。
Windows 命令行计算 MD5:
certutil -hashfile python-3.6.5-amd64.exe MD5
macOS / Linux 计算 MD5 与 SHA-256:
# macOS 系统
md5 python-3.6.5-macosx10.9.pkg

# Linux 系统计算源码包哈希
md5sum Python-3.6.5.tgz
sha256sum Python-3.6.5.tgz
比对要点:计算出的哈希字符串不区分大小写,但必须 32 位全字符精确一致。如果出现任何一位不匹配,说明安装包在下载过程中发生网络损坏或者遭遇了本地篡改,切勿继续安装。
4. 高等级防护:OpenPGP / GPG 签名鉴真
为了防范极端情况下官方服务器内容可能遭黑客短暂劫持的情形,Python 官方核心维护团队采用了基于 OpenPGP 的独立离线公钥签名机制。在 Python 3.6 的发布周期中,版本发布经理(Release Manager)为 Ned Deily。
官方每个二进制包均配备对应的 .asc 签名文件(如 python-3.6.5-amd64.exe.asc)。验证步骤如下:
# 1. 导入 Python 3.6 发布经理 Ned Deily 的官方公钥
# 公钥指纹:0D96 DF4D 4110 E5C4 3FBF  7186 955F AF2D 6077 E6FD
gpg --keyserver hkps://keyserver.ubuntu.com --recv-keys 0D96DF4D4110E5C43FBF7186955FAF2D6077E6FD

# 2. 对下载的安装包进行签名真伪校验
gpg --verify python-3.6.5-amd64.exe.asc python-3.6.5-amd64.exe
看到输出中出现 Good signature from "Ned Deily <nad@python.org>" 即表示该文件经过发布经理核心私钥的严格签名,来源真实可信。
四、遗留版本安全治理与运行隔离建议
在成功下载并验证安装包后,还必须清醒认识到 Python 3.6 版本的整体生命周期现状:
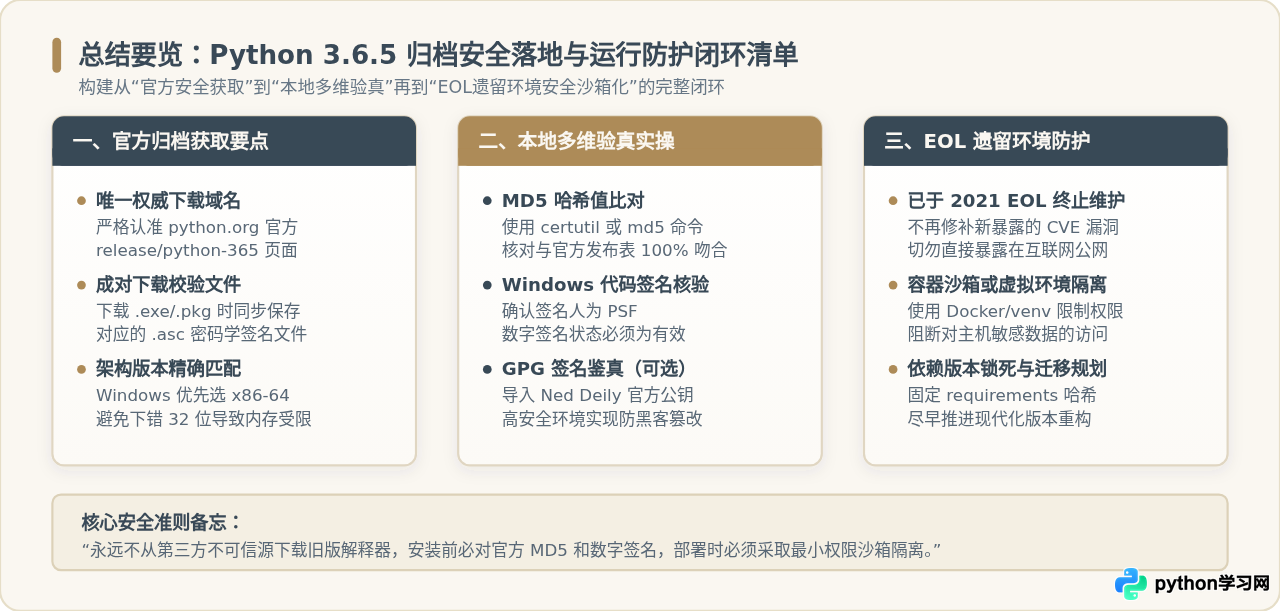
安全风险提示:Python 官方已于 2021 年 12 月 23 日 正式终止了对 Python 3.6 的全部支持(End of Life, EOL)。这意味着此后社区发现的所有重大 CVE 漏洞均不会再推送到 3.6 分支,Python 官方也不再发布任何安全补丁或更新构建。
如果业务系统因为旧项目兼容性原因必须运行 Python 3.6.5,应落实以下纵深防御措施:
-
容器化沙箱隔离:优先在 Docker 容器或轻量虚拟化环境中运行 Python 3.6.5,通过
cgroups和非特权用户限制其操作系统权限,严禁将未受防护的 Python 3.6.5 服务端接口直接暴露在公网中。 -
锁定依赖哈希并使用安全内网镜像源:在执行
pip install时,必须使用pip freeze生成固定版本的requirements.txt,并尽可能配合--require-hashes选项运行,避免由于拉取上游新库时引发链式依赖投毒。 - 建立平滑演进与升级计划:将 Python 3.6.5 视为过渡阶段的兼容手段,识别旧代码中对 3.6 特定语法的硬依赖,逐步通过语法转换工具与单元测试,将系统迁移至处于活跃维护周期内的 Python 现代版本(如 Python 3.10、3.11 或 3.12)。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















