


Python3.14的t-string模板字符串是什么
深入解析Python 3.14引入的PEP 750模板字符串(t-string),详解其延迟求值机制、Template与Interpolation核心数据结构、安全转义应用场景及与传统f-string的对比选型。
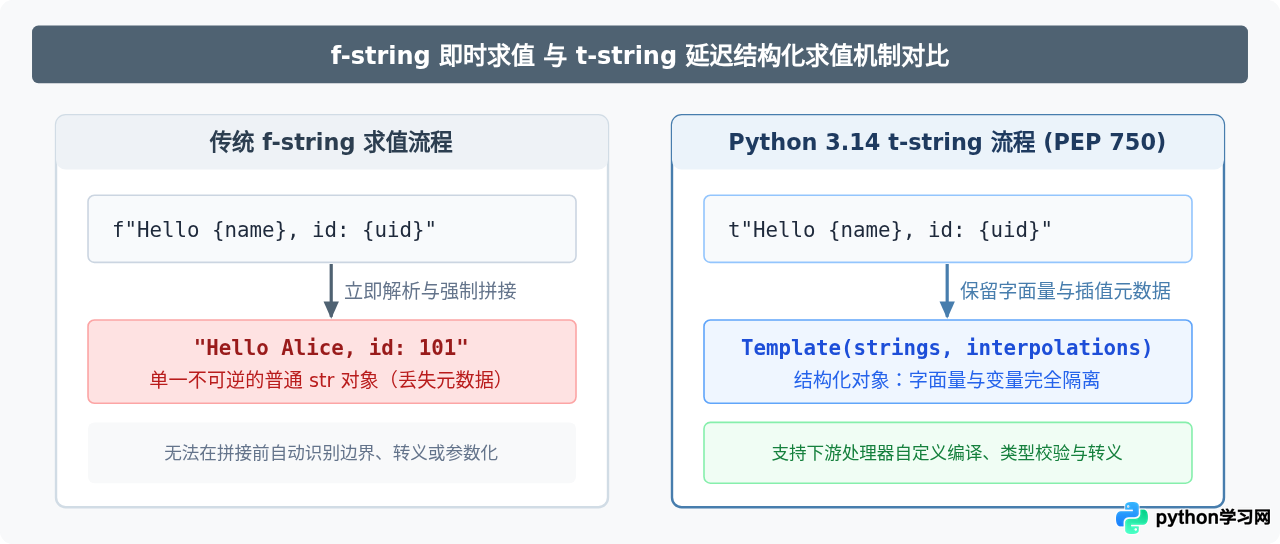
t-string(模板字符串)。它的写法与 f-string 类似(在引号前加前缀 t,例如 t"Hello {name}"),但核心行为完全不同:f-string 会在当前行立即将变量格式化并拼成普通 str 字符串;而 t-string 求值时不会生成字符串,而是生成一个包含静态文本分段与动态表达式对象的 Template 实例,让开发者能在真正拼接前对变量进行过滤、SQL参数化转换或安全转义。
从即时拼接走向延迟审查:t-string 的诞生背景
自 Python 3.6 引入 f-string 以来,字符串插值变得极其直观与高效。然而在构建 SQL 查询、HTML 网页模版、Shell 指令或带权限控制的 DSL(领域特定语言)时,f-string 的“立即求值拼接”机制极易埋下安全隐患。
以数据库操作为例,许多初学者甚至经验丰富的工程师偶尔会图省事写出如下代码:
# 存在严重 SQL 注入隐患的传统写法
user_input = "1; DROP TABLE users; --"
query = f"SELECT * FROM users WHERE id = {user_input}"
cursor.execute(query)在这段代码中,f-string 在传给 cursor.execute 之前就已经是一个普通不可分割的 str,驱动程序根本无法辨别哪些部分是安全的固定语法,哪些部分是来自外部的不可信参数。尽管可以使用参数化查询 cursor.execute("SELECT ... WHERE id = ?", (user_input,)),但多套语法并存增加了认知负担与疏忽风险。
t-string 正是为了彻底解决“优雅语法”与“安全审查”不可兼得的矛盾而设计的。它保留了与 f-string 几乎完全相同的编写体验,但将最终的渲染控制权交还给调用方或专用处理函数。
t-string 的语法定义与基础用法
在 Python 3.14 中,任何以小写字母 t 或大写字母 T 开头的单引号、双引号或三引号字符串,都会被 Python 编译器解析为 t-string。
它的语法规范与 f-string 一致,支持花括号占位符、表达式运算、转换标识符(如 !r、!s、!a)以及格式化说明符(如 :.2f)。
# Python 3.14 环境示例
name = "Alice"
score = 98.5432

# 定义一个 t-string
tmpl = t"Student {name!r} scored {score:.2f} points"

print(type(tmpl))如输出所示,tmpl 的类型并非标准的内置 str,而是来自标准库新模块 string.templatelib 的 Template 实例。这意味着它不能被无意当成字符串直接消费,确保了类型边界的明确性。
深入 Template 对象的内部组成
一个 Template 对象在内存中维护了完整的结构化分段信息。通过内置属性,可以直观观察到它的内部拆解:
strings:包含所有纯静态文本片段的只读元组(Tuple)。无论有多少个表达式,静态字符串切片始终比表达式多一个(若以表达式开头或结尾,首尾会为空字符串)。values:所有占位表达式求值后结果的元组。interpolations:包含每一个插值位置完整元信息的Interpolation对象元组。
每一个 Interpolation 对象都忠实记录了四个关键属性:
value:表达式计算后的实际值(例如98.5432)。expression:代码源码中写的表达式文本(例如字符串"score"或"user.id")。conversion:转换修饰符(如'r'、's',未指定则为空字符串)。format_spec:格式说明符(如'.2f',未指定则为空字符串)。
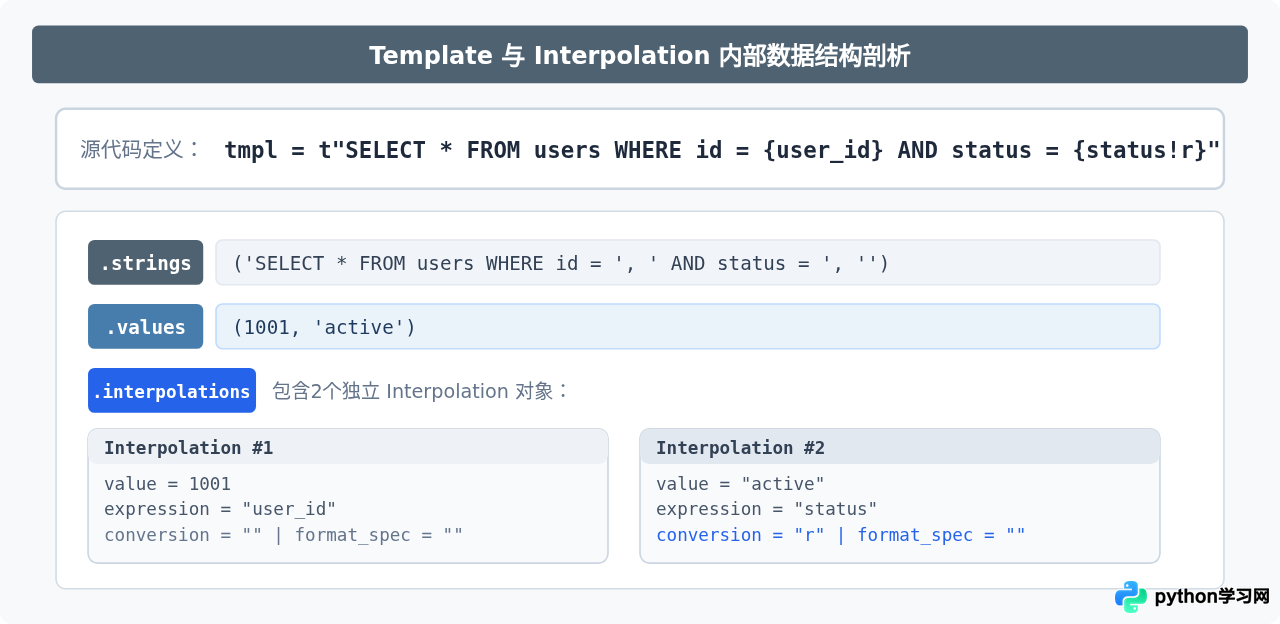
我们可以通过代码实际检验上述属性:
user_id = 1001
status = "active"
tmpl = t"SELECT * FROM users WHERE id = {user_id} AND status = {status!r}"

print("字面切片 strings:", tmpl.strings)
print("提取值 values:", tmpl.values)
for idx, item in enumerate(tmpl.interpolations, 1):
print(f"插值[{idx}]: 表达式={item.expression!r}, 值={item.value!r}, 转换符={item.conversion!r}")提取值 values: (1001, 'active')
插值[1]: 表达式='user_id', 值=1001, 转换符=''
插值[2]: 表达式='status', 值='active', 转换符='r'
实战:如何编写一个模板处理器(Template Processor)
t-string 的真正威力在于它能与模板消费函数(通常被称为 Tag 函数或 Processor)协同工作。函数接收一个 Template 对象作为参数,自行决定如何组装结果。
实战案例 1:构建自动防注入的 SQL 执行器
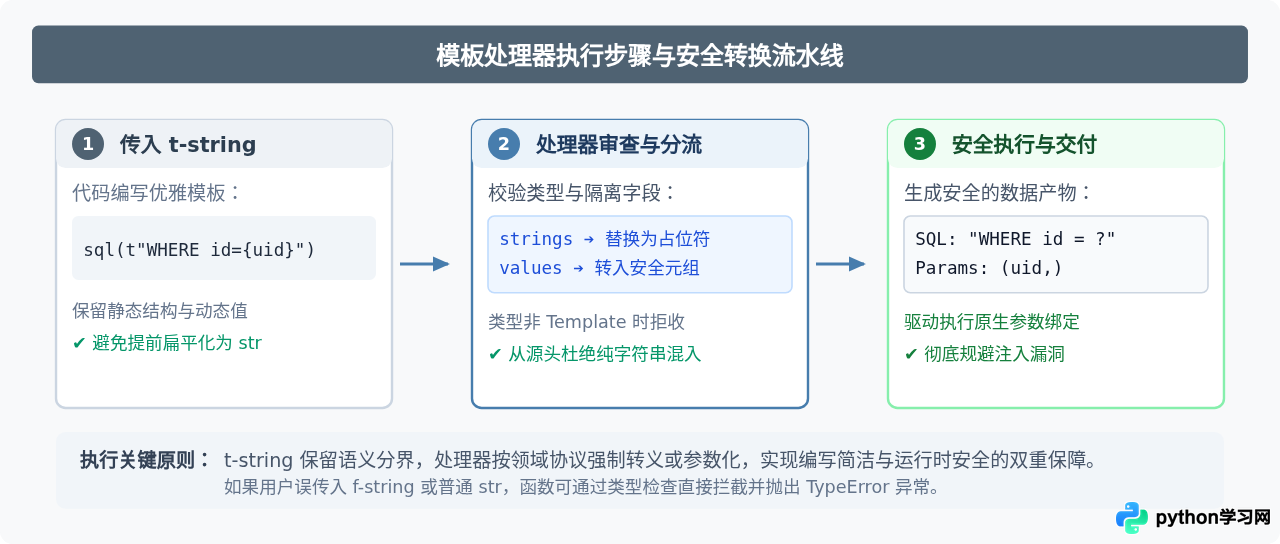
下述示例演示了如何编写一个 sql() 处理函数。该函数只接受 Template 类型入参,将所有动态插值替换为数据库占位符 ?,并将真实数据提取为参数元组,彻底隔绝 SQL 注入:
from string.templatelib import Template

def sql(tmpl: Template):
    if not isinstance(tmpl, Template):
        raise TypeError("为了安全起见,sql() 仅接受 t-string 模板,禁止传入普通字符串!")

    # 将字面段落用占位符 ? 重新连接
    parameterized_query = "?".join(tmpl.strings)
    params = tmpl.values
    return parameterized_query, params

# 使用场景:
target_id = "1005 OR 1=1"  # 恶意注入输入
query_sql, query_params = sql(t"SELECT * FROM accounts WHERE id = {target_id}")

print("生成的参数化 SQL:", query_sql)
print("提取的安全参数:", query_params)提取的安全参数: ('1005 OR 1=1',)
可以看到,即使用户传入了带有恶意攻击载荷的字符串,生成的 SQL 结构依旧严格是 SELECT * FROM accounts WHERE id = ?,恶意文本被安全地约束在参数元组中,数据库驱动在底层执行时决不会将其当作 SQL 指令来执行。
实战案例 2:HTML 自动防 XSS 转义器
在 Web 开发中,如果不加过滤直接渲染变量,极易引发跨站脚本攻击(XSS)。利用 t-string,可以构建一个具备自动转义能力的微型模板渲染器:
import html

def safe_html(tmpl: Template) -> str:
    """仅对变量内容进行 HTML 转义,保留骨架标签"""
    if not isinstance(tmpl, Template):
        raise TypeError("safe_html 仅接受 t-string 模板")

    parts = []
    # 静态切片数量始终等于插值数量 + 1
    for static_text, item in zip(tmpl.strings, tmpl.interpolations):
        parts.append(static_text)
        # 对用户动态数据进行 HTML 字符转义
        escaped_val = html.escape(str(item.value))
        parts.append(escaped_val)

    parts.append(tmpl.strings[-1])
    return "".join(parts)

# 模拟攻击载荷
malicious_payload = "<script>alert('xss');</script>"
page = safe_html(t"<div class='user-card'>Welcome, {malicious_payload}!</div>")

print(page)静态的 <div class='user-card'> 标签被原样保留,而 malicious_payload 中的 < 和 > 则被无缝转义为 HTML 实体,消除了前端被注入脚本的风险。
关键规则与常见误区
t-string 内部表达式的计算发生在定义 t-string 的时刻,而不是延迟到调用处理函数的时刻。如果花括号内包含耗时运算或函数调用(例如 t"{heavy_computation()}"),它在代码执行到该行时就会立即执行。
Template 并没有继承自内置的 str。如果你直接将 t-string 传给只接收普通字符串的系统 API(例如 open(t"file.txt") 或 json.dumps()),Python 会立刻抛出 TypeError。如果需要获取未经转义的原始拼装结果,必须显式调用对应的渲染处理器或进行字符转换。
选型指南:什么时候使用哪种字符串?
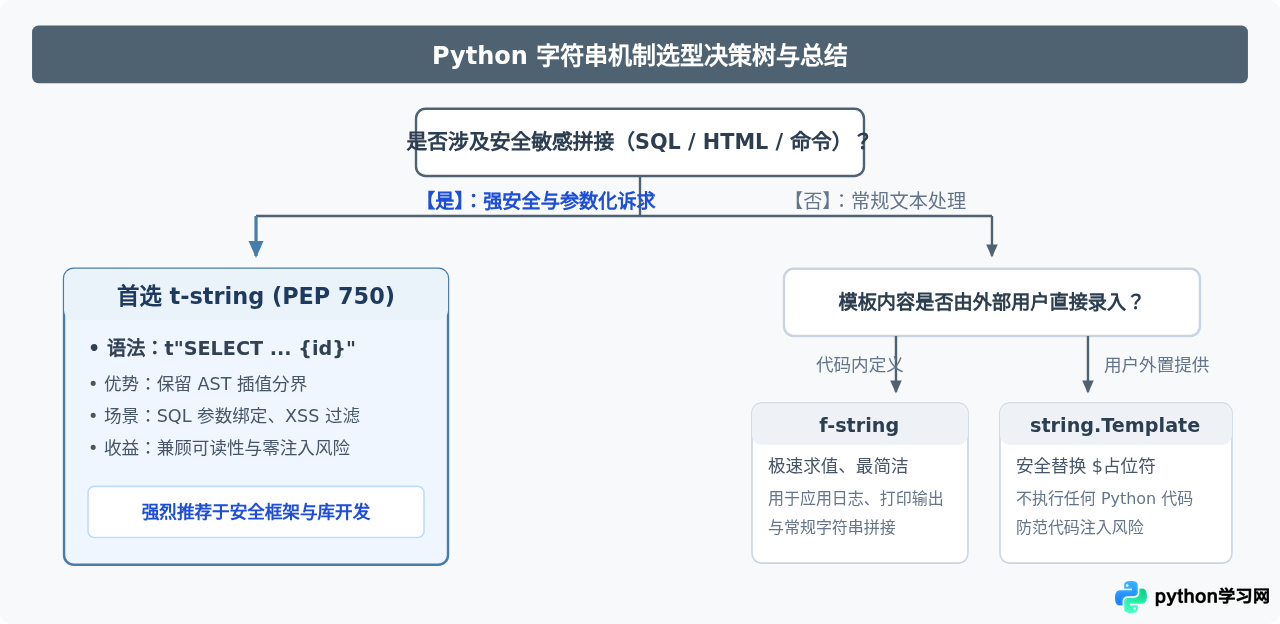
随着 Python 3.14 加入 t-string,Python 中形成了四大字符串插值机制。在日常编码与系统设计中,推荐参考下述决策路径:
| 机制 | 典型语法 | 求值时机 | 返回值类型 | 推荐使用场景 |
|---|---|---|---|---|
| f-string | f"Hello {name}" |
定义行立即求值拼接 | str |
日常日志打印、控制台输出、普通内部文本拼接 |
| t-string | t"SELECT ... {id}" |
定义行求值,延迟拼接 | Template |
SQL构建、HTML渲染、DSL、结构化审计日志、Shell拼接 |
| str.format | "Hello {}".format(n) |
调用方法时求值拼接 | str |
模板需提前声明或存储于配置文件中的场景 |
| string.Template | Template("$user") |
substitute() 时求值 |
str |
由最终不可信用户直接编辑提供的简单模板 |
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















