


Python调用系统命令最佳实践:subprocess.run参数详解与安全执行
深入解析Python标准库subprocess.run的核心参数组合、执行生命周期与安全防护实践,杜绝shell=True命令注入漏洞,掌握高鲁棒性的系统命令调用方案。
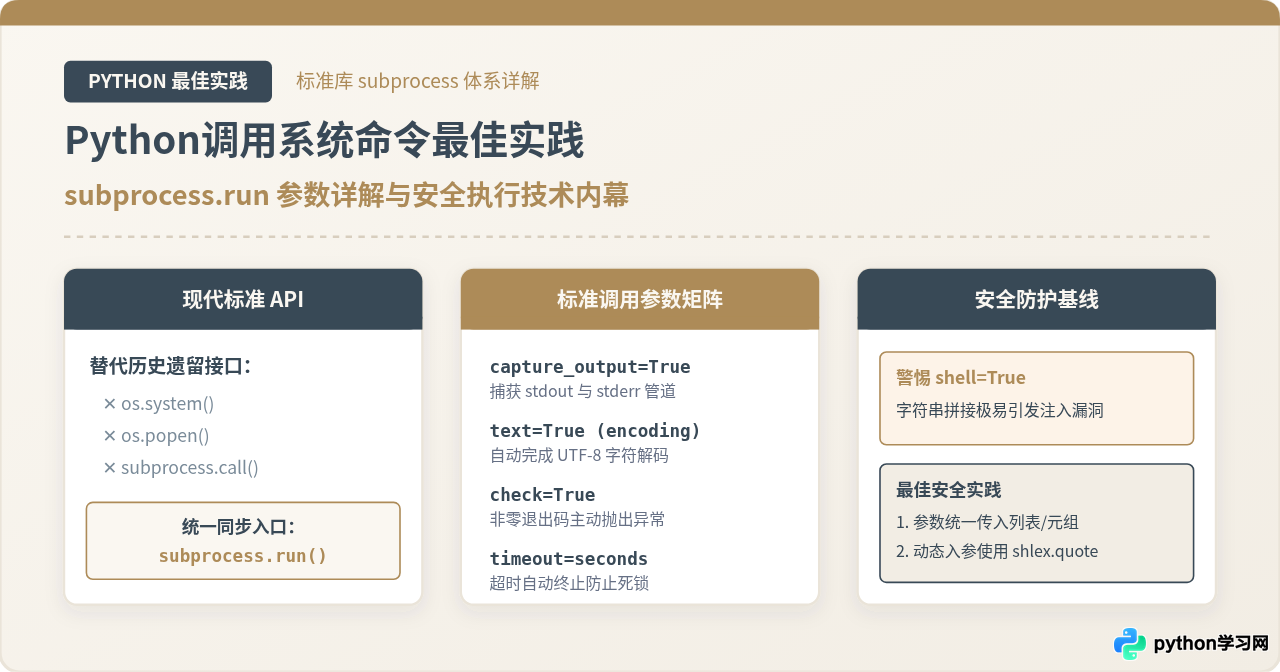
subprocess.run() 函数。它提供了对子进程生命周期的强力控制,但其参数组合和执行模式直接关乎程序的稳定性与系统安全。本文围绕 subprocess.run 的关键参数配置展开,深入解析进程隔离、管道流向、超时熔断与异常捕获,并重点讲透如何通过严谨的参数传递彻底杜绝命令注入漏洞。
1. 演进脉络:为什么必须优先选择 subprocess.run
在 Python 发展历程中,调用系统命令的方式经历过多次更迭。早期代码中常见的 os.system() 仅能将命令原样丢给底层系统的 Shell 执行,其返回值仅为进程退出的整数状态码,不仅无法直接捕获标准输出内容,而且无法进行超时防御;而 os.popen() 虽然通过管道支持流式读取,但缺乏对错误状态码的统一管理机制。
随后 Python 引入了 subprocess 模块,初期的 subprocess.call()、subprocess.check_call() 以及 subprocess.check_output() 各自承担不同职责,接口割裂。自 Python 3.5 起官方正式确立了 subprocess.run() 作为执行所有同步子进程调用的标准顶层 API。除非需要处理极其复杂的双向非阻塞异步通信(此时使用底层的 subprocess.Popen 类),绝大多数常规任务都应该使用 subprocess.run() 完成。
2. 核心架构:subprocess.run 的进程生命周期与返回值
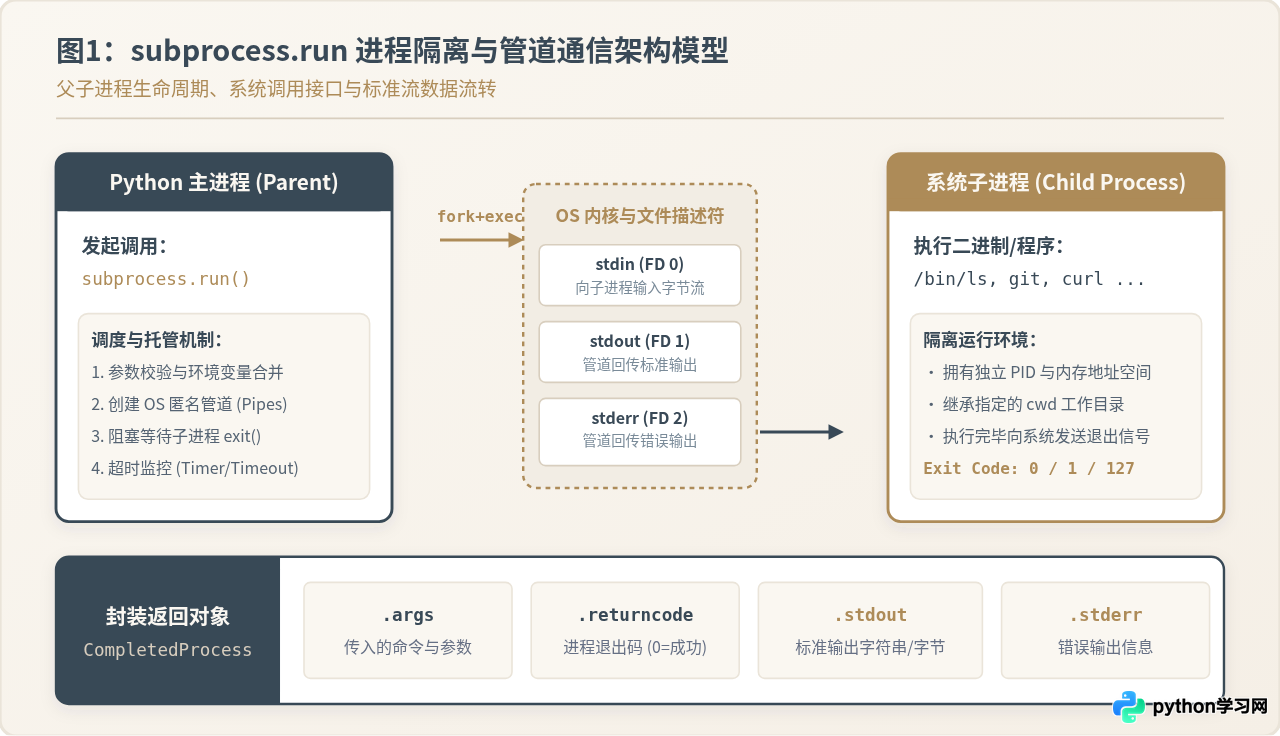
当调用 subprocess.run() 时,Python 父进程会在操作系统层面派生(fork/exec)一个独立的子进程。Python 父进程默认会进入阻塞等待状态,直到子进程执行结束,或触发预设的超时限制。
执行完毕后,函数统一返回一个 CompletedProcess 对象。该对象封装了子进程运行的关键数据:
args:记录启动子进程时传入的原始命令与参数(列表或字符串)。returncode:子进程的退出状态码。在 UNIX 与 Windows 规范中,0表示执行成功,非 0(如 1、2、127 等)代表不同类型的错误,负数则表示被操作系统信号(如 SIGKILL、SIGTERM)强行终止。stdout:捕获到的标准输出。若开启文本模式则为str,未开启则为原生的原始bytes。stderr:捕获到的标准错误输出。
3. 关键参数详解与工程配置矩阵
subprocess.run 的灵活性建立在其丰富的关键字参数之上。理解每个参数的底层作用,是编写鲁棒代码的前提。下表整理了生产环境中最常配合使用的参数:
| 参数名称 | 典型配置 | 底层作用与工程注意事项 |
|---|---|---|
args |
["git", "status"] |
命令及实参序列。首选列表形式,避免操作系统额外拉起 Shell。 |
capture_output |
True |
设为 True 等价于同时指定 stdout=PIPE, stderr=PIPE,捕获双流。 |
text |
True |
启用通用换行符及字符串自动解码。低版本等价于 universal_newlines。 |
encoding |
"utf-8" |
指定解码管道流的字符集,防止不同操作系统平台默认编码差异产生乱码。 |
check |
True |
当 returncode != 0 时自动抛出 CalledProcessError,实现失败熔断。 |
timeout |
15.0 |
单位为秒。执行耗时超过该值立即终止子进程并抛出 TimeoutExpired。 |
shell |
False (默认) |
是否经过系统的 Shell 解释器执行。除特殊场景外务必保持 False。 |
cwd |
"/path/to/work" |
显式指定子进程执行时的工作目录,不影响 Python 主进程自身当前路径。 |
env |
{**os.environ, ...} |
定制子进程的环境变量字典。建议基于现有环境增量修改,避免丢弃必要 PATH。 |
input |
"data string" |
向子进程的标准输入(stdin)管道一次性投递文本或字节数据。 |
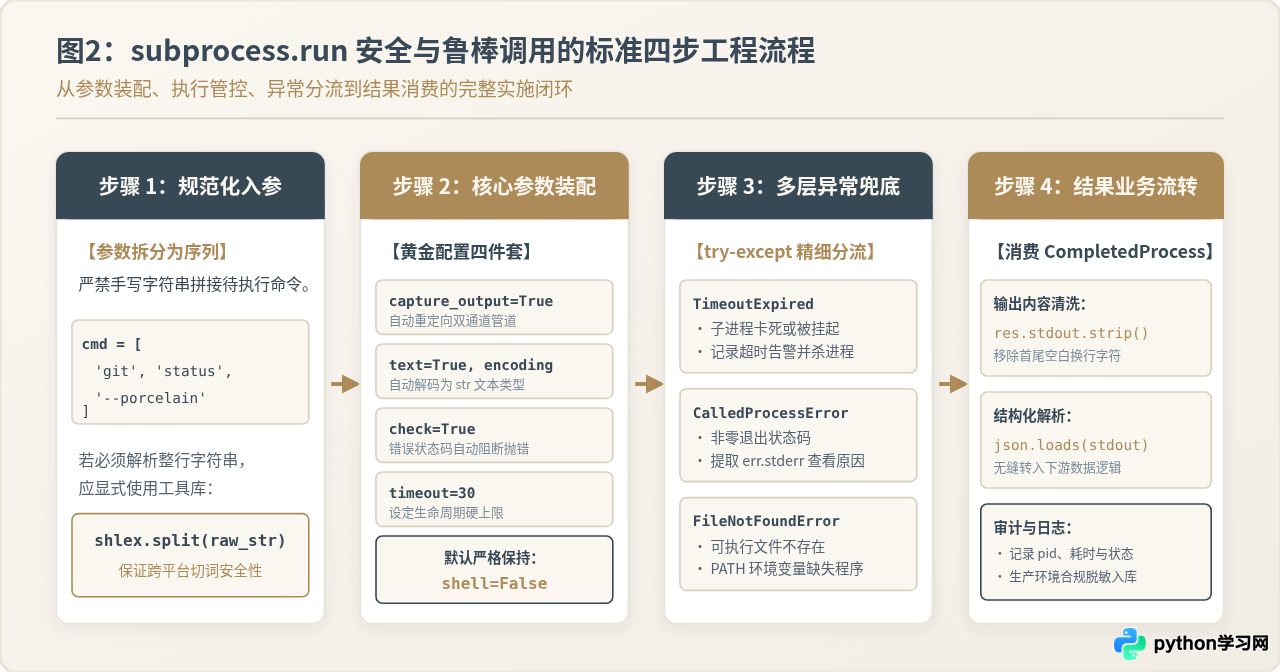
4. 现代标准调用四步法:从参数装配到结果消费
为了保证调用的可靠性,生产级代码应遵循标准化的工程步骤。下面展示一个完整的代码实现范例:
4.1 标准调用代码范式
import subprocess
import os

def query_git_branch(repo_path: str) -> str:
    # 步骤 1:构建规范的命令序列
    command = ["git", "rev-parse", "--abbrev-ref", "HEAD"]

    try:
        # 步骤 2:装配控制参数,执行子进程
        result = subprocess.run(
            command,
            cwd=repo_path,
            capture_output=True,
            text=True,
            encoding="utf-8",
            check=True,
            timeout=10.0
        )

        # 步骤 4:正常消费输出数据
        branch_name = result.stdout.strip()
        return branch_name

    # 步骤 3:多层级精细异常捕获
    except subprocess.TimeoutExpired as exc:
        # 子进程超出预定时间未退出
        print(f"[错误] 命令执行超时,已触发终止: {exc.cmd}")
        raise
    except subprocess.CalledProcessError as exc:
        # 子进程退出码非零,获取错误输出
        print(f"[错误] 执行失败,退出码: {exc.returncode}")
        print(f"[详情] 错误管道输出: {exc.stderr.strip()}")
        raise
    except FileNotFoundError:
        # 目标可执行程序在系统 PATH 中不存在
        print("[错误] 未找到 git 命令,请确认系统环境配置。")
raise上述范式具备四个关键特征:
- 严谨的退出状态校验:通过
check=True保证失败不被无声忽略,非零退出码会直接触发CalledProcessError,其异常对象中保留了完整的exc.returncode、exc.stdout和exc.stderr。 - 严格的时效约束:加入
timeout=10.0,无论网络卡死或子进程等待外部交互,都能在指定秒数内强制脱离,避免 Python 主进程无限挂起。 - 编码一致性:明确声明
text=True与encoding="utf-8",使得管道流直接转化为 Python 内建的str字符串对象。
5. 安全防线:深入剖析命令注入与 shell=True 的本质风险
在调用系统命令时,最致命的安全隐患莫过于操作系统命令注入(OS Command Injection)。绝大多数注入漏洞都源于开发者开启了 shell=True 并在命令中拼接了外部不受信任的变量。
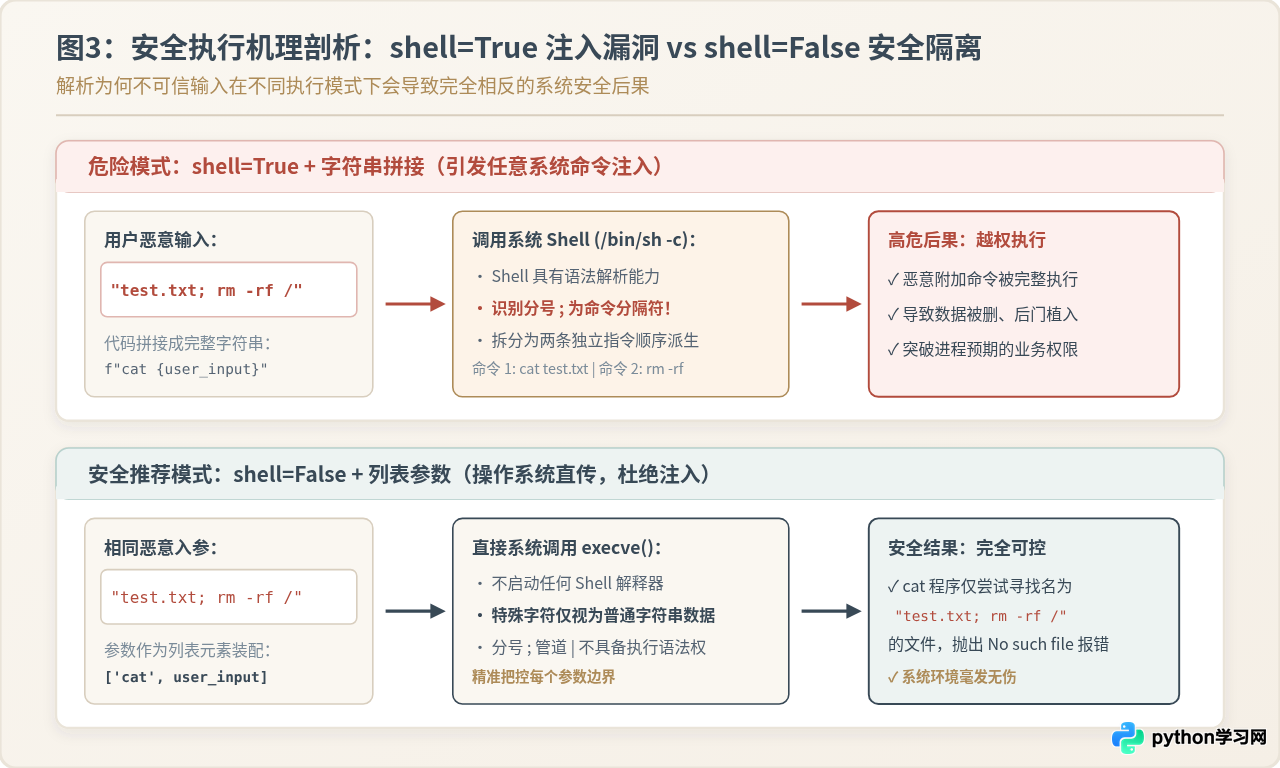
5.1 危险模式:为什么 shell=True 容易致命
当设置 shell=True 时,Python 实际上执行的是 /bin/sh -c "你的命令字符串"(在 Windows 上是 cmd.exe /c)。这意味着整串字符会先经过 Shell 的语法词法分析器。
Shell 语法拥有极多的元字符(如 ;、&、|、`、$())。如果用户输入了包含这些元字符的内容,Shell 会将它们解释为语法控制符,从而在目标程序之外额外执行注入的攻击指令。
# 攻击者输入:test.log; cat /etc/passwd
user_filename = "test.log; cat /etc/passwd"

# 危险拼接:整个字符串传给系统 Shell 解析
subprocess.run(f"ls -l {user_filename}", shell=True)
运行后,Shell 先执行 ls -l test.log,随后执行分号后的 cat /etc/passwd,直接导致敏感信息泄露!
5.2 安全基准:始终坚持 shell=False 与参数列表化
在 shell=False(默认值)模式下,Python 直接调用底层的 execve 系统调用。此时第一个参数是可执行文件的路径,后面的列表元素直接作为实参数组传递给该进程的 main(argc, argv)。
由于完全绕过了 Shell 解释器,任何特殊符号(包括分号、空格、重定向符)都仅仅被视作普通文本数据,根本无法获得被执行的语法权限。
# 安全做法:以列表形式传入参数
user_filename = "test.log; cat /etc/passwd"

# 操作系统仅会尝试寻找名字为 "test.log; cat /etc/passwd" 的单个物理文件
subprocess.run(["ls", "-l", user_filename], check=True)5.3 当确实需要 Shell 内建特性时如何处理
在极少数情况下,业务可能确实依赖 Shell 内建功能(例如执行复杂的管道组合命令 cmd1 | cmd2,或者使用通配符扩展 *.txt)。此时若必须借助外部输入,必须使用 shlex.quote() 对输入变量进行转义:
import shlex
import subprocess

user_filename = "data 2026.csv; rm -rf /"

# 通过 shlex.quote 进行合规的 POSIX 单引号逃逸处理
safe_filename = shlex.quote(user_filename)
# 转义后变成: 'data 2026.csv; rm -rf /'

# 此时分号被包裹在字面量引号中,不会被 Shell 视作命令分隔符
cmd_str = f"wc -l {safe_filename} | awk '{{print $1}}'"
result = subprocess.run(cmd_str, shell=True, capture_output=True, text=True, check=True)
6. 常见高级场景与选型决策
在实际工程开发中,除了标准的命令调用外,通常还会遇到环境变量隔离、向标准输入投递批量数据,以及静默执行等场景。根据不同目标,推荐采用不同的配置组合。
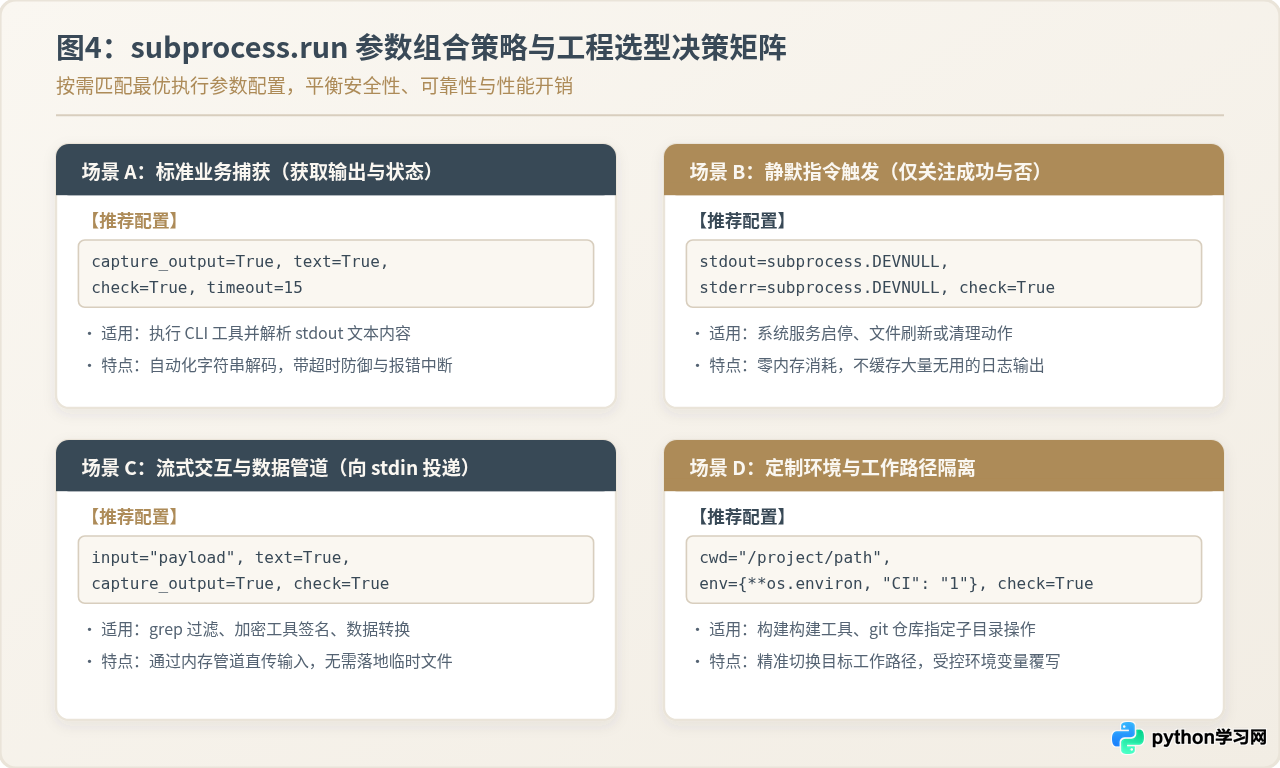
6.1 场景一:向子进程传递标准输入(stdin)
如果调用的外部命令需要从标准输入读取数据(例如加密、哈希计算或格式化转换),无需通过编写临时文件落地,直接使用 input 参数即可完成内存管道传输:
import subprocess

raw_text = "Alice\nBob\nCharlie\nBob\nDavid"

# 调用系统 sort 命令并去除重复行
process = subprocess.run(
    ["sort", "-u"],
    input=raw_text,
    capture_output=True,
    text=True,
    check=True
)

print(process.stdout)6.2 场景二:安全的环境变量覆盖与继承
在调用系统命令时,直接修改 os.environ 会污染当前 Python 进程的全局状态。最佳做法是利用 env 参数为子进程单次注入定制环境:
import os
import subprocess

# 基于当前环境变量浅拷贝,并添加或覆写特定变量
custom_env = os.environ.copy()
custom_env["APP_ENV"] = "production"
custom_env["DEBUG"] = "0"

subprocess.run(
    ["python3", "deploy_script.py"],
    env=custom_env,
    check=True
)
7. 最佳实践军规清单
为了在团队协作与日常开发中始终保持系统调用的健壮与安全,可以依照以下准则进行自检:
- 第一条:坚决规避
shell=True。绝大多数命令都可以通过拆分为参数列表传递。若必须使用,必须经由shlex.quote校验与转义。 - 第二条:永远设置
timeout。任何网络请求、磁盘 I/O 或外部工具都可能发生挂起或僵死,超时机制是保证服务可用性的最后兜底防线。 - 第三条:默认开启
check=True。不要依赖自行判断returncode == 0,除非非零状态码属于受控的预期业务逻辑分支。 - 第四条:显式指定
text=True与encoding。消除操作系统本地编码(如 Windows GBK 与 Linux UTF-8)差异带来的解码隐患。 - 第五条:静默指令重定向至
DEVNULL。对于不需要捕获输出的大日志量维护指令,指定stdout=subprocess.DEVNULL避免内存缓存浪费。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















